


數發部警示PHP漏洞:台灣網站服務請盡快更新
數位發展部資通安全署今日(10/22)發布重大資安警訊,指出廣受全球網站與線上系統採用的 PHP 程式語言,其官方安全團隊已於 10 月 21 日晚間緊急釋出更新,修補 2 項嚴重漏洞,強烈呼籲使用 PHP 的各級機關、學校及民間企業儘速完成版本更新。
與此同時,甲骨文(Oracle)旗下 Java 平台與開源社群 Node.js 專案也同步在 21 日揭露多項高風險遠端攻擊漏洞,使用相關技術堆疊的各大服務平台都要留意。
PHP兩項漏洞評分9.2,可能遭遠端執行程式碼
資安署說明,本次 PHP 揭露的 2 項重大漏洞編號分別為 CVE-2026-109618 與 CVE-2026-109619,在 CVSS v4.0 漏洞評分標準下均達到 9.2 分的極度危險等級。
這兩個漏洞,會讓遠端攻擊者無須取得任何身分驗證權限,便能直接從外部發動惡意請求並於目標主機上執行任意程式碼,極易導致核心機敏資料外洩,甚至造成整座伺服器主機遭外部惡意人士全面掌控。
資安署指出,包含 WordPress、Drupal、Joomla 與 Magento 等主流內容管理系統(CMS)皆深度依賴 PHP 作為底層架構,受影響範圍極廣。
目前官方已釋出 8.5.12、8.4.27、8.3.36 與 8.2.35 等修補版本,各單位應全面盤點並儘速完成升級。
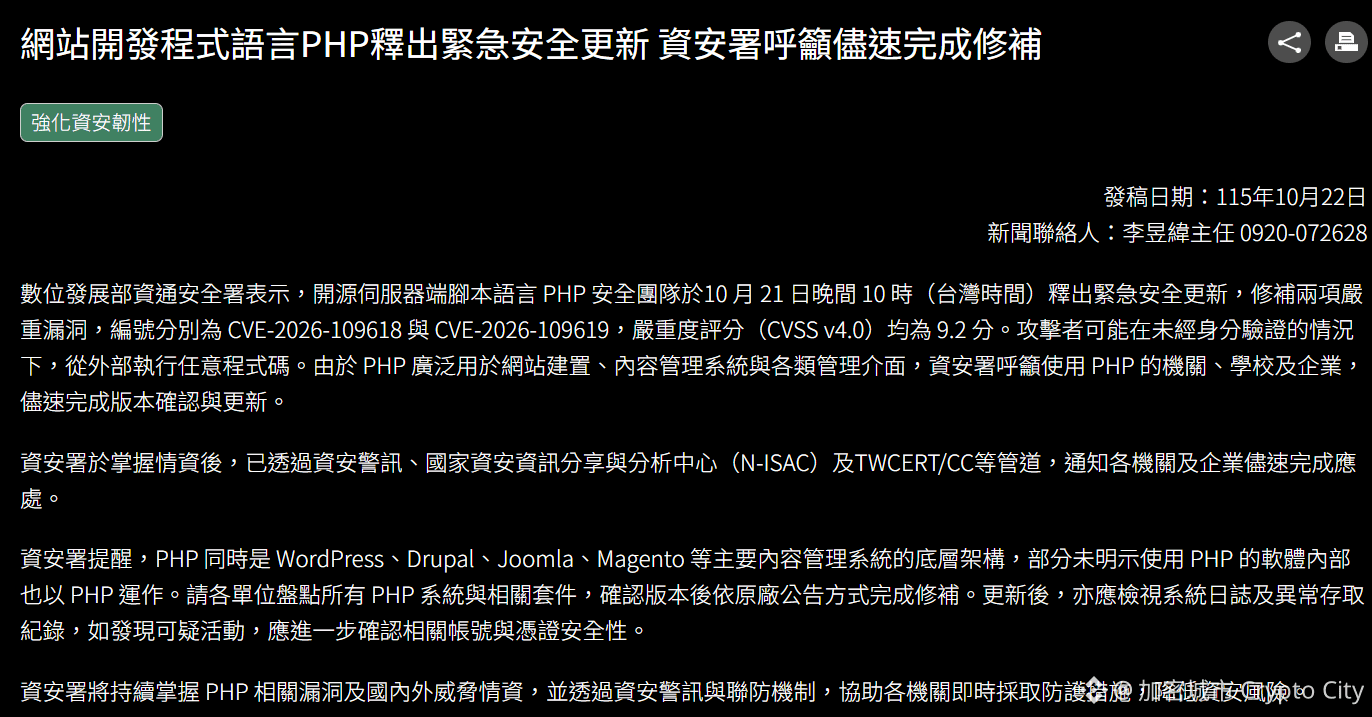 圖源:數發部數發部警示PHP漏洞:台灣網站服務請盡快更新
PHP漏洞首位發現者為獨立研究員,而非AI協助發現
在漏洞發現歷程方面,OpenAI 宣稱安全研究團隊 Calif 利用 GPT-5.6 Sol 找出此重大弱點;然而 Calif 隨後澄清,最早發現該漏洞並製作出實際攻擊程式(PoC)的,其實是獨立資安研究員 LCFR,他早在 8 月 5 日便已於社群發文示警,AI 工具僅參與後續驗證工作。
PHP 基金會也對外坦承,早在 2024 年外部資安稽核期間,核心開發團隊便已察覺相關異常,卻因內部決策停滯而延宕了修復時程,直到今年 8 月該漏洞修復工作才被列為最高處置優先級。
相關報導:PHP爆重大漏洞:大量網站、手遊突然維修,OpenAI聲稱由GPT協助發現
Java與Node.js同步披露高風險漏洞
除 PHP 以外,甲骨文也發布重要安全警報,指出 JSSE 元件存在編號 CVE-2026-91403 的高危險漏洞,CVSS v3.1 基本評分高達 9.1 分。
此漏洞攻擊複雜度低,攻擊者無需任何權限即可在未經驗證的情況下,透過網路連線向特定 API 提供惡意資料,藉此載入並執行未受信任的惡意程式碼,連仰賴 Java 沙箱保護的環境也會受衝擊,受影響版本涵蓋 Java SE 8u511、11.0.33、17.0.21、21.0.13、25.0.5、27.0.1 及 GraalVM 系列。
甲骨文強調修補僅提供予仍在支援階段的版本,未受原廠技術支援的舊版本同樣面臨極大安全風險,強烈呼籲客戶應儘速規劃系統升級。
同時,Node.js 專案也針對 22.x、24.x 與 26.x 等版本線修補 10 項漏洞,包含 4 項高風險項目,例如 Brotli 解碼器越界寫入可能引發遠端程式碼執行的 CVE-2026-111497,以及 2 項 TLS 憑證驗證繞過漏洞,官方也已釋出 v22.23.4、v24.22.1 與 v26.12.1 修補版本供下載。
Java漏洞披露與修補更新版本下載
Node.js漏洞披露與修補更新版本下載
網站與各類服務除更新外,也應盡速檢視Log
面對三大網路核心技術於同日集中釋出修補更新,網站與服務提供者除了應立即落實版本升級外,更新完成後也須全面檢視系統日誌(Logs)與異常存取紀錄。
PHP 基金會也建議,若內部系統架構龐大而無法即時完成套件更新的組織,應在過渡期間評估隔離受影響的對外網路服務,以全力防堵潛在的零日漏洞攻擊入侵威脅,確保關鍵網路基礎設施運作安全。
『數發部警示PHP漏洞:台灣網站服務請盡快修補,Java、Node.js也揭重大漏洞』這篇文章最早發佈於『加密城市』