
#adresse
adresse
Просмотров: 140
2 обсуждают
Популярные
Новые

·
--
Статья
L'empoisonnement d'adresse : le piège que ton historique te tendTu copies une adresse depuis ton historique de wallet. Premiers caractères OK, derniers caractères OK. Tu envoies. L'argent part… chez quelqu'un d'autre. Pas un bug. Pas un hack du réseau. Un piège qui s'appelle l'empoisonnement d'adresse.
Ce que personne ne te dit assez clairement : ton historique de transactions est aussi un terrain de chasse. Les arnaqueurs le savent. Ils s'en servent.
Le mécanisme, sans jargon inutile
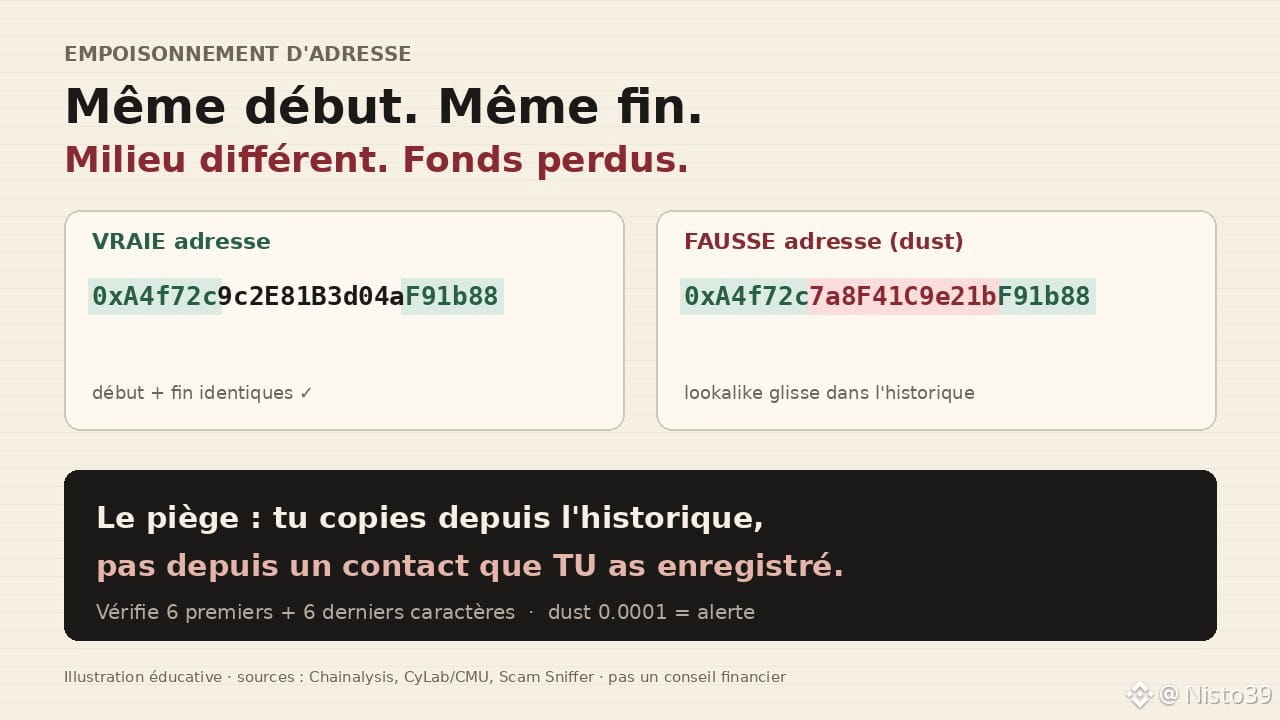
Un attaquant regarde les adresses avec lesquelles tu échanges souvent — un ami, un exchange, un contrat. Puis il génère (avec un outil, parfois acheté sur le dark web) une adresse lookalike : mêmes premiers caractères, mêmes derniers, milieu différent. Ensuite il t'envoie un tout petit montant, du dust, depuis cette fausse adresse. Ou une transaction à valeur zéro. Ton wallet enregistre le contact. La prochaine fois que tu cherches « l'adresse d'hier », c'est souvent celle-là qui remonte en premier.
Tu colles. Tu envoies. Les fonds sont partis. Sur $ETH, $USDT et la plupart des chaînes EVM, un transfert confirmé ne se récupère pas.
Ce n'est pas de la science-fiction. Une étude Carnegie Mellon / CyLab (USENIX Security), sur Ethereum et BNB Chain entre juillet 2022 et juin 2024, a compté environ 270 millions de tentatives visant 17 millions de victimes, avec au moins 83,8 millions de dollars de pertes confirmées. Chainalysis a documenté en 2024 une campagne où un whale a failli perdre 68 millions de dollars en WBTC en recopiant une adresse qui ne différait que d'un caractère visible au début — les fonds ont été rendus, mais le même réseau avait déjà siphonné des millions ailleurs. Plus récemment, Scam Sniffer a rapporté deux victimes seules pour plus de 62 millions de dollars (environ 50 M$ en décembre, 12,2 M$ en janvier).
Pourquoi ça marche si bien
Parce que les adresses crypto sont des chaînes hexadécimales illisibles. Personne ne les mémorise. On regarde le début, la fin, on fait confiance à l'historique. Exactement comme on tape « récent » dans Mobile Money sans relire le numéro. L'habitude est humaine. Le piège, lui, est industriel : kits prêts à l'emploi, adresses générées à la chaîne, dust quasi gratuit.
La copie n'est pas le problème. C'est de où tu copies qui l'est.
Ce qui change vraiment ton geste
Sauvegarde les destinataires de confiance dans un carnet d'adresses que tu as toi-même rempli — pas celui que le wallet te propose après un dust. Quand tu colles, vérifie les 6 premiers ET les 6 derniers caractères, pas seulement le début. Une adresse qui apparaît soudain avec 0,0001 reçu « de toi-même » ou d'un inconnu ressemblant, c'est un signal d'alarme, pas un contact utile. Sur un hardware wallet, lis l'adresse entière sur l'écran du boîtier avant de signer : l'écran de l'ordi peut mentir, le boîtier beaucoup moins. Et avant un gros transfert, un micro-envoi test reste le filtre le plus simple : si le test atterrit chez le mauvais destinataire, tu perds peu.
L'ironie, c'est que les victimes de ces campagnes ne sont pas forcément des débutants. Chainalysis note que les wallets touchés ont souvent un historique long et des soldes élevés. Plus tu bouges de valeur, plus tu es intéressant à « empoisonner ».
La blockchain ne corrige pas une adresse collée trop vite. Elle l'exécute.
Avant ton prochain envoi, tu colles depuis quel endroit exact : un carnet que tu as rempli à la main, ou la ligne « récente » que le wallet te sert tout seul ?
Contenu éducatif, pas un conseil financier.
#Crypto #Securite #Wallet #Adresse #BinanceSquare
L'empoisonnement d'adresse : le piège que ton historique te tend
Tu copies une adresse depuis ton historique de wallet. Premiers caractères OK, derniers caractères OK. Tu envoies. L'argent part… chez quelqu'un d'autre. Pas un bug. Pas un hack du réseau. Un piège qui s'appelle l'empoisonnement d'adresse.
Ce que personne ne te dit assez clairement : ton historique de transactions est aussi un terrain de chasse. Les arnaqueurs le savent. Ils s'en servent.
Le mécanisme, sans jargon inutile
Un attaquant regarde les adresses avec lesquelles tu échanges souvent — un ami, un exchange, un contrat. Puis il génère (avec un outil, parfois acheté sur le dark web) une adresse lookalike : mêmes premiers caractères, mêmes derniers, milieu différent. Ensuite il t'envoie un tout petit montant, du dust, depuis cette fausse adresse. Ou une transaction à valeur zéro. Ton wallet enregistre le contact. La prochaine fois que tu cherches « l'adresse d'hier », c'est souvent celle-là qui remonte en premier.
Tu colles. Tu envoies. Les fonds sont partis. Sur $ETH , $USDT et la plupart des chaînes EVM, un transfert confirmé ne se récupère pas.
Ce n'est pas de la science-fiction. Une étude Carnegie Mellon / CyLab (USENIX Security), sur Ethereum et BNB Chain entre juillet 2022 et juin 2024, a compté environ 270 millions de tentatives visant 17 millions de victimes, avec au moins 83,8 millions de dollars de pertes confirmées. Chainalysis a documenté en 2024 une campagne où un whale a failli perdre 68 millions de dollars en WBTC en recopiant une adresse qui ne différait que d'un caractère visible au début — les fonds ont été rendus, mais le même réseau avait déjà siphonné des millions ailleurs. Plus récemment, Scam Sniffer a rapporté deux victimes seules pour plus de 62 millions de dollars (environ 50 M$ en décembre, 12,2 M$ en janvier).
Pourquoi ça marche si bien
Parce que les adresses crypto sont des chaînes hexadécimales illisibles. Personne ne les mémorise. On regarde le début, la fin, on fait confiance à l'historique. Exactement comme on tape « récent » dans Mobile Money sans relire le numéro. L'habitude est humaine. Le piège, lui, est industriel : kits prêts à l'emploi, adresses générées à la chaîne, dust quasi gratuit.
La copie n'est pas le problème. C'est de où tu copies qui l'est.
Ce qui change vraiment ton geste
Sauvegarde les destinataires de confiance dans un carnet d'adresses que tu as toi-même rempli — pas celui que le wallet te propose après un dust. Quand tu colles, vérifie les 6 premiers ET les 6 derniers caractères, pas seulement le début. Une adresse qui apparaît soudain avec 0,0001 reçu « de toi-même » ou d'un inconnu ressemblant, c'est un signal d'alarme, pas un contact utile. Sur un hardware wallet, lis l'adresse entière sur l'écran du boîtier avant de signer : l'écran de l'ordi peut mentir, le boîtier beaucoup moins. Et avant un gros transfert, un micro-envoi test reste le filtre le plus simple : si le test atterrit chez le mauvais destinataire, tu perds peu.
L'ironie, c'est que les victimes de ces campagnes ne sont pas forcément des débutants. Chainalysis note que les wallets touchés ont souvent un historique long et des soldes élevés. Plus tu bouges de valeur, plus tu es intéressant à « empoisonner ».
La blockchain ne corrige pas une adresse collée trop vite. Elle l'exécute.
Avant ton prochain envoi, tu colles depuis quel endroit exact : un carnet que tu as rempli à la main, ou la ligne « récente » que le wallet te sert tout seul ?
Contenu éducatif, pas un conseil financier.
#Crypto #Securite #Wallet #Adresse #BinanceSquare
Ce que personne ne te dit assez clairement : ton historique de transactions est aussi un terrain de chasse. Les arnaqueurs le savent. Ils s'en servent.
Le mécanisme, sans jargon inutile
Un attaquant regarde les adresses avec lesquelles tu échanges souvent — un ami, un exchange, un contrat. Puis il génère (avec un outil, parfois acheté sur le dark web) une adresse lookalike : mêmes premiers caractères, mêmes derniers, milieu différent. Ensuite il t'envoie un tout petit montant, du dust, depuis cette fausse adresse. Ou une transaction à valeur zéro. Ton wallet enregistre le contact. La prochaine fois que tu cherches « l'adresse d'hier », c'est souvent celle-là qui remonte en premier.
Tu colles. Tu envoies. Les fonds sont partis. Sur $ETH , $USDT et la plupart des chaînes EVM, un transfert confirmé ne se récupère pas.
Ce n'est pas de la science-fiction. Une étude Carnegie Mellon / CyLab (USENIX Security), sur Ethereum et BNB Chain entre juillet 2022 et juin 2024, a compté environ 270 millions de tentatives visant 17 millions de victimes, avec au moins 83,8 millions de dollars de pertes confirmées. Chainalysis a documenté en 2024 une campagne où un whale a failli perdre 68 millions de dollars en WBTC en recopiant une adresse qui ne différait que d'un caractère visible au début — les fonds ont été rendus, mais le même réseau avait déjà siphonné des millions ailleurs. Plus récemment, Scam Sniffer a rapporté deux victimes seules pour plus de 62 millions de dollars (environ 50 M$ en décembre, 12,2 M$ en janvier).
Pourquoi ça marche si bien
Parce que les adresses crypto sont des chaînes hexadécimales illisibles. Personne ne les mémorise. On regarde le début, la fin, on fait confiance à l'historique. Exactement comme on tape « récent » dans Mobile Money sans relire le numéro. L'habitude est humaine. Le piège, lui, est industriel : kits prêts à l'emploi, adresses générées à la chaîne, dust quasi gratuit.
La copie n'est pas le problème. C'est de où tu copies qui l'est.
Ce qui change vraiment ton geste
Sauvegarde les destinataires de confiance dans un carnet d'adresses que tu as toi-même rempli — pas celui que le wallet te propose après un dust. Quand tu colles, vérifie les 6 premiers ET les 6 derniers caractères, pas seulement le début. Une adresse qui apparaît soudain avec 0,0001 reçu « de toi-même » ou d'un inconnu ressemblant, c'est un signal d'alarme, pas un contact utile. Sur un hardware wallet, lis l'adresse entière sur l'écran du boîtier avant de signer : l'écran de l'ordi peut mentir, le boîtier beaucoup moins. Et avant un gros transfert, un micro-envoi test reste le filtre le plus simple : si le test atterrit chez le mauvais destinataire, tu perds peu.
L'ironie, c'est que les victimes de ces campagnes ne sont pas forcément des débutants. Chainalysis note que les wallets touchés ont souvent un historique long et des soldes élevés. Plus tu bouges de valeur, plus tu es intéressant à « empoisonner ».
La blockchain ne corrige pas une adresse collée trop vite. Elle l'exécute.
Avant ton prochain envoi, tu colles depuis quel endroit exact : un carnet que tu as rempli à la main, ou la ligne « récente » que le wallet te sert tout seul ?
Contenu éducatif, pas un conseil financier.
#Crypto #Securite #Wallet #Adresse #BinanceSquare
1
582
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#BinanceReopensWithdrawalsForMoreAssets
Просмотров: 824,726
4,532 обсуждают
2
#Binance98PercentReplenished
Просмотров: 176,826
1,819 обсуждают
3
#USStocksSlipandCryptoMarketUnderBroadPressure
Просмотров: 9,612
218 обсуждают
4
#StrategySTRCResumesIssuanceAfterOver170Days
Просмотров: 21,043
403 обсуждают
5
#ADPUSPrivateEmployersAdd86000JobsInOctober
Просмотров: 36,279
554 обсуждают
6
#KazakhstanReportedlyInvests$100MInCryptoFunds
Просмотров: 2,104
54 обсуждают
7
#SouthKoreaSeeksCryptoTaxDelayUntil2029
Просмотров: 22,120
249 обсуждают
8
#USMidterms-WhatAreMarketsExpecting?
Просмотров: 620,880
2,911 обсуждают
9
#US10YearTreasuryYieldFallsTo4.845%
Просмотров: 29,146
188 обсуждают
10
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
Просмотров: 1,659
24 обсуждают