
Easonkai
4 Publicações
Easonkai
Denunciar
Bloquear Utilizador
15 A seguir
2 Seguidores
5 Gostaram
Publicações
Tudo
Vídeos
·
--
CZ acaba de fazer sua primeira análise dos 6,3 bilhões roubados: menos de 10% dos saques foram para outras corretoras — o que bate com os 6–10% que eu tinha visto on-chain.
Mais interessante ainda foi aquela frase dele: “usar IA para combater IA”. Os ataques a corretoras passaram de uma vez por mês para quase uma vez por semana. A segurança já virou uma corrida armamentista de IA.
#币安 #AI #Binance #BTC #Cripto
CZ acaba de fazer sua primeira análise dos 6,3 bilhões roubados: menos de 10% dos saques foram para outras corretoras — o que bate com os 6–10% que eu tinha visto on-chain.
Mais interessante ainda foi aquela frase dele: “usar IA para combater IA”. Os ataques a corretoras passaram de uma vez por mês para quase uma vez por semana. A segurança já virou uma corrida armamentista de IA.
#币安 #AI #Binance #BTC #Cripto
Mais interessante ainda foi aquela frase dele: “usar IA para combater IA”. Os ataques a corretoras passaram de uma vez por mês para quase uma vez por semana. A segurança já virou uma corrida armamentista de IA.
#币安 #AI #Binance #BTC #Cripto
1
256
·
--
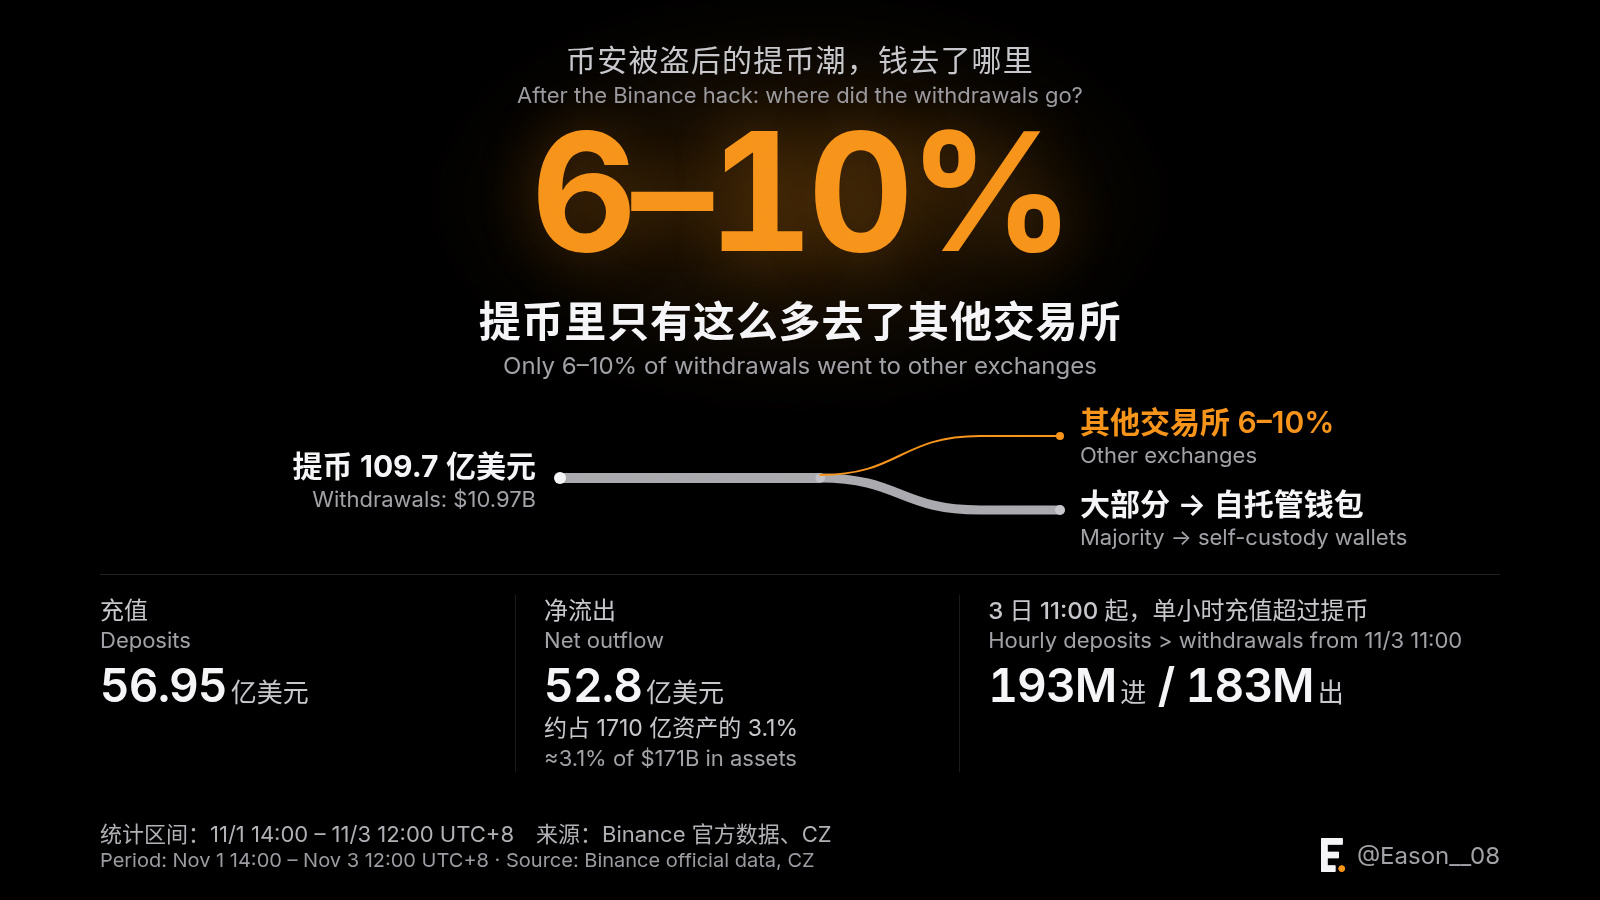
Depois que a Binance foi hackeada e perdeu US$ 6,3 bilhões, a onda de saques começou a diminuir.
Dados oficiais da Binance: entre 1º de novembro, às 14h, e 3 de novembro, às 12h (UTC+8), foram sacados cerca de US$ 10,97 bilhões e depositados cerca de US$ 5,695 bilhões, com uma saída líquida de cerca de US$ 5,28 bilhões — aproximadamente 3,1% dos US$ 171 bilhões em ativos da plataforma.
Por volta das 11h do dia 3, os depósitos por hora começaram a superar os saques: entraram US$ 193 milhões e saíram US$ 183 milhões.
Mas outro número me chama mais a atenção: CZ citou um relatório público segundo o qual apenas 6–10% dos saques foram para outras corretoras; a maioria foi para carteiras de autocustódia.
O dinheiro não foi para os concorrentes, o que indica que isso parece mais um “vou pegar de volta e dar uma olhada” do que uma rejeição à plataforma.
Mas um único horário com fluxo líquido positivo ainda não representa uma virada. Vou acompanhar os fluxos líquidos diários nos próximos dias: só será possível dizer que a confiança realmente voltou quando eles ficarem positivos por vários dias seguidos.
Mais um aviso: quem transferiu os fundos para a própria carteira deve ficar especialmente atento a falsos atendentes do suporte e links para “resgatar uma compensação” durante este período. É durante esses incidentes que as tentativas de phishing ficam mais frequentes.
Você sacou seus fundos nos últimos dias? Vai transferi-los de volta?
#币安 #Binance #链上数据 #BTC #Crypto
Depois que a Binance foi hackeada e perdeu US$ 6,3 bilhões, a onda de saques começou a diminuir.
Dados oficiais da Binance: entre 1º de novembro, às 14h, e 3 de novembro, às 12h (UTC+8), foram sacados cerca de US$ 10,97 bilhões e depositados cerca de US$ 5,695 bilhões, com uma saída líquida de cerca de US$ 5,28 bilhões — aproximadamente 3,1% dos US$ 171 bilhões em ativos da plataforma.
Por volta das 11h do dia 3, os depósitos por hora começaram a superar os saques: entraram US$ 193 milhões e saíram US$ 183 milhões.
Mas outro número me chama mais a atenção: CZ citou um relatório público segundo o qual apenas 6–10% dos saques foram para outras corretoras; a maioria foi para carteiras de autocustódia.
O dinheiro não foi para os concorrentes, o que indica que isso parece mais um “vou pegar de volta e dar uma olhada” do que uma rejeição à plataforma.
Mas um único horário com fluxo líquido positivo ainda não representa uma virada. Vou acompanhar os fluxos líquidos diários nos próximos dias: só será possível dizer que a confiança realmente voltou quando eles ficarem positivos por vários dias seguidos.
Mais um aviso: quem transferiu os fundos para a própria carteira deve ficar especialmente atento a falsos atendentes do suporte e links para “resgatar uma compensação” durante este período. É durante esses incidentes que as tentativas de phishing ficam mais frequentes.
Você sacou seus fundos nos últimos dias? Vai transferi-los de volta?
#币安 #Binance #链上数据 #BTC #Crypto
Dados oficiais da Binance: entre 1º de novembro, às 14h, e 3 de novembro, às 12h (UTC+8), foram sacados cerca de US$ 10,97 bilhões e depositados cerca de US$ 5,695 bilhões, com uma saída líquida de cerca de US$ 5,28 bilhões — aproximadamente 3,1% dos US$ 171 bilhões em ativos da plataforma.
Por volta das 11h do dia 3, os depósitos por hora começaram a superar os saques: entraram US$ 193 milhões e saíram US$ 183 milhões.
Mas outro número me chama mais a atenção: CZ citou um relatório público segundo o qual apenas 6–10% dos saques foram para outras corretoras; a maioria foi para carteiras de autocustódia.
O dinheiro não foi para os concorrentes, o que indica que isso parece mais um “vou pegar de volta e dar uma olhada” do que uma rejeição à plataforma.
Mas um único horário com fluxo líquido positivo ainda não representa uma virada. Vou acompanhar os fluxos líquidos diários nos próximos dias: só será possível dizer que a confiança realmente voltou quando eles ficarem positivos por vários dias seguidos.
Mais um aviso: quem transferiu os fundos para a própria carteira deve ficar especialmente atento a falsos atendentes do suporte e links para “resgatar uma compensação” durante este período. É durante esses incidentes que as tentativas de phishing ficam mais frequentes.
Você sacou seus fundos nos últimos dias? Vai transferi-los de volta?
#币安 #Binance #链上数据 #BTC #Crypto
1
180
·
--
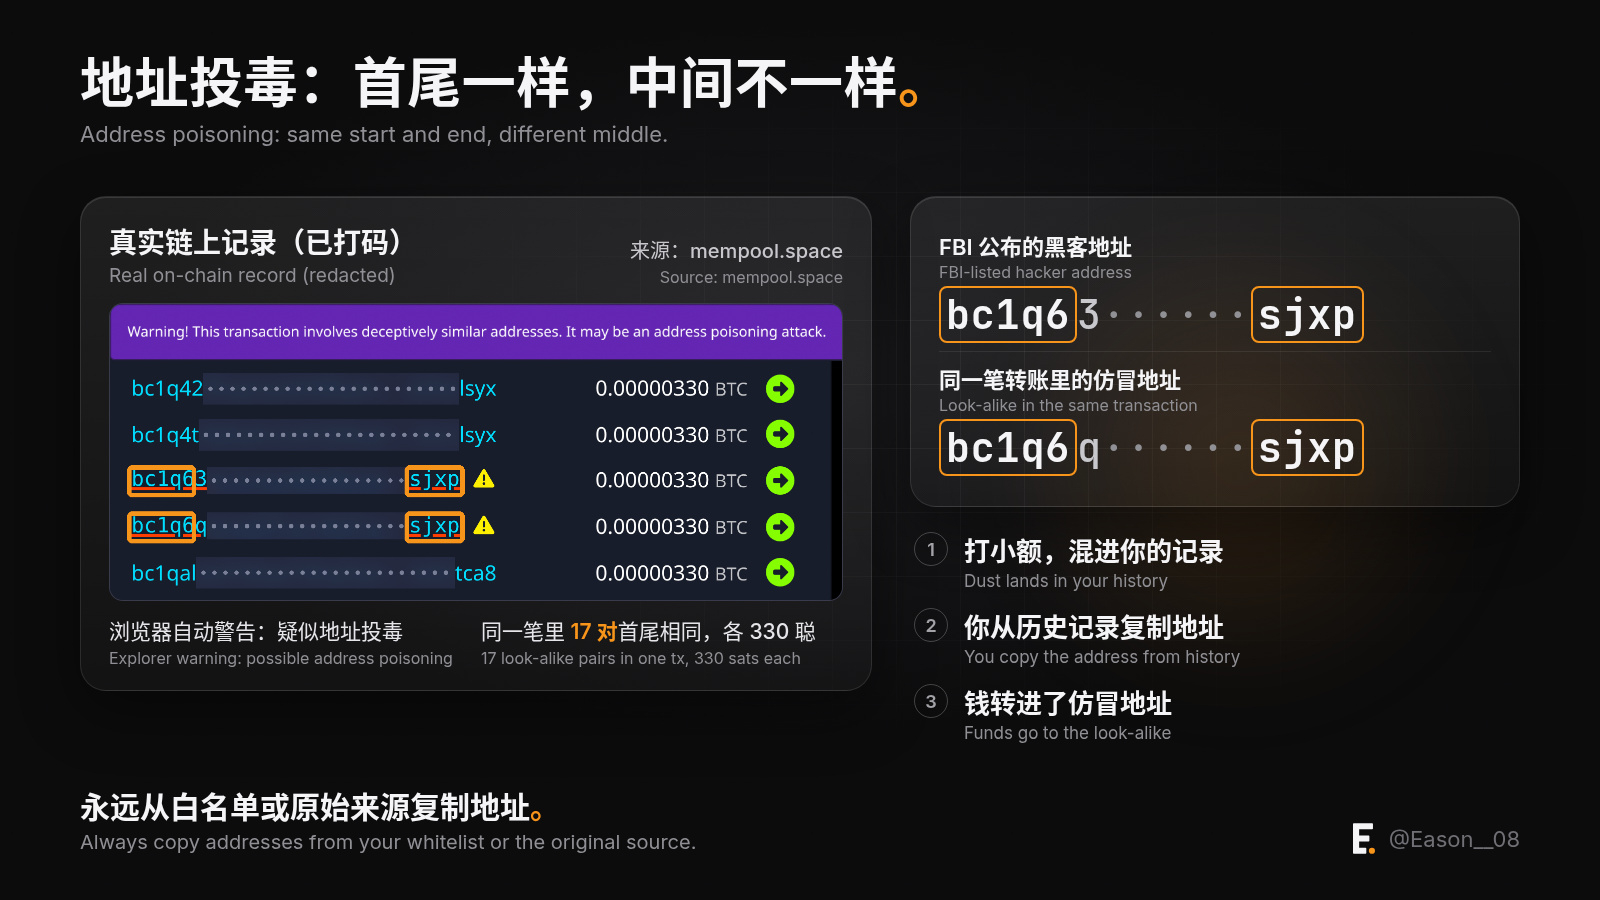
Há 18.270 BTC no endereço de hackers divulgado pelo FBI, e alguém enviou 77 pequenas quantias para lá.
A maioria eram mensagens de desejos, mas uma transação era diferente: ela associou a cada um dos 17 endereços um endereço falsificado com os mesmos caracteres iniciais e finais. O mempool sinalizou diretamente um alerta de envenenamento.
Sempre copie os dados da transferência de uma lista de permissões ou da fonte original. Nunca os copie do histórico.
#比特币 #链上数据 #安全 #Bitcoin #BTC
Há 18.270 BTC no endereço de hackers divulgado pelo FBI, e alguém enviou 77 pequenas quantias para lá.
A maioria eram mensagens de desejos, mas uma transação era diferente: ela associou a cada um dos 17 endereços um endereço falsificado com os mesmos caracteres iniciais e finais. O mempool sinalizou diretamente um alerta de envenenamento.
Sempre copie os dados da transferência de uma lista de permissões ou da fonte original. Nunca os copie do histórico.
#比特币 #链上数据 #安全 #Bitcoin #BTC
A maioria eram mensagens de desejos, mas uma transação era diferente: ela associou a cada um dos 17 endereços um endereço falsificado com os mesmos caracteres iniciais e finais. O mempool sinalizou diretamente um alerta de envenenamento.
Sempre copie os dados da transferência de uma lista de permissões ou da fonte original. Nunca os copie do histórico.
#比特币 #链上数据 #安全 #Bitcoin #BTC
2
1.5k
·
--
Ver tradução
币安重开提币后,9 个半小时净流出约 36.4 亿美元(11/1 14:00–23:30 UTC+8,全部币种合计)。钱去哪了?
· 其他前十大交易所合计净流入约 3.7 亿,其中 OKX 约 3.17 亿,大概只占一成(DefiLlama 数据,via cryptonews)
· USDT + USDC 总市值从上周五起少了约 12 亿(全市场口径)。路透认为,有一部分人直接换回了法币
· 剩下的大部分去了链上没标记的地址:个人钱包、小交易所,还是币安自己的新钱包,目前分不清
大白话:大部分钱没有直接搬去别的大交易所。
顺便澄清一个流传的说法:储备证明里 USDT 少了 25.4 亿,是 10/1–10/31 整个月的变化,快照拍在恢复提币之前,不能当成“被盗后挤兑”的证据。
链上没有秘密,只有你没看懂的。
#币安 #链上数据 #Binance #Bitcoin #USDT
币安重开提币后,9 个半小时净流出约 36.4 亿美元(11/1 14:00–23:30 UTC+8,全部币种合计)。钱去哪了?
· 其他前十大交易所合计净流入约 3.7 亿,其中 OKX 约 3.17 亿,大概只占一成(DefiLlama 数据,via cryptonews)
· USDT + USDC 总市值从上周五起少了约 12 亿(全市场口径)。路透认为,有一部分人直接换回了法币
· 剩下的大部分去了链上没标记的地址:个人钱包、小交易所,还是币安自己的新钱包,目前分不清
大白话:大部分钱没有直接搬去别的大交易所。
顺便澄清一个流传的说法:储备证明里 USDT 少了 25.4 亿,是 10/1–10/31 整个月的变化,快照拍在恢复提币之前,不能当成“被盗后挤兑”的证据。
链上没有秘密,只有你没看懂的。
#币安 #链上数据 #Binance #Bitcoin #USDT
· 其他前十大交易所合计净流入约 3.7 亿,其中 OKX 约 3.17 亿,大概只占一成(DefiLlama 数据,via cryptonews)
· USDT + USDC 总市值从上周五起少了约 12 亿(全市场口径)。路透认为,有一部分人直接换回了法币
· 剩下的大部分去了链上没标记的地址:个人钱包、小交易所,还是币安自己的新钱包,目前分不清
大白话:大部分钱没有直接搬去别的大交易所。
顺便澄清一个流传的说法:储备证明里 USDT 少了 25.4 亿,是 10/1–10/31 整个月的变化,快照拍在恢复提币之前,不能当成“被盗后挤兑”的证据。
链上没有秘密,只有你没看懂的。
#币安 #链上数据 #Binance #Bitcoin #USDT
1
111
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
BinanceIncidentReport
81,062 visualizações
759 a discutir
Incidente de segurança da Binance em 29 de outubro de 2026: conclusões iniciais e atualização sobre as medidas adotadas
Binance Blog
·401 gostos
·1.2M visualizações
BinanceReopensWithdrawalsForMoreAssets
211,801 visualizações
1,907 a discutir
BinanceHourlyDepositsExceedWithdrawals
96,446 visualizações
903 a discutir