
Lavender⁰⁰¹
3.1k Publicações

Lavender⁰⁰¹
Denunciar
Bloquear Utilizador
Learning | Crypto Content Creator | Web3 believer 💛 💎 📈
Aberto ao trading
Trader de Alta Frequência
4.8 mês(es)
221 A seguir
2.5K+ Seguidores
1.9K+ Gostaram
Publicações
Portfólio
·
--
#dusk $DUSK @Dusk_Foundation Uma pequena mesa nas notas de segurança da carteira de Dusk fez a palavra “password” parecer enganosa: a extensão do navegador usa PBKDF2-SHA-256 com 900.000 iterações, enquanto a rota nativa é descrita como Stronghold mais Argon2 e armazenamento criptografado em nível de sistema operacional.
Assim, a mesma senha não necessariamente compra a mesma resistência contra tentativas de quebra. Ainda assim, o material público da DUSK não divulga detalhes suficientes de Argon2 nativo — como custo de memória, número de iterações e paralelismo — para calcular o quão mais difícil é, de fato, um ataque offline. “Memory-hard” é um rótulo de design, não uma vantagem medida.
Há outro problema. A criptografia em repouso protege um cofre bloqueado. Após o desbloqueio, a extensão mantém a frase-mnemônica no heap de JavaScript, limpa-a ao bloquear ou após o tempo limite, mas não consegue garantir a zerificação. Uma senha fraca pode reduzir a primeira defesa; um malware, uma extensão maliciosa ou um dispositivo comprometido podem contornar isso totalmente.
Isso muda como eu avalio a autocustódia da DUSK: resistência da senha versus superfície de ataque real, não “Argon2 versus PBKDF2” apenas como nomes de marca.
Eu gostaria que a DUSK publicasse os parâmetros completos do KDF nativo, fizesse benchmarks com senhas equivalentes em diferentes dispositivos e reportasse por quanto tempo o material de chave permanece exposto. Até lá, dizer que a DUSK usa Argon2 responde qual ferramenta existe, não quanta proteção os usuários realmente recebem.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Uma pequena mesa nas notas de segurança da carteira de Dusk fez a palavra “password” parecer enganosa: a extensão do navegador usa PBKDF2-SHA-256 com 900.000 iterações, enquanto a rota nativa é descrita como Stronghold mais Argon2 e armazenamento criptografado em nível de sistema operacional.
Assim, a mesma senha não necessariamente compra a mesma resistência contra tentativas de quebra. Ainda assim, o material público da DUSK não divulga detalhes suficientes de Argon2 nativo — como custo de memória, número de iterações e paralelismo — para calcular o quão mais difícil é, de fato, um ataque offline. “Memory-hard” é um rótulo de design, não uma vantagem medida.
Há outro problema. A criptografia em repouso protege um cofre bloqueado. Após o desbloqueio, a extensão mantém a frase-mnemônica no heap de JavaScript, limpa-a ao bloquear ou após o tempo limite, mas não consegue garantir a zerificação. Uma senha fraca pode reduzir a primeira defesa; um malware, uma extensão maliciosa ou um dispositivo comprometido podem contornar isso totalmente.
Isso muda como eu avalio a autocustódia da DUSK: resistência da senha versus superfície de ataque real, não “Argon2 versus PBKDF2” apenas como nomes de marca.
Eu gostaria que a DUSK publicasse os parâmetros completos do KDF nativo, fizesse benchmarks com senhas equivalentes em diferentes dispositivos e reportasse por quanto tempo o material de chave permanece exposto. Até lá, dizer que a DUSK usa Argon2 responde qual ferramenta existe, não quanta proteção os usuários realmente recebem.
Assim, a mesma senha não necessariamente compra a mesma resistência contra tentativas de quebra. Ainda assim, o material público da DUSK não divulga detalhes suficientes de Argon2 nativo — como custo de memória, número de iterações e paralelismo — para calcular o quão mais difícil é, de fato, um ataque offline. “Memory-hard” é um rótulo de design, não uma vantagem medida.
Há outro problema. A criptografia em repouso protege um cofre bloqueado. Após o desbloqueio, a extensão mantém a frase-mnemônica no heap de JavaScript, limpa-a ao bloquear ou após o tempo limite, mas não consegue garantir a zerificação. Uma senha fraca pode reduzir a primeira defesa; um malware, uma extensão maliciosa ou um dispositivo comprometido podem contornar isso totalmente.
Isso muda como eu avalio a autocustódia da DUSK: resistência da senha versus superfície de ataque real, não “Argon2 versus PBKDF2” apenas como nomes de marca.
Eu gostaria que a DUSK publicasse os parâmetros completos do KDF nativo, fizesse benchmarks com senhas equivalentes em diferentes dispositivos e reportasse por quanto tempo o material de chave permanece exposto. Até lá, dizer que a DUSK usa Argon2 responde qual ferramenta existe, não quanta proteção os usuários realmente recebem.
8
10
10.9k
·
--
#dusk $DUSK @Dusk_Foundation Fiquei preso comparando duas contas Dusk financiadas em poucos minutos. Uma transferiu imediatamente; a outra ficou intocada e nunca mais apareceu.
Esse intervalo pode revelar mais do que crescimento de conta. Cohorts úteis são carteiras que chegam à primeira ação, retornam em sete dias e fazem mais do que apenas transferências circulares entre clusters relacionados.
Para DUSK, eu separaria usuários que fazem apenas transferências de usuários de contratos e, então, acompanharia o tempo de ativação, saldos abandonados, retenção, fluxos do topo (top-decile) e a dispersão de saldo público. A distribuição pode parecer mais saudável enquanto o mesmo capital continua circulando. É meio estranho, mas importante.
Provisioners merecem a mesma volatilidade de recompensa de teste por tamanho de stake: a parcela que ganha nada em 24 horas, taxas de voto perdido, cobertura de uptime de 99%, o bucket de DUSK entre 1.000–2.000 e o stake HHI. Depois, remova os três principais provisioners das simulações do comitê. A finalização ainda se mantém?
O que a maioria das pessoas perde é que contagem não é resiliência. Aumentar o stake após recompensas acima da média pode ser apenas busca por rendimento (yield-chasing), enquanto uma implementação dominante (Rusk) deixa todos os operadores expostos à mesma falha do cliente.
DUSK pode recompensar atividade visível enquanto depende de um núcleo mais estreito de usuários reais e de stake confiável. Se ambos os grupos parecerem mais amplos do que são, a descentralização vira uma camada de apresentação.
Estou observando as distribuições, não os totais.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Fiquei preso comparando duas contas Dusk financiadas em poucos minutos. Uma transferiu imediatamente; a outra ficou intocada e nunca mais apareceu.
Esse intervalo pode revelar mais do que crescimento de conta. Cohorts úteis são carteiras que chegam à primeira ação, retornam em sete dias e fazem mais do que apenas transferências circulares entre clusters relacionados.
Para DUSK, eu separaria usuários que fazem apenas transferências de usuários de contratos e, então, acompanharia o tempo de ativação, saldos abandonados, retenção, fluxos do topo (top-decile) e a dispersão de saldo público. A distribuição pode parecer mais saudável enquanto o mesmo capital continua circulando. É meio estranho, mas importante.
Provisioners merecem a mesma volatilidade de recompensa de teste por tamanho de stake: a parcela que ganha nada em 24 horas, taxas de voto perdido, cobertura de uptime de 99%, o bucket de DUSK entre 1.000–2.000 e o stake HHI. Depois, remova os três principais provisioners das simulações do comitê. A finalização ainda se mantém?
O que a maioria das pessoas perde é que contagem não é resiliência. Aumentar o stake após recompensas acima da média pode ser apenas busca por rendimento (yield-chasing), enquanto uma implementação dominante (Rusk) deixa todos os operadores expostos à mesma falha do cliente.
DUSK pode recompensar atividade visível enquanto depende de um núcleo mais estreito de usuários reais e de stake confiável. Se ambos os grupos parecerem mais amplos do que são, a descentralização vira uma camada de apresentação.
Estou observando as distribuições, não os totais.
Esse intervalo pode revelar mais do que crescimento de conta. Cohorts úteis são carteiras que chegam à primeira ação, retornam em sete dias e fazem mais do que apenas transferências circulares entre clusters relacionados.
Para DUSK, eu separaria usuários que fazem apenas transferências de usuários de contratos e, então, acompanharia o tempo de ativação, saldos abandonados, retenção, fluxos do topo (top-decile) e a dispersão de saldo público. A distribuição pode parecer mais saudável enquanto o mesmo capital continua circulando. É meio estranho, mas importante.
Provisioners merecem a mesma volatilidade de recompensa de teste por tamanho de stake: a parcela que ganha nada em 24 horas, taxas de voto perdido, cobertura de uptime de 99%, o bucket de DUSK entre 1.000–2.000 e o stake HHI. Depois, remova os três principais provisioners das simulações do comitê. A finalização ainda se mantém?
O que a maioria das pessoas perde é que contagem não é resiliência. Aumentar o stake após recompensas acima da média pode ser apenas busca por rendimento (yield-chasing), enquanto uma implementação dominante (Rusk) deixa todos os operadores expostos à mesma falha do cliente.
DUSK pode recompensar atividade visível enquanto depende de um núcleo mais estreito de usuários reais e de stake confiável. Se ambos os grupos parecerem mais amplos do que são, a descentralização vira uma camada de apresentação.
Estou observando as distribuições, não os totais.
6
11
6.5k
·
--
Verificado
#dusk $DUSK @Dusk_Foundation Eu estava verificando a matemática da ponte do DUSK e um número me incomodou mais do que o volume do título: quanto de oferta ainda está realmente em ERC20 e BEP20 após a migração para o mainnet?
Esse é o teste de maturidade que eu me importo.
Se €10M saem e €10M voltam, a ponte pode reportar €20M de atividade bruta enquanto a migração líquida é zero. Movimento não é migração. Volume não é conclusão.
Eu prefiro acompanhar a velocidade de migração a cada semana, a porcentagem do DUSK legado ainda fora do mainnet e a “taxa de poeira” deixada para trás depois que os usuários solicitam a migração. Esses números mostrariam se a rede está se consolidando ou apenas circulando.
A taxa fixa da ponte cria outra nuance. Uma taxa de 1 DUSK em 10 tokens é 10%. Em 10.000 tokens, é 0,01%. A mesma infraestrutura, economias do usuário completamente diferentes.
E mesmo depois de uma transferência via ponte para o mainnet estar concluída, a entrega no destino ainda pode depender de uma etapa de processamento externa. Isso importa mais do que parece.
A pergunta mais profunda é semelhante para RWAs: €300M embrulhados on-chain não é equivalente a €300M emitidos nativamente on-chain. Um reflete infraestrutura legada; o outro substitui parte dela.
Estou observando o DUSK para conclusão de migração, não para o movimento da ponte.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Eu estava verificando a matemática da ponte do DUSK e um número me incomodou mais do que o volume do título: quanto de oferta ainda está realmente em ERC20 e BEP20 após a migração para o mainnet?
Esse é o teste de maturidade que eu me importo.
Se €10M saem e €10M voltam, a ponte pode reportar €20M de atividade bruta enquanto a migração líquida é zero. Movimento não é migração. Volume não é conclusão.
Eu prefiro acompanhar a velocidade de migração a cada semana, a porcentagem do DUSK legado ainda fora do mainnet e a “taxa de poeira” deixada para trás depois que os usuários solicitam a migração. Esses números mostrariam se a rede está se consolidando ou apenas circulando.
A taxa fixa da ponte cria outra nuance. Uma taxa de 1 DUSK em 10 tokens é 10%. Em 10.000 tokens, é 0,01%. A mesma infraestrutura, economias do usuário completamente diferentes.
E mesmo depois de uma transferência via ponte para o mainnet estar concluída, a entrega no destino ainda pode depender de uma etapa de processamento externa. Isso importa mais do que parece.
A pergunta mais profunda é semelhante para RWAs: €300M embrulhados on-chain não é equivalente a €300M emitidos nativamente on-chain. Um reflete infraestrutura legada; o outro substitui parte dela.
Estou observando o DUSK para conclusão de migração, não para o movimento da ponte.
Esse é o teste de maturidade que eu me importo.
Se €10M saem e €10M voltam, a ponte pode reportar €20M de atividade bruta enquanto a migração líquida é zero. Movimento não é migração. Volume não é conclusão.
Eu prefiro acompanhar a velocidade de migração a cada semana, a porcentagem do DUSK legado ainda fora do mainnet e a “taxa de poeira” deixada para trás depois que os usuários solicitam a migração. Esses números mostrariam se a rede está se consolidando ou apenas circulando.
A taxa fixa da ponte cria outra nuance. Uma taxa de 1 DUSK em 10 tokens é 10%. Em 10.000 tokens, é 0,01%. A mesma infraestrutura, economias do usuário completamente diferentes.
E mesmo depois de uma transferência via ponte para o mainnet estar concluída, a entrega no destino ainda pode depender de uma etapa de processamento externa. Isso importa mais do que parece.
A pergunta mais profunda é semelhante para RWAs: €300M embrulhados on-chain não é equivalente a €300M emitidos nativamente on-chain. Um reflete infraestrutura legada; o outro substitui parte dela.
Estou observando o DUSK para conclusão de migração, não para o movimento da ponte.
15
20
17.6k
·
--
#dusk $DUSK @Dusk_Foundation O mercado estava andando de lado esta noite, e eu estava meio lendo a documentação do DUSK quando me peguei encarando a mesma pergunta por tempo demais: quanto da atividade do DUSK realmente acontece por meio de sua camada de privacidade?
É fácil olhar Moonlight e Phoenix como dois modelos de transação e parar por aí. Mas isso ignora a parte interessante. Se a privacidade for realmente útil, eu esperaria ver usuários escolhendo-a, não apenas o protocolo oferecendo suporte.
Então eu acompanharia a divisão em 24H, 7D, 30D e 90D: participação do Moonlight, participação do Phoenix, usuários ativos, transações por usuário, e depois seguir as mesmas contas da primeira transação no Moonlight até a primeira transação no Phoenix.
Isso muda a pergunta completamente.
A adoção da privacidade não é comprovada por ter um modelo de transação privada..
É comprovada quando os usuários migram voluntariamente para ela e permanecem lá.
Eu também mediria o tempo mediano de migração e a retenção do Phoenix em D7/D30/D90. Um pico nas transações do Phoenix pode significar experimentação. Uso repetido e persistente significaria algo mais forte.
Há uma segunda camada que eu observaria: chamadas de contrato versus transferências básicas. Se as interações com aplicações e a atividade de privacidade subirem ao mesmo tempo, o DUSK pode estar mostrando um uso mais profundo, em vez de apenas crescimento simples de transações.
Ainda não sei o que os números revelariam. E é exatamente por isso que eu prefiro medir comportamento em vez de repetir a narrativa sobre privacidade.
E a aba de documentação ainda está aberta......
{future}(DUSKUSDT)
#dusk $DUSK @Dusk O mercado estava andando de lado esta noite, e eu estava meio lendo a documentação do DUSK quando me peguei encarando a mesma pergunta por tempo demais: quanto da atividade do DUSK realmente acontece por meio de sua camada de privacidade?
É fácil olhar Moonlight e Phoenix como dois modelos de transação e parar por aí. Mas isso ignora a parte interessante. Se a privacidade for realmente útil, eu esperaria ver usuários escolhendo-a, não apenas o protocolo oferecendo suporte.
Então eu acompanharia a divisão em 24H, 7D, 30D e 90D: participação do Moonlight, participação do Phoenix, usuários ativos, transações por usuário, e depois seguir as mesmas contas da primeira transação no Moonlight até a primeira transação no Phoenix.
Isso muda a pergunta completamente.
A adoção da privacidade não é comprovada por ter um modelo de transação privada..
É comprovada quando os usuários migram voluntariamente para ela e permanecem lá.
Eu também mediria o tempo mediano de migração e a retenção do Phoenix em D7/D30/D90. Um pico nas transações do Phoenix pode significar experimentação. Uso repetido e persistente significaria algo mais forte.
Há uma segunda camada que eu observaria: chamadas de contrato versus transferências básicas. Se as interações com aplicações e a atividade de privacidade subirem ao mesmo tempo, o DUSK pode estar mostrando um uso mais profundo, em vez de apenas crescimento simples de transações.
Ainda não sei o que os números revelariam. E é exatamente por isso que eu prefiro medir comportamento em vez de repetir a narrativa sobre privacidade.
E a aba de documentação ainda está aberta......
É fácil olhar Moonlight e Phoenix como dois modelos de transação e parar por aí. Mas isso ignora a parte interessante. Se a privacidade for realmente útil, eu esperaria ver usuários escolhendo-a, não apenas o protocolo oferecendo suporte.
Então eu acompanharia a divisão em 24H, 7D, 30D e 90D: participação do Moonlight, participação do Phoenix, usuários ativos, transações por usuário, e depois seguir as mesmas contas da primeira transação no Moonlight até a primeira transação no Phoenix.
Isso muda a pergunta completamente.
A adoção da privacidade não é comprovada por ter um modelo de transação privada..
É comprovada quando os usuários migram voluntariamente para ela e permanecem lá.
Eu também mediria o tempo mediano de migração e a retenção do Phoenix em D7/D30/D90. Um pico nas transações do Phoenix pode significar experimentação. Uso repetido e persistente significaria algo mais forte.
Há uma segunda camada que eu observaria: chamadas de contrato versus transferências básicas. Se as interações com aplicações e a atividade de privacidade subirem ao mesmo tempo, o DUSK pode estar mostrando um uso mais profundo, em vez de apenas crescimento simples de transações.
Ainda não sei o que os números revelariam. E é exatamente por isso que eu prefiro medir comportamento em vez de repetir a narrativa sobre privacidade.
E a aba de documentação ainda está aberta......
7
16
11.9k
·
--
Parcialmente verdadeiro
#dusk $DUSK @Dusk_Foundation DUSK Network Staking Concentração em Desvio: Quanto a Parcela do Top-10 Muda a Cada 100 Épocas?
O mercado estava praticamente parado esta noite, então acabei encarando a tabela de provedores do DUSK em vez do gráfico. Eu via “200+ provedores ativos” e inicialmente li isso como um sinal de descentralização.
Então algo não fazia sentido.
Um número de validadores me diz quantos participantes existem. Ele não me diz quanto do peso de consenso os maiores controlam. Os recompensas de staking do Dusk são probabilísticas e dependem em parte do stake ativo, enquanto o protocolo não define stake máxima. Isso torna o desvio de concentração algo a ser medido, não assumido.
O instantâneo atual do community-explorer mostra cerca de 25,8% do stake ativo nos dez maiores provedores. Mas um único instantâneo não me permite dizer se o DUSK está se descentralizando ou se agrupando lentamente.
Essa é a distinção: a contagem de nós mede participação; o desvio do stake mede poder.
Eu acompanharia a parcela do stake ativo do Top-10 a cada 100 épocas e, então, compararia a mudança com novo stake, desstaking, crescimento do pool, slashing e a capitalização das recompensas.
Talvez a distribuição continue saudável. Eu realmente ainda não consigo responder isso.
O gráfico ainda está quieto. A tabela de provedores agora parece muito mais interessante.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk DUSK Network Staking Concentração em Desvio: Quanto a Parcela do Top-10 Muda a Cada 100 Épocas?
O mercado estava praticamente parado esta noite, então acabei encarando a tabela de provedores do DUSK em vez do gráfico. Eu via “200+ provedores ativos” e inicialmente li isso como um sinal de descentralização.
Então algo não fazia sentido.
Um número de validadores me diz quantos participantes existem. Ele não me diz quanto do peso de consenso os maiores controlam. Os recompensas de staking do Dusk são probabilísticas e dependem em parte do stake ativo, enquanto o protocolo não define stake máxima. Isso torna o desvio de concentração algo a ser medido, não assumido.
O instantâneo atual do community-explorer mostra cerca de 25,8% do stake ativo nos dez maiores provedores. Mas um único instantâneo não me permite dizer se o DUSK está se descentralizando ou se agrupando lentamente.
Essa é a distinção: a contagem de nós mede participação; o desvio do stake mede poder.
Eu acompanharia a parcela do stake ativo do Top-10 a cada 100 épocas e, então, compararia a mudança com novo stake, desstaking, crescimento do pool, slashing e a capitalização das recompensas.
Talvez a distribuição continue saudável. Eu realmente ainda não consigo responder isso.
O gráfico ainda está quieto. A tabela de provedores agora parece muito mais interessante.
O mercado estava praticamente parado esta noite, então acabei encarando a tabela de provedores do DUSK em vez do gráfico. Eu via “200+ provedores ativos” e inicialmente li isso como um sinal de descentralização.
Então algo não fazia sentido.
Um número de validadores me diz quantos participantes existem. Ele não me diz quanto do peso de consenso os maiores controlam. Os recompensas de staking do Dusk são probabilísticas e dependem em parte do stake ativo, enquanto o protocolo não define stake máxima. Isso torna o desvio de concentração algo a ser medido, não assumido.
O instantâneo atual do community-explorer mostra cerca de 25,8% do stake ativo nos dez maiores provedores. Mas um único instantâneo não me permite dizer se o DUSK está se descentralizando ou se agrupando lentamente.
Essa é a distinção: a contagem de nós mede participação; o desvio do stake mede poder.
Eu acompanharia a parcela do stake ativo do Top-10 a cada 100 épocas e, então, compararia a mudança com novo stake, desstaking, crescimento do pool, slashing e a capitalização das recompensas.
Talvez a distribuição continue saudável. Eu realmente ainda não consigo responder isso.
O gráfico ainda está quieto. A tabela de provedores agora parece muito mais interessante.
15
20
10k
·
--
#dusk $DUSK @Dusk_Foundation Na noite passada, eu estava comparando dados de queima DUSK e notei algo ligeiramente irritante: a razão mudou dependendo de onde eu comecei a janela de 24 horas.
Isso parece um pequeno detalhe contábil. Não é.
Um dia de calendário de meia-noite até meia-noite pode mostrar uma história de queima, enquanto uma janela móvel de 24 horas iniciada seis horas depois pode mostrar outra. Se um curto pico de queima DUSK fica perto do limite, ao deslocar a janela pode-se capturar a maior parte dele ou dividi-lo entre dois períodos.
Então, a razão de pico de queima, sozinha, me diz menos do que eu imaginava no começo.
O que importa mais é se a taxa de queima se mantém ao longo do tempo. Eu analisaria por quanto tempo o DUSK fica acima de um nível útil de queima em relação ao retorno, quanto a razão muda entre janelas móveis e se os períodos de queima maiores continuam aparecendo. Um pico de 30% por uma hora não é a mesma coisa que 16% distribuídos ao longo da maior parte do dia.
Basicamente, é atividade de pico versus pressão durável do sistema.
Eu também observaria o desvio-padrão ao longo de várias janelas móveis. Se 24 horários de início diferentes geram razões muito diferentes, talvez a queima do DUSK continue sendo orientada por eventos, em vez de ser estruturalmente estável.
A pergunta desconfortável é simples: estamos medindo uma pressão real de destruição de tokens, ou apenas escolhendo uma janela que faz o evento de queima mais recente parecer importante?
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Na noite passada, eu estava comparando dados de queima DUSK e notei algo ligeiramente irritante: a razão mudou dependendo de onde eu comecei a janela de 24 horas.
Isso parece um pequeno detalhe contábil. Não é.
Um dia de calendário de meia-noite até meia-noite pode mostrar uma história de queima, enquanto uma janela móvel de 24 horas iniciada seis horas depois pode mostrar outra. Se um curto pico de queima DUSK fica perto do limite, ao deslocar a janela pode-se capturar a maior parte dele ou dividi-lo entre dois períodos.
Então, a razão de pico de queima, sozinha, me diz menos do que eu imaginava no começo.
O que importa mais é se a taxa de queima se mantém ao longo do tempo. Eu analisaria por quanto tempo o DUSK fica acima de um nível útil de queima em relação ao retorno, quanto a razão muda entre janelas móveis e se os períodos de queima maiores continuam aparecendo. Um pico de 30% por uma hora não é a mesma coisa que 16% distribuídos ao longo da maior parte do dia.
Basicamente, é atividade de pico versus pressão durável do sistema.
Eu também observaria o desvio-padrão ao longo de várias janelas móveis. Se 24 horários de início diferentes geram razões muito diferentes, talvez a queima do DUSK continue sendo orientada por eventos, em vez de ser estruturalmente estável.
A pergunta desconfortável é simples: estamos medindo uma pressão real de destruição de tokens, ou apenas escolhendo uma janela que faz o evento de queima mais recente parecer importante?
Isso parece um pequeno detalhe contábil. Não é.
Um dia de calendário de meia-noite até meia-noite pode mostrar uma história de queima, enquanto uma janela móvel de 24 horas iniciada seis horas depois pode mostrar outra. Se um curto pico de queima DUSK fica perto do limite, ao deslocar a janela pode-se capturar a maior parte dele ou dividi-lo entre dois períodos.
Então, a razão de pico de queima, sozinha, me diz menos do que eu imaginava no começo.
O que importa mais é se a taxa de queima se mantém ao longo do tempo. Eu analisaria por quanto tempo o DUSK fica acima de um nível útil de queima em relação ao retorno, quanto a razão muda entre janelas móveis e se os períodos de queima maiores continuam aparecendo. Um pico de 30% por uma hora não é a mesma coisa que 16% distribuídos ao longo da maior parte do dia.
Basicamente, é atividade de pico versus pressão durável do sistema.
Eu também observaria o desvio-padrão ao longo de várias janelas móveis. Se 24 horários de início diferentes geram razões muito diferentes, talvez a queima do DUSK continue sendo orientada por eventos, em vez de ser estruturalmente estável.
A pergunta desconfortável é simples: estamos medindo uma pressão real de destruição de tokens, ou apenas escolhendo uma janela que faz o evento de queima mais recente parecer importante?
30
24
10.2k
·
--
#dusk $DUSK @Dusk_Foundation Ao analisar o histórico de recompensas de um provedor DUSK, notei algo que eu tratei com muita facilidade: stake comprometida e stake de consenso útil não são o mesmo número.
Essa diferença importa porque a qualidade do staking pode mudar o resultado econômico mesmo quando o cronograma de emissões parece previsível. Se o capital estiver offline, travado, concentrado ou em constante movimento, a participação em manchetes pode superestimar quanto de segurança o DUSK está realmente comprando.
Eu prefiro acompanhar a eficiência de capital: stake ativa dividida pelo total de DUSK comprometido. Em seguida, relacionar isso com entradas e saídas de churn em relação à stake ativa média e à retenção após 30, 90 e 365 dias.
A comparação é simples: atividade mostra quanto capital entrou no staking; qualidade mostra quanto permaneceu produtivo.
A concentração de ownership é apenas metade do quadro. O HHI de infraestrutura pode continuar alto mesmo com muitas carteiras, se os mesmos provedores de hospedagem estiverem por trás delas.
A liquidez na exchange versus stake ativa também importa: quanto capital de consenso poderia se tornar líquido sob estresse?
O que ainda não tenho certeza é sobre a duração. Dez por cento offline por dez minutos é diferente de dez por cento offline por dez horas.
Para a escassez do DUSK e a qualidade do staking, nem sempre isso melhora junto. É essa tensão que eu ficaria observando.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Ao analisar o histórico de recompensas de um provedor DUSK, notei algo que eu tratei com muita facilidade: stake comprometida e stake de consenso útil não são o mesmo número.
Essa diferença importa porque a qualidade do staking pode mudar o resultado econômico mesmo quando o cronograma de emissões parece previsível. Se o capital estiver offline, travado, concentrado ou em constante movimento, a participação em manchetes pode superestimar quanto de segurança o DUSK está realmente comprando.
Eu prefiro acompanhar a eficiência de capital: stake ativa dividida pelo total de DUSK comprometido. Em seguida, relacionar isso com entradas e saídas de churn em relação à stake ativa média e à retenção após 30, 90 e 365 dias.
A comparação é simples: atividade mostra quanto capital entrou no staking; qualidade mostra quanto permaneceu produtivo.
A concentração de ownership é apenas metade do quadro. O HHI de infraestrutura pode continuar alto mesmo com muitas carteiras, se os mesmos provedores de hospedagem estiverem por trás delas.
A liquidez na exchange versus stake ativa também importa: quanto capital de consenso poderia se tornar líquido sob estresse?
O que ainda não tenho certeza é sobre a duração. Dez por cento offline por dez minutos é diferente de dez por cento offline por dez horas.
Para a escassez do DUSK e a qualidade do staking, nem sempre isso melhora junto. É essa tensão que eu ficaria observando.
Essa diferença importa porque a qualidade do staking pode mudar o resultado econômico mesmo quando o cronograma de emissões parece previsível. Se o capital estiver offline, travado, concentrado ou em constante movimento, a participação em manchetes pode superestimar quanto de segurança o DUSK está realmente comprando.
Eu prefiro acompanhar a eficiência de capital: stake ativa dividida pelo total de DUSK comprometido. Em seguida, relacionar isso com entradas e saídas de churn em relação à stake ativa média e à retenção após 30, 90 e 365 dias.
A comparação é simples: atividade mostra quanto capital entrou no staking; qualidade mostra quanto permaneceu produtivo.
A concentração de ownership é apenas metade do quadro. O HHI de infraestrutura pode continuar alto mesmo com muitas carteiras, se os mesmos provedores de hospedagem estiverem por trás delas.
A liquidez na exchange versus stake ativa também importa: quanto capital de consenso poderia se tornar líquido sob estresse?
O que ainda não tenho certeza é sobre a duração. Dez por cento offline por dez minutos é diferente de dez por cento offline por dez horas.
Para a escassez do DUSK e a qualidade do staking, nem sempre isso melhora junto. É essa tensão que eu ficaria observando.
29
23
4k
·
--
#dusk $DUSK @Dusk_Foundation Ao analisar o modelo confidencial de segurança da DUSK, eu ficava travado em um número entediante: uma segurança de 20 anos poderia atravessar, aproximadamente, dez grandes ciclos de software se a pilha mudasse materialmente a cada dois anos.
Isso não é apenas um problema de migração. É um problema de continuidade de propriedade.
Imagine 50.000 posições privadas passando por um desdobramento de ações. A alegação fácil é que cada saldo foi atualizado. O padrão mais difícil é mais forte: a propriedade total antes precisa ser igual à propriedade total depois, com cada detentor preservado, sem expor quem possui o quê.
A mesma pressão aparece nos dividendos. 20.000 detentores pagos trimestralmente significam 80.000 eventos de direito por ano. A DUSK não pode depender da visibilidade pública da mesma forma que um livro-razão transparente pode. Ela precisa de correção global sem divulgação no nível do detentor.
Essa distinção importa para a DUSK porque a privacidade desloca a confiança de “todo mundo consegue inspecionar” para “todo mundo consegue verificar a prova”.
E eu acho que as pessoas subestimam a segunda camada: o token pode funcionar perfeitamente enquanto a segurança subjacente ou o MMF ainda falha economicamente. Taxa de falha no onchain e taxa de falha do ativo não são o mesmo risco.
Minha principal preocupação é simples: após a quinta migração, a DUSK ainda consegue provar a continuidade tão limpidamente quanto no primeiro dia?
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Ao analisar o modelo confidencial de segurança da DUSK, eu ficava travado em um número entediante: uma segurança de 20 anos poderia atravessar, aproximadamente, dez grandes ciclos de software se a pilha mudasse materialmente a cada dois anos.
Isso não é apenas um problema de migração. É um problema de continuidade de propriedade.
Imagine 50.000 posições privadas passando por um desdobramento de ações. A alegação fácil é que cada saldo foi atualizado. O padrão mais difícil é mais forte: a propriedade total antes precisa ser igual à propriedade total depois, com cada detentor preservado, sem expor quem possui o quê.
A mesma pressão aparece nos dividendos. 20.000 detentores pagos trimestralmente significam 80.000 eventos de direito por ano. A DUSK não pode depender da visibilidade pública da mesma forma que um livro-razão transparente pode. Ela precisa de correção global sem divulgação no nível do detentor.
Essa distinção importa para a DUSK porque a privacidade desloca a confiança de “todo mundo consegue inspecionar” para “todo mundo consegue verificar a prova”.
E eu acho que as pessoas subestimam a segunda camada: o token pode funcionar perfeitamente enquanto a segurança subjacente ou o MMF ainda falha economicamente. Taxa de falha no onchain e taxa de falha do ativo não são o mesmo risco.
Minha principal preocupação é simples: após a quinta migração, a DUSK ainda consegue provar a continuidade tão limpidamente quanto no primeiro dia?
Isso não é apenas um problema de migração. É um problema de continuidade de propriedade.
Imagine 50.000 posições privadas passando por um desdobramento de ações. A alegação fácil é que cada saldo foi atualizado. O padrão mais difícil é mais forte: a propriedade total antes precisa ser igual à propriedade total depois, com cada detentor preservado, sem expor quem possui o quê.
A mesma pressão aparece nos dividendos. 20.000 detentores pagos trimestralmente significam 80.000 eventos de direito por ano. A DUSK não pode depender da visibilidade pública da mesma forma que um livro-razão transparente pode. Ela precisa de correção global sem divulgação no nível do detentor.
Essa distinção importa para a DUSK porque a privacidade desloca a confiança de “todo mundo consegue inspecionar” para “todo mundo consegue verificar a prova”.
E eu acho que as pessoas subestimam a segunda camada: o token pode funcionar perfeitamente enquanto a segurança subjacente ou o MMF ainda falha economicamente. Taxa de falha no onchain e taxa de falha do ativo não são o mesmo risco.
Minha principal preocupação é simples: após a quinta migração, a DUSK ainda consegue provar a continuidade tão limpidamente quanto no primeiro dia?
30
24
4.2k
·
--
#dusk $DUSK @Dusk_Foundation Ao verificar onde o DUSK realmente se encaixa em um acordo de segurança tokenizado, eu voltava sempre a uma divisão estranha: o ativo pode ser nativo, enquanto a perna de caixa ainda pode depender de outro sistema.
Isso importa mais do que parece à primeira vista.
Colocar a segurança no DUSK pode simplificar a titularidade, o histórico de transferências e o estado de conformidade. Mas se o pagamento ainda for liquidado por um banco ou um razão legado, alguém ainda precisa reconciliar dois registros, dois carimbos de data/hora e potencialmente duas definições de “final”.
A finalização do ativo não é a mesma coisa que a finalização da liquidação.
O caso mais difícil é o sequenciamento. O dinheiro pode se tornar irrevogável enquanto a verificação final de restrição da transferência ainda não estiver resolvida? Ou a certeza de conformidade deve vir primeiro, mesmo que isso deixe a perna de pagamento aguardando?
Para o DUSK, a emissão nativa do ativo resolve um problema de registro. Caixa nativo ou tokenizado poderia resolver o segundo, colocando as duas pernas dentro do mesmo ambiente de liquidação, reduzindo a lacuna de tempo entre entrega e pagamento.
Mas “on-chain” sozinho não elimina todos os riscos. A execução atômica ainda depende da lógica de conformidade, da qualidade do caixa e da certeza de resgate.
Estou acompanhando se o DUSK reduz a reconciliação em si, ou apenas adianta o lado do ativo enquanto o lado do pagamento continua antigo.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Ao verificar onde o DUSK realmente se encaixa em um acordo de segurança tokenizado, eu voltava sempre a uma divisão estranha: o ativo pode ser nativo, enquanto a perna de caixa ainda pode depender de outro sistema.
Isso importa mais do que parece à primeira vista.
Colocar a segurança no DUSK pode simplificar a titularidade, o histórico de transferências e o estado de conformidade. Mas se o pagamento ainda for liquidado por um banco ou um razão legado, alguém ainda precisa reconciliar dois registros, dois carimbos de data/hora e potencialmente duas definições de “final”.
A finalização do ativo não é a mesma coisa que a finalização da liquidação.
O caso mais difícil é o sequenciamento. O dinheiro pode se tornar irrevogável enquanto a verificação final de restrição da transferência ainda não estiver resolvida? Ou a certeza de conformidade deve vir primeiro, mesmo que isso deixe a perna de pagamento aguardando?
Para o DUSK, a emissão nativa do ativo resolve um problema de registro. Caixa nativo ou tokenizado poderia resolver o segundo, colocando as duas pernas dentro do mesmo ambiente de liquidação, reduzindo a lacuna de tempo entre entrega e pagamento.
Mas “on-chain” sozinho não elimina todos os riscos. A execução atômica ainda depende da lógica de conformidade, da qualidade do caixa e da certeza de resgate.
Estou acompanhando se o DUSK reduz a reconciliação em si, ou apenas adianta o lado do ativo enquanto o lado do pagamento continua antigo.
Isso importa mais do que parece à primeira vista.
Colocar a segurança no DUSK pode simplificar a titularidade, o histórico de transferências e o estado de conformidade. Mas se o pagamento ainda for liquidado por um banco ou um razão legado, alguém ainda precisa reconciliar dois registros, dois carimbos de data/hora e potencialmente duas definições de “final”.
A finalização do ativo não é a mesma coisa que a finalização da liquidação.
O caso mais difícil é o sequenciamento. O dinheiro pode se tornar irrevogável enquanto a verificação final de restrição da transferência ainda não estiver resolvida? Ou a certeza de conformidade deve vir primeiro, mesmo que isso deixe a perna de pagamento aguardando?
Para o DUSK, a emissão nativa do ativo resolve um problema de registro. Caixa nativo ou tokenizado poderia resolver o segundo, colocando as duas pernas dentro do mesmo ambiente de liquidação, reduzindo a lacuna de tempo entre entrega e pagamento.
Mas “on-chain” sozinho não elimina todos os riscos. A execução atômica ainda depende da lógica de conformidade, da qualidade do caixa e da certeza de resgate.
Estou acompanhando se o DUSK reduz a reconciliação em si, ou apenas adianta o lado do ativo enquanto o lado do pagamento continua antigo.
81
52
20.1k
·
--
Eu continuava travando em uma única pergunta ao rastrear como uma segurança tokenizada realmente se moveria pelo DUSK depois que os tokens mudam de carteira: que registro, legalmente, decide quem é o dono do ativo?
Isso parece básico, mas a tokenização por meio de wrappers pode esconder muita infraestrutura por baixo. Você pode ter um token DUSK enquanto os registros de custódia, os cadastros de acionistas e os livros de liquidação ainda vivem em três sistemas separados.
Então o token se move rápido. O fluxo de trabalho, talvez não.
É aqui que eu acho que as pessoas confundem transferência on-chain com transferência de propriedade. Uma blockchain pode finalizar uma transação em algo como segundos, enquanto conciliações, atualizações de custódia, checagens de elegibilidade e serviços do ativo podem continuar em outro lugar por horas, dias ou até anos.
Para o DUSK, a integração com a liquidação pode importar mais do que o volume de emissão em si.
A comparação que eu considero é simples: oferta de tokens versus qualidade da liquidação. Dez mil tokens emitidos me dizem quase nada se as negociações ainda exigirem várias conciliações depois. Falhas de liquidação por 10.000 negociações me diriam muito mais.
A pergunta mais difícil é se o DUSK se torna a fonte real da verdade ou apenas mais um registro sincronizado ao lado dos legados.
A liquidação rápida é útil. Mas reduzir o número de registros que precisam concordar — isso é o teste mais profundo.
@Dusk_Foundation #dusk $DUSK
Eu continuava travando em uma única pergunta ao rastrear como uma segurança tokenizada realmente se moveria pelo DUSK depois que os tokens mudam de carteira: que registro, legalmente, decide quem é o dono do ativo?
Isso parece básico, mas a tokenização por meio de wrappers pode esconder muita infraestrutura por baixo. Você pode ter um token DUSK enquanto os registros de custódia, os cadastros de acionistas e os livros de liquidação ainda vivem em três sistemas separados.
Então o token se move rápido. O fluxo de trabalho, talvez não.
É aqui que eu acho que as pessoas confundem transferência on-chain com transferência de propriedade. Uma blockchain pode finalizar uma transação em algo como segundos, enquanto conciliações, atualizações de custódia, checagens de elegibilidade e serviços do ativo podem continuar em outro lugar por horas, dias ou até anos.
Para o DUSK, a integração com a liquidação pode importar mais do que o volume de emissão em si.
A comparação que eu considero é simples: oferta de tokens versus qualidade da liquidação. Dez mil tokens emitidos me dizem quase nada se as negociações ainda exigirem várias conciliações depois. Falhas de liquidação por 10.000 negociações me diriam muito mais.
A pergunta mais difícil é se o DUSK se torna a fonte real da verdade ou apenas mais um registro sincronizado ao lado dos legados.
A liquidação rápida é útil. Mas reduzir o número de registros que precisam concordar — isso é o teste mais profundo.
@Dusk #dusk $DUSK
Isso parece básico, mas a tokenização por meio de wrappers pode esconder muita infraestrutura por baixo. Você pode ter um token DUSK enquanto os registros de custódia, os cadastros de acionistas e os livros de liquidação ainda vivem em três sistemas separados.
Então o token se move rápido. O fluxo de trabalho, talvez não.
É aqui que eu acho que as pessoas confundem transferência on-chain com transferência de propriedade. Uma blockchain pode finalizar uma transação em algo como segundos, enquanto conciliações, atualizações de custódia, checagens de elegibilidade e serviços do ativo podem continuar em outro lugar por horas, dias ou até anos.
Para o DUSK, a integração com a liquidação pode importar mais do que o volume de emissão em si.
A comparação que eu considero é simples: oferta de tokens versus qualidade da liquidação. Dez mil tokens emitidos me dizem quase nada se as negociações ainda exigirem várias conciliações depois. Falhas de liquidação por 10.000 negociações me diriam muito mais.
A pergunta mais difícil é se o DUSK se torna a fonte real da verdade ou apenas mais um registro sincronizado ao lado dos legados.
A liquidação rápida é útil. Mas reduzir o número de registros que precisam concordar — isso é o teste mais profundo.
@Dusk #dusk $DUSK
34
29
8.3k
·
--
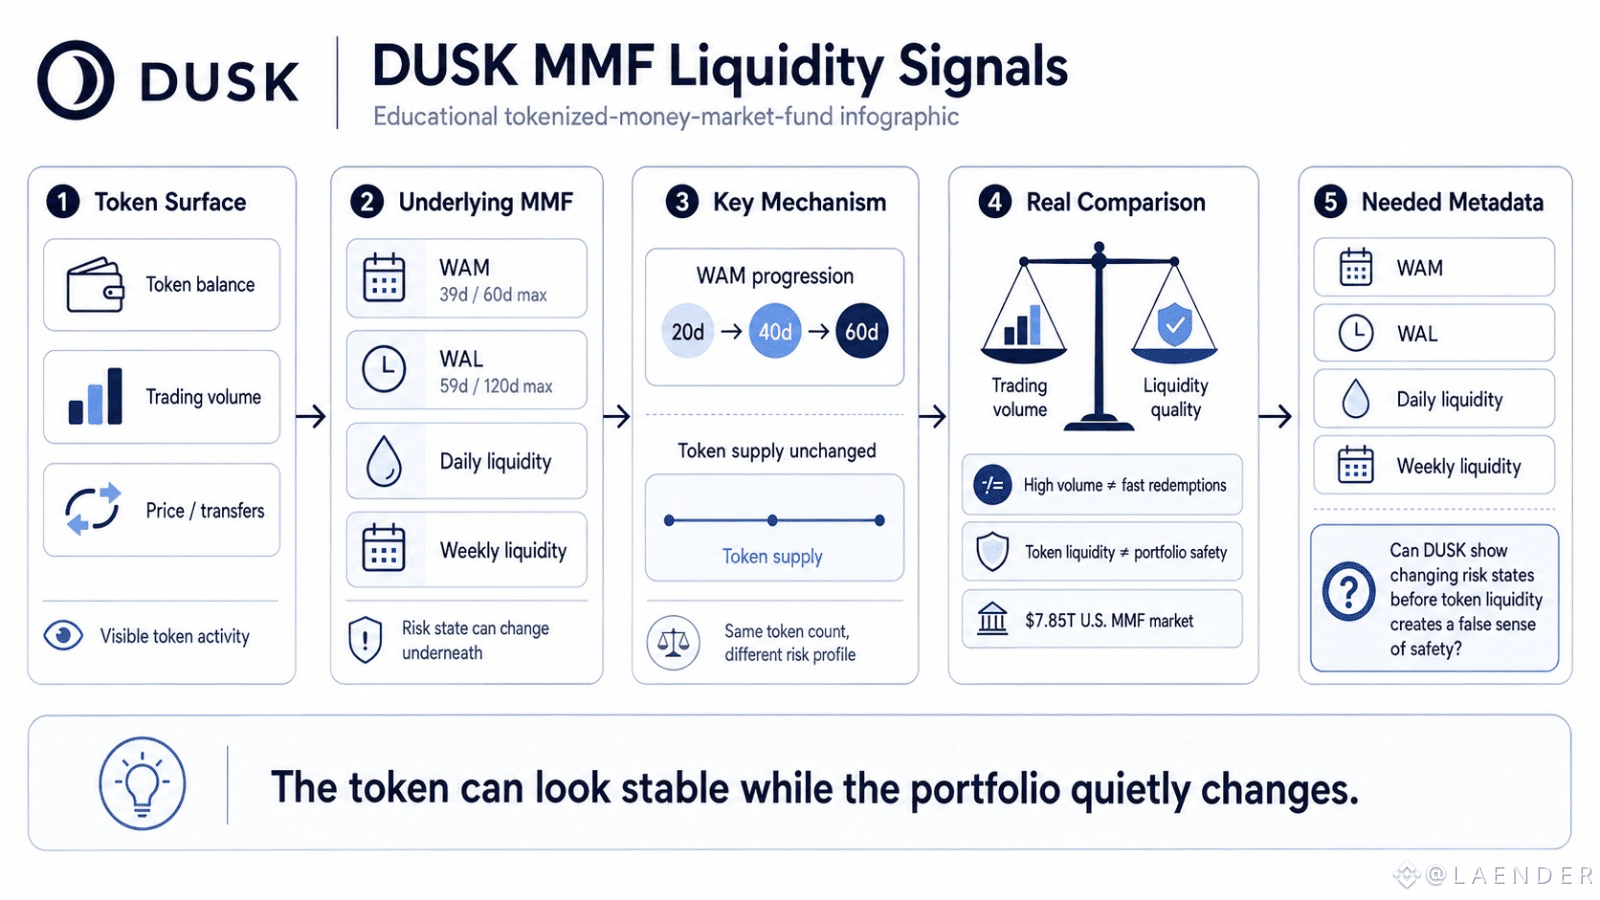
Na minha análise dos indicadores de liquidez do MMF com atividade de negociação de tokens, notei algo fácil de passar despercebido: o saldo do token pode permanecer estável enquanto a carteira, por baixo, fica silenciosamente mais arriscada.
Um MMF exemplar pode ficar em torno de um WAM de 39 dias contra um limite de 60 dias, com WAL perto de 59 dias contra um teto de 120 dias. Se o WAM sair de 20 para 40 para 60 dias, a oferta do token DUSK não precisa necessariamente mudar. O estado de risco é que muda.
Por isso, acho que a qualidade da liquidez versus o volume de negociação é a melhor comparação aqui.
Para o DUSK, um token de MMF muito negociado ainda pode representar uma carteira que está se aproximando de suas restrições de duration ou de liquidez. Alto volume secundário diz que os usuários conseguem negociar o token. Diz muito menos sobre a rapidez com que o fundo subjacente consegue atender resgates.
Isso importa em um mercado que mantém aproximadamente US$ 7,85T em ativos de MMF dos EUA. A tokenização com perfil de caixa tem um perfil de pressão diferente da tokenização comum de títulos.
O que eu gostaria que o DUSK fornecesse é metadados de risco on-chain compactos: WAM, WAL, liquidez diária e liquidez semanal, sem expor todas as posições da carteira.
A pergunta desconfortável é se o DUSK consegue tornar esses estados de risco em mudança visíveis antes que a liquidez do token dê aos usuários uma falsa sensação de segurança.
{future}(DUSKUSDT)
@Dusk_Foundation #dusk $DUSK
Na minha análise dos indicadores de liquidez do MMF com atividade de negociação de tokens, notei algo fácil de passar despercebido: o saldo do token pode permanecer estável enquanto a carteira, por baixo, fica silenciosamente mais arriscada.
Um MMF exemplar pode ficar em torno de um WAM de 39 dias contra um limite de 60 dias, com WAL perto de 59 dias contra um teto de 120 dias. Se o WAM sair de 20 para 40 para 60 dias, a oferta do token DUSK não precisa necessariamente mudar. O estado de risco é que muda.
Por isso, acho que a qualidade da liquidez versus o volume de negociação é a melhor comparação aqui.
Para o DUSK, um token de MMF muito negociado ainda pode representar uma carteira que está se aproximando de suas restrições de duration ou de liquidez. Alto volume secundário diz que os usuários conseguem negociar o token. Diz muito menos sobre a rapidez com que o fundo subjacente consegue atender resgates.
Isso importa em um mercado que mantém aproximadamente US$ 7,85T em ativos de MMF dos EUA. A tokenização com perfil de caixa tem um perfil de pressão diferente da tokenização comum de títulos.
O que eu gostaria que o DUSK fornecesse é metadados de risco on-chain compactos: WAM, WAL, liquidez diária e liquidez semanal, sem expor todas as posições da carteira.
A pergunta desconfortável é se o DUSK consegue tornar esses estados de risco em mudança visíveis antes que a liquidez do token dê aos usuários uma falsa sensação de segurança.
@Dusk #dusk $DUSK
Um MMF exemplar pode ficar em torno de um WAM de 39 dias contra um limite de 60 dias, com WAL perto de 59 dias contra um teto de 120 dias. Se o WAM sair de 20 para 40 para 60 dias, a oferta do token DUSK não precisa necessariamente mudar. O estado de risco é que muda.
Por isso, acho que a qualidade da liquidez versus o volume de negociação é a melhor comparação aqui.
Para o DUSK, um token de MMF muito negociado ainda pode representar uma carteira que está se aproximando de suas restrições de duration ou de liquidez. Alto volume secundário diz que os usuários conseguem negociar o token. Diz muito menos sobre a rapidez com que o fundo subjacente consegue atender resgates.
Isso importa em um mercado que mantém aproximadamente US$ 7,85T em ativos de MMF dos EUA. A tokenização com perfil de caixa tem um perfil de pressão diferente da tokenização comum de títulos.
O que eu gostaria que o DUSK fornecesse é metadados de risco on-chain compactos: WAM, WAL, liquidez diária e liquidez semanal, sem expor todas as posições da carteira.
A pergunta desconfortável é se o DUSK consegue tornar esses estados de risco em mudança visíveis antes que a liquidez do token dê aos usuários uma falsa sensação de segurança.
@Dusk #dusk $DUSK
49
31
14.4k
·
--
Verificado
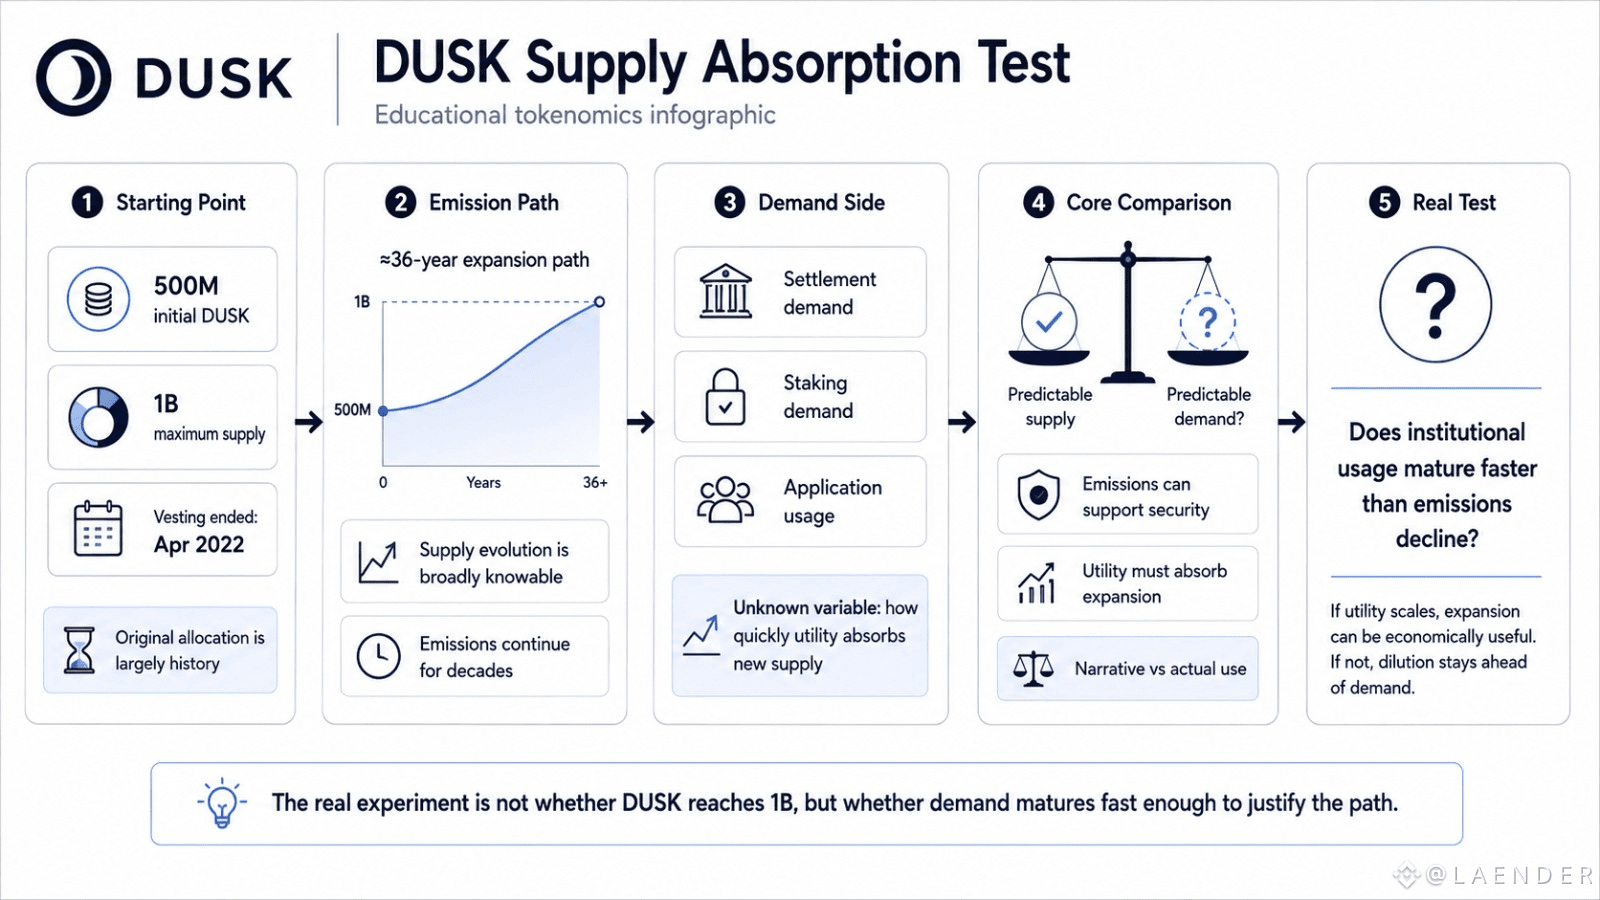
Eu continuei encarando a curva de oferta da DUSK e percebi o óbvio: o número 1 bilhão de oferta máxima provavelmente é a parte menos interessante.
A parte difícil é como os outros 500 milhões são absorvidos.
A alocação original é, em grande parte, história. O vesting terminou em 2022. Mas as emissões da DUSK continuam expandindo a oferta por um período muito mais longo, transformando as próximas poucas décadas em um teste de demanda — em vez de uma narrativa de vesting.
Isso muda o que eu observo.
Novos tokens estão sendo absorvidos porque a DUSK está ganhando uma utilidade real, ou porque detentores existentes estão simplesmente aceitando a diluição? A atividade institucional cresce mais rápido do que as emissões caem? E se o uso chegar cedo, a demanda por tokens realmente escala com isso?
Alguma expansão de oferta é normal. Redes precisam de incentivos para validadores, orçamentos de segurança e tempo para amadurecer. Eu não trataria todo token novo como fraqueza econômica.
Mas oferta previsível não equivale a demanda previsível.
Essa é a parte desconfortável. Os detentores da DUSK conseguem, em linhas gerais, modelar como a oferta evolui. Ninguém consegue modelar com a mesma confiança a rapidez com que a demanda por liquidação, a demanda por staking e o uso da aplicação vão crescer.
Para mim, esse é o verdadeiro experimento de 36 anos: não se a DUSK chega a 1 bilhão de tokens, mas se a utilidade amadurece rápido o suficiente para tornar essa expansão economicamente útil.
{future}(DUSKUSDT)
@Dusk_Foundation #dusk $DUSK
Eu continuei encarando a curva de oferta da DUSK e percebi o óbvio: o número 1 bilhão de oferta máxima provavelmente é a parte menos interessante.
A parte difícil é como os outros 500 milhões são absorvidos.
A alocação original é, em grande parte, história. O vesting terminou em 2022. Mas as emissões da DUSK continuam expandindo a oferta por um período muito mais longo, transformando as próximas poucas décadas em um teste de demanda — em vez de uma narrativa de vesting.
Isso muda o que eu observo.
Novos tokens estão sendo absorvidos porque a DUSK está ganhando uma utilidade real, ou porque detentores existentes estão simplesmente aceitando a diluição? A atividade institucional cresce mais rápido do que as emissões caem? E se o uso chegar cedo, a demanda por tokens realmente escala com isso?
Alguma expansão de oferta é normal. Redes precisam de incentivos para validadores, orçamentos de segurança e tempo para amadurecer. Eu não trataria todo token novo como fraqueza econômica.
Mas oferta previsível não equivale a demanda previsível.
Essa é a parte desconfortável. Os detentores da DUSK conseguem, em linhas gerais, modelar como a oferta evolui. Ninguém consegue modelar com a mesma confiança a rapidez com que a demanda por liquidação, a demanda por staking e o uso da aplicação vão crescer.
Para mim, esse é o verdadeiro experimento de 36 anos: não se a DUSK chega a 1 bilhão de tokens, mas se a utilidade amadurece rápido o suficiente para tornar essa expansão economicamente útil.
@Dusk #dusk $DUSK
A parte difícil é como os outros 500 milhões são absorvidos.
A alocação original é, em grande parte, história. O vesting terminou em 2022. Mas as emissões da DUSK continuam expandindo a oferta por um período muito mais longo, transformando as próximas poucas décadas em um teste de demanda — em vez de uma narrativa de vesting.
Isso muda o que eu observo.
Novos tokens estão sendo absorvidos porque a DUSK está ganhando uma utilidade real, ou porque detentores existentes estão simplesmente aceitando a diluição? A atividade institucional cresce mais rápido do que as emissões caem? E se o uso chegar cedo, a demanda por tokens realmente escala com isso?
Alguma expansão de oferta é normal. Redes precisam de incentivos para validadores, orçamentos de segurança e tempo para amadurecer. Eu não trataria todo token novo como fraqueza econômica.
Mas oferta previsível não equivale a demanda previsível.
Essa é a parte desconfortável. Os detentores da DUSK conseguem, em linhas gerais, modelar como a oferta evolui. Ninguém consegue modelar com a mesma confiança a rapidez com que a demanda por liquidação, a demanda por staking e o uso da aplicação vão crescer.
Para mim, esse é o verdadeiro experimento de 36 anos: não se a DUSK chega a 1 bilhão de tokens, mas se a utilidade amadurece rápido o suficiente para tornar essa expansão economicamente útil.
@Dusk #dusk $DUSK
75
34
13k
·
--
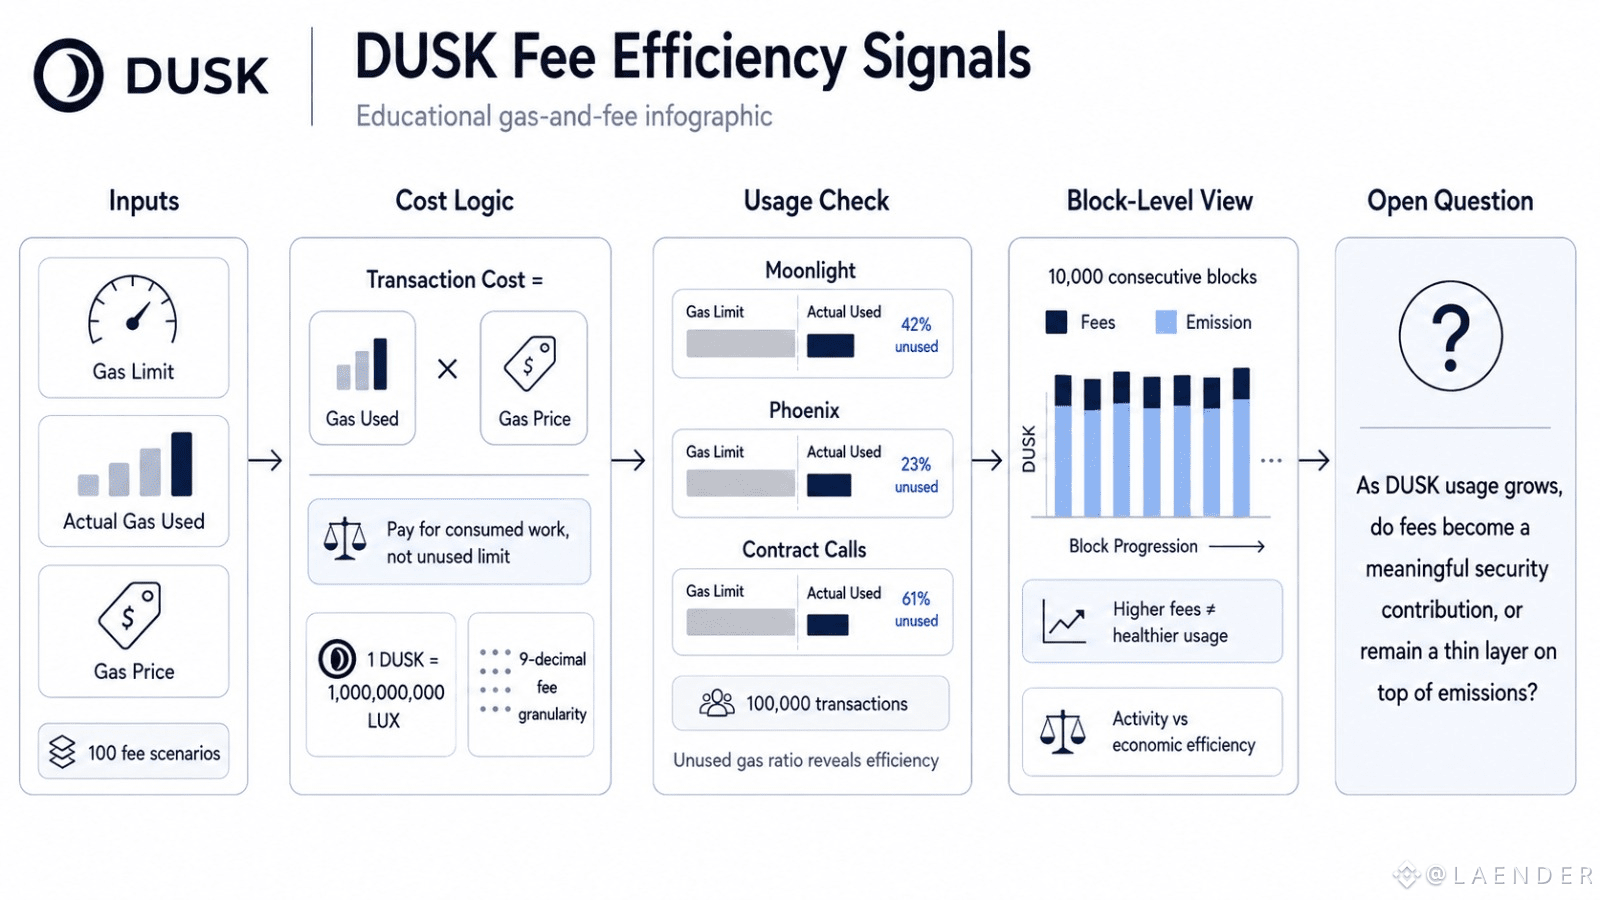
Enquanto eu mexia no cálculo das taxas da DUSK, percebi que o preço de gás do título praticamente não me diz nada a menos que eu o combine com o gás realmente usado.
Isso fica mais claro ao longo de 100 cenários de taxas. Uma transação pode carregar um limite de gás generoso, mas pagar apenas pelo trabalho que realmente consome. Então, a métrica útil não é apenas o limite, mas o gás usado real × preço do gás — e, em seguida, a razão da parte de gás não utilizada ao redor disso.
A DUSK também fica interessante na menor unidade. Com 1 DUSK dividido em 1 bilhão de LUX, as taxas podem se mover com precisão de 9 casas decimais. Isso pode parecer pouco, mas a granularidade importa quando milhares de transações baratas começam a se acumular.
O que eu observaria é Moonlight vs
Phoenix vs chamadas de contrato ao longo de 100.000 transações. Se um tipo reservar consistentemente muito mais gás do que usa, isso é um sinal silencioso de eficiência.
As pessoas também podem interpretar demais a receita de taxas. Um bloco que ganha mais com taxas não significa automaticamente um uso mais saudável, se a maior parte das recompensas ainda vier da emissão.
Para a DUSK, a comparação real é a atividade do protocolo versus a eficiência econômica.
Minha dúvida é simples: conforme o uso da DUSK cresce, as taxas se tornam uma contribuição de segurança significativa, ou apenas uma camada fina por cima das emissões?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
Enquanto eu mexia no cálculo das taxas da DUSK, percebi que o preço de gás do título praticamente não me diz nada a menos que eu o combine com o gás realmente usado.
Isso fica mais claro ao longo de 100 cenários de taxas. Uma transação pode carregar um limite de gás generoso, mas pagar apenas pelo trabalho que realmente consome. Então, a métrica útil não é apenas o limite, mas o gás usado real × preço do gás — e, em seguida, a razão da parte de gás não utilizada ao redor disso.
A DUSK também fica interessante na menor unidade. Com 1 DUSK dividido em 1 bilhão de LUX, as taxas podem se mover com precisão de 9 casas decimais. Isso pode parecer pouco, mas a granularidade importa quando milhares de transações baratas começam a se acumular.
O que eu observaria é Moonlight vs
Phoenix vs chamadas de contrato ao longo de 100.000 transações. Se um tipo reservar consistentemente muito mais gás do que usa, isso é um sinal silencioso de eficiência.
As pessoas também podem interpretar demais a receita de taxas. Um bloco que ganha mais com taxas não significa automaticamente um uso mais saudável, se a maior parte das recompensas ainda vier da emissão.
Para a DUSK, a comparação real é a atividade do protocolo versus a eficiência econômica.
Minha dúvida é simples: conforme o uso da DUSK cresce, as taxas se tornam uma contribuição de segurança significativa, ou apenas uma camada fina por cima das emissões?
@Dusk #dusk $DUSK
Isso fica mais claro ao longo de 100 cenários de taxas. Uma transação pode carregar um limite de gás generoso, mas pagar apenas pelo trabalho que realmente consome. Então, a métrica útil não é apenas o limite, mas o gás usado real × preço do gás — e, em seguida, a razão da parte de gás não utilizada ao redor disso.
A DUSK também fica interessante na menor unidade. Com 1 DUSK dividido em 1 bilhão de LUX, as taxas podem se mover com precisão de 9 casas decimais. Isso pode parecer pouco, mas a granularidade importa quando milhares de transações baratas começam a se acumular.
O que eu observaria é Moonlight vs
Phoenix vs chamadas de contrato ao longo de 100.000 transações. Se um tipo reservar consistentemente muito mais gás do que usa, isso é um sinal silencioso de eficiência.
As pessoas também podem interpretar demais a receita de taxas. Um bloco que ganha mais com taxas não significa automaticamente um uso mais saudável, se a maior parte das recompensas ainda vier da emissão.
Para a DUSK, a comparação real é a atividade do protocolo versus a eficiência econômica.
Minha dúvida é simples: conforme o uso da DUSK cresce, as taxas se tornam uma contribuição de segurança significativa, ou apenas uma camada fina por cima das emissões?
@Dusk #dusk $DUSK
23
26
10.7k
·
--
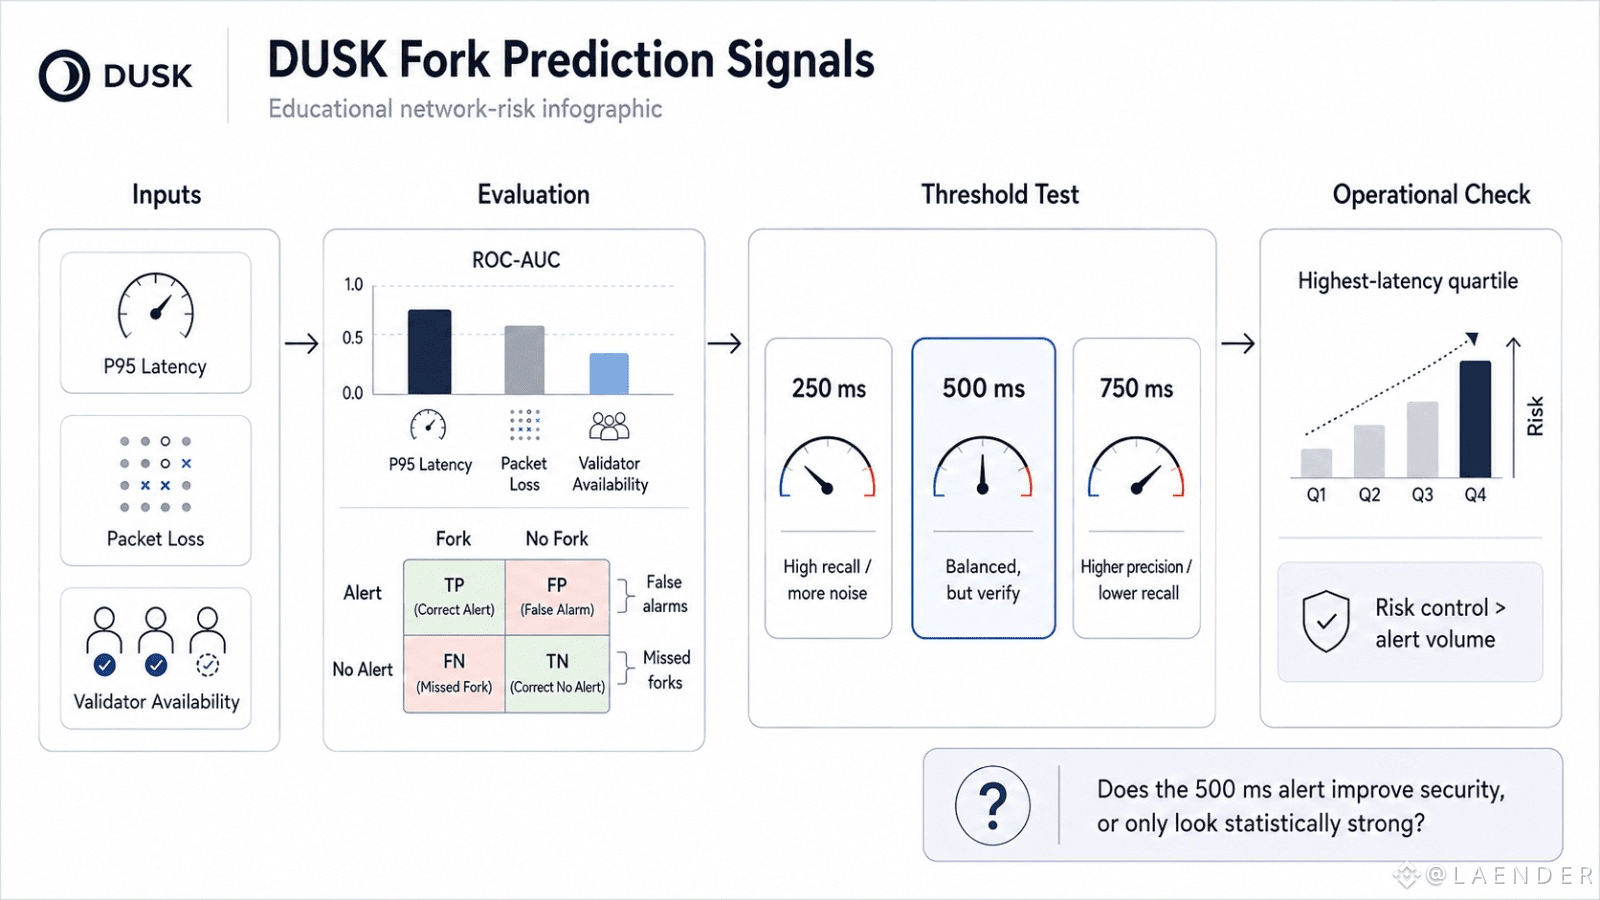
Ao ordenar os testes de fork do DUSK por atraso de rede P95, observei algo. O alerta de 500 ms pareceu útil até eu checar o que ele estava de fato detectando.
Um limite pode soar preciso e ainda assim ser um preditor fraco.
Para a rede DUSK, eu não julgo a latência apenas. O ROC-AUC considerando atraso no P95, perda de pacotes e disponibilidade do validador importa, porque cada sinal pode separar rodadas de fork e não-fork de maneiras diferentes. Em seguida, a matriz de confusão mostra a parte do AUC que pode esconder falsos alarmes, forks perdidos e com que frequência uma rodada de alto risco foi, na prática, inofensiva.
O limite de 250 ms pode capturar mais eventos de fork, mas inundar o sistema com ruído. Em 750 ms, a precisão pode melhorar enquanto o recall desaba. A linha de 500 ms fica entre eles, mas “balanceado” não é automaticamente útil.
O que importa para o DUSK é controle de risco versus volume de alertas, e não latência versus ausência de latência.
Eu também observaria o aumento do risco de fork no quartil de maior latência. Se esse grupo não mostrar uma concentração significativa de forks, a latência pode até se correlacionar, mas operacionalmente é fraca.
Minha dúvida silenciosa é simples: a segurança do token do DUSK melhora porque o alerta parece bom estatisticamente, ou só quando ele captura os eventos raros que realmente importam?
{future}(DUSKUSDT)
@Dusk_Foundation #dusk $DUSK
Ao ordenar os testes de fork do DUSK por atraso de rede P95, observei algo. O alerta de 500 ms pareceu útil até eu checar o que ele estava de fato detectando.
Um limite pode soar preciso e ainda assim ser um preditor fraco.
Para a rede DUSK, eu não julgo a latência apenas. O ROC-AUC considerando atraso no P95, perda de pacotes e disponibilidade do validador importa, porque cada sinal pode separar rodadas de fork e não-fork de maneiras diferentes. Em seguida, a matriz de confusão mostra a parte do AUC que pode esconder falsos alarmes, forks perdidos e com que frequência uma rodada de alto risco foi, na prática, inofensiva.
O limite de 250 ms pode capturar mais eventos de fork, mas inundar o sistema com ruído. Em 750 ms, a precisão pode melhorar enquanto o recall desaba. A linha de 500 ms fica entre eles, mas “balanceado” não é automaticamente útil.
O que importa para o DUSK é controle de risco versus volume de alertas, e não latência versus ausência de latência.
Eu também observaria o aumento do risco de fork no quartil de maior latência. Se esse grupo não mostrar uma concentração significativa de forks, a latência pode até se correlacionar, mas operacionalmente é fraca.
Minha dúvida silenciosa é simples: a segurança do token do DUSK melhora porque o alerta parece bom estatisticamente, ou só quando ele captura os eventos raros que realmente importam?
@Dusk #dusk $DUSK
Um limite pode soar preciso e ainda assim ser um preditor fraco.
Para a rede DUSK, eu não julgo a latência apenas. O ROC-AUC considerando atraso no P95, perda de pacotes e disponibilidade do validador importa, porque cada sinal pode separar rodadas de fork e não-fork de maneiras diferentes. Em seguida, a matriz de confusão mostra a parte do AUC que pode esconder falsos alarmes, forks perdidos e com que frequência uma rodada de alto risco foi, na prática, inofensiva.
O limite de 250 ms pode capturar mais eventos de fork, mas inundar o sistema com ruído. Em 750 ms, a precisão pode melhorar enquanto o recall desaba. A linha de 500 ms fica entre eles, mas “balanceado” não é automaticamente útil.
O que importa para o DUSK é controle de risco versus volume de alertas, e não latência versus ausência de latência.
Eu também observaria o aumento do risco de fork no quartil de maior latência. Se esse grupo não mostrar uma concentração significativa de forks, a latência pode até se correlacionar, mas operacionalmente é fraca.
Minha dúvida silenciosa é simples: a segurança do token do DUSK melhora porque o alerta parece bom estatisticamente, ou só quando ele captura os eventos raros que realmente importam?
@Dusk #dusk $DUSK
26
17
1k
·
--
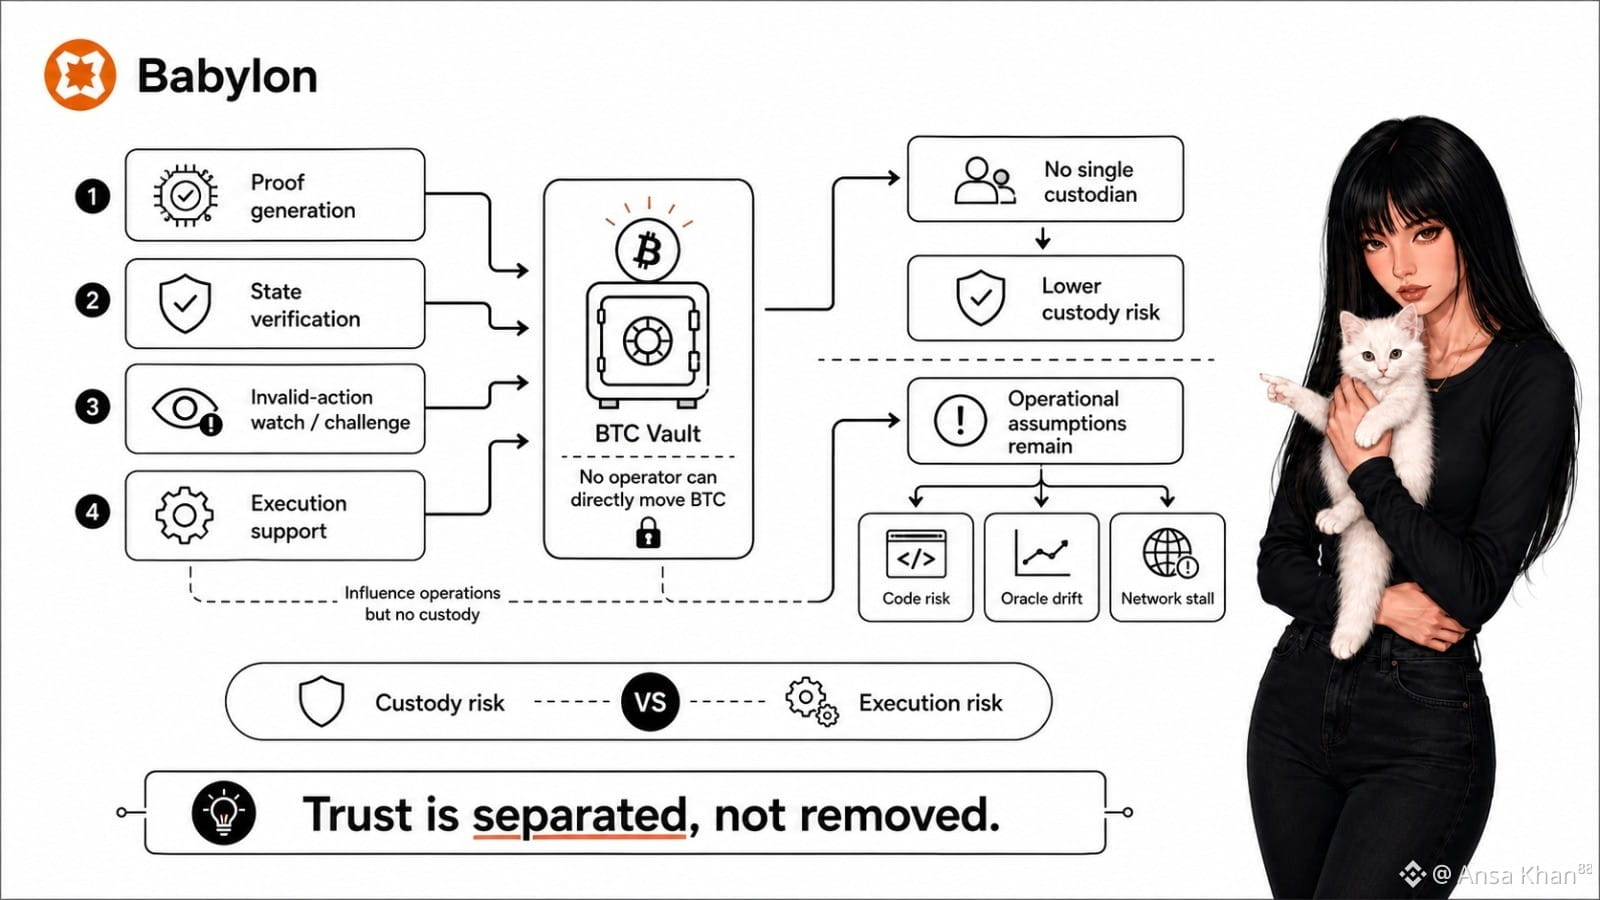
Primeiro notei o modelo de confiança da Babylon a partir da questão de custódia: qual operador consegue realmente mover o BTC?
A resposta óbvia é nenhuma das quatro categorias. Mas isso é apenas o ponto de superfície.
O comportamento oculto é como a Babylon divide a influência. Um grupo gera provas, outro verifica o estado, outro observa por ações inválidas e outro dá suporte à execução. Nenhum dos grupos possui o ativo, mas os quatro ainda importam operacionalmente. A confiança não desaparece. Ela é reduzida, separada e torna-se mais fácil de contestar.
Essa distinção importa para a BABY porque o risco de custódia e o risco de execução não são a mesma coisa. Substituir um custodiante poderoso por quatro funções limitadas reduz a chance de uma aprovação humana se tornar um evento de perda. Ainda assim, o código pode falhar.
Oráculos podem se desviar. Redes podem travar.
Alguma dependência é normal. Um sistema em funcionamento precisa de agentes, infraestrutura e coordenação.
O verdadeiro teste é a promessa técnica versus a resiliência operacional. Uma prova incorreta pode ser contestada antes de mudar a realidade econômica?
A Babylon consegue permanecer segura quando um grupo de operadores é atrasado, configurado de forma incorreta ou fica offline? E quem percebe primeiro quando as premissas começam a se acumular?
Vejo a força do design. Ainda estou observando se a BABY limita o poder dos agentes sob estresse, não apenas no papel.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
Primeiro notei o modelo de confiança da Babylon a partir da questão de custódia: qual operador consegue realmente mover o BTC?
A resposta óbvia é nenhuma das quatro categorias. Mas isso é apenas o ponto de superfície.
O comportamento oculto é como a Babylon divide a influência. Um grupo gera provas, outro verifica o estado, outro observa por ações inválidas e outro dá suporte à execução. Nenhum dos grupos possui o ativo, mas os quatro ainda importam operacionalmente. A confiança não desaparece. Ela é reduzida, separada e torna-se mais fácil de contestar.
Essa distinção importa para a BABY porque o risco de custódia e o risco de execução não são a mesma coisa. Substituir um custodiante poderoso por quatro funções limitadas reduz a chance de uma aprovação humana se tornar um evento de perda. Ainda assim, o código pode falhar.
Oráculos podem se desviar. Redes podem travar.
Alguma dependência é normal. Um sistema em funcionamento precisa de agentes, infraestrutura e coordenação.
O verdadeiro teste é a promessa técnica versus a resiliência operacional. Uma prova incorreta pode ser contestada antes de mudar a realidade econômica?
A Babylon consegue permanecer segura quando um grupo de operadores é atrasado, configurado de forma incorreta ou fica offline? E quem percebe primeiro quando as premissas começam a se acumular?
Vejo a força do design. Ainda estou observando se a BABY limita o poder dos agentes sob estresse, não apenas no papel.
@BabylonLabs_io #baby $BABY
A resposta óbvia é nenhuma das quatro categorias. Mas isso é apenas o ponto de superfície.
O comportamento oculto é como a Babylon divide a influência. Um grupo gera provas, outro verifica o estado, outro observa por ações inválidas e outro dá suporte à execução. Nenhum dos grupos possui o ativo, mas os quatro ainda importam operacionalmente. A confiança não desaparece. Ela é reduzida, separada e torna-se mais fácil de contestar.
Essa distinção importa para a BABY porque o risco de custódia e o risco de execução não são a mesma coisa. Substituir um custodiante poderoso por quatro funções limitadas reduz a chance de uma aprovação humana se tornar um evento de perda. Ainda assim, o código pode falhar.
Oráculos podem se desviar. Redes podem travar.
Alguma dependência é normal. Um sistema em funcionamento precisa de agentes, infraestrutura e coordenação.
O verdadeiro teste é a promessa técnica versus a resiliência operacional. Uma prova incorreta pode ser contestada antes de mudar a realidade econômica?
A Babylon consegue permanecer segura quando um grupo de operadores é atrasado, configurado de forma incorreta ou fica offline? E quem percebe primeiro quando as premissas começam a se acumular?
Vejo a força do design. Ainda estou observando se a BABY limita o poder dos agentes sob estresse, não apenas no papel.
@BabylonLabs_io #baby $BABY
72
56
8.8k
·
--
Verificado
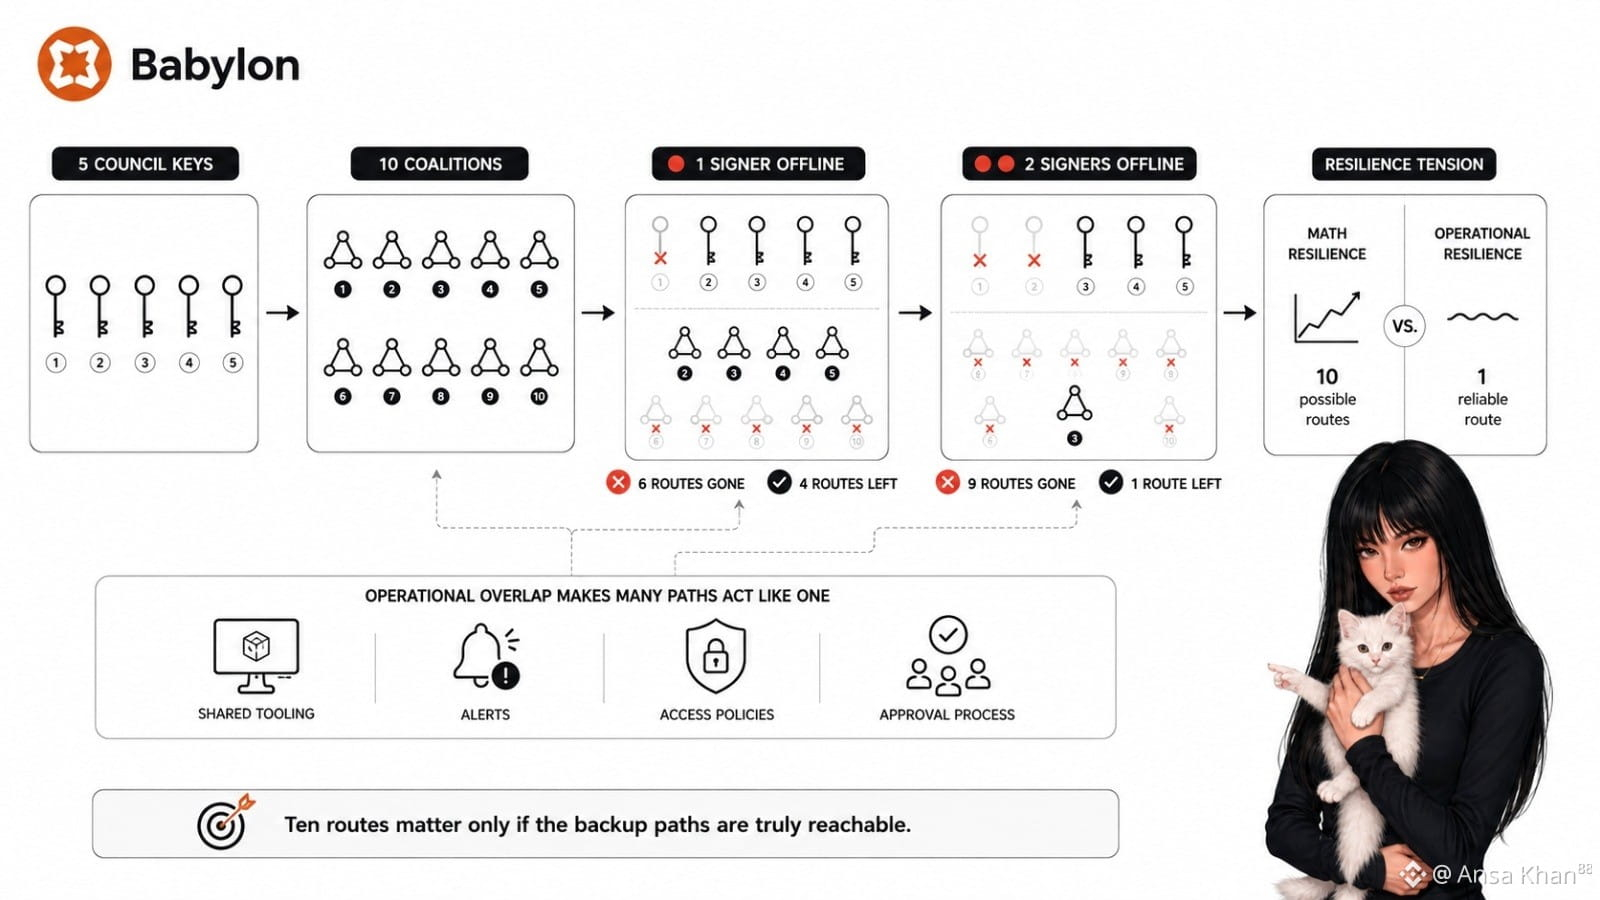
Vi Babilônia, vi o conselho 3-de-5 a partir do número da manchete: dez coalizões de assinatura. Então removi uma chave e seis rotas desapareceram.
O ponto óbvio é que o quórum ainda funciona. Permanecem quatro combinações. Esse não é o problema real.
O comportamento oculto é se os operadores BABY conseguem alternar entre essas quatro rotas quando um signatário está offline. Se as mesmas pessoas, ferramentas, alertas, políticas de acesso ou processo de aprovação estiverem por trás de cada coalizão, dez caminhos matemáticos ainda podem se comportar como um único caminho operacional.
Uma segunda chave offline torna isso ainda mais nítido. As quatro coalizões restantes colapsam em uma. A Babilônia ainda está tecnicamente ativa, sim, mas não resta diversidade de rotas. Mais uma falha se torna irreversível.
Alguma concentração é normal. Conselhos pequenos são mais fáceis de coordenar, e a assinatura emergencial não pode ficar indefinidamente complexa.
O teste real é resiliência matemática versus resiliência operacional.
As coalizões alternativas já são pré-autorizadas, testadas e alcançáveis sob pressão? O BABY consegue alternar signatários antes que um incidente vire uma paralisação de governança? Ou os operadores descobrem o caminho de backup apenas quando já precisam dele?
Eu não interpreto uma única indisponibilidade como falha do sistema. Ainda assim, as dez rotas da Babilônia só importam se forem genuinamente independentes antes de a emergência começar.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
Vi Babilônia, vi o conselho 3-de-5 a partir do número da manchete: dez coalizões de assinatura. Então removi uma chave e seis rotas desapareceram.
O ponto óbvio é que o quórum ainda funciona. Permanecem quatro combinações. Esse não é o problema real.
O comportamento oculto é se os operadores BABY conseguem alternar entre essas quatro rotas quando um signatário está offline. Se as mesmas pessoas, ferramentas, alertas, políticas de acesso ou processo de aprovação estiverem por trás de cada coalizão, dez caminhos matemáticos ainda podem se comportar como um único caminho operacional.
Uma segunda chave offline torna isso ainda mais nítido. As quatro coalizões restantes colapsam em uma. A Babilônia ainda está tecnicamente ativa, sim, mas não resta diversidade de rotas. Mais uma falha se torna irreversível.
Alguma concentração é normal. Conselhos pequenos são mais fáceis de coordenar, e a assinatura emergencial não pode ficar indefinidamente complexa.
O teste real é resiliência matemática versus resiliência operacional.
As coalizões alternativas já são pré-autorizadas, testadas e alcançáveis sob pressão? O BABY consegue alternar signatários antes que um incidente vire uma paralisação de governança? Ou os operadores descobrem o caminho de backup apenas quando já precisam dele?
Eu não interpreto uma única indisponibilidade como falha do sistema. Ainda assim, as dez rotas da Babilônia só importam se forem genuinamente independentes antes de a emergência começar.
@BabylonLabs_io #baby $BABY
O ponto óbvio é que o quórum ainda funciona. Permanecem quatro combinações. Esse não é o problema real.
O comportamento oculto é se os operadores BABY conseguem alternar entre essas quatro rotas quando um signatário está offline. Se as mesmas pessoas, ferramentas, alertas, políticas de acesso ou processo de aprovação estiverem por trás de cada coalizão, dez caminhos matemáticos ainda podem se comportar como um único caminho operacional.
Uma segunda chave offline torna isso ainda mais nítido. As quatro coalizões restantes colapsam em uma. A Babilônia ainda está tecnicamente ativa, sim, mas não resta diversidade de rotas. Mais uma falha se torna irreversível.
Alguma concentração é normal. Conselhos pequenos são mais fáceis de coordenar, e a assinatura emergencial não pode ficar indefinidamente complexa.
O teste real é resiliência matemática versus resiliência operacional.
As coalizões alternativas já são pré-autorizadas, testadas e alcançáveis sob pressão? O BABY consegue alternar signatários antes que um incidente vire uma paralisação de governança? Ou os operadores descobrem o caminho de backup apenas quando já precisam dele?
Eu não interpreto uma única indisponibilidade como falha do sistema. Ainda assim, as dez rotas da Babilônia só importam se forem genuinamente independentes antes de a emergência começar.
@BabylonLabs_io #baby $BABY
26
26
4.3k
·
--
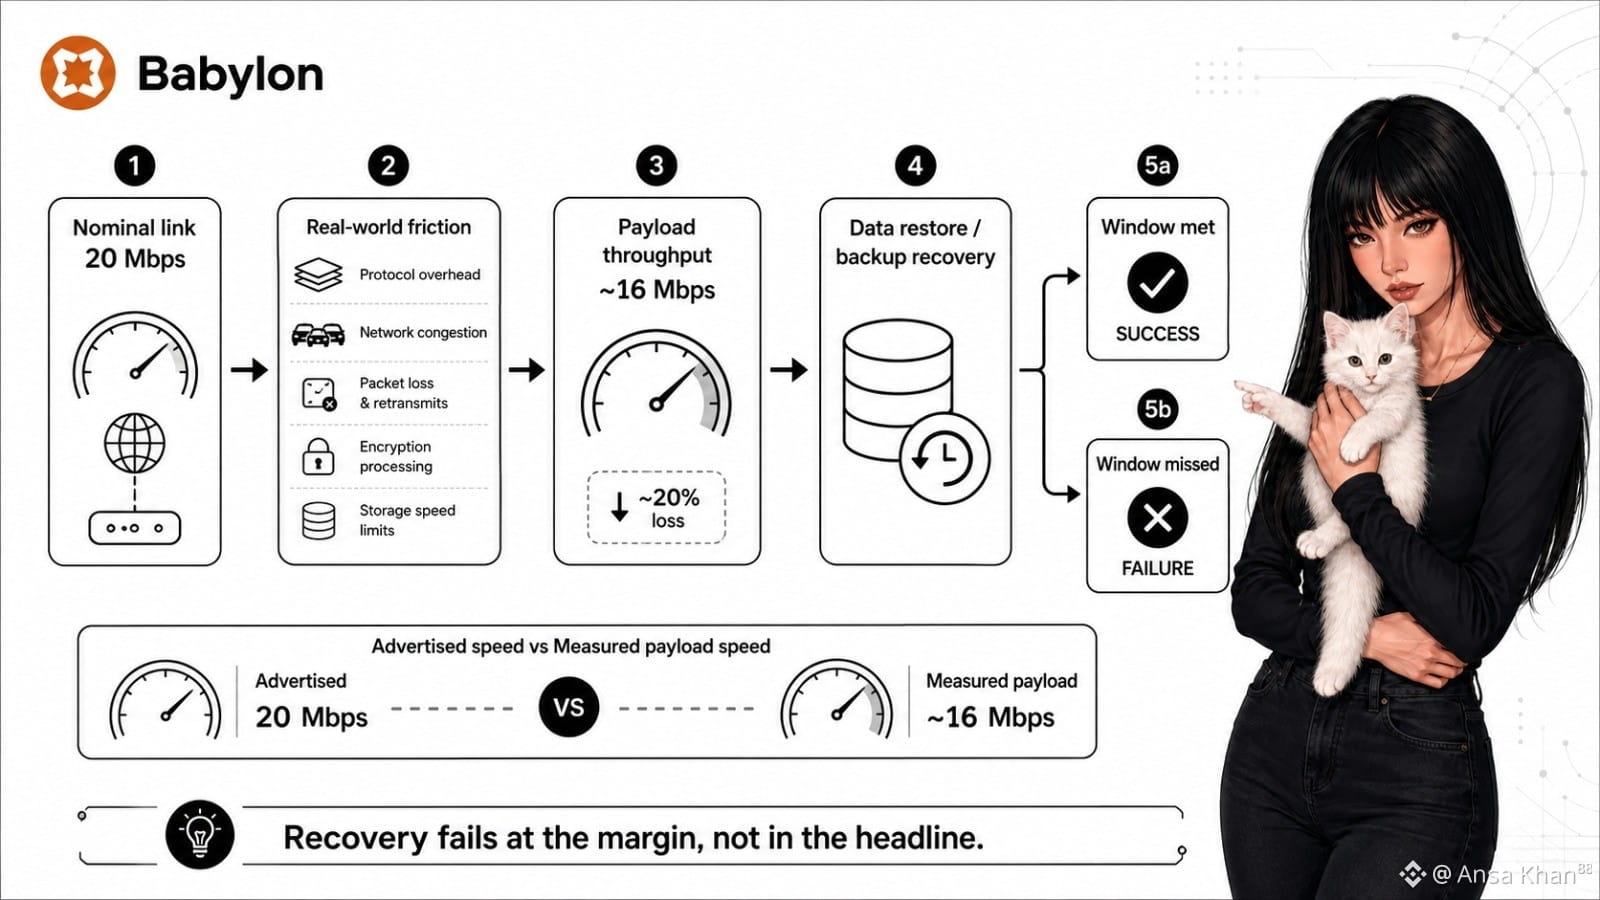
Eu notei pela primeira vez o risco de recuperação da Babylon enquanto cronometrava um backup contra uma conexão nominal de 20 Mbps.
O ponto óbvio é que 20 Mbps parece viável. Mas a largura de banda em manchete é fraca. Assim que overhead de protocolo, congestionamento, perda de pacotes, criptografia e velocidade de armazenamento entram no caminho, uma redução de 20% deixa apenas cerca de 16 Mbps de taxa de transferência de dados úteis.
Isso muda o comportamento.
A BABY pode parecer resiliente em papel, mas ainda assim os operadores precisam restaurar os dados dentro de uma janela fixa. Eles testam a velocidade real de recuperação, ou apenas registram o plano de internet? O sistema tolera uma rota mais lenta, um link ocupado ou uma nova tentativa após falha?
Alguma perda de eficiência é normal. Nenhuma rede opera no máximo anunciado o tempo todo.
O verdadeiro teste é a promessa técnica versus a experiência do operador. A Babylon só tem sucesso se as suposições de recuperação usarem a taxa de transferência de dados úteis medida, e não taxas ideais de serviço. Caso contrário, o protocolo pode perder a janela sem nenhuma falha de hardware óbvia. A conexão funciona, só não é rápida o suficiente.
Não estou lendo 20 Mbps como impossível. Ainda assim, a resiliência da BABY depende de a Babylon ter sido projetada para lidar com atrito comum de rede, e não com condições incomumente limpas.
Essa é a parte que eu continuo observando, porque a recuperação falha no limite, não na manchete.
@babylonlabs_io #baby $BABY
Eu notei pela primeira vez o risco de recuperação da Babylon enquanto cronometrava um backup contra uma conexão nominal de 20 Mbps.
O ponto óbvio é que 20 Mbps parece viável. Mas a largura de banda em manchete é fraca. Assim que overhead de protocolo, congestionamento, perda de pacotes, criptografia e velocidade de armazenamento entram no caminho, uma redução de 20% deixa apenas cerca de 16 Mbps de taxa de transferência de dados úteis.
Isso muda o comportamento.
A BABY pode parecer resiliente em papel, mas ainda assim os operadores precisam restaurar os dados dentro de uma janela fixa. Eles testam a velocidade real de recuperação, ou apenas registram o plano de internet? O sistema tolera uma rota mais lenta, um link ocupado ou uma nova tentativa após falha?
Alguma perda de eficiência é normal. Nenhuma rede opera no máximo anunciado o tempo todo.
O verdadeiro teste é a promessa técnica versus a experiência do operador. A Babylon só tem sucesso se as suposições de recuperação usarem a taxa de transferência de dados úteis medida, e não taxas ideais de serviço. Caso contrário, o protocolo pode perder a janela sem nenhuma falha de hardware óbvia. A conexão funciona, só não é rápida o suficiente.
Não estou lendo 20 Mbps como impossível. Ainda assim, a resiliência da BABY depende de a Babylon ter sido projetada para lidar com atrito comum de rede, e não com condições incomumente limpas.
Essa é a parte que eu continuo observando, porque a recuperação falha no limite, não na manchete.
@BabylonLabs_io #baby $BABY
O ponto óbvio é que 20 Mbps parece viável. Mas a largura de banda em manchete é fraca. Assim que overhead de protocolo, congestionamento, perda de pacotes, criptografia e velocidade de armazenamento entram no caminho, uma redução de 20% deixa apenas cerca de 16 Mbps de taxa de transferência de dados úteis.
Isso muda o comportamento.
A BABY pode parecer resiliente em papel, mas ainda assim os operadores precisam restaurar os dados dentro de uma janela fixa. Eles testam a velocidade real de recuperação, ou apenas registram o plano de internet? O sistema tolera uma rota mais lenta, um link ocupado ou uma nova tentativa após falha?
Alguma perda de eficiência é normal. Nenhuma rede opera no máximo anunciado o tempo todo.
O verdadeiro teste é a promessa técnica versus a experiência do operador. A Babylon só tem sucesso se as suposições de recuperação usarem a taxa de transferência de dados úteis medida, e não taxas ideais de serviço. Caso contrário, o protocolo pode perder a janela sem nenhuma falha de hardware óbvia. A conexão funciona, só não é rápida o suficiente.
Não estou lendo 20 Mbps como impossível. Ainda assim, a resiliência da BABY depende de a Babylon ter sido projetada para lidar com atrito comum de rede, e não com condições incomumente limpas.
Essa é a parte que eu continuo observando, porque a recuperação falha no limite, não na manchete.
@BabylonLabs_io #baby $BABY
53
40
3.5k
·
--
Notei o problema de liquidez da Babylon após colocar seu valor bloqueado ao lado dos caminhos reais de negociação do token.
O ponto óbvio é que perder mais de US$ 600 milhões em valor bloqueado parece alarmante. Mas esse número sozinho é fraco. A expansão de produto pode continuar enquanto o TVL contrai, porque a capacidade técnica não é demanda imediata.
O sinal mais difícil é onde acontece a descoberta de preço do BABY.
DEXs lidam com apenas cerca de 13% do volume de BABY, enquanto plataformas centralizadas controlam os outros 87%. Mesmo um aumento de 200% na fatia de DEX ainda deixaria a maior parte da atividade nos trilhos centralizados. Para bater o fluxo centralizado atual, seria necessário algo como 569% a mais de volume em DEX, assumindo que a atividade do CEX não caia.
Alguma fraqueza aqui é normal. A liquidez on-chain muitas vezes se desenvolve mais devagar do que listagens, integrações e anúncios de produto.
Mas qual é o teste real? A Babylon consegue transformar o uso do protocolo em uma liquidez nativa mais profunda, ou o token vai continuar dependente de livros de ordens externos enquanto o ecossistema se expande em outros lugares?
Isso importa porque governança, utilidade e retenção de usuários ficam mais difíceis de confiar quando o principal mercado do token está fora do sistema que ele deveria apoiar.
Não estou interpretando a contração como falha. Ainda assim, poder de infraestrutura sem demanda on-chain é uma lacuna que a Babylon ainda não fechou.
{future}(BABYUSDT)
@babylonlabs_io $BABY #baby
Notei o problema de liquidez da Babylon após colocar seu valor bloqueado ao lado dos caminhos reais de negociação do token.
O ponto óbvio é que perder mais de US$ 600 milhões em valor bloqueado parece alarmante. Mas esse número sozinho é fraco. A expansão de produto pode continuar enquanto o TVL contrai, porque a capacidade técnica não é demanda imediata.
O sinal mais difícil é onde acontece a descoberta de preço do BABY.
DEXs lidam com apenas cerca de 13% do volume de BABY, enquanto plataformas centralizadas controlam os outros 87%. Mesmo um aumento de 200% na fatia de DEX ainda deixaria a maior parte da atividade nos trilhos centralizados. Para bater o fluxo centralizado atual, seria necessário algo como 569% a mais de volume em DEX, assumindo que a atividade do CEX não caia.
Alguma fraqueza aqui é normal. A liquidez on-chain muitas vezes se desenvolve mais devagar do que listagens, integrações e anúncios de produto.
Mas qual é o teste real? A Babylon consegue transformar o uso do protocolo em uma liquidez nativa mais profunda, ou o token vai continuar dependente de livros de ordens externos enquanto o ecossistema se expande em outros lugares?
Isso importa porque governança, utilidade e retenção de usuários ficam mais difíceis de confiar quando o principal mercado do token está fora do sistema que ele deveria apoiar.
Não estou interpretando a contração como falha. Ainda assim, poder de infraestrutura sem demanda on-chain é uma lacuna que a Babylon ainda não fechou.
@BabylonLabs_io $BABY #baby
O ponto óbvio é que perder mais de US$ 600 milhões em valor bloqueado parece alarmante. Mas esse número sozinho é fraco. A expansão de produto pode continuar enquanto o TVL contrai, porque a capacidade técnica não é demanda imediata.
O sinal mais difícil é onde acontece a descoberta de preço do BABY.
DEXs lidam com apenas cerca de 13% do volume de BABY, enquanto plataformas centralizadas controlam os outros 87%. Mesmo um aumento de 200% na fatia de DEX ainda deixaria a maior parte da atividade nos trilhos centralizados. Para bater o fluxo centralizado atual, seria necessário algo como 569% a mais de volume em DEX, assumindo que a atividade do CEX não caia.
Alguma fraqueza aqui é normal. A liquidez on-chain muitas vezes se desenvolve mais devagar do que listagens, integrações e anúncios de produto.
Mas qual é o teste real? A Babylon consegue transformar o uso do protocolo em uma liquidez nativa mais profunda, ou o token vai continuar dependente de livros de ordens externos enquanto o ecossistema se expande em outros lugares?
Isso importa porque governança, utilidade e retenção de usuários ficam mais difíceis de confiar quando o principal mercado do token está fora do sistema que ele deveria apoiar.
Não estou interpretando a contração como falha. Ainda assim, poder de infraestrutura sem demanda on-chain é uma lacuna que a Babylon ainda não fechou.
@BabylonLabs_io $BABY #baby
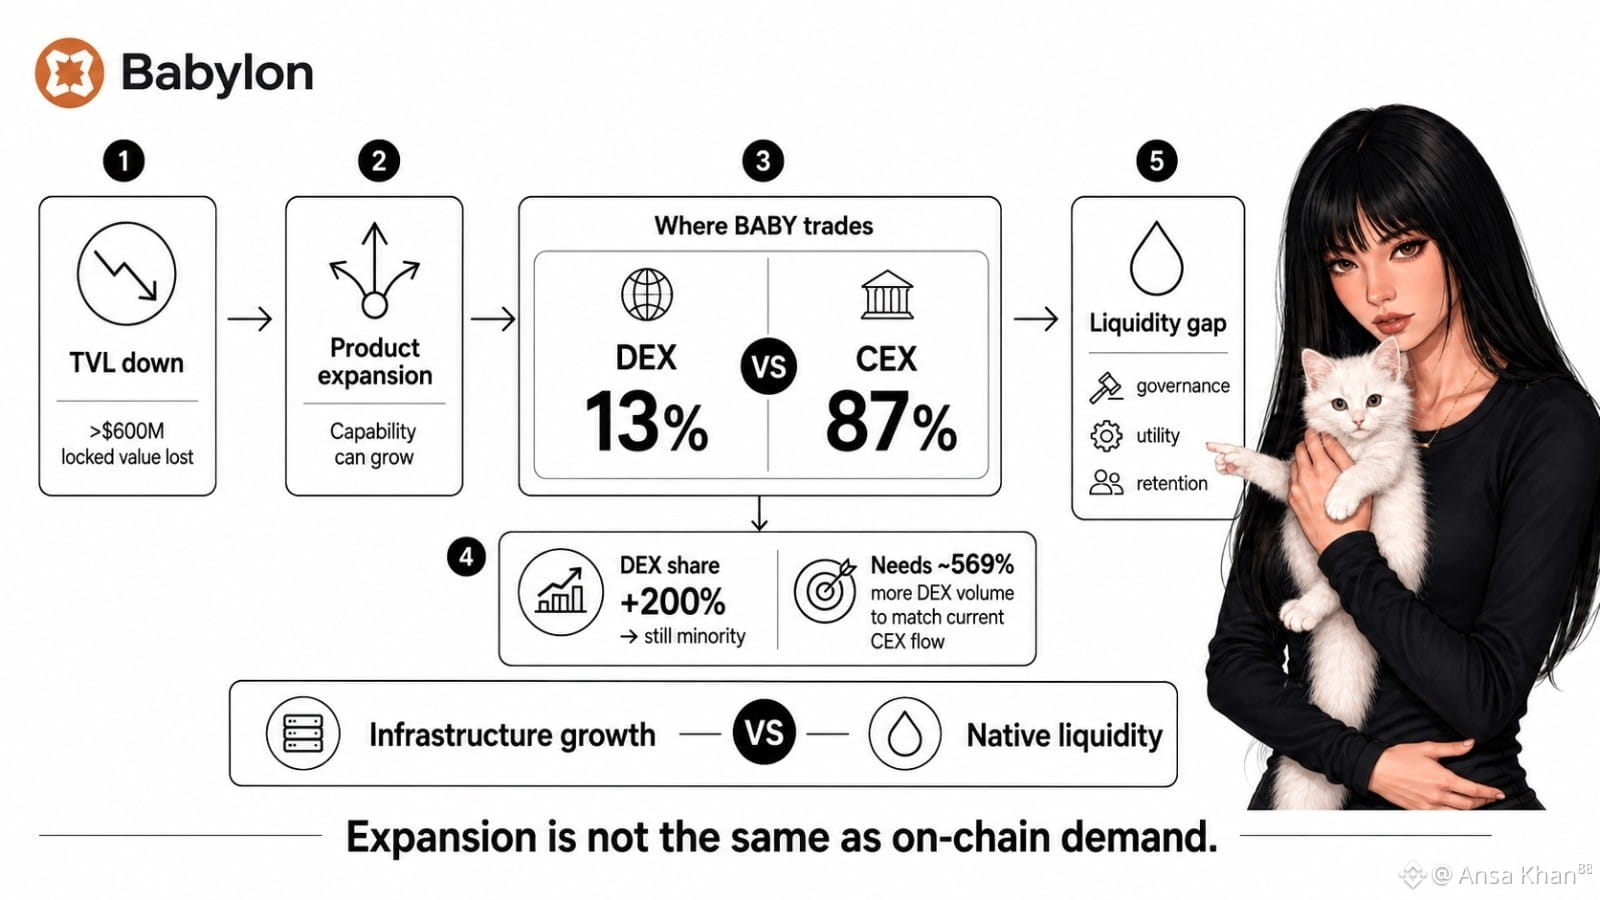
92
43
15.7k
·
--
Eu vi o lote Pré-PegIn de “dez saídas” da Babylon priorizando primeiro a eficiência de taxas. Uma transação carregando dez saídas de vault parecia mais limpa, mais barata e mais fácil de escalar.
Essa era a leitura óbvia, provavelmente a mais fraca.
O problema real aparece depois da transmissão. Cada saída pode manter seu próprio caminho de gasto em Bitcoin, mas todas as dez ainda dependem de um único evento de ativação ser concluído a tempo. Se esse peg-in travar, a BABY não enfrenta apenas um vault atrasado. Ela pode enfrentar dez usuários esperando atrás do mesmo tipo de falha de disponibilidade.
Alguma dependência compartilhada é normal. O batch existe porque repetir a sobrecarga de entrada dez vezes desperdiça espaço no bloco e eleva o custo por vault. A eficiência é real.
Mas o teste é o comportamento sob atraso. A Babylon consegue isolar a recuperação por saída, ou um problema em nível de transação mantém todo o batch preso? Quem reage quando o prazo começa a diminuir? A taxa absoluta maior vinculada a uma única transação torna a retransmissão mais dolorosa?
Isso é eficiência de taxas versus concentração de falhas.
A BABY tem sucesso se o batching reduzir o custo de entrada sem transformar um único erro operacional em uma fila de dez vaults. Ainda estou observando um ponto desconfortável: caminhos de gasto separados não garantem liveness separada.
A Babylon pode economizar espaço aqui. A pergunta mais difícil é se ela preserva a independência.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
Eu vi o lote Pré-PegIn de “dez saídas” da Babylon priorizando primeiro a eficiência de taxas. Uma transação carregando dez saídas de vault parecia mais limpa, mais barata e mais fácil de escalar.
Essa era a leitura óbvia, provavelmente a mais fraca.
O problema real aparece depois da transmissão. Cada saída pode manter seu próprio caminho de gasto em Bitcoin, mas todas as dez ainda dependem de um único evento de ativação ser concluído a tempo. Se esse peg-in travar, a BABY não enfrenta apenas um vault atrasado. Ela pode enfrentar dez usuários esperando atrás do mesmo tipo de falha de disponibilidade.
Alguma dependência compartilhada é normal. O batch existe porque repetir a sobrecarga de entrada dez vezes desperdiça espaço no bloco e eleva o custo por vault. A eficiência é real.
Mas o teste é o comportamento sob atraso. A Babylon consegue isolar a recuperação por saída, ou um problema em nível de transação mantém todo o batch preso? Quem reage quando o prazo começa a diminuir? A taxa absoluta maior vinculada a uma única transação torna a retransmissão mais dolorosa?
Isso é eficiência de taxas versus concentração de falhas.
A BABY tem sucesso se o batching reduzir o custo de entrada sem transformar um único erro operacional em uma fila de dez vaults. Ainda estou observando um ponto desconfortável: caminhos de gasto separados não garantem liveness separada.
A Babylon pode economizar espaço aqui. A pergunta mais difícil é se ela preserva a independência.
@BabylonLabs_io #baby $BABY
Essa era a leitura óbvia, provavelmente a mais fraca.
O problema real aparece depois da transmissão. Cada saída pode manter seu próprio caminho de gasto em Bitcoin, mas todas as dez ainda dependem de um único evento de ativação ser concluído a tempo. Se esse peg-in travar, a BABY não enfrenta apenas um vault atrasado. Ela pode enfrentar dez usuários esperando atrás do mesmo tipo de falha de disponibilidade.
Alguma dependência compartilhada é normal. O batch existe porque repetir a sobrecarga de entrada dez vezes desperdiça espaço no bloco e eleva o custo por vault. A eficiência é real.
Mas o teste é o comportamento sob atraso. A Babylon consegue isolar a recuperação por saída, ou um problema em nível de transação mantém todo o batch preso? Quem reage quando o prazo começa a diminuir? A taxa absoluta maior vinculada a uma única transação torna a retransmissão mais dolorosa?
Isso é eficiência de taxas versus concentração de falhas.
A BABY tem sucesso se o batching reduzir o custo de entrada sem transformar um único erro operacional em uma fila de dez vaults. Ainda estou observando um ponto desconfortável: caminhos de gasto separados não garantem liveness separada.
A Babylon pode economizar espaço aqui. A pergunta mais difícil é se ela preserva a independência.
@BabylonLabs_io #baby $BABY
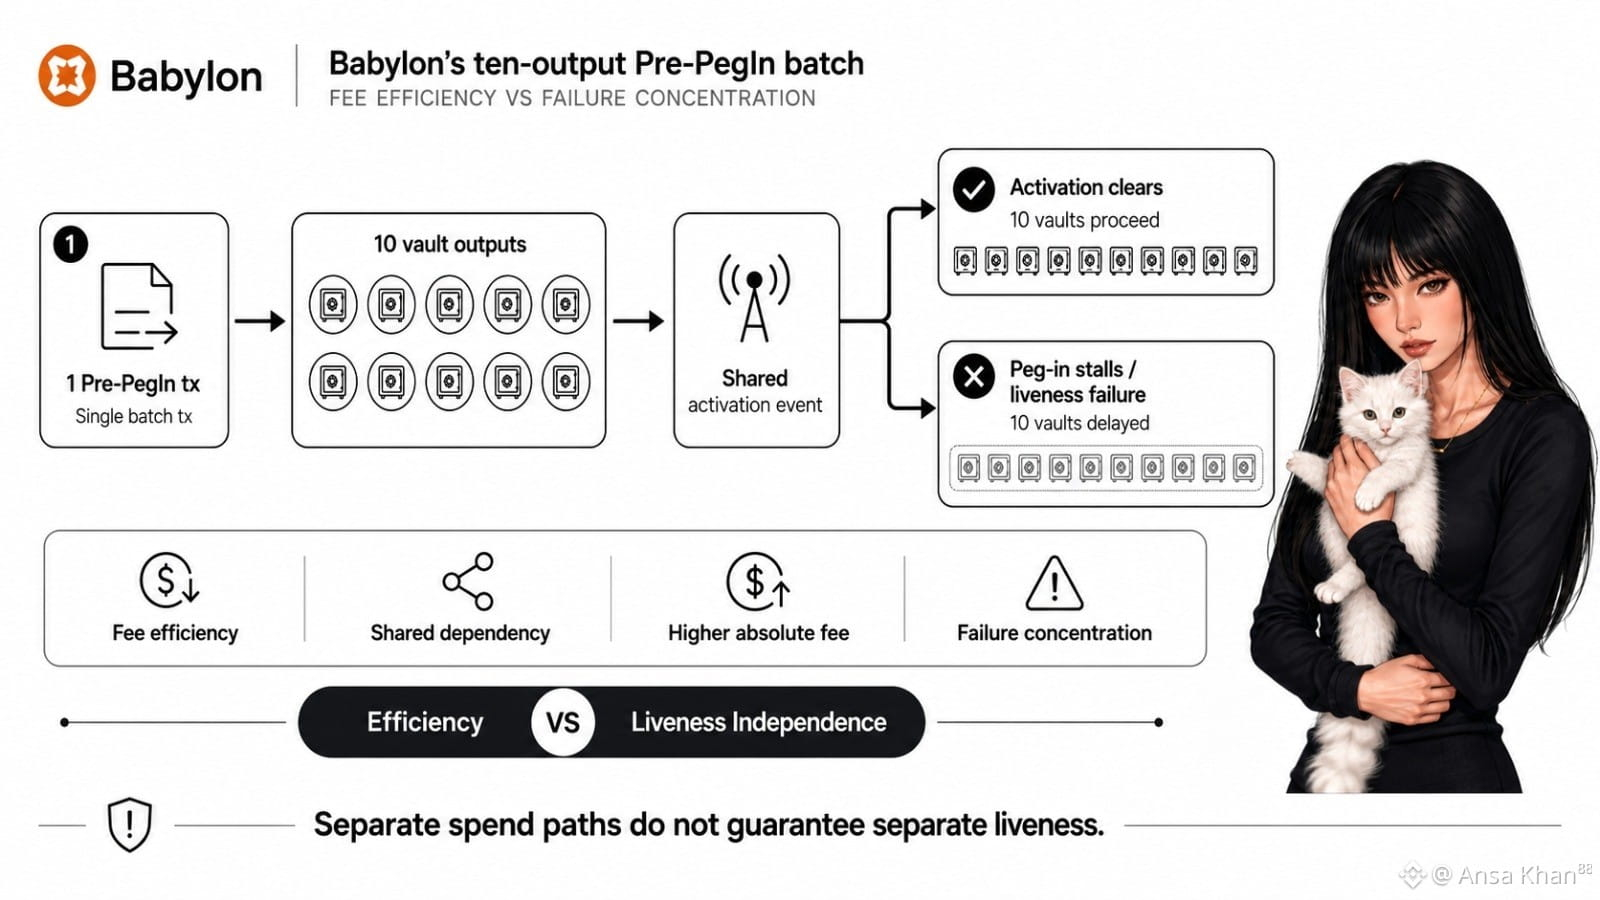
68
54
10.9k
·
--
Parcialmente verdadeiro
Minha primeira impressão sobre o desenho de liquidação da Babylon a partir da taxa de zero ponto-base. Pareceu amigável ao tomador e de uma limpeza incomum.
Mas esse é o métrico óbvio, e ele esconde a transferência.
Um tomador pode não pagar taxa de protocolo, ainda assim o valor sai da posição através do bônus do liquidante. Perto do limite de 1.0, a Babylon pode aplicar todo o incentivo de 10% em vez de esperar por uma insolvência mais profunda. Então “taxa zero” não é custo zero. É visibilidade de taxa versus perda econômica real.
Esse trade-off é compreensível. Liquidantes precisam de incentivo suficiente para agir rapidamente quando a cobertura do colateral é fraca e o timing importa. Incentivos fracos podem deixar dívidas ruins por mais tempo. Algum custo é normal.
Ainda assim, o comportamento importa mais do que o rótulo. A BABY protege a solvência agindo cedo, ou o bônus de 10% consome colateral demais antes que o tomador tenha uma margem significativa de recuperação? Após o pagamento da dívida e os custos de incentivo, quanto de reserva realmente sobra?
A maioria das pessoas vai observar se a liquidação elimina a dívida. Eu estou observando o que resta depois.
A Babylon tem sucesso se a liquidação antecipada preservar a força do sistema sem fazer com que os tomadores absorvam uma penalidade oculta disfarçada por taxas de protocolo zero. Minha dúvida é simples: uma linha de taxa limpa ainda pode gerar um resultado ruim para o usuário.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
Minha primeira impressão sobre o desenho de liquidação da Babylon a partir da taxa de zero ponto-base. Pareceu amigável ao tomador e de uma limpeza incomum.
Mas esse é o métrico óbvio, e ele esconde a transferência.
Um tomador pode não pagar taxa de protocolo, ainda assim o valor sai da posição através do bônus do liquidante. Perto do limite de 1.0, a Babylon pode aplicar todo o incentivo de 10% em vez de esperar por uma insolvência mais profunda. Então “taxa zero” não é custo zero. É visibilidade de taxa versus perda econômica real.
Esse trade-off é compreensível. Liquidantes precisam de incentivo suficiente para agir rapidamente quando a cobertura do colateral é fraca e o timing importa. Incentivos fracos podem deixar dívidas ruins por mais tempo. Algum custo é normal.
Ainda assim, o comportamento importa mais do que o rótulo. A BABY protege a solvência agindo cedo, ou o bônus de 10% consome colateral demais antes que o tomador tenha uma margem significativa de recuperação? Após o pagamento da dívida e os custos de incentivo, quanto de reserva realmente sobra?
A maioria das pessoas vai observar se a liquidação elimina a dívida. Eu estou observando o que resta depois.
A Babylon tem sucesso se a liquidação antecipada preservar a força do sistema sem fazer com que os tomadores absorvam uma penalidade oculta disfarçada por taxas de protocolo zero. Minha dúvida é simples: uma linha de taxa limpa ainda pode gerar um resultado ruim para o usuário.
@BabylonLabs_io #baby $BABY
Mas esse é o métrico óbvio, e ele esconde a transferência.
Um tomador pode não pagar taxa de protocolo, ainda assim o valor sai da posição através do bônus do liquidante. Perto do limite de 1.0, a Babylon pode aplicar todo o incentivo de 10% em vez de esperar por uma insolvência mais profunda. Então “taxa zero” não é custo zero. É visibilidade de taxa versus perda econômica real.
Esse trade-off é compreensível. Liquidantes precisam de incentivo suficiente para agir rapidamente quando a cobertura do colateral é fraca e o timing importa. Incentivos fracos podem deixar dívidas ruins por mais tempo. Algum custo é normal.
Ainda assim, o comportamento importa mais do que o rótulo. A BABY protege a solvência agindo cedo, ou o bônus de 10% consome colateral demais antes que o tomador tenha uma margem significativa de recuperação? Após o pagamento da dívida e os custos de incentivo, quanto de reserva realmente sobra?
A maioria das pessoas vai observar se a liquidação elimina a dívida. Eu estou observando o que resta depois.
A Babylon tem sucesso se a liquidação antecipada preservar a força do sistema sem fazer com que os tomadores absorvam uma penalidade oculta disfarçada por taxas de protocolo zero. Minha dúvida é simples: uma linha de taxa limpa ainda pode gerar um resultado ruim para o usuário.
@BabylonLabs_io #baby $BABY
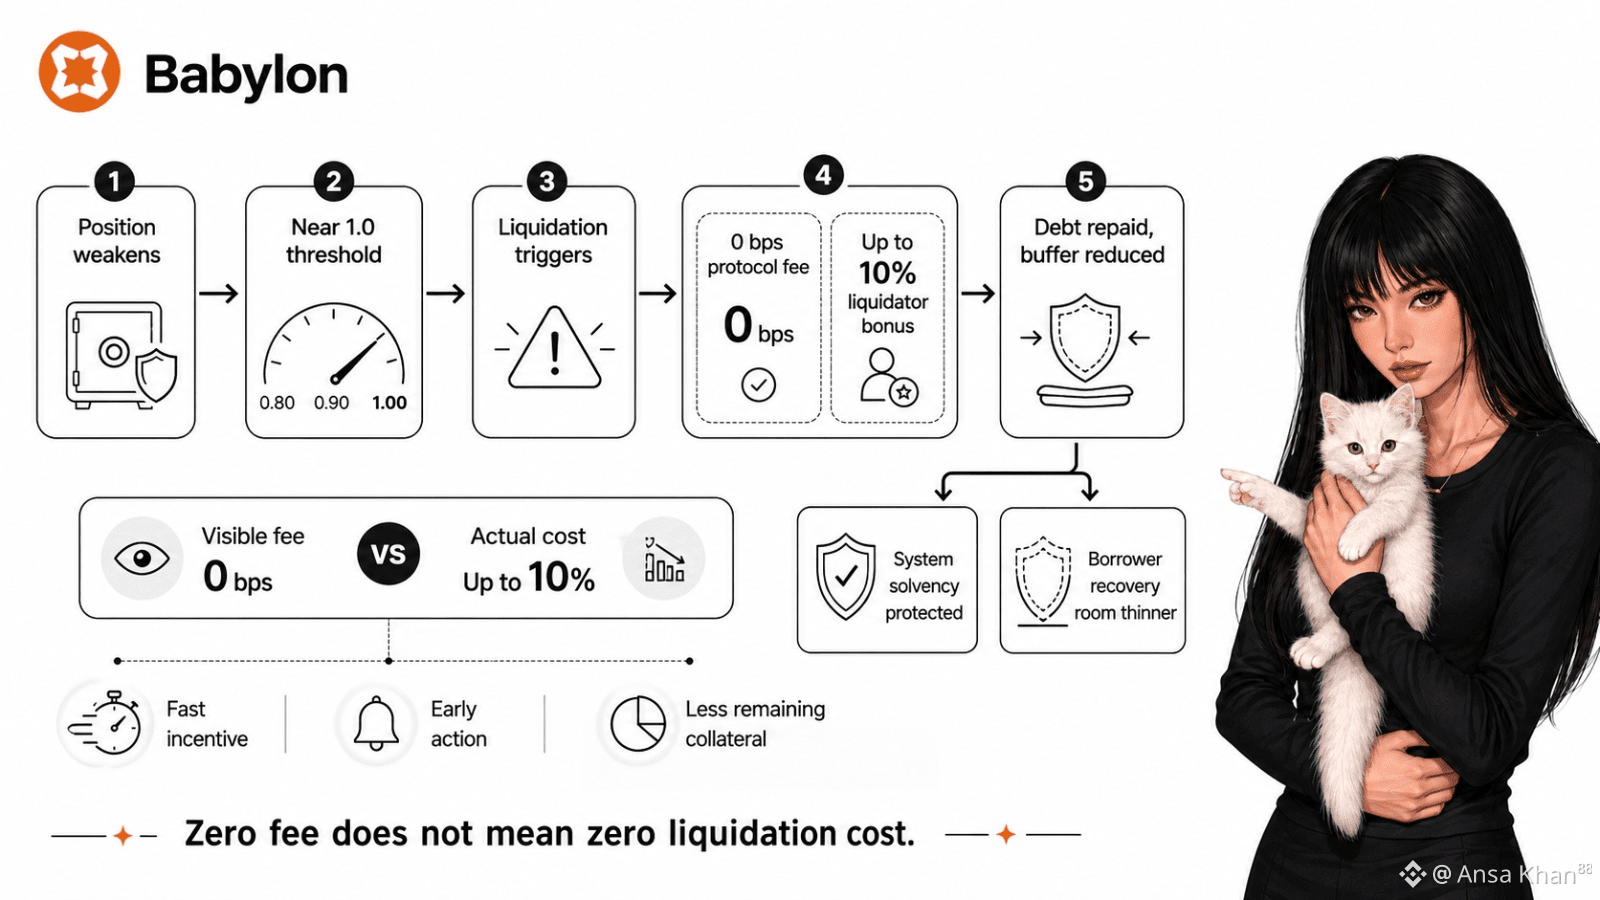
59
41
5.9k
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
HotCPIDecemberHikePriced
5,446 visualizações
262 a discutir
Acompanhamento do mercado do IPC | IPC dos EUA sobe 0,4% em outubro, acima da previsão de 0,3%
Binance News
·10 gostos
·14.3k visualizações
AnthropicRejectsIPODelayValuationinQuestion
135,306 visualizações
1,267 a discutir
NvidiaInvestigatesAfterHuang’sAffairApology
381,639 visualizações
2,743 a discutir