

rjmi74
505 Publicações

rjmi74
Denunciar
Bloquear Utilizador
sin riesgo no hay gloria
1.2K+ A seguir
861 Seguidores
955 Gostaram
Publicações
Tudo
Cotações
Vídeos
·
--
Em Alta
Ver tradução
$ETH
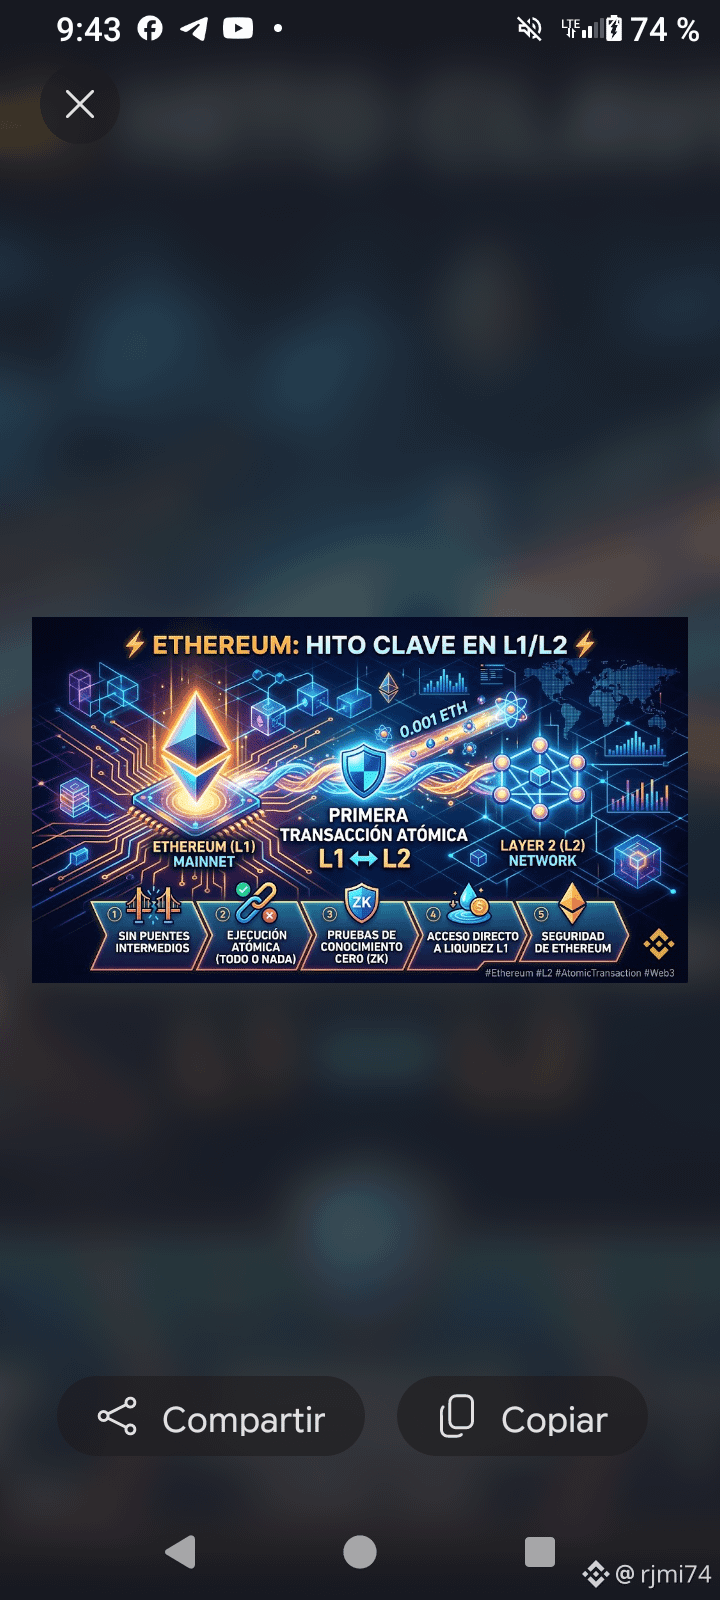
⚡ Ethereum da un paso clave entre L1 y L2
Ethereum registró la primera transacción atómica entre su red principal (L1) y una red de segunda capa (L2), para reducir la fragmentación.
🔗 ¿Qué cambia?
Muchas operaciones L1-L2 dependen de puentes. La nueva arquitectura permite que acciones en ambas capas se ejecuten en una misma transacción: si una falla, toda la operación se revierte.
🧪 La prueba movió 0,001 ETH, y demostró el mecanismo en la red principal.
🔐 El sistema utiliza pruebas de conocimiento cero (ZK) para verificar el estado de la L2 al instante.
💧 El objetivo: que las aplicaciones de una L2 puedan acceder directamente a la liquidez de Ethereum, reduciendo intermediarios.
⚠️ Todavía es experimental. Su adopción dependerá de integrar otras L2, bajar costos y auditar el código.
💡 La clave: no significa que Ethereum haya eliminado los puentes, sino que abre una nueva vía para conectar L1 y L2.
193
·
--
Em Alta
$BTC
🚨 MetaMask enfrenta um incidente de segurança
A MetaMask informou que está respondendo a um incidente que afeta parte de sua infraestrutura e garante que não detectou uma ameaça imediata para as wallets dos usuários.
⚠️ O que fez? Como medida preventiva, começou a remover validadores de suas operações de staking não custodial. A MetaMask esclarece que não administra as chaves de saque.
🔎 A magnitude Um pesquisador estima que cerca de 17.000 validadores, com aproximadamente 523.000 ETH, estão sendo retirados. A MetaMask não confirmou esses números nem explicou como a intrusão ocorreu.
💰 Estima-se que 0,36 ETH em recompensas tenham sido desviados.
⏳ A Lido prevê que os últimos validadores afetados concluam sua saída em 7 de outubro. O processo pode levar até 45 dias.
💡 A chave: o incidente afeta infraestrutura de staking, mas não há evidência pública de que as wallets dos usuários ou as chaves de saque estejam comprometidas.
174
·
--
Em Alta
$BTC
Quase USD 2,386 milhões em uma semana. Atenção: não são ganhos, são fluxos.
Os ETFs de Bitcoin spot dos EUA somaram USD 2.385,8 milhões em entradas líquidas entre 21 e 25 de setembro, segundo a Farside. As cinco sessões terminaram no positivo.
Em outras palavras? Entrou mais dinheiro do que saiu desses fundos. É um sinal de demanda por esse veículo, não do volume de todo o mercado cripto nem uma promessa de que o Bitcoin vai subir.
E tem um detalhe: na segunda-feira foram USD 999 milhões e na sexta, USD 134,5 milhões. O saldo continuou positivo, mas o ritmo diário foi desacelerando.
Olhar só a vela te conta uma parte do filme. Os fluxos ajudam a completar o quadro, embora também não tenham a bola de cristal.
Você acompanha esses dados ou olha mais o preço? 🐂
658
·
--
Em Alta
$BTC
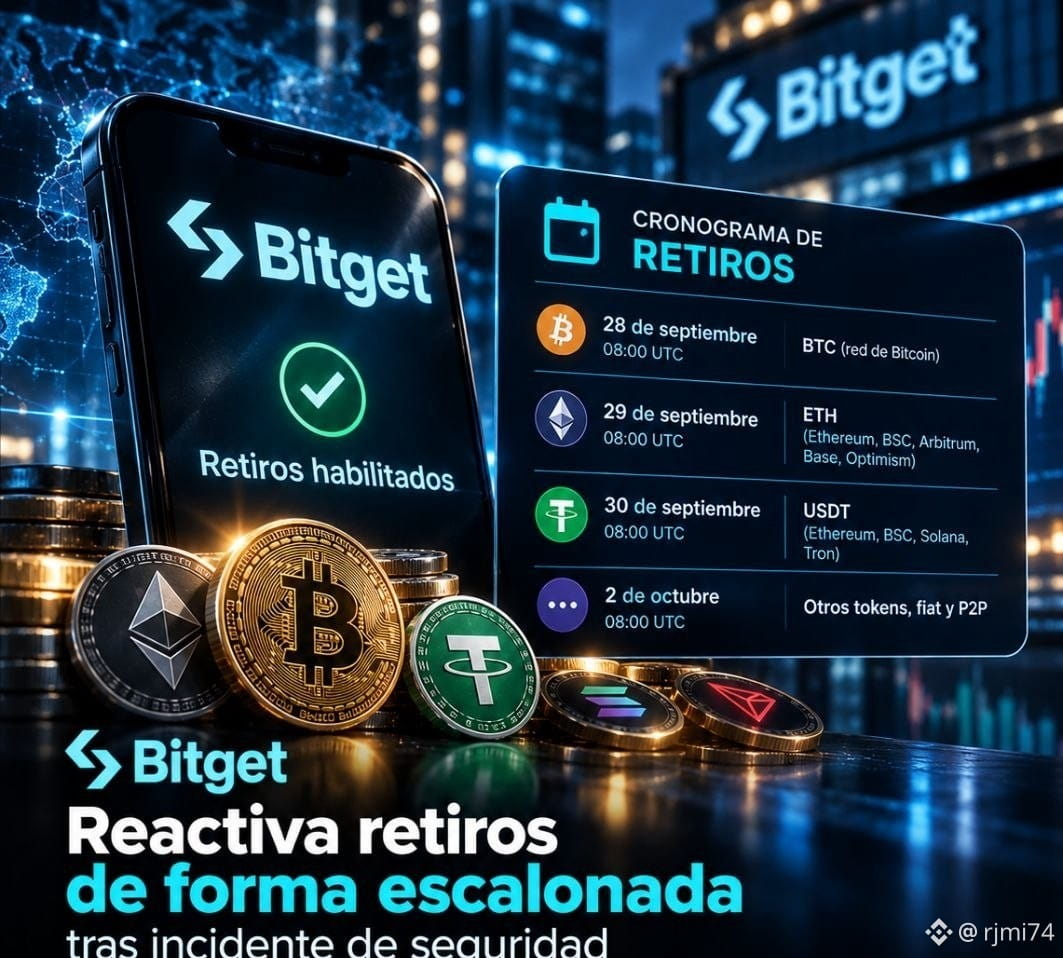
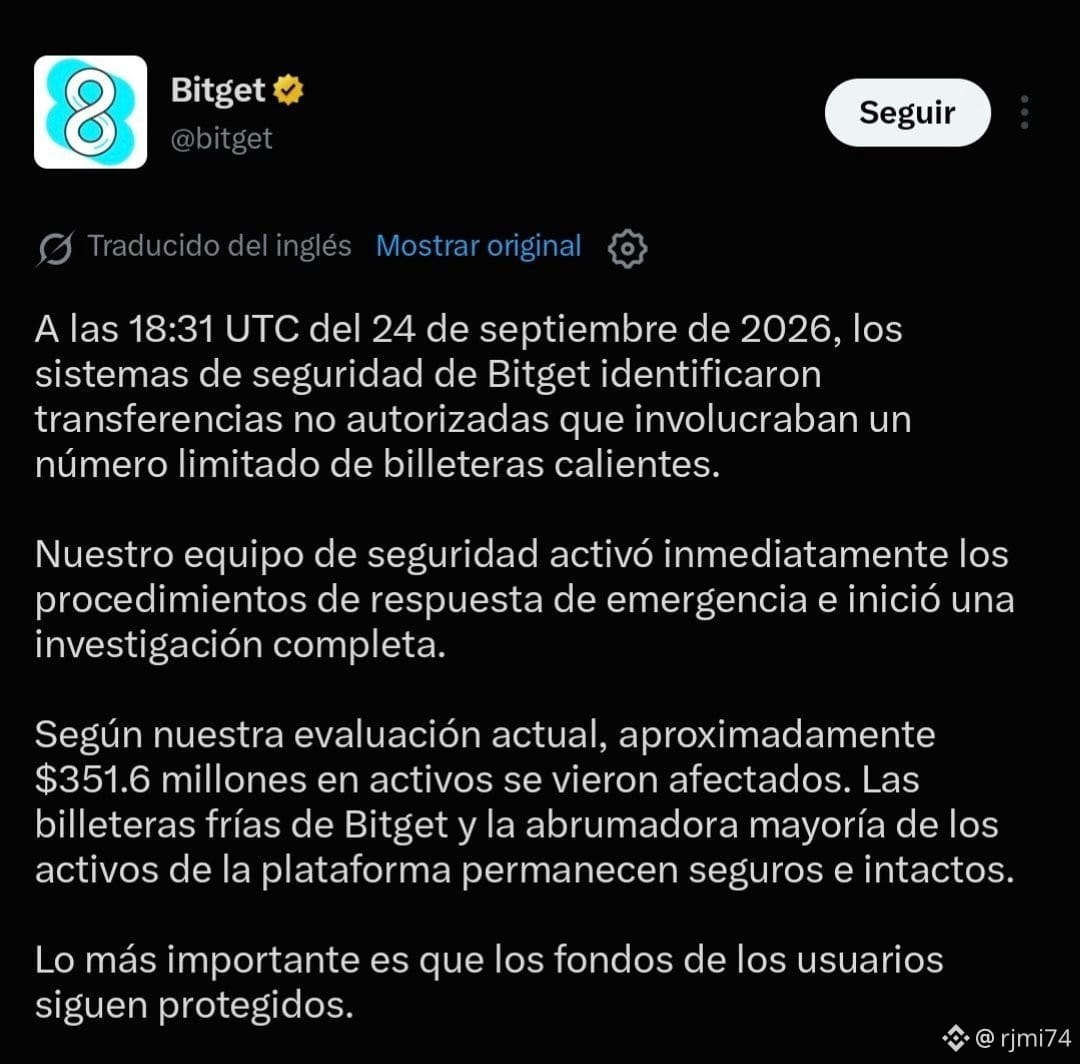
🔐 A Bitget retoma os saques de forma escalonada
A Bitget anunciou o cronograma para restabelecer os saques após o incidente de segurança de 24 de setembro. A vulnerabilidade foi identificada e corrigida.
📅 Cronograma:
• 28/09 – 08:00 UTC: BTC na rede Bitcoin.
• 29/09 – 08:00 UTC: ETH na Ethereum, BSC, Arbitrum, Base e Optimism.
• 30/09 – 08:00 UTC: USDT na Ethereum, BSC, Solana e Tron.
• 02/10 – 08:00 UTC: outros tokens, fiat e P2P.
🛡️ Situação atual: A Bitget afirma que o incidente está contido e que não são possíveis novas transferências não autorizadas. Os saldos dos usuários não foram afetados e a negociação e os depósitos seguem operando.
💰 A empresa elevou a estimativa de ativos transferidos para endereços dos atacantes para US$ 387,5 milhões, em comparação com os US$ 351,6 milhões iniciais. A diferença inclui Zcash e TRON.
💡 A chave: os saques voltam por etapas enquanto a Bitget conclui as verificações.
132
·
--
Em Alta
$BTC
🔐 Bitget revela como ocorreu o hackeio
A CEO da Bitget, Gracy Chen, explicou que o ataque comprometeu um sistema backend crítico de sua infraestrutura de carteiras.
⚠️ O que o atacante fez?
O sistema permitiu falsificar dados de transações e ativar o processo de autorização para transferir fundos. A Bitget esclareceu que as chaves privadas não foram comprometidas.
🛡️ O incidente está contido:
Chen garantiu que não são possíveis novas transferências não autorizadas. Os depósitos e o trading continuam operando.
💰 Quem cobre as perdas?
A Bitget afirma que seu User Protection Fund, com mais de USD 464 milhões, cobre o valor afetado de USD 351,6 milhões.
🔎 A investigação continua para determinar como foi obtido o acesso ao sistema.
💡 A chave: o ataque não teria exigido roubar as chaves privadas, e sim comprometer um componente backend capaz de gerar instruções de transferência válidas.
150
·
--
Em Alta
$BTC
⚠️ÚLTIMO⚠️
💀 Bitget CONFIRMOU o hackeamento e o valor roubado aumentou para US$ 350M.
👀 Segundo a exchange, os fundos dos usuários estão seguros e o ataque foi limitado.
Fonte: Bitget
$BTC
⚠️ÚLTIMO⚠️
💀 Bitget CONFIRMOU o hackeamento e o valor roubado aumentou para US$ 350M.
👀 Segundo a exchange, os fundos dos usuários estão seguros e o ataque foi limitado.
Fonte: Bitget
⚠️ÚLTIMO⚠️
💀 Bitget CONFIRMOU o hackeamento e o valor roubado aumentou para US$ 350M.
👀 Segundo a exchange, os fundos dos usuários estão seguros e o ataque foi limitado.
Fonte: Bitget
2
1.8k
·
--
Em Alta
$BTC
⚠️ATENÇÃO⚠️
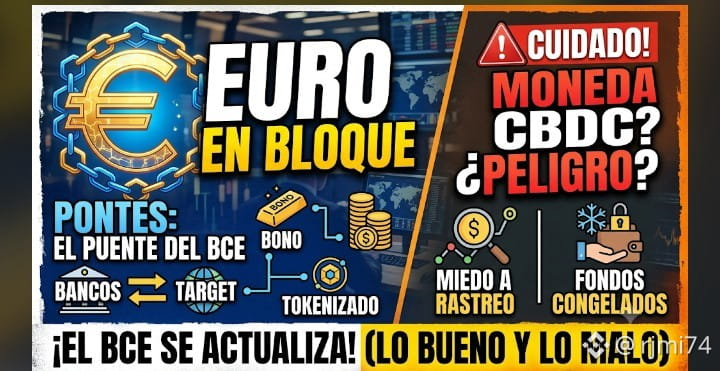
A EUROPA CONECTOU A SUA MOEDA À #BLOCKCHAIN (O BOM E O RUIM)
💸 O BCE lançou hoje o Pontes: uma ponte que conecta plataformas blockchain ao "TARGET", o sistema por onde passam os pagamentos de grande porte de toda a zona do euro.
▫️ Os bancos já podem liquidar ativos tokenizados em euros do próprio BCE.
▫️ Até hoje, para comprar um título tokenizado era necessário pagar com stablecoins ou dinheiro privado.
▫️ Agora, o pagamento poderia ser feito com Euros
▫️ Começa em horário bancário e mira operar 24/7 em meados de 2028.
▫️ O BCE anunciou que vai investir parte do próprio dinheiro em ativos digitais.
📍O mundo financeiro está se dirigindo à tecnologia blockchain.
📍As preocupações passam pelo lado do EURO DIGITAL/CBDC (podem congelar seu dinheiro, limitá-lo e rastreá-lo com muito mais facilidade)
193
·
--
Artigo
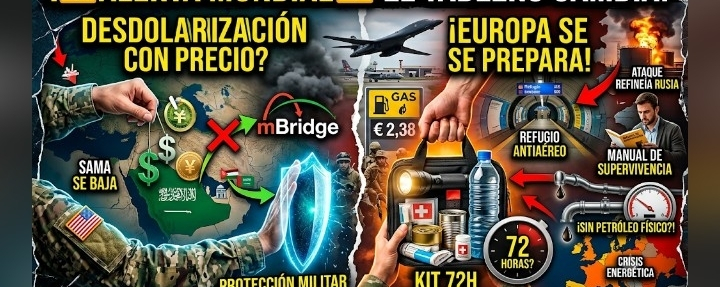
A GUERRA ESTÁ MOVENDO O TABULEIRO GEOPOLÍTICO BLOCKCHAINA GUERRA ESTÁ MOVENDO O TABULEIRO GEOPOLÍTICO BLOCKCHAIN E A UE SE PREPARA PARA O PIOR
👀 A Arábia Saudita saiu do sistema de pagamentos chinês que competia com o dólar
💸 SAMA, o banco central saudita, confirmou que não participa mais do mBridge: a plataforma blockchain impulsionada pela China para que os bancos centrais se paguem entre si sem passar pelo dólar.
🎯 O que é mBridge? Um livro-razão compartilhado em que cada banco central transfere sua moeda digital diretamente para o outro, sem a cadeia de bancos correspondentes que hoje cobra comissão e leva dias.
A GUERRA ESTÁ MOVENDO O TABULEIRO GEOPOLÍTICO BLOCKCHAIN
A GUERRA ESTÁ MOVENDO O TABULEIRO GEOPOLÍTICO BLOCKCHAIN E A UE SE PREPARA PARA O PIOR
👀 A Arábia Saudita saiu do sistema de pagamentos chinês que competia com o dólar
💸 SAMA, o banco central saudita, confirmou que não participa mais do mBridge: a plataforma blockchain impulsionada pela China para que os bancos centrais se paguem entre si sem passar pelo dólar.
🎯 O que é mBridge? Um livro-razão compartilhado em que cada banco central transfere sua moeda digital diretamente para o outro, sem a cadeia de bancos correspondentes que hoje cobra comissão e leva dias.
18
·
--
Em Alta
Verificado
$BTC
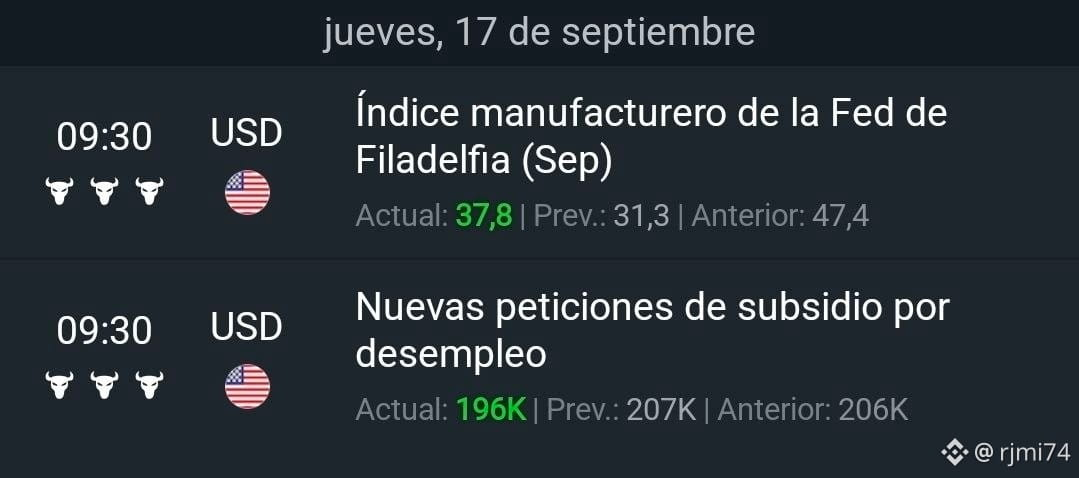
🚨📊 OS DADOS DAS 09:30 JÁ SAÍRAM, BULLS! 🇺🇸
Temos dois dados importantes:
🏭 Índice de manufatura do Fed de Filadélfia
🟢 Atual: 37,8
📊 Previsão: 31,3
📉 Anterior: 47,4
👷 Novos pedidos de seguro-desemprego
🟢 Atual: 196K
📊 Previsão: 207K
📉 Anterior: 206K
🔥 Em ambos os casos, o dado atual saiu melhor do que a previsão.
👀 Agora atenção porque ainda temos uma jornada MUITO importante pela frente.
576
·
--
Em Alta
Verificado
$USDT
📌 EUA busca confiscar 61M em USDT
O Departamento de Justiça dos EUA busca confiscar mais de 61 milhões de USDT que, segundo os promotores, estariam ligados à venda ilegal de petróleo iraniano sancionado.
Os fundos foram congelados pela Tether em 2025 e estão em 10 endereços de Tron. As autoridades alegam que faziam parte de uma rede que movimentou mais de 1.500 milhões de dólares e que parte do dinheiro teria terminado vinculada ao exército iraniano. A acusação ainda precisa ser comprovada em tribunal.
1
1.6k
·
--
Em Alta
$BTC
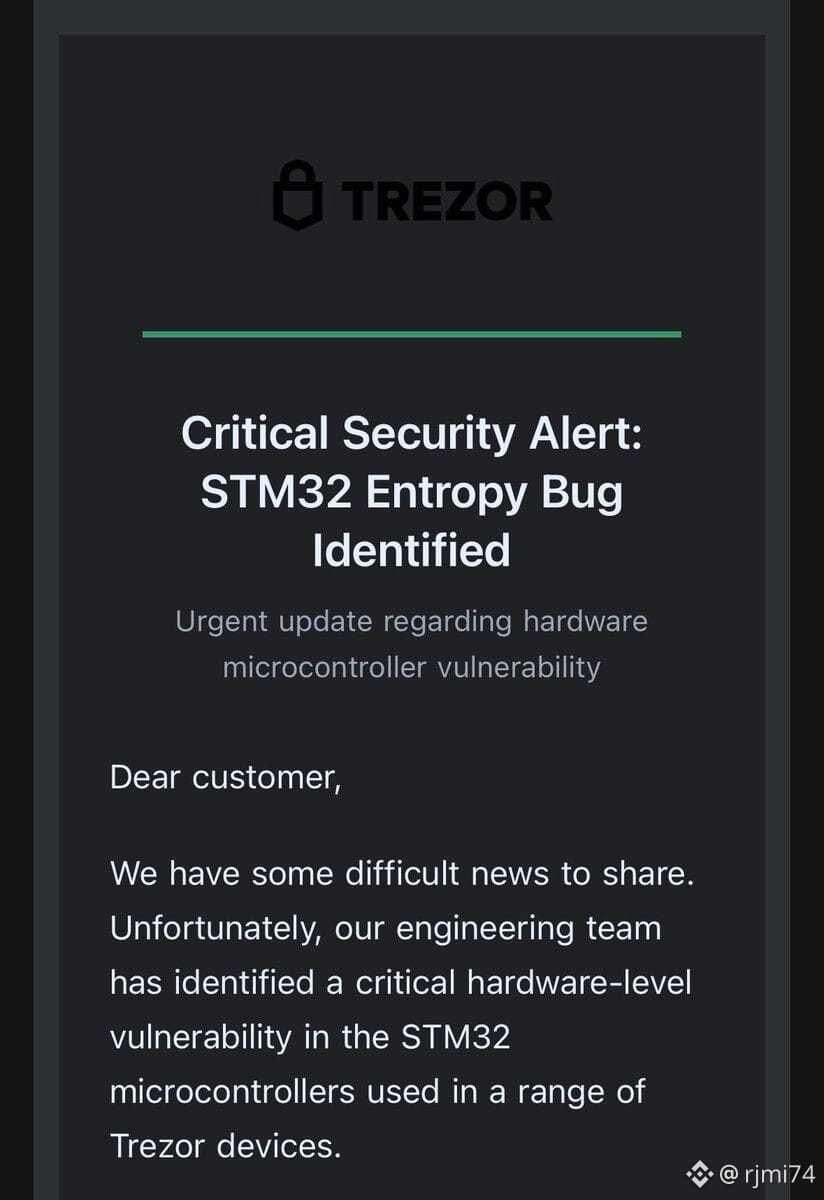
🚨 Alerta da Trezor sobre uma nova campanha de phishing
A Trezor informou sobre uma campanha fraudulenta que utiliza uma suposta vulnerabilidade chamada “STM32 Entropy Vulnerability” para gerar medo e enganar os usuários.
📩 Os atacantes enviaram e-mails que parecem ser um alerta crítico e buscam levar as vítimas a um site malicioso. O ataque começou após a violação de um provedor externo de e-mail usado pela Trezor.
🔐 O importante: a Trezor esclareceu que seus dispositivos, chaves e backups de recuperação não foram expostos.
🛡️ O que fazer?
Não abrir links suspeitos, nunca inserir a frase de recuperação em um site e verificar qualquer alerta diretamente nos canais oficiais da Trezor.
💡 A chave: o perigo atual não é uma falha de hardware, e sim o phishing que procura aproveitar o medo para obter as chaves dos usuários.
448
·
--
$BTC
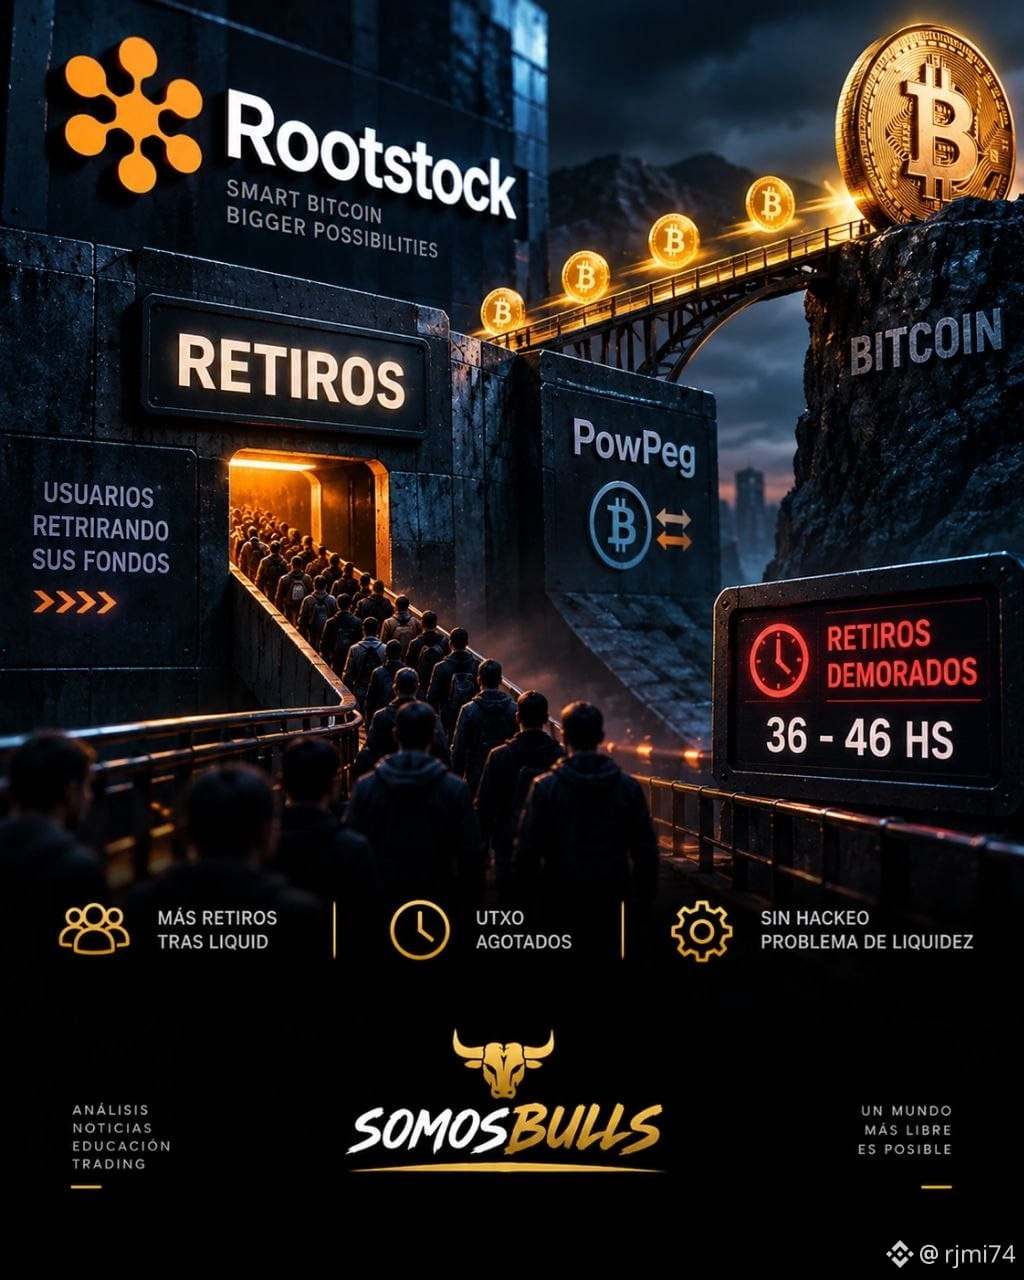
🚨 A Rootstock sofre retiradas massivas após o medo causado pela Liquid
A Rootstock, a rede lateral do Bitcoin, enfrenta uma onda de retiradas após o recente incidente de segurança na Liquid Network.
📉 O que aconteceu?
Vários usuários tentaram retirar seus fundos para o Bitcoin ao mesmo tempo. A demanda esgotou temporariamente os UTXOs disponíveis do PowPeg, a ponte bidirecional da Rootstock.
⏳ Isso gerou um gargalo: as retiradas estão demorando entre 36 e 46 horas, cerca de 10 horas a mais do que o habitual.
🔎 O desenvolvedor Sergio Lerner vinculou o movimento ao medo gerado pelo ataque à Liquid, quando foram retirados cerca de 4.000 BTC.
🛠️ A equipe da Rootstock busca aumentar a liquidez com novos depósitos de menor valor para gerar UTXOs e recuperar os tempos normais.
💡 O ponto-chave: não se trata de um hack na Rootstock. O problema atual surge pela concentração das retiradas e pelo funcionamento do mecanismo PowPeg.
143
·
--
Em Alta
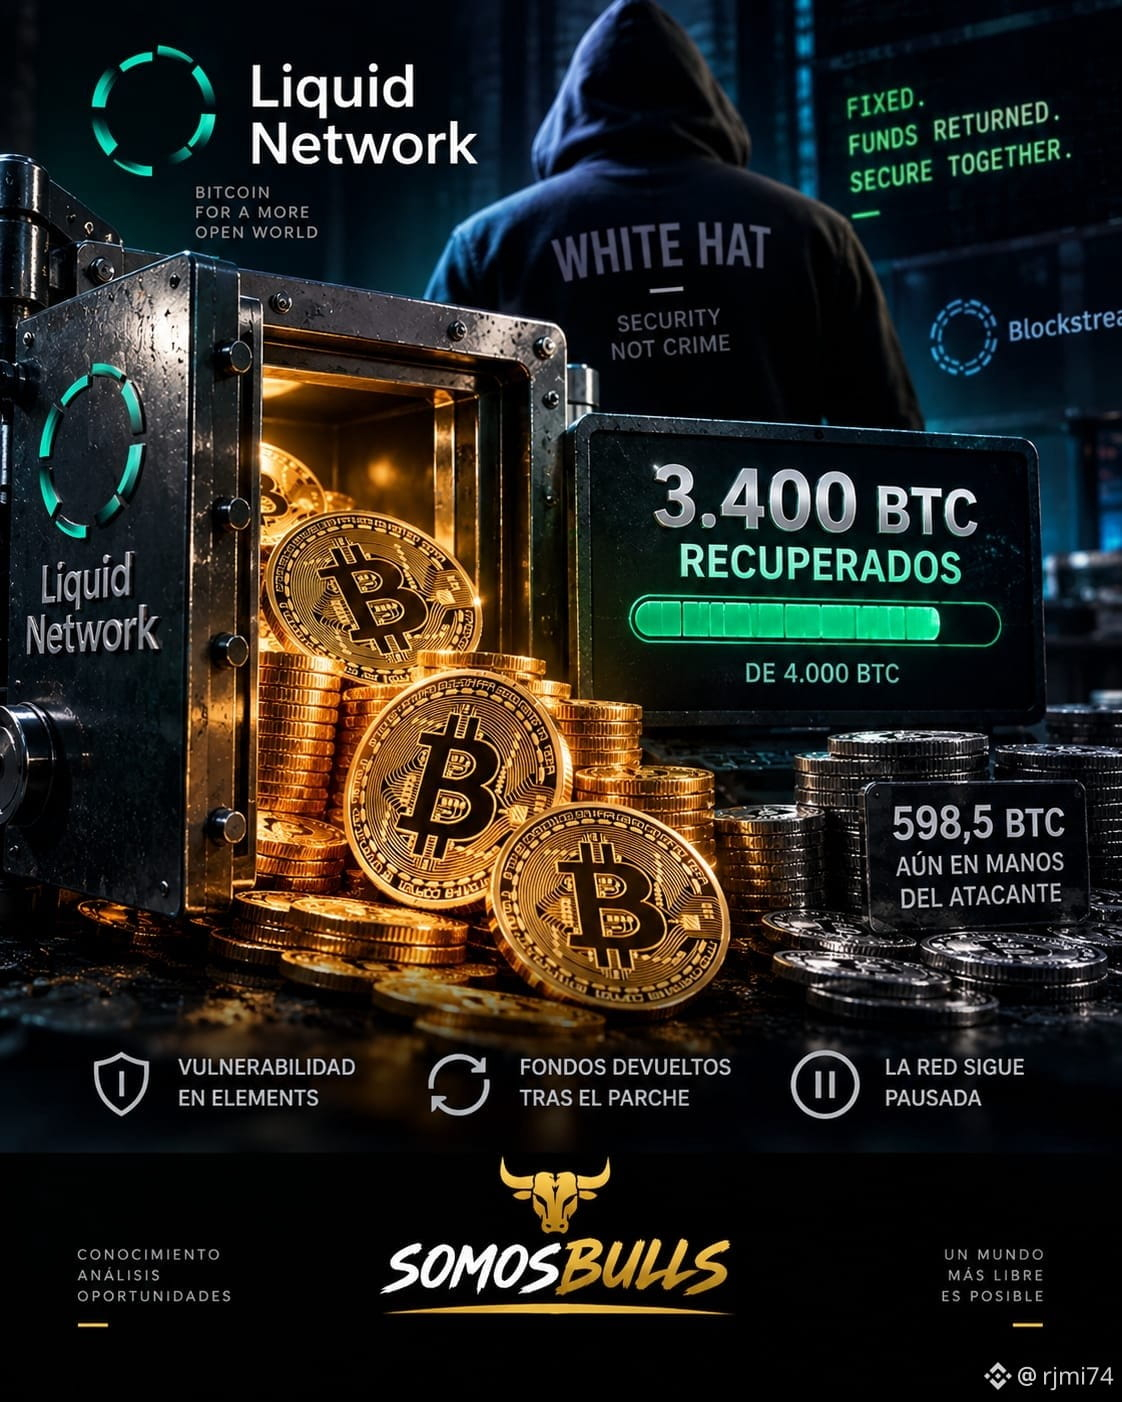
🚨 A Liquid Network recupera 3.400 BTC após o incidente
Após a saída de cerca de 4.000 BTC, 3.400 BTC foram devolvidos à Liquid.
🔐 O que aconteceu?
Os atacantes se identificaram como “white hats” e pediram para proteger os fundos até corrigir a vulnerabilidade.
🛠️ A Blockstream confirmou o patch dos nós afetados. Após a confirmação, ocorreu a devolução.
💰 No entanto, cerca de 598,5 BTC, perto de US$ 47 milhões, permanecem em um endereço vinculado ao atacante.
⚠️ A vulnerabilidade estaria relacionada ao Elements, software usado pela Liquid, e teria permitido gerar L-BTC sem lastro. As chaves privadas não teriam sido comprometidas.
⏸️ A Liquid continua trabalhando para recuperar as operações.
💡 A chave: a devolução de 85% reforça a hipótese de um ataque de “chapéu branco”, embora a intenção e o destino dos BTC restantes ainda não estejam confirmados.
🐂
129
·
--
Em Alta
$BTC
¡Alerta vermelha em cripto! 🚨
A rede Liquid 📉 sofre um golpe brutal 💥
Roubaram 4.000 BTC 😱 da grande federação 🏦
O software Elements falhou de forma crítica ⚠️
Foi um hack interno ou uma fraqueza? 💻 Os fundos voam 💸
O mercado exige máxima segurança 🔐 agora mesmo 📈
Onde você guarda seus cripto hoje? 🤔📉🚀🔥💼📊💎🏦🛡️💡🎯
40
·
--
Em Alta
$BTC
Tesouro dos EUA atinge as finanças do regime iraniano
O Departamento do Tesouro dos Estados Unidos anunciou novas medidas no âmbito da Operação “Margem Econômica”, visando a uma estrutura financeira utilizada pelo Irã para movimentar dinheiro internacionalmente.
A OFAC (Office of Foreign Assets Control) designou o Banco Golden Global, com sede na Turquia, e suas subsidiárias, apontando-os por facilitar transações de dezenas de milhões de dólares vinculadas ao Corpo da Guarda Revolucionária Islâmica-Força Qods.
A medida busca limitar o acesso de Teerã ao sistema bancário correspondente e dificultar a movimentação internacional de fundos associados a essa estrutura.
337
·
--
Em Alta
$BTC
$BTC
BIPLAB DEY
·
--
Binance Agent OS + ChatGPT: Das conversas com IA às ações cripto
Binance Agent OS + ChatGPT
Testei o Binance Agent OS com o ChatGPT por meio do Model Context Protocol (MCP) para explorar como agentes de IA podem interagir com fluxos de trabalho de cripto.
Do aprendizado do mercado à execução de tarefas, o objetivo é simples 👉🏻 tornar o trading mais inteligente, rápido e mais automatizado.
Veja o que eu aprendi com o teste.
#BinanceAgentOS
Passo a passo, vou explicar como usar o Binance Agent OS com o ChatGPT
Antes de você conectar o Binance Agent OS à sua conta da Binance, você precisa saber o que seu agente pode acessar e o que pode acessar
6
·
--
Em Alta
Verificado
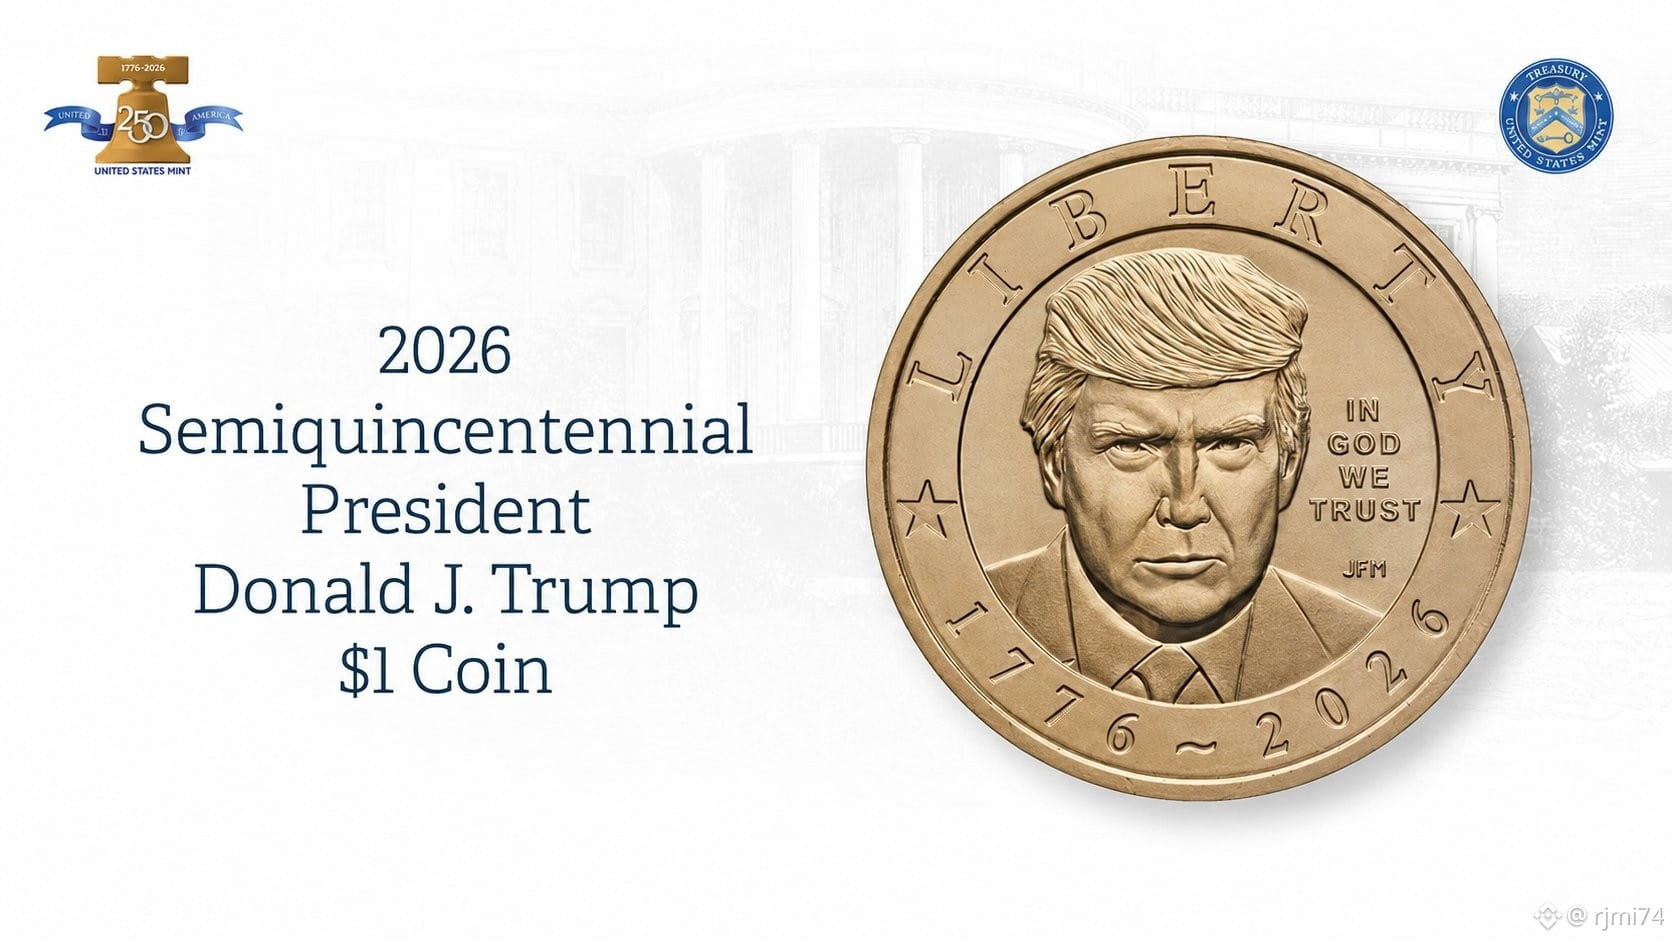
A Casa da Moeda dos EUA lança uma moeda de US$ 1 com a imagem de Donald Trump, o primeiro presidente em exercício em uma moeda circulante dos EUA.
$NVDAB
A Casa da Moeda dos EUA lança uma moeda de US$ 1 com a imagem de Donald Trump, o primeiro presidente em exercício em uma moeda circulante dos EUA.
$NVDAB
$NVDAB
1
1
3.6k
·
--
Em Alta
🚨 Willy Woo vê um sinal claro de que o Bitcoin tocou o fundo
Willy Woo elevou para 80-90% a probabilidade de que o Bitcoin tenha marcado a mínima deste ciclo, após detectar novos sinais em seus modelos.
📊 O que ele está observando? O risco permanece perto de zero após seis meses de tendência de baixa. A liquidez voltou à rede e os fluxos de capital passaram a território positivo, mostrando mínimas mais fortes.
🔑 Outro sinal aparece quando o preço supera o custo-base dos investidores recentes e esse custo começa a subir. Para Woo, isso confirma a mínima.
⚠️ Mas nem tudo é otimista. O Bitcoin pode ter subido rápido demais e pode precisar de um período de resfriamento. Ele também observa uma possível distribuição de Wyckoff em 1 hora.
💡 A chave: Woo considera que o fundo está cada vez mais confirmado, mas ainda existe risco de correção. O conflito entre os EUA e o Irã e as taxas do Fed também podem afetar o mercado.
$BTC
408
·
--
Em Alta
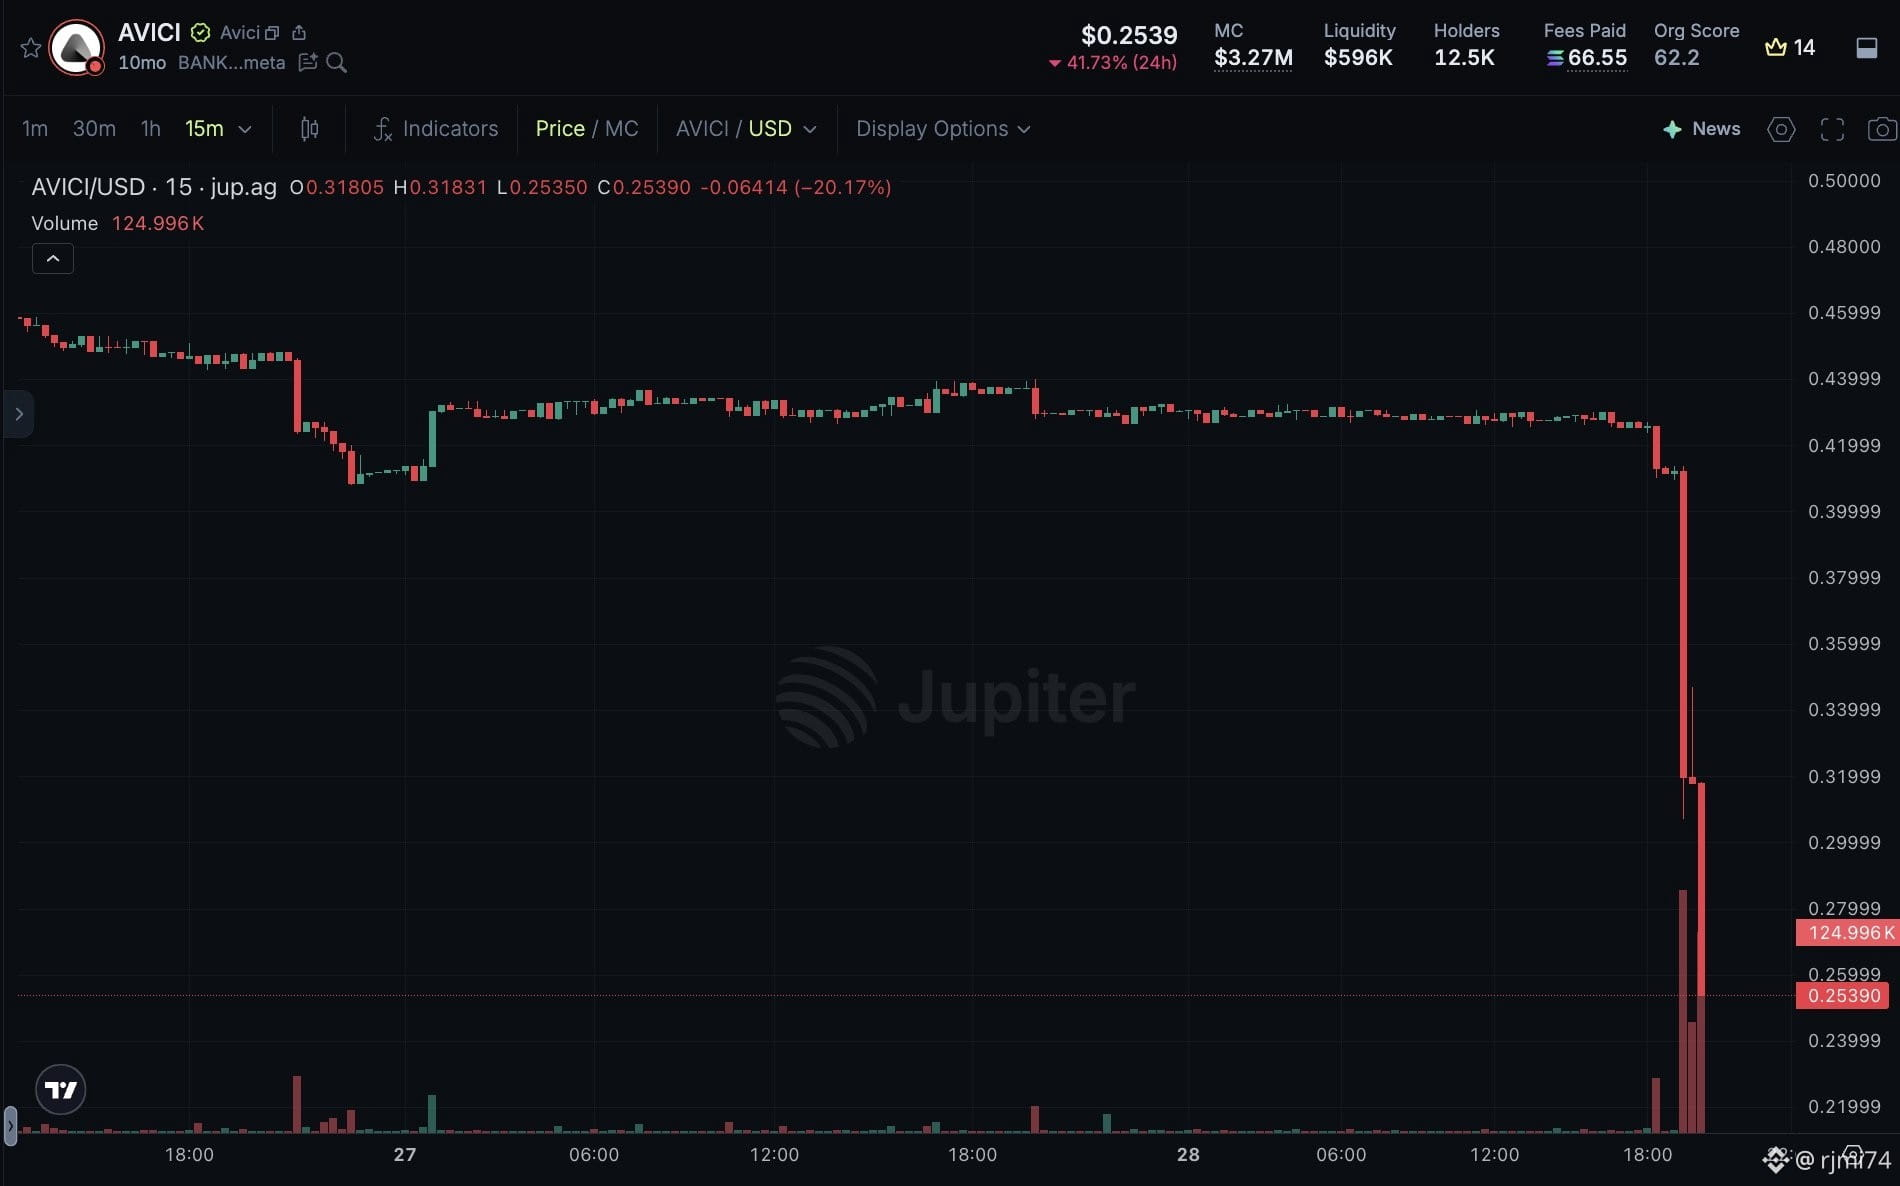
ALERTA DE HACK | @avici acaba de ser explorado por mais de $500K 🚨
> vários usuários relataram que suas carteiras foram drenadas e os fundos foram zerados
se você tiver fundos na avici, tente sacar o mais rápido possível - AVISO
mais de $500,000 transferidos para a carteira do explorador confirmados, token -50% na última hora.
por confirmar, mais informações em breve.
mais informações sobre o hack em andamento do @avici ⚠️
> a drenagem começou há 2 horas (17:00 UTC) e continua ATIVA !!
> foi confirmado um exploit de mais de $1M até agora
> mais de 9000 usuários afetados até agora
> endereço da carteira do explorador: FVNFzqAny8spWdPmYw6RQ9TkYa29ueFFiqCFD1gQnCEj
> o hacker transferiu mais de $1M em SOL para 4kjsW9dPsqzvuhQVP3P23cvZisdoHE5dR8NdD1TMPKKE e depois converteu para USDC
como?
> o hacker enviou um pacote de assinaturas adulteradas "AddCollateralAdmin" e então imediatamente "WithdrawCollateralAsset" para drenar as carteiras dos usuários
se você tem fundos na Avici, por favor, retire-os O MAIS CEDO POSSÍVEL
a avici confirmou o exploit e compartilhará mais detalhes em breve
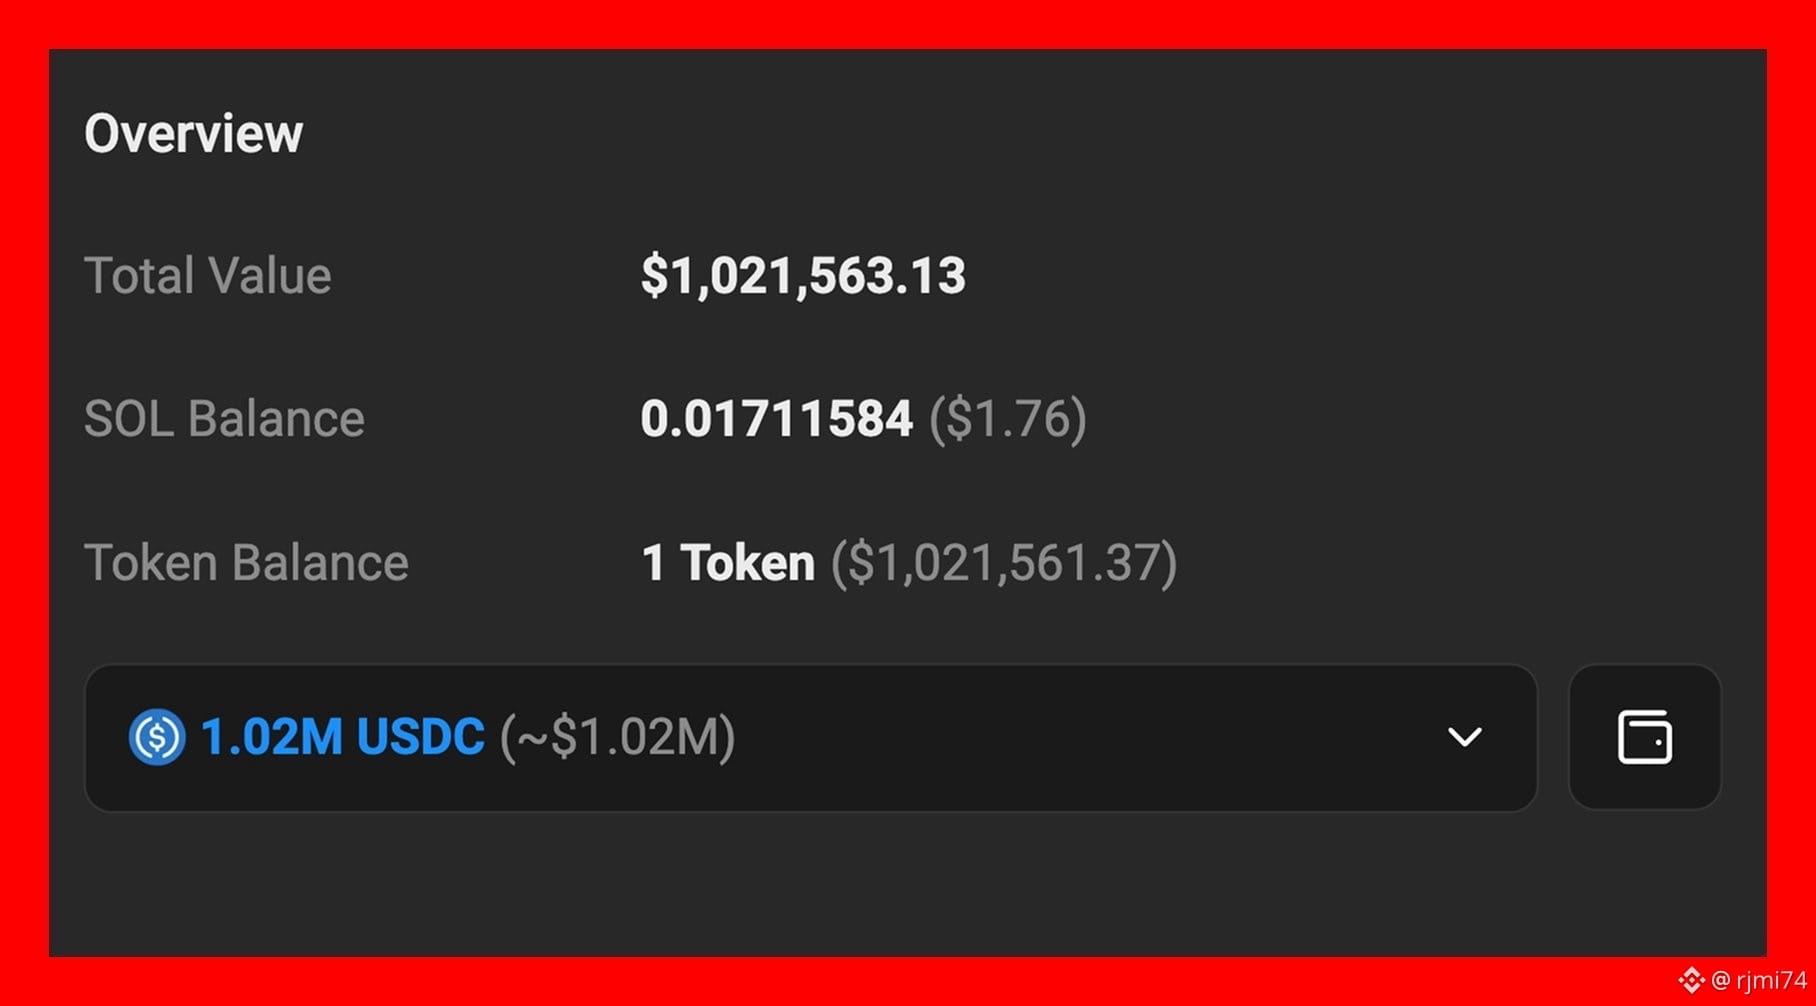
1.8k
·
--
Em Alta
🔐 O que é um custodiante de criptomoedas?
Quando compramos criptomoedas, uma decisão-chave é determinar quem controla as chaves privadas. É aí que entra o conceito de custódia.
🏦 Custódia de terceiros: uma empresa ou plataforma mantém as chaves e administra o acesso aos fundos. É mais simples, mas implica confiar nossos ativos a outra entidade.
🔑 Autocustódia: o usuário controla suas chaves privadas ou frase-semente. Oferece maior independência, mas também uma responsabilidade total: se você perder as chaves, ninguém poderá recuperar seus fundos.
🤝 Custódia compartilhada ou multisig (multifirma): o controle é distribuído entre várias chaves. Para mover os fundos, é necessária a aprovação de vários participantes, o que adiciona segurança.
💡 O ponto-chave: não existe um modelo ideal para todos. Antes de escolher, vale a pena avaliar segurança, facilidade de uso, riscos e controle.
📌 Em criptomoedas, entender quem tem as chaves é fundamental: quem controla as chaves, controla os fundos.
1
221
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
FedMinutesFocusOnOctoberPause
4,912 visualizações
233 a discutir
#fedminutesfocusonoctoberpause
🚨 ATA DO FED COLOCA PAUSA EM OUTUBRO EM DESTAQUE! 🇺🇸
A ata mais recente do Federal Reserve está a chamar novamente a atenção para a possibilidade de uma pausa nas taxas em outubro. 👀
Os mercados estão agora atentos a pistas sobre o que o Fed poderá fazer a seguir.
Porque é que os traders de criptomoedas se preocupam:
🔹 Uma pausa nas taxas poderá favorecer os ativos de risco
🔹 Expectativas de taxas mais baixas podem melhorar o sentimento em relação à liquidez
🔹 O Bitcoin e as altcoins poderão reagir fortemente aos sinais do Fed
🔹 O dólar e os rendimentos dos títulos do Tesouro continuam a ser fatores essenciais
🔥 Se o Fed sinalizar uma pausa enquanto a inflação continua a abrandar, poderá isto tornar-se mais um catalisador para as criptomoedas?
O QUE ACHAS QUE VAI ACONTECER A SEGUIR? 👇
🟢 Fed faz uma pausa → BTC sobe 🚀
🟡 Fed mantém-se cauteloso
🔴 Fed agressivo → criptomoedas caem
#Fed #bitcoin #crypto
Faizan Crypto Learner
·1 gostos
·1.1k visualizações
BinanceLaunchesBinanceIntelligence
900,809 visualizações
5,497 a discutir
RobinhoodAdds$25MInBitcoinToBalanceSheet
417 visualizações
22 a discutir