
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
10.3k Publicações
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
Denunciar
Bloquear Utilizador
X ACC @Muzamil39825275 // BINANCE SQUARE CREATOR // CRYPTO TRADER // BITCOIN ENTHUSIAST // CALM MIND BIG DREAMS // BUILDING A FUTURE NOT CHASING ATTENTION✨
Aberto ao trading
Trader Frequente
5.1 ano(s)
931 A seguir
24.8K+ Seguidores
32.5K+ Gostaram
Publicações
Portfólio
Tudo
Cotações
Vídeos
Em direto
PINNED
·
--
Em Alta
Verificado
Posição longa de $SXT no valor de 200.4 USDT
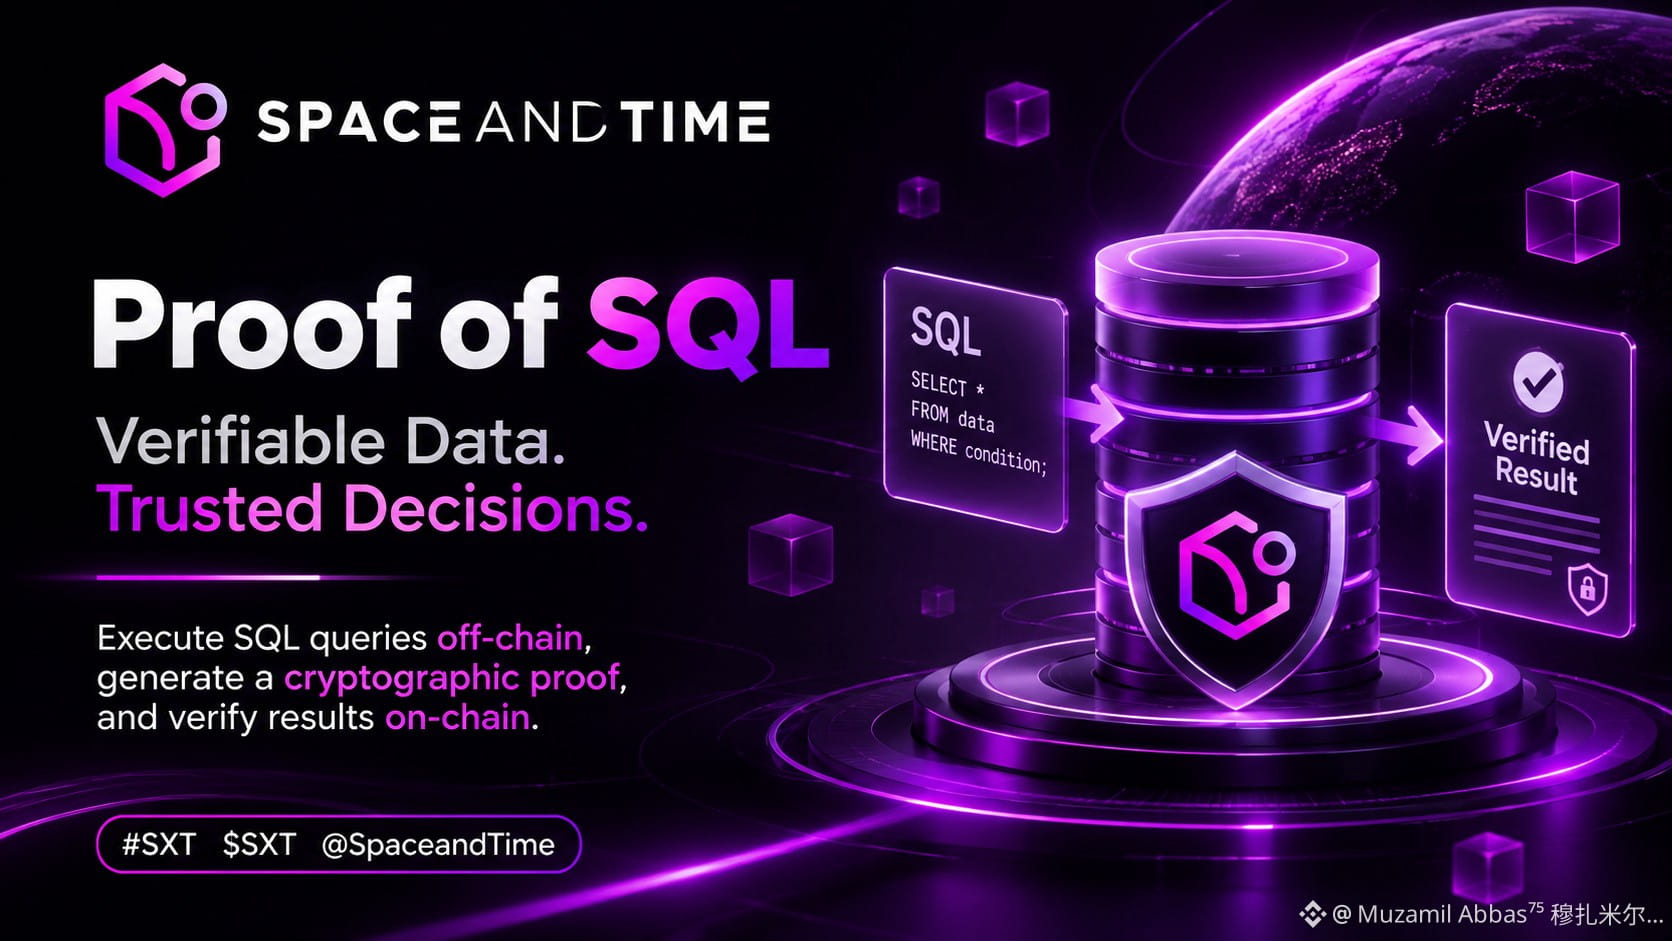
Eu costumava presumir que os dados de blockchain eram confiáveis simplesmente por virem de uma blockchain. Mas, depois de passar um tempo pesquisando a Space and Time, comecei a pensar em outro problema: o que acontece quando um contrato inteligente precisa de dados de um grande banco de dados, mas não pode simplesmente confiar em quem fornece a resposta?
Foi aí que o Proof of SQL chamou minha atenção. Em vez de pedir a um contrato inteligente que aceite cegamente o resultado de uma consulta SQL, a Space and Time permite que um nó Prover execute a consulta e gere uma prova criptográfica junto com o resultado. O detalhe importante é que a prova foi projetada para verificar tanto o cálculo quanto a integridade dos dados subjacentes. Essa distinção é importante, especialmente para aplicações DeFi, nas quais garantias incorretas ou um histórico de transações impreciso podem afetar decisões reais.
Também acho que vale a pena acompanhar a separação entre a computação off-chain e a verificação on-chain. Consultas complexas podem ser executadas fora da blockchain, enquanto o resultado ainda pode ser verificado criptograficamente. Parece prático, mas não acho que o desafio termine aí. Os custos de geração das provas, as operações SQL compatíveis, a confiabilidade da rede e a adoção efetiva por desenvolvedores ainda precisam de atenção.
Tenho curiosidade para saber como essa abordagem se comporta à medida que os conjuntos de dados crescem e as aplicações passam a depender dela todos os dias. Os dados verificáveis podem se tornar uma infraestrutura confiável, em vez de apenas mais um recurso técnico?
{future}(SXTUSDT)
#sxt $SXT @SpaceandTimeDB #SXT
Eu costumava presumir que os dados de blockchain eram confiáveis simplesmente por virem de uma blockchain. Mas, depois de passar um tempo pesquisando a Space and Time, comecei a pensar em outro problema: o que acontece quando um contrato inteligente precisa de dados de um grande banco de dados, mas não pode simplesmente confiar em quem fornece a resposta?
Foi aí que o Proof of SQL chamou minha atenção. Em vez de pedir a um contrato inteligente que aceite cegamente o resultado de uma consulta SQL, a Space and Time permite que um nó Prover execute a consulta e gere uma prova criptográfica junto com o resultado. O detalhe importante é que a prova foi projetada para verificar tanto o cálculo quanto a integridade dos dados subjacentes. Essa distinção é importante, especialmente para aplicações DeFi, nas quais garantias incorretas ou um histórico de transações impreciso podem afetar decisões reais.
Também acho que vale a pena acompanhar a separação entre a computação off-chain e a verificação on-chain. Consultas complexas podem ser executadas fora da blockchain, enquanto o resultado ainda pode ser verificado criptograficamente. Parece prático, mas não acho que o desafio termine aí. Os custos de geração das provas, as operações SQL compatíveis, a confiabilidade da rede e a adoção efetiva por desenvolvedores ainda precisam de atenção.
Tenho curiosidade para saber como essa abordagem se comporta à medida que os conjuntos de dados crescem e as aplicações passam a depender dela todos os dias. Os dados verificáveis podem se tornar uma infraestrutura confiável, em vez de apenas mais um recurso técnico?
#sxt $SXT @SpaceandTime #SXT
Foi aí que o Proof of SQL chamou minha atenção. Em vez de pedir a um contrato inteligente que aceite cegamente o resultado de uma consulta SQL, a Space and Time permite que um nó Prover execute a consulta e gere uma prova criptográfica junto com o resultado. O detalhe importante é que a prova foi projetada para verificar tanto o cálculo quanto a integridade dos dados subjacentes. Essa distinção é importante, especialmente para aplicações DeFi, nas quais garantias incorretas ou um histórico de transações impreciso podem afetar decisões reais.
Também acho que vale a pena acompanhar a separação entre a computação off-chain e a verificação on-chain. Consultas complexas podem ser executadas fora da blockchain, enquanto o resultado ainda pode ser verificado criptograficamente. Parece prático, mas não acho que o desafio termine aí. Os custos de geração das provas, as operações SQL compatíveis, a confiabilidade da rede e a adoção efetiva por desenvolvedores ainda precisam de atenção.
Tenho curiosidade para saber como essa abordagem se comporta à medida que os conjuntos de dados crescem e as aplicações passam a depender dela todos os dias. Os dados verificáveis podem se tornar uma infraestrutura confiável, em vez de apenas mais um recurso técnico?
#sxt $SXT @SpaceandTime #SXT
5
21
904
PINNED
·
--
Em Alta
Quase saltei a secção sobre governança do Kite porque parecia ser a parte chata. Depois li um exemplo e parei de percorrer a página.
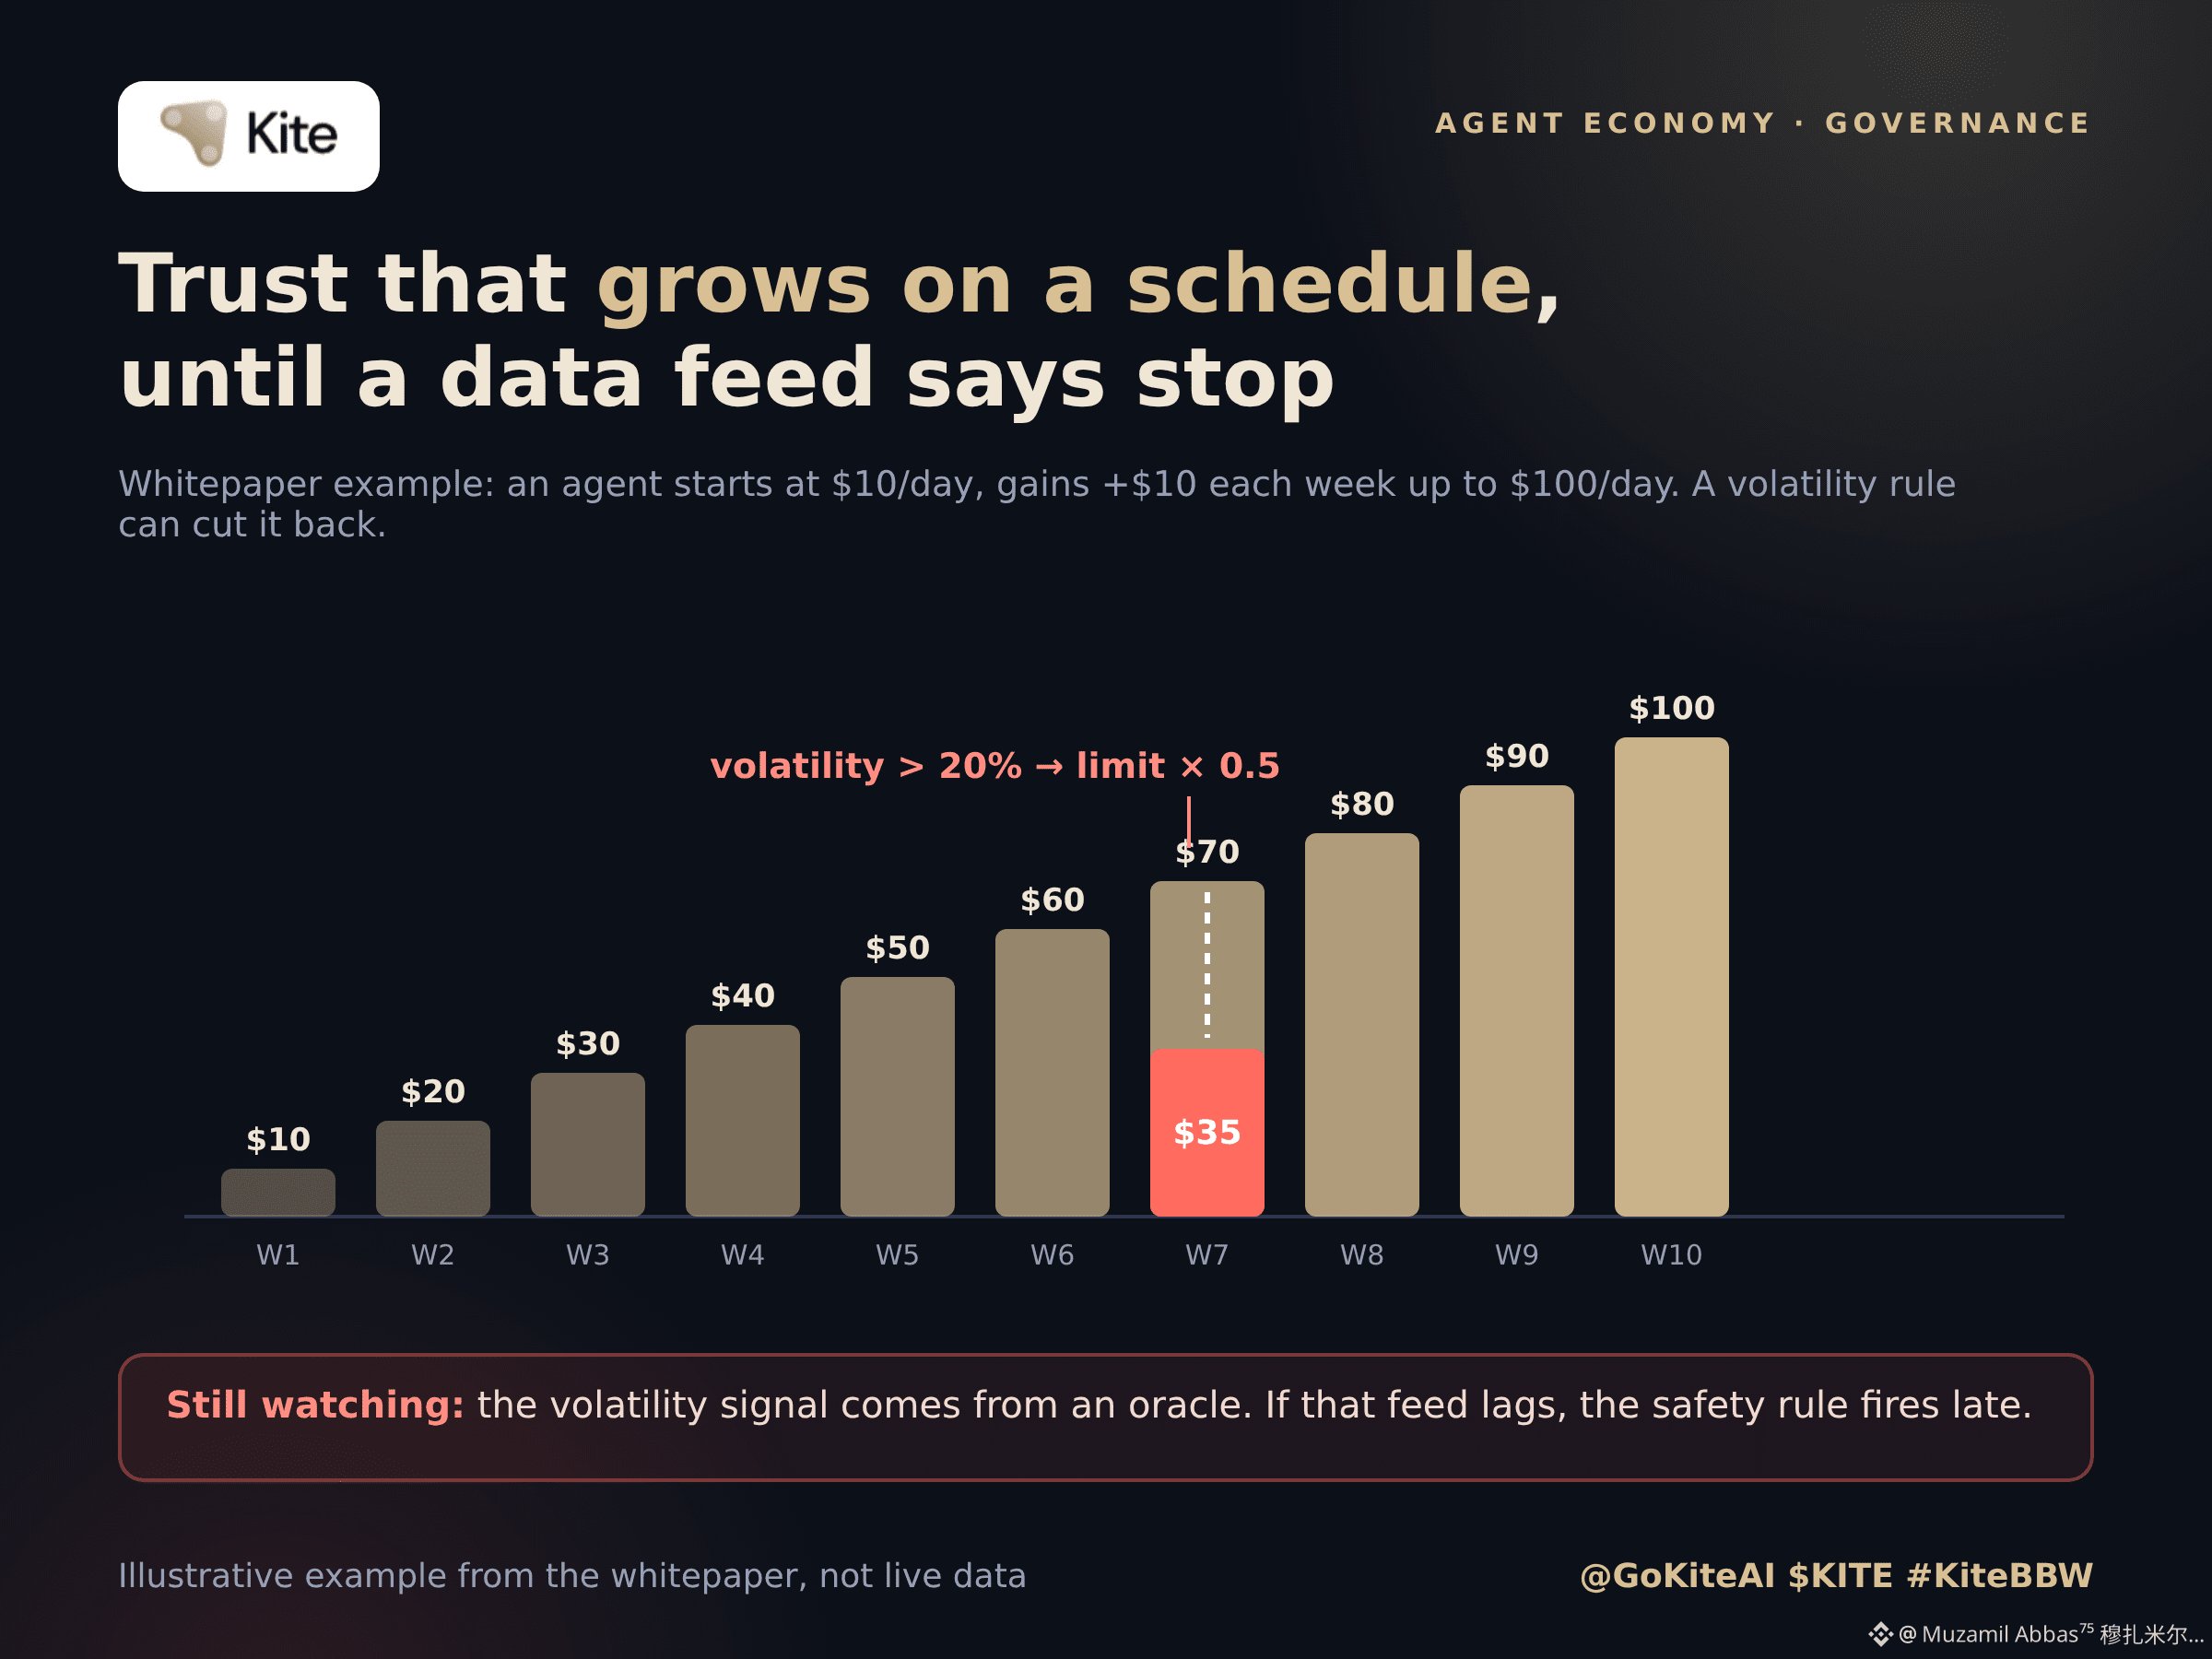
A ideia é que um agente não recebe o limite total de gastos logo no primeiro dia. Começas com algo como 10 $ por dia e, depois, o limite aumenta gradualmente 10 $ por semana até chegar aos 100 $, se o agente se comportar bem. Ninguém tem de se lembrar de o alterar. Nunca tinha pensado na confiança como algo que um contrato pode fazer crescer ao seu próprio ritmo, e normalmente escolho um valor e esqueço-me dele durante meses.
Há também uma regra segundo a qual um pico de volatilidade acima de 20% reduz o limite de negociação para metade. Faz sentido no papel. O meu problema é a origem desse sinal. É um oráculo, o que significa que a cautela do agente depende de um feed de dados que alguém tem de manter fiável e online. Se o feed se atrasar ou for manipulado, a regra de segurança é acionada tarde ou indevidamente, e eu só daria por isso depois de os danos estarem feitos.
As regras também se combinam, por exemplo, um total diário para vários serviços, um limite por transação e apenas fornecedores verificados. É mais flexível do que esperava, embora mais regras também signifiquem mais maneiras de configurar algo incorretamente.
Ainda não sei quantas pessoas vão realmente configurar estas políticas, em vez de deixar os valores predefinidos. Alguém por aqui já tentou escrever uma destas políticas?
@GoKiteAI $KITE #KiteBBW
{future}(KITEUSDT)
Quase saltei a secção sobre governança do Kite porque parecia ser a parte chata. Depois li um exemplo e parei de percorrer a página.
A ideia é que um agente não recebe o limite total de gastos logo no primeiro dia. Começas com algo como 10 $ por dia e, depois, o limite aumenta gradualmente 10 $ por semana até chegar aos 100 $, se o agente se comportar bem. Ninguém tem de se lembrar de o alterar. Nunca tinha pensado na confiança como algo que um contrato pode fazer crescer ao seu próprio ritmo, e normalmente escolho um valor e esqueço-me dele durante meses.
Há também uma regra segundo a qual um pico de volatilidade acima de 20% reduz o limite de negociação para metade. Faz sentido no papel. O meu problema é a origem desse sinal. É um oráculo, o que significa que a cautela do agente depende de um feed de dados que alguém tem de manter fiável e online. Se o feed se atrasar ou for manipulado, a regra de segurança é acionada tarde ou indevidamente, e eu só daria por isso depois de os danos estarem feitos.
As regras também se combinam, por exemplo, um total diário para vários serviços, um limite por transação e apenas fornecedores verificados. É mais flexível do que esperava, embora mais regras também signifiquem mais maneiras de configurar algo incorretamente.
Ainda não sei quantas pessoas vão realmente configurar estas políticas, em vez de deixar os valores predefinidos. Alguém por aqui já tentou escrever uma destas políticas?
@KITE AI 中文 $KITE #KiteBBW
A ideia é que um agente não recebe o limite total de gastos logo no primeiro dia. Começas com algo como 10 $ por dia e, depois, o limite aumenta gradualmente 10 $ por semana até chegar aos 100 $, se o agente se comportar bem. Ninguém tem de se lembrar de o alterar. Nunca tinha pensado na confiança como algo que um contrato pode fazer crescer ao seu próprio ritmo, e normalmente escolho um valor e esqueço-me dele durante meses.
Há também uma regra segundo a qual um pico de volatilidade acima de 20% reduz o limite de negociação para metade. Faz sentido no papel. O meu problema é a origem desse sinal. É um oráculo, o que significa que a cautela do agente depende de um feed de dados que alguém tem de manter fiável e online. Se o feed se atrasar ou for manipulado, a regra de segurança é acionada tarde ou indevidamente, e eu só daria por isso depois de os danos estarem feitos.
As regras também se combinam, por exemplo, um total diário para vários serviços, um limite por transação e apenas fornecedores verificados. É mais flexível do que esperava, embora mais regras também signifiquem mais maneiras de configurar algo incorretamente.
Ainda não sei quantas pessoas vão realmente configurar estas políticas, em vez de deixar os valores predefinidos. Alguém por aqui já tentou escrever uma destas políticas?
@KITE AI 中文 $KITE #KiteBBW
13
1.6k
🎙️ Como está evoluindo o mercado? Vamos conversar!
Encerrado
02 h 18 min. 29 seg.
2.1k
9
16
·
--
Em Alta
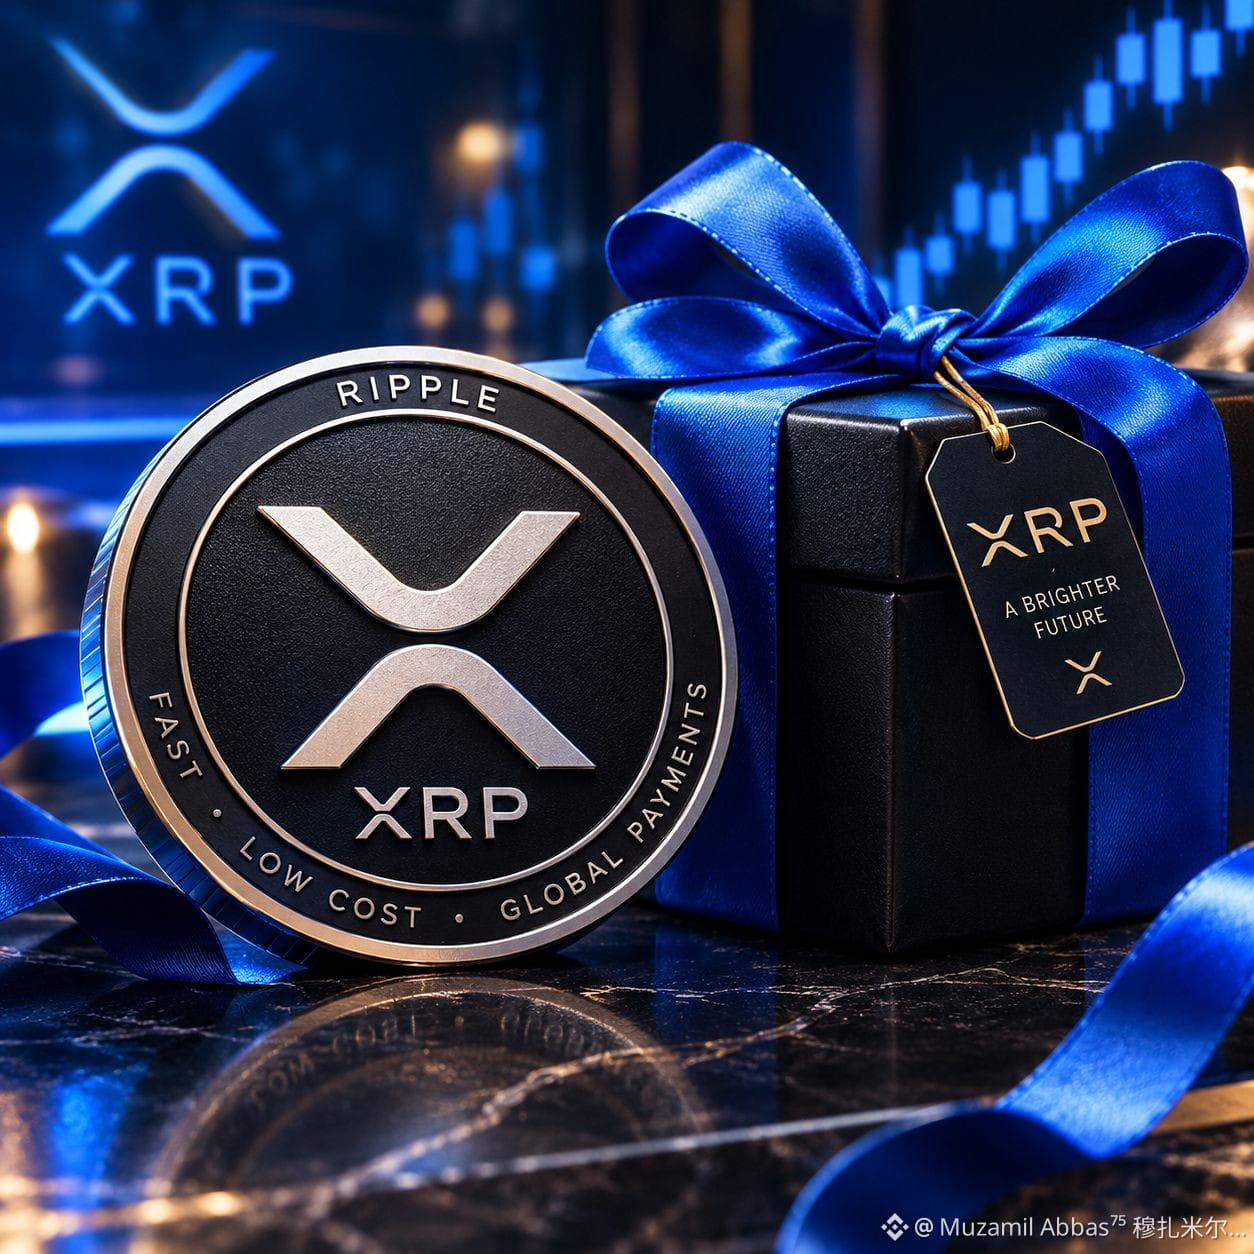
SORTEIO NO AR 🎁
Estou sorteando $XRP para a minha incrível comunidade da Binance! ❤️
✅ Siga meu perfil ✅ Curta e compartilhe esta publicação ✅ Comente XRP abaixo
🎁 Os vencedores serão escolhidos aleatoriamente. Boa sorte a todos!
Vamos crescer juntos e continuar apoiando uns aos outros
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$ONE
{future}(ONEUSDT)
$ACT
{future}(ACTUSDT)
SORTEIO NO AR 🎁
Estou sorteando $XRP para a minha incrível comunidade da Binance! ❤️
✅ Siga meu perfil ✅ Curta e compartilhe esta publicação ✅ Comente XRP abaixo
🎁 Os vencedores serão escolhidos aleatoriamente. Boa sorte a todos!
Vamos crescer juntos e continuar apoiando uns aos outros
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$ONE
$ACT
Estou sorteando $XRP para a minha incrível comunidade da Binance! ❤️
✅ Siga meu perfil ✅ Curta e compartilhe esta publicação ✅ Comente XRP abaixo
🎁 Os vencedores serão escolhidos aleatoriamente. Boa sorte a todos!
Vamos crescer juntos e continuar apoiando uns aos outros
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$ONE
$ACT
762
13
82
762
·
--
Em Alta
$XRP
{future}(XRPUSDT)
O SORTEIO ESTÁ NO AR 🎁
Estou sorteando $XRP para minha incrível comunidade da Binance! ❤️
✅ Siga meu perfil ✅ Curta e compartilhe esta publicação ✅ Comente XRP abaixo
🎁 Os vencedores serão escolhidos aleatoriamente. Boa sorte a todos!
Vamos crescer juntos e continuar apoiando uns aos outros
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$NEAR
$XRP
O SORTEIO ESTÁ NO AR 🎁
Estou sorteando $XRP para minha incrível comunidade da Binance! ❤️
✅ Siga meu perfil ✅ Curta e compartilhe esta publicação ✅ Comente XRP abaixo
🎁 Os vencedores serão escolhidos aleatoriamente. Boa sorte a todos!
Vamos crescer juntos e continuar apoiando uns aos outros
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$NEAR
O SORTEIO ESTÁ NO AR 🎁
Estou sorteando $XRP para minha incrível comunidade da Binance! ❤️
✅ Siga meu perfil ✅ Curta e compartilhe esta publicação ✅ Comente XRP abaixo
🎁 Os vencedores serão escolhidos aleatoriamente. Boa sorte a todos!
Vamos crescer juntos e continuar apoiando uns aos outros
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$NEAR
83
1
13
254
·
--
Em Alta
$XRP
{future}(XRPUSDT)
O SORTEIO ESTÁ NO AR 🎁
Estou sorteando $XRP para a minha incrível comunidade da Binance! ❤️
✅ Siga meu perfil ✅ Curta e compartilhe esta publicação ✅ Comente XRP abaixo
🎁 Os vencedores serão escolhidos aleatoriamente. Boa sorte a todos!
Vamos crescer juntos e continuar apoiando uns aos outros
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$HUMA
{future}(HUMAUSDT)
$XRP
O SORTEIO ESTÁ NO AR 🎁
Estou sorteando $XRP para a minha incrível comunidade da Binance! ❤️
✅ Siga meu perfil ✅ Curta e compartilhe esta publicação ✅ Comente XRP abaixo
🎁 Os vencedores serão escolhidos aleatoriamente. Boa sorte a todos!
Vamos crescer juntos e continuar apoiando uns aos outros
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$HUMA
O SORTEIO ESTÁ NO AR 🎁
Estou sorteando $XRP para a minha incrível comunidade da Binance! ❤️
✅ Siga meu perfil ✅ Curta e compartilhe esta publicação ✅ Comente XRP abaixo
🎁 Os vencedores serão escolhidos aleatoriamente. Boa sorte a todos!
Vamos crescer juntos e continuar apoiando uns aos outros
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$HUMA
232
4
28
913
·
--
Em Alta
$XRP #GIVEAWAY_ALERT 🎁🎁
Para participar, siga as regras
CURTA a publicação ✅
Siga-me ✅
republique esta publicação 🔙
comente 1
reivindique 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$XRP #GIVEAWAY_ALERT 🎁🎁
Para participar, siga as regras
CURTA a publicação ✅
Siga-me ✅
republique esta publicação 🔙
comente 1
reivindique 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Para participar, siga as regras
CURTA a publicação ✅
Siga-me ✅
republique esta publicação 🔙
comente 1
reivindique 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
31
10
20
643
O Binance Pick está unindo mercados de previsão e recompensas! 🎯 Vou participar do desafio, fazer minhas previsões e tentar ganhar mais pontos. Cada palpite é uma nova oportunidade! 🏆
#BinancePick
O Binance Pick está unindo mercados de previsão e recompensas! 🎯 Vou participar do desafio, fazer minhas previsões e tentar ganhar mais pontos. Cada palpite é uma nova oportunidade! 🏆
#BinancePick
#BinancePick
3
348
·
--
Em Alta
🎃 Minha pequena aventura de Halloween 👻
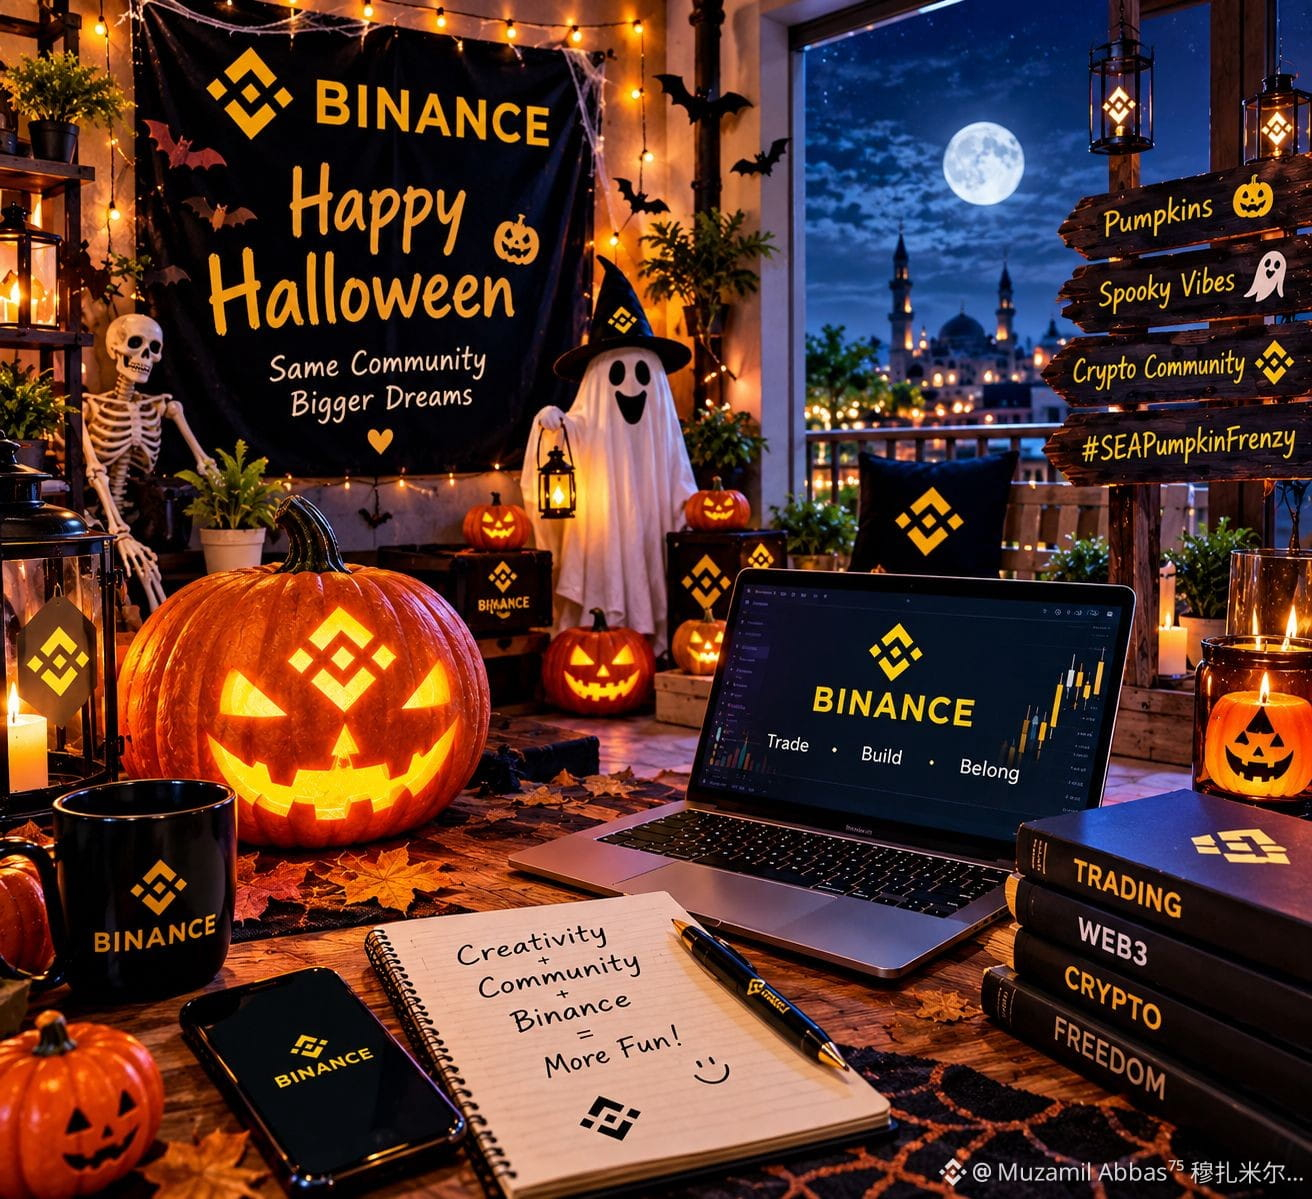
O Halloween é todo sobre criatividade, diversão e aquelas pequenas surpresas que fazem as pessoas sorrir. 🎃 Se eu pudesse criar meu próprio cantinho de Halloween, eu o decoraria com abóboras iluminadas, fantasmas engraçados, luzes laranjas e algumas surpresas assustadoras. Também colocaria o logotipo amarelo da Binance em destaque entre as decorações, porque a comunidade cripto faz parte do meu dia a dia. 💛
Imagine entrar em um quarto escuro, ver uma abóbora sorridente e, de repente, ouvir um som estranho atrás de você! Você sairia correndo ou iria investigar? 😂 Às vezes, as melhores lembranças de Halloween vêm de ideias simples, boa companhia e risadas inesperadas. Você não precisa de uma fantasia cara nem de uma festa enorme para tornar a noite especial. Um pouco de imaginação pode transformar um quarto comum em algo inesquecível.
O que torna o Halloween interessante é que cada pessoa comemora de um jeito diferente. Algumas gostam de histórias assustadoras, outras adoram fantasias, e há quem só queira compartilhar fotos criativas com os amigos. Para mim, a melhor parte é compartilhar a diversão com uma comunidade que gosta de novas ideias e momentos criativos.
Agora quero perguntar à comunidade Binance: o que você escolheria para o Halloween — um quarto mal-assombrado, uma abóbora misteriosa ou um fantasma surpresa? 🎃👻
#SEAPumpkinFrenzy #Binance #Halloween
🎃 Minha pequena aventura de Halloween 👻
O Halloween é todo sobre criatividade, diversão e aquelas pequenas surpresas que fazem as pessoas sorrir. 🎃 Se eu pudesse criar meu próprio cantinho de Halloween, eu o decoraria com abóboras iluminadas, fantasmas engraçados, luzes laranjas e algumas surpresas assustadoras. Também colocaria o logotipo amarelo da Binance em destaque entre as decorações, porque a comunidade cripto faz parte do meu dia a dia. 💛
Imagine entrar em um quarto escuro, ver uma abóbora sorridente e, de repente, ouvir um som estranho atrás de você! Você sairia correndo ou iria investigar? 😂 Às vezes, as melhores lembranças de Halloween vêm de ideias simples, boa companhia e risadas inesperadas. Você não precisa de uma fantasia cara nem de uma festa enorme para tornar a noite especial. Um pouco de imaginação pode transformar um quarto comum em algo inesquecível.
O que torna o Halloween interessante é que cada pessoa comemora de um jeito diferente. Algumas gostam de histórias assustadoras, outras adoram fantasias, e há quem só queira compartilhar fotos criativas com os amigos. Para mim, a melhor parte é compartilhar a diversão com uma comunidade que gosta de novas ideias e momentos criativos.
Agora quero perguntar à comunidade Binance: o que você escolheria para o Halloween — um quarto mal-assombrado, uma abóbora misteriosa ou um fantasma surpresa? 🎃👻
#SEAPumpkinFrenzy #Binance #Halloween
O Halloween é todo sobre criatividade, diversão e aquelas pequenas surpresas que fazem as pessoas sorrir. 🎃 Se eu pudesse criar meu próprio cantinho de Halloween, eu o decoraria com abóboras iluminadas, fantasmas engraçados, luzes laranjas e algumas surpresas assustadoras. Também colocaria o logotipo amarelo da Binance em destaque entre as decorações, porque a comunidade cripto faz parte do meu dia a dia. 💛
Imagine entrar em um quarto escuro, ver uma abóbora sorridente e, de repente, ouvir um som estranho atrás de você! Você sairia correndo ou iria investigar? 😂 Às vezes, as melhores lembranças de Halloween vêm de ideias simples, boa companhia e risadas inesperadas. Você não precisa de uma fantasia cara nem de uma festa enorme para tornar a noite especial. Um pouco de imaginação pode transformar um quarto comum em algo inesquecível.
O que torna o Halloween interessante é que cada pessoa comemora de um jeito diferente. Algumas gostam de histórias assustadoras, outras adoram fantasias, e há quem só queira compartilhar fotos criativas com os amigos. Para mim, a melhor parte é compartilhar a diversão com uma comunidade que gosta de novas ideias e momentos criativos.
Agora quero perguntar à comunidade Binance: o que você escolheria para o Halloween — um quarto mal-assombrado, uma abóbora misteriosa ou um fantasma surpresa? 🎃👻
#SEAPumpkinFrenzy #Binance #Halloween
1
6
415
·
--
Em Alta
161
1
13
566
·
--
Em Alta
155
4
13
339
·
--
Em Alta
$BANK 🎁 🎁 🎁 🎁
CURTA 👍 SIGA ✅ compartilhe 🔙 comente 1 para resgatar 🎁 🥰💖
#MuzammilAbbas⁷⁵穆扎米拉巴斯
{future}(BANKUSDT)
#GIVEAWAY_ALERT 🧧 🎁
$BANK 🎁 🎁 🎁 🎁
CURTA 👍 SIGA ✅ compartilhe 🔙 comente 1 para resgatar 🎁 🥰💖
#MuzammilAbbas⁷⁵穆扎米拉巴斯
#GIVEAWAY_ALERT 🧧 🎁
CURTA 👍 SIGA ✅ compartilhe 🔙 comente 1 para resgatar 🎁 🥰💖
#MuzammilAbbas⁷⁵穆扎米拉巴斯
#GIVEAWAY_ALERT 🧧 🎁
728
19
70
1.4k
·
--
Em Alta
$XRP
{future}(XRPUSDT)
🎁🔥 SORTEIO DE XRP! 🔥🎁
Quer ganhar $XRP? 🚀💎
✅ Curta ❤️ ✅ Siga 👤 ✅ Repasse 🔁 ✅ Comente “1” abaixo 👇
Boa sorte a todos! 🍀❤️
#XRP #Giveaway #Binance #Crypto
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$XRP
🎁🔥 SORTEIO DE XRP! 🔥🎁
Quer ganhar $XRP ? 🚀💎
✅ Curta ❤️ ✅ Siga 👤 ✅ Repasse 🔁 ✅ Comente “1” abaixo 👇
Boa sorte a todos! 🍀❤️
#XRP #Giveaway #Binance #Crypto
#MuzammilAbbas⁷⁵穆扎米拉巴斯
🎁🔥 SORTEIO DE XRP! 🔥🎁
Quer ganhar $XRP ? 🚀💎
✅ Curta ❤️ ✅ Siga 👤 ✅ Repasse 🔁 ✅ Comente “1” abaixo 👇
Boa sorte a todos! 🍀❤️
#XRP #Giveaway #Binance #Crypto
#MuzammilAbbas⁷⁵穆扎米拉巴斯
496
9
53
1.2k
·
--
Em Alta
938
7
55
1.4k
·
--
Em Alta
Verificado
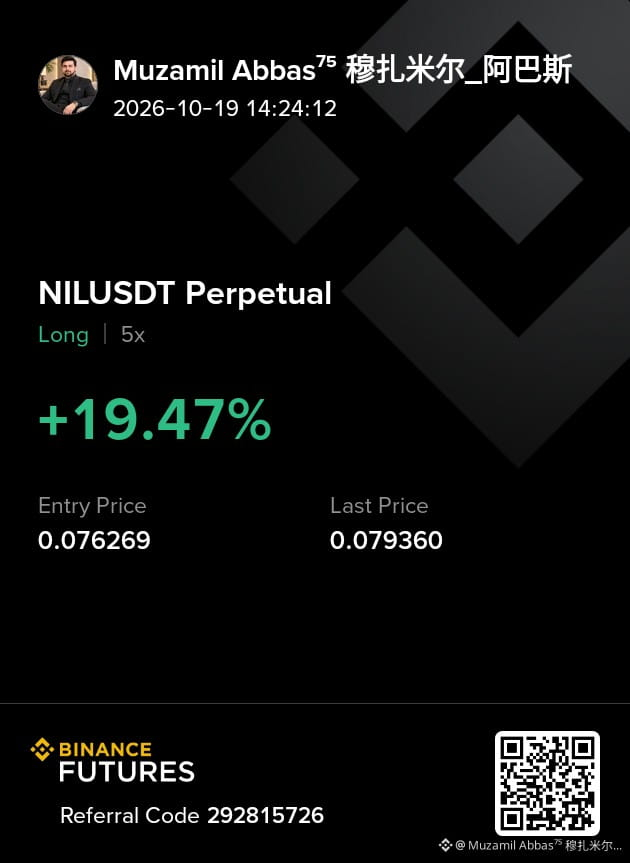
{future}(NILUSDT)
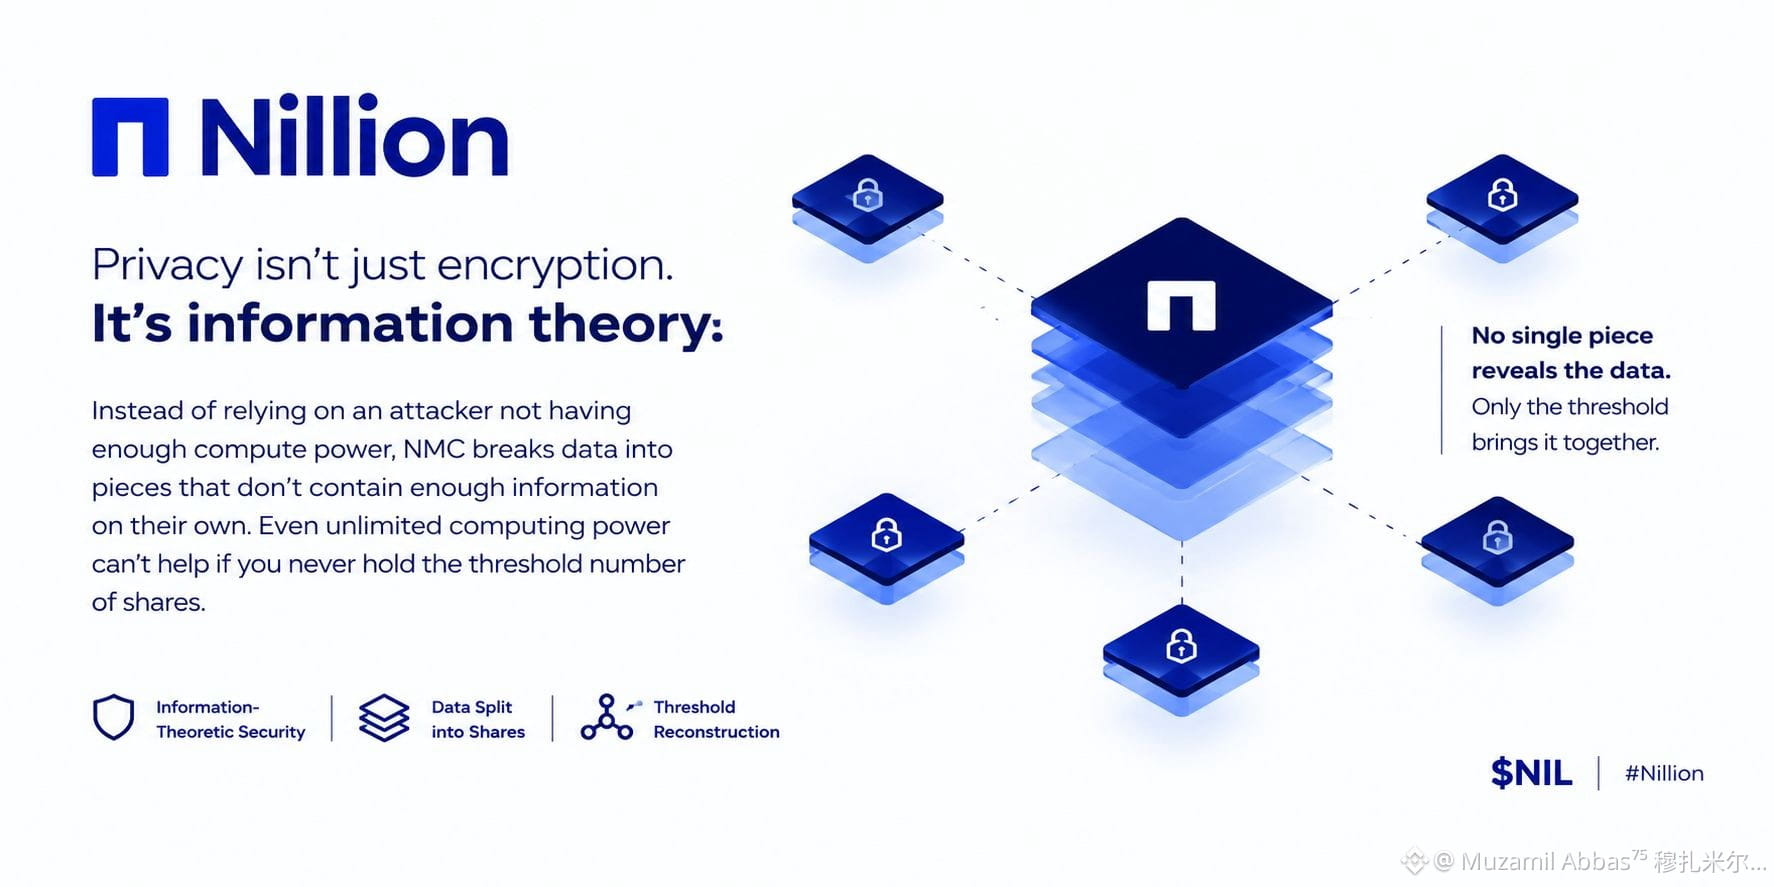
Passei esta semana explorando a documentação da Dusk e alguns artigos mais antigos sobre NMC, enquanto os Covenants da mainnet estão de fato em funcionamento. Nada dramático, só aquelas habituais buscas intermináveis pela internet tarde da noite. O que não para de me intrigar é como funciona aqui a segurança baseada na teoria da informação. A maioria dos sistemas de privacidade que usei ainda se apoia na ideia de que um atacante não tem poder computacional suficiente — por enquanto. A NMC trata isso de outro jeito. Os dados são divididos em partes que, por si só, simplesmente não contêm informação suficiente. Portanto, mesmo um poder computacional ilimitado não ajuda se você nunca tiver o número mínimo de partes necessário.
Isso muda um pouco a forma de pensar quando se observa como o NIL é usado na rede ativa. Agora que os Covenants estão na Ethereum, as instruções seladas permanecem ilegíveis até que a condição seja atendida e os nós liberem suas partes. Parece menos com “criptografado até alguém decidir descriptografar” e mais com a informação nunca ter estado inteiramente em um só lugar. Ainda me pego pensando em como serão os tamanhos reais dos comitês quando o volume aumentar. Se o limite for baixo demais por conveniência, o risco de conluio aumenta. Se for alto, a latência começa a importar mais do que a teoria sugere.
Ainda não sei como esse equilíbrio vai se dar quando as pessoas começarem a publicar instruções de mercado de verdade em grande escala. A matemática é sólida. A rede ativa ainda é nova. Essas duas coisas nem sempre amadurecem no mesmo ritmo.
#NIL
#nil $NIL @nillionnetwork
$DUSK
Passei esta semana explorando a documentação da Dusk e alguns artigos mais antigos sobre NMC, enquanto os Covenants da mainnet estão de fato em funcionamento. Nada dramático, só aquelas habituais buscas intermináveis pela internet tarde da noite. O que não para de me intrigar é como funciona aqui a segurança baseada na teoria da informação. A maioria dos sistemas de privacidade que usei ainda se apoia na ideia de que um atacante não tem poder computacional suficiente — por enquanto. A NMC trata isso de outro jeito. Os dados são divididos em partes que, por si só, simplesmente não contêm informação suficiente. Portanto, mesmo um poder computacional ilimitado não ajuda se você nunca tiver o número mínimo de partes necessário.
Isso muda um pouco a forma de pensar quando se observa como o NIL é usado na rede ativa. Agora que os Covenants estão na Ethereum, as instruções seladas permanecem ilegíveis até que a condição seja atendida e os nós liberem suas partes. Parece menos com “criptografado até alguém decidir descriptografar” e mais com a informação nunca ter estado inteiramente em um só lugar. Ainda me pego pensando em como serão os tamanhos reais dos comitês quando o volume aumentar. Se o limite for baixo demais por conveniência, o risco de conluio aumenta. Se for alto, a latência começa a importar mais do que a teoria sugere.
Ainda não sei como esse equilíbrio vai se dar quando as pessoas começarem a publicar instruções de mercado de verdade em grande escala. A matemática é sólida. A rede ativa ainda é nova. Essas duas coisas nem sempre amadurecem no mesmo ritmo.
#NIL
#nil $NIL @Nillion
$DUSK
Isso muda um pouco a forma de pensar quando se observa como o NIL é usado na rede ativa. Agora que os Covenants estão na Ethereum, as instruções seladas permanecem ilegíveis até que a condição seja atendida e os nós liberem suas partes. Parece menos com “criptografado até alguém decidir descriptografar” e mais com a informação nunca ter estado inteiramente em um só lugar. Ainda me pego pensando em como serão os tamanhos reais dos comitês quando o volume aumentar. Se o limite for baixo demais por conveniência, o risco de conluio aumenta. Se for alto, a latência começa a importar mais do que a teoria sugere.
Ainda não sei como esse equilíbrio vai se dar quando as pessoas começarem a publicar instruções de mercado de verdade em grande escala. A matemática é sólida. A rede ativa ainda é nova. Essas duas coisas nem sempre amadurecem no mesmo ritmo.
#NIL
#nil $NIL @Nillion
$DUSK
2
24
365
·
--
Em Alta
810
12
59
862
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
A Packed Week of Earnings and Data Tests Markets
58,907 visualizações
381 a discutir
🚨🇺🇸 SEMANA AGITADA À FRENTE PARA OS MERCADOS!
Os mercados já estão precificando um aumento dos juros pelo Fed em dezembro, e $BTC pode haver grandes movimentos na próxima semana.
Confira o que vem por aí:
• Segunda-feira: discurso do presidente do Fed, Warsh
• Terça-feira: vendas no varejo dos EUA + resultados da $NVDA
• Quarta-feira: ata do FOMC
• Quinta-feira: pedidos de auxílio-desemprego + índice do Fed da Filadélfia
• Sexta-feira: confiança do consumidor + discursos de dirigentes do Fed
Todos os olhos em $BTC com o início de mais uma semana importante.
#bitcoin
Mookie
·15 gostos
·6.2k visualizações
AnthropicIPOTestsInvestorAppetiteForAI
107,188 visualizações
1,307 a discutir
BitcoinExtendsLosingStreakToSixWeeks
78,485 visualizações
676 a discutir