

莫信
5 Publicações
莫信
Denunciar
Bloquear Utilizador
链上投研 | Bitcoin Player | Don’t trust,verify! 莫信直中直 须防仁不仁
3 A seguir
3 Seguidores
0 Gostaram
Publicações
·
--
Análise de Mo Xin | A versão oficial do UniSat MCP chega ao npm: uma configuração e o AI Agent já pode consultar dados on-chain do Bitcoin
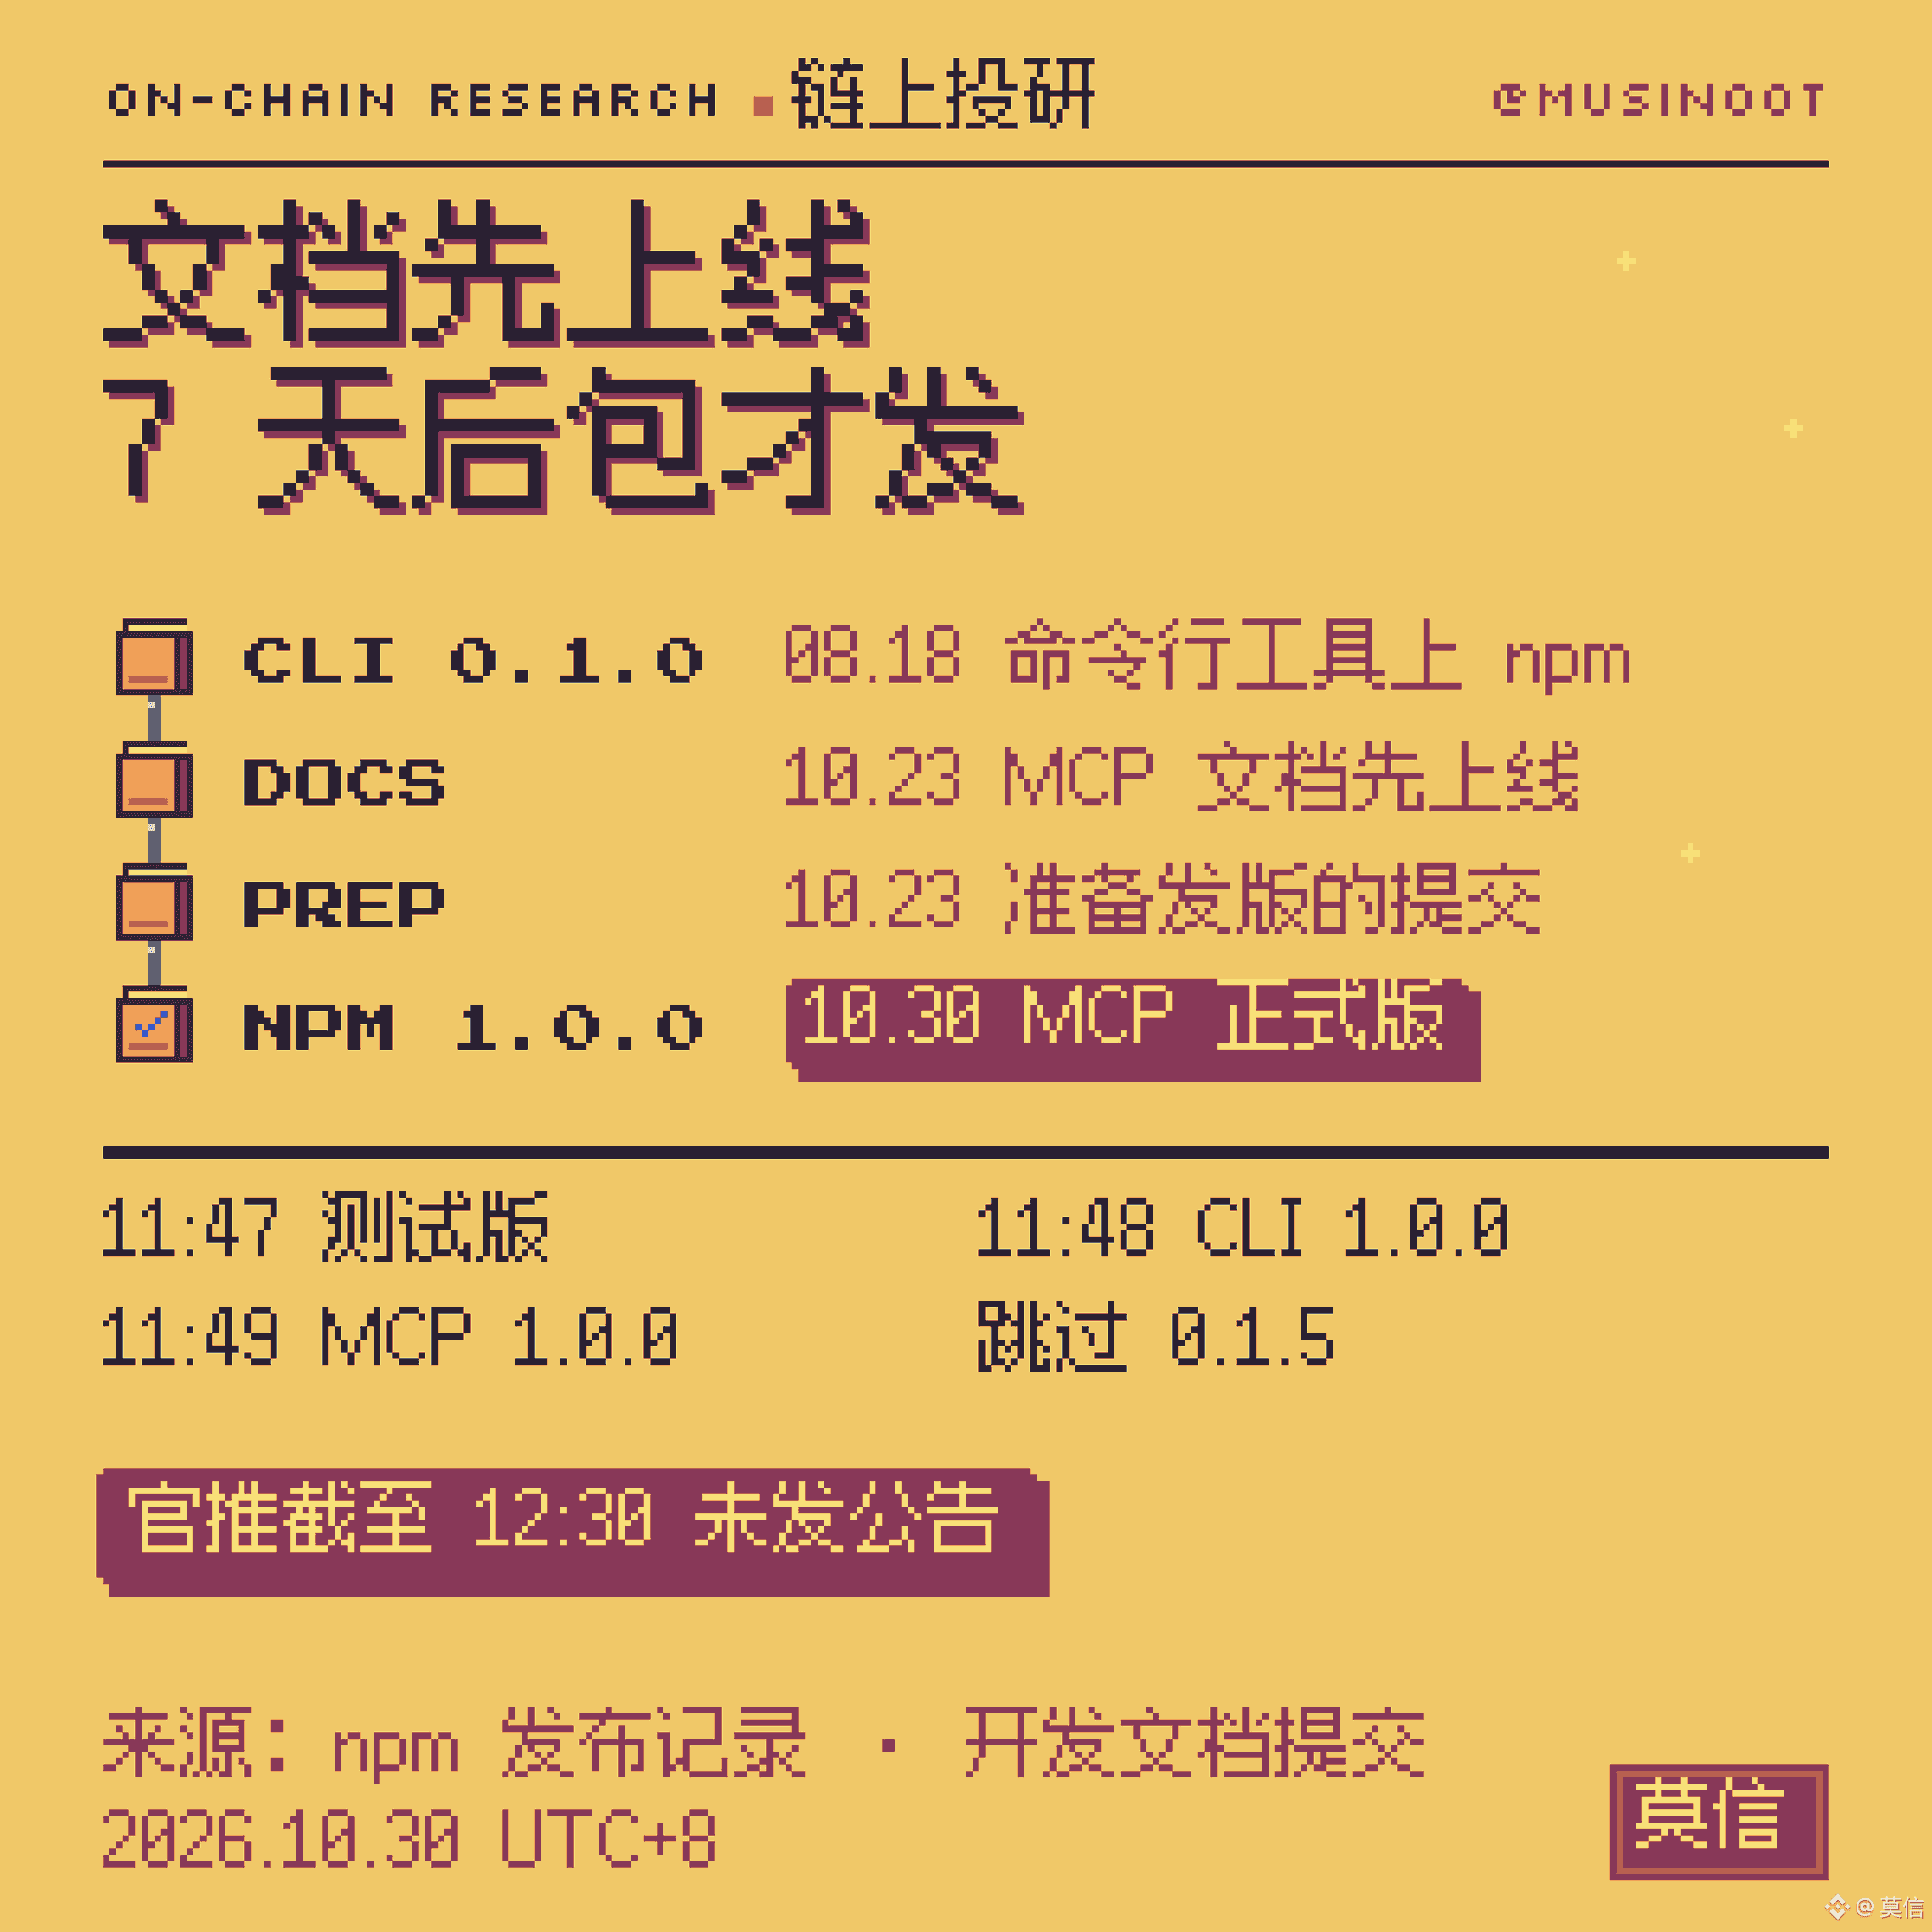
Hoje, às 11:49, o UniSat (@unisat_wallet) publicou o servidor MCP @unisat/openapi-mcp no npm, já na primeira versão oficial, a 1.0.0. Um minuto antes, a ferramenta de linha de comando @unisat/openapi-cli também passou da versão 0.1.0, de agosto, para a 1.0.0. Até as 12:30, a conta oficial do UniSat ainda não tinha publicado nenhum anúncio.
A seguir, explico o que o Agent pode consultar, como conectá-lo e quais ações exigem sua aprovação.
🐋 MCP em um minuto
- O MCP é um padrão de interface que permite a assistentes de IA usar ferramentas externas. Claude, Cursor e Codex são compatíveis. Depois de instalar um servidor MCP, o assistente ganha um conjunto de ferramentas que pode chamar diretamente.
- Este servidor do UniSat é executado no seu computador e chama a UniSat Open API em nome do Agent. É possível consultar tanto a mainnet do Bitcoin quanto a mainnet do Fractal.
- Para consultar as inscrições de um endereço ou os detentores de um BRC-20, antes era preciso escrever código para chamar a API. Depois de conectar, basta perguntar ao Agent em português.
🐋 Como conectar
Adicione o seguinte trecho à configuração de MCP de clientes como Claude e Cursor:
{
"mcpServers": {
"unisat-ai-kit": {
"command": "npx",
"args": ["-y", "@unisat/openapi-mcp"],
"env": { "UNISAT_BITCOIN_API_KEY": "sua key" }
}
}
}
- Solicite uma key em developer.unisat.io. Para consultar o Fractal, é preciso solicitar outra e adicioná-la em UNISAT_FRACTAL_API_KEY.
- É necessário ter Node.js instalado no computador, na versão 22.23.4 ou superior (ou uma versão mais recente da série 24 ou 26).
- O primeiro teste sugerido pelo projeto é pedir ao Agent que consulte a altura do bloco mais recente do Bitcoin. Não é necessário informar um endereço nem ter uma carteira.
https://www.npmjs.com/package/@unisat/openapi-mcp
🐋 O que o Agent pode consultar
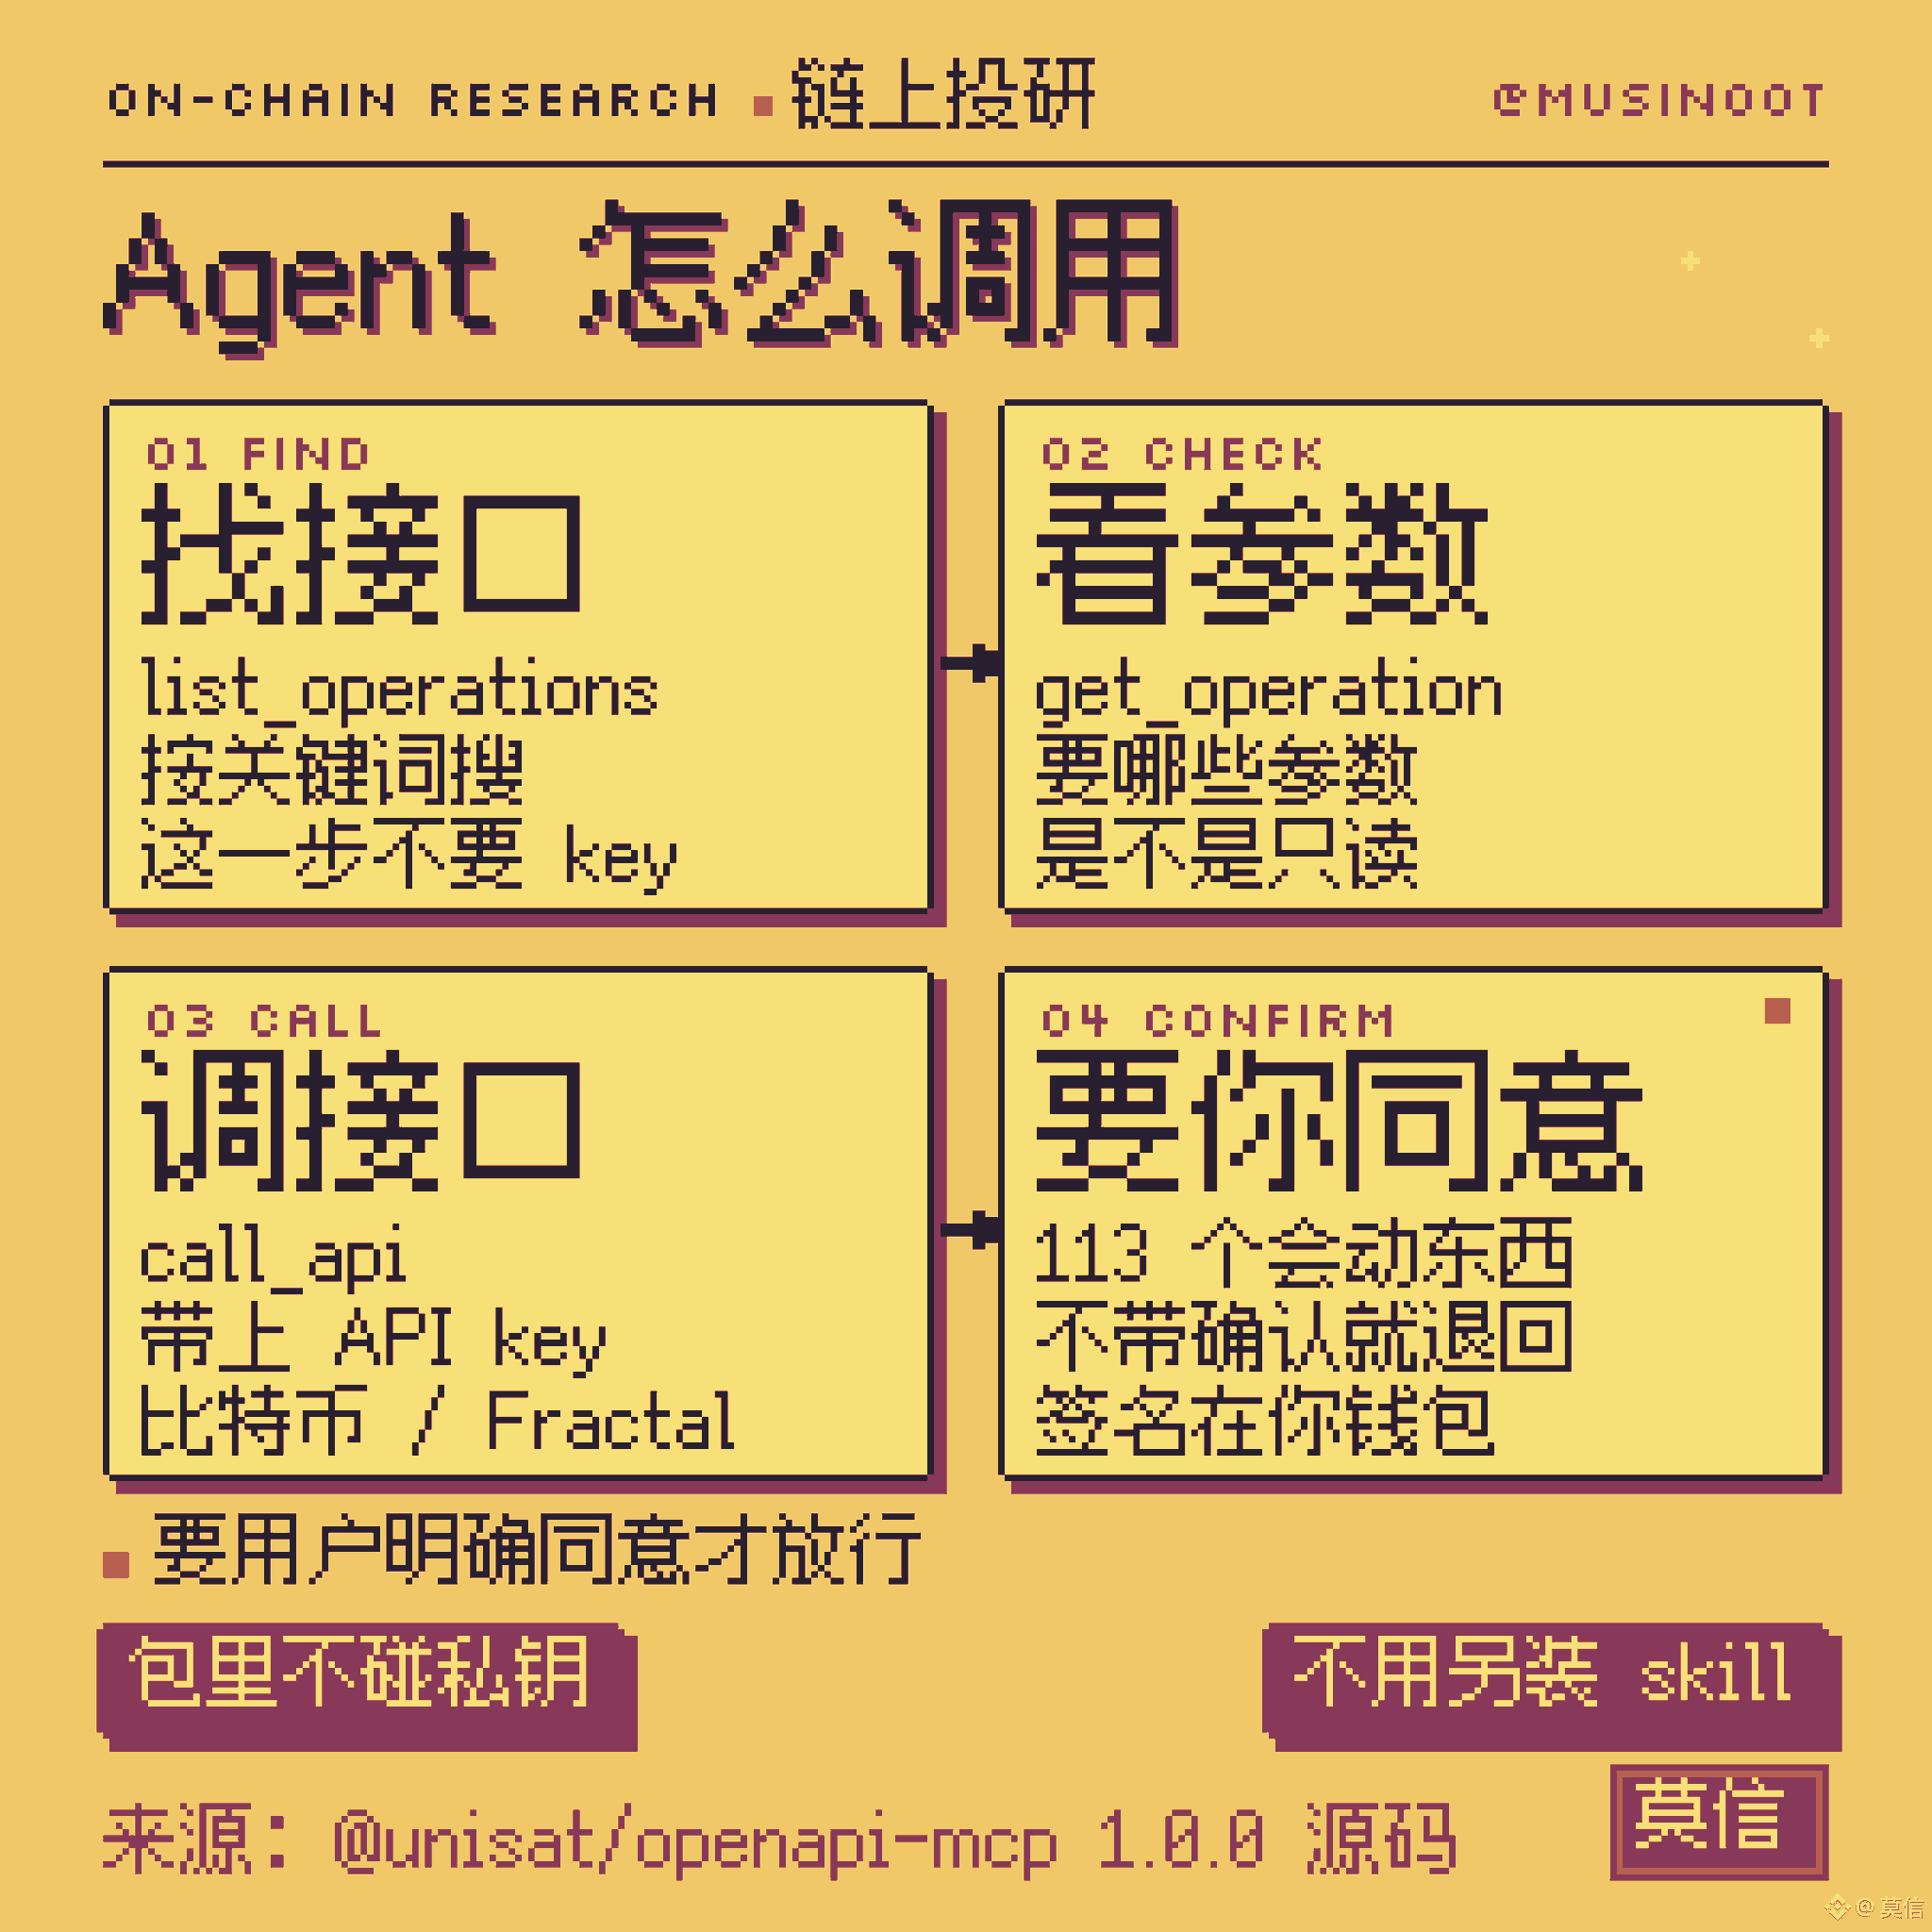
O servidor disponibiliza apenas 4 ferramentas para o Agent:
1. list_operations: procura endpoints por palavra-chave; não precisa de key.
2. get_operation: mostra os parâmetros exigidos pelo endpoint e se ele é somente leitura.
3. call_api: faz a chamada ao endpoint.
4. get_status: verifica se o serviço e a configuração estão funcionando normalmente.
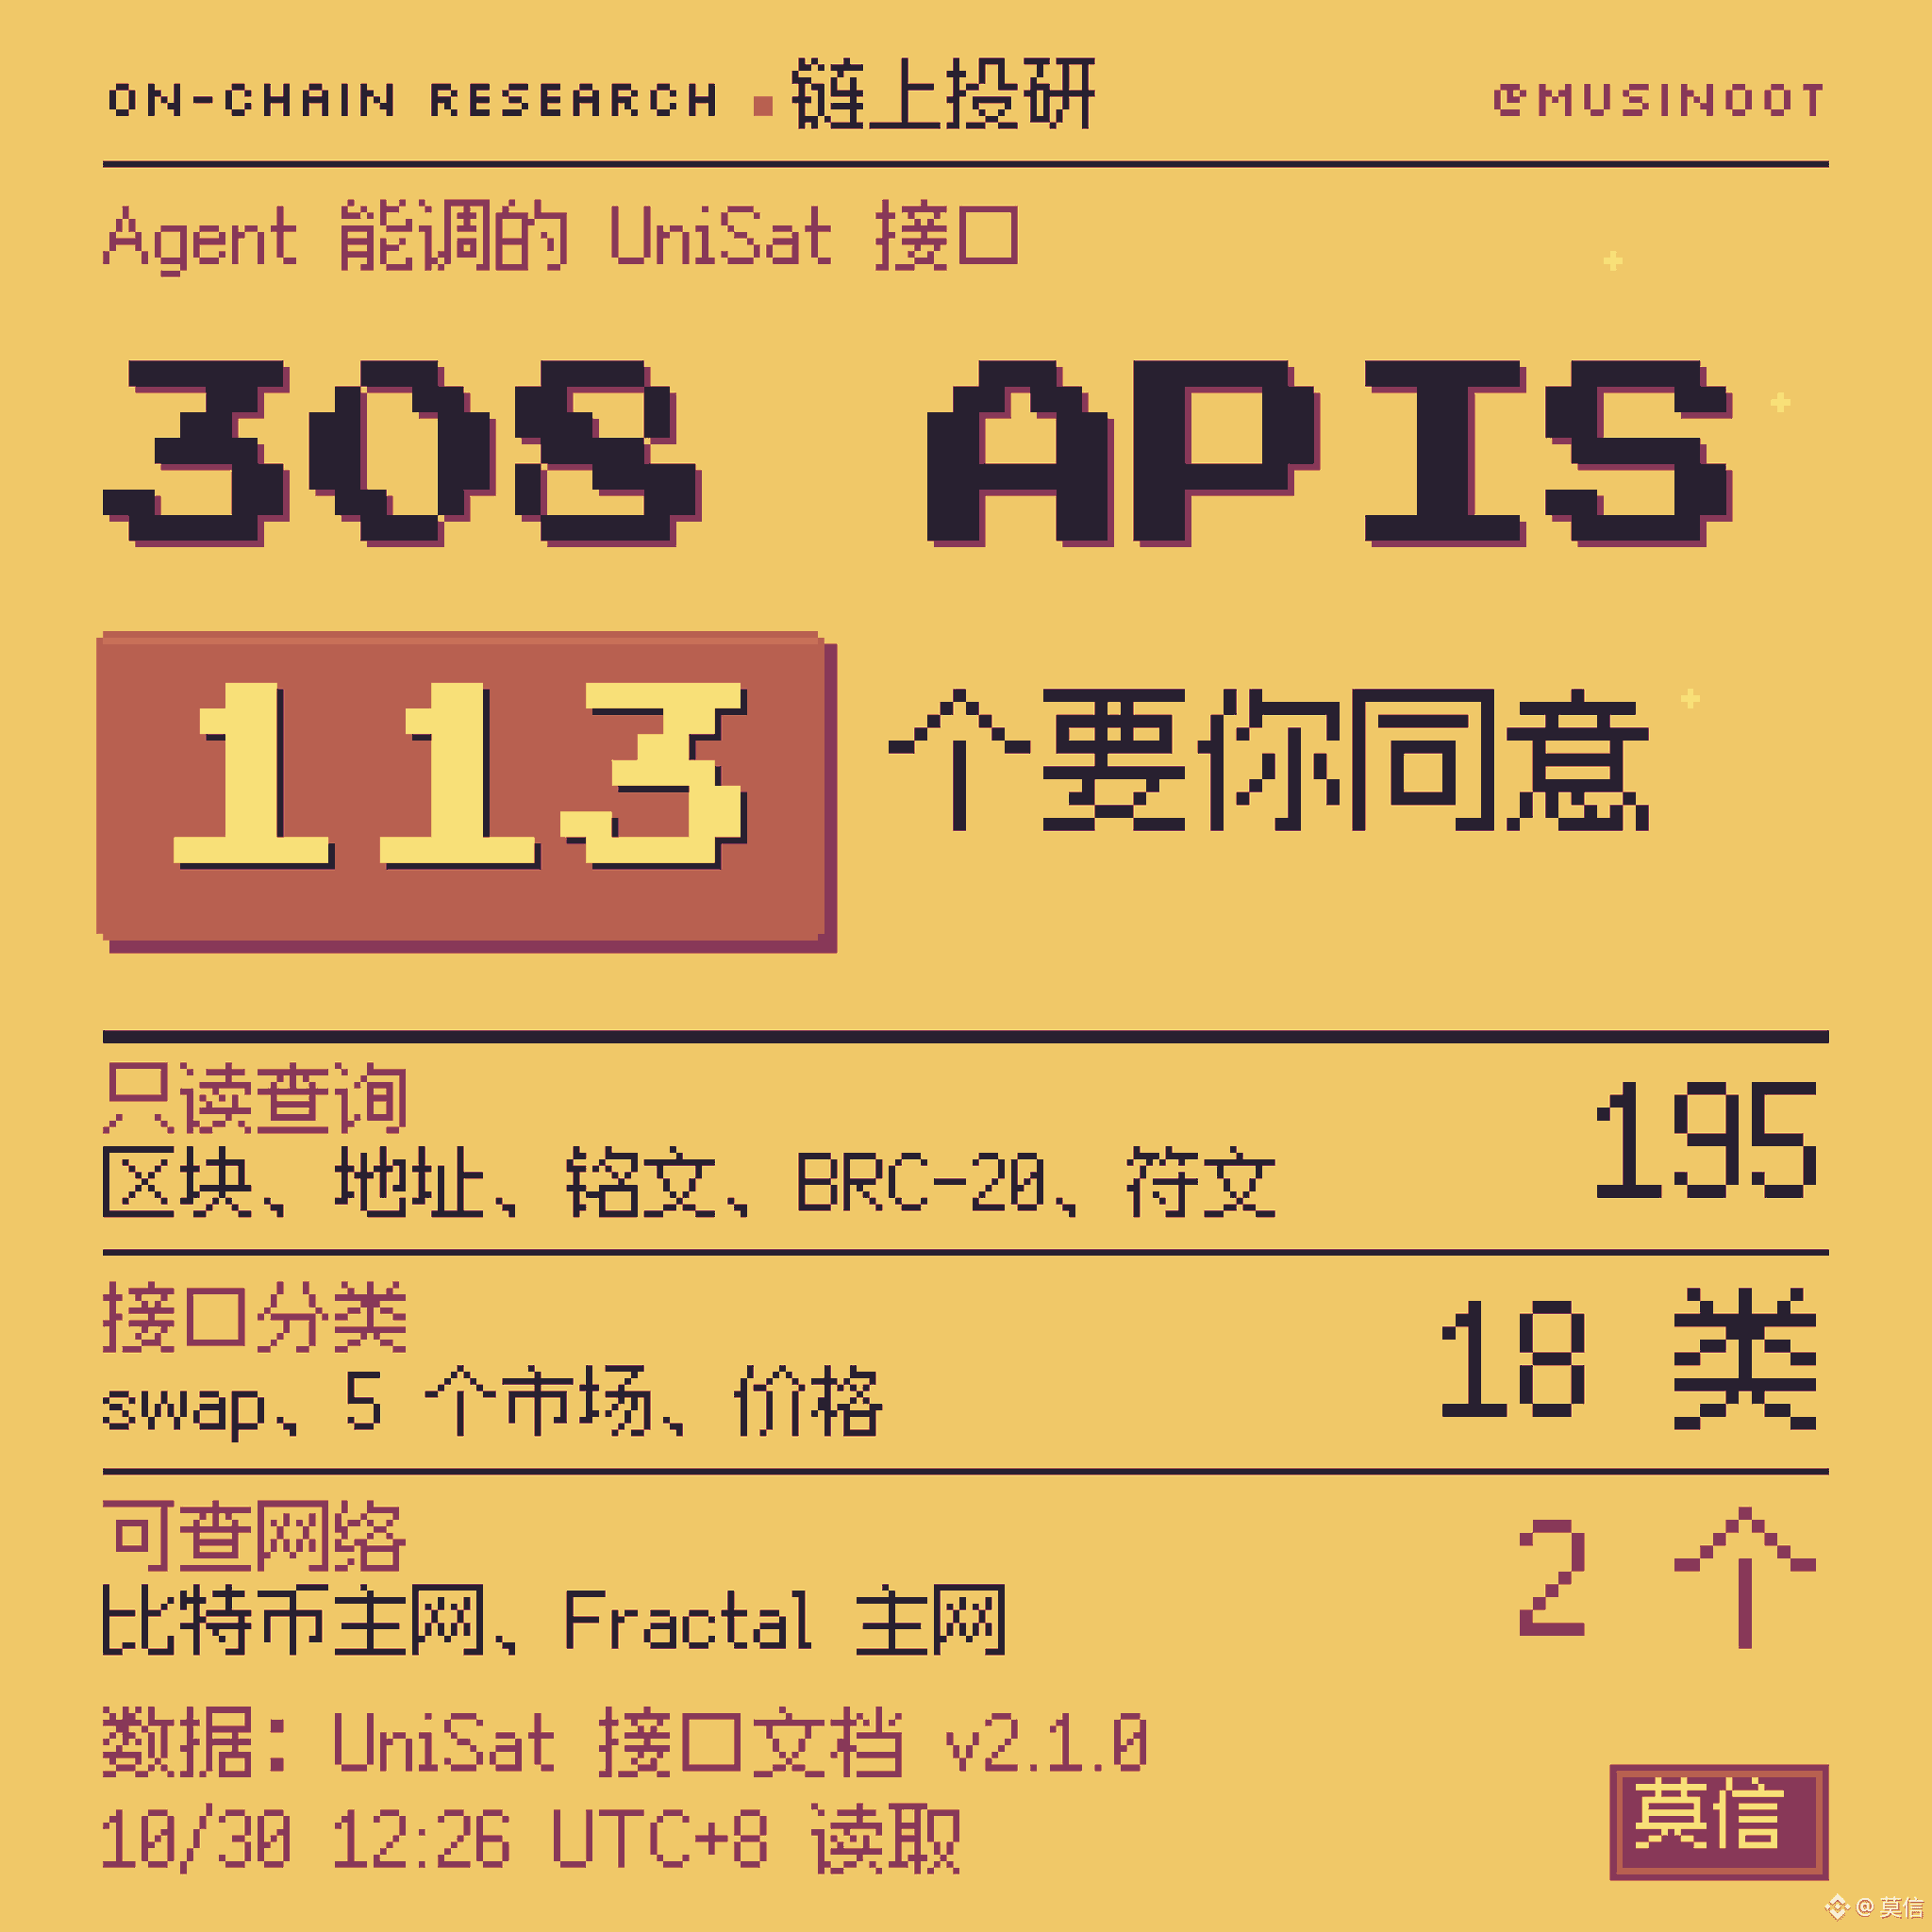
O Agent primeiro procura, depois consulta os detalhes e, por fim, faz a chamada. Não é preciso instalar skills adicionais. Os endpoints disponíveis vêm da documentação pública da API do UniSat (v2.1.0, atualizada em 10/23): são 308 ao todo, divididos em 18 categorias:
- Blocos, transações, saldo de endereços e UTXOs.
- Inscrições, BRC-20 (detentores, progresso de emissão e histórico), Runes e Alkanes.
- Swap de BRC-20; ordens e negociações nos mercados de coleções de inscrições, BRC-20, Runes, Alkanes e domínios.
- Preços de BTC, FB e CAT20; oferta circulante do Fractal e ranking de detentores.
Por exemplo, os endpoints para responder a perguntas como «Quais BRC-20 este endereço possui?» e «Quem são os 20 maiores detentores de determinado Rune?» estão incluídos.
🐋 Quais ações exigem sua aprovação
- Dos 308 endpoints, 195 são somente de leitura e 113 executam ações: transmissão de transações, criação de inscrições, ordens e compras em mercados, swaps etc.
- Se o Agent chamar qualquer um desses 113 sem o parâmetro de confirmação, a solicitação será rejeitada com a mensagem «é necessária autorização do usuário». A documentação da ferramenta especifica que o Agent só pode incluir o parâmetro de confirmação depois que o usuário aprovar explicitamente aquela ação.
- O pacote não acessa chaves privadas. Para ações como criar ordens ou comprar, os endpoints retornam uma transação pendente de assinatura. Você ainda precisa assiná-la na carteira antes de enviá-la.
- Mesmo as consultas somente de leitura exigem uma key, e a cota é contabilizada por key. O call_api também permite consultar a cota restante da key atual.
🐋 Antes deste lançamento
- 8/18: CLI 0.1.0 publicado no npm.
- 10/23: a documentação para desenvolvedores ganhou primeiro uma página «OpenAPI CLI & MCP», com a configuração npx pronta. Naquele momento, ainda não era possível encontrar o pacote no npm. No mesmo dia, o repositório recebeu um commit com a mensagem «preparação do lançamento v0.1.5».
- 10/30, 11:47: primeiro foi publicada uma versão de teste; às 11:48, CLI 1.0.0; às 11:49, MCP 1.0.0. A versão 0.1.5 foi pulada.
——
Este artigo foi publicado originalmente no X: @musinoot
202
·
--
Observatório Musino|US$ 6,3 bilhões roubados da Binance: quase 80% das stablecoins congeladas, nenhum BTC
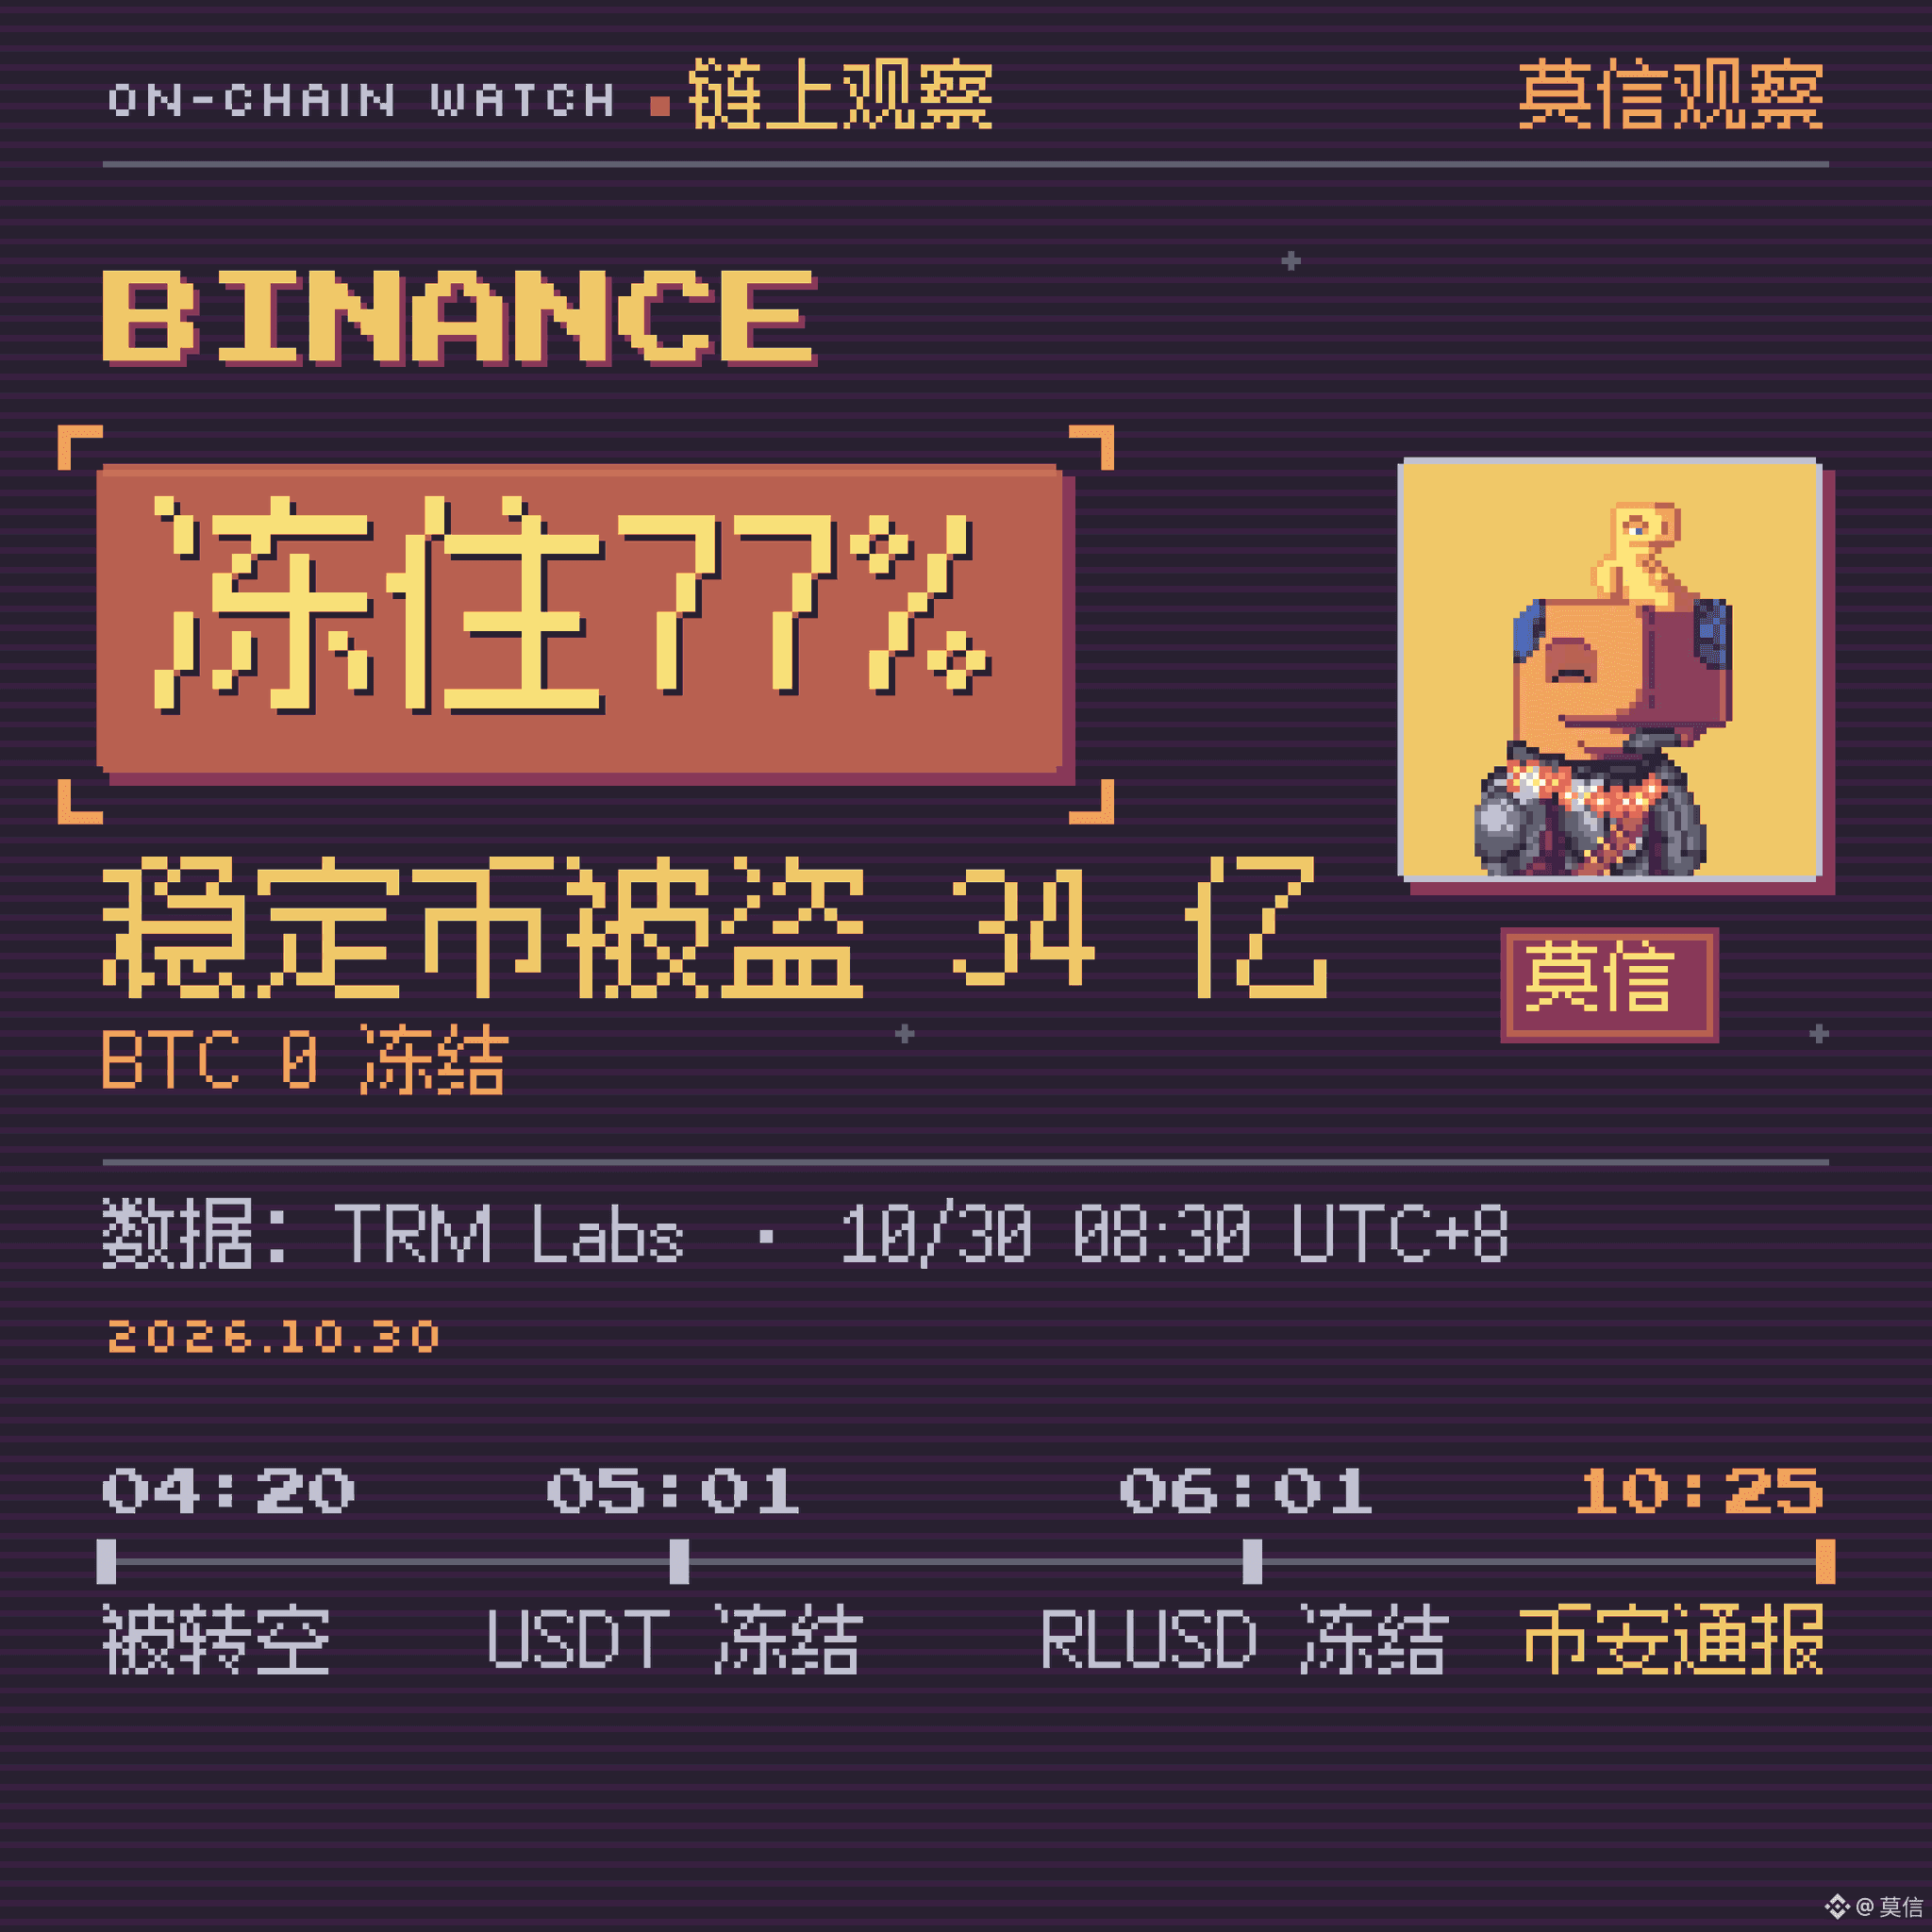
A Binance divulgou hoje, às 10h25, os resultados preliminares da investigação: o impacto total do roubo é de cerca de US$ 6,3 bilhões. A empresa e seus parceiros on-chain já congelaram cerca de US$ 3 bilhões. As perdas serão cobertas pelo fundo SAFU e pelos recursos da empresa. Os depósitos e saques continuam suspensos.
O total já foi repetido muitas vezes. Este artigo analisa os ativos separadamente: quais fundos foram congelados pelos emissores, quais ninguém consegue congelar e como o hacker transferiu os fundos do primeiro grupo para o segundo.
🐋 Resumo em um minuto
- Quando: a partir das 04h05 de 30/10 (horário de Pequim, assim como os demais horários), as carteiras quentes da Binance em dez redes — entre elas Ethereum, Bitcoin, Tron, XRP e Solana — foram sendo esvaziadas
- Causa: segundo a Binance, o computador de um engenheiro de operações pode ter sido invadido. O atacante usou isso para acessar serviços internos e solicitar saques não autorizados. Até agora, não foram encontrados indícios de vazamento de chaves privadas
- O maior saque foi na Ethereum: segundo a TRM Labs, o atacante usou o EIP-7702 (recurso adicionado à Ethereum na atualização de maio de 2025 que permite vincular um trecho de código de contrato a uma carteira comum) para vincular seu próprio contrato de transferência à carteira quente. Três minutos depois, transferiu 167 mil ETH, 1,615 bilhão de USDT e mais de 60 outros tokens
- Quem foi: a TRM acredita que foi o grupo de hackers norte-coreano TraderTraitor. O FBI também atribui a esse grupo o roubo de US$ 1,5 bilhão da Bybit, em fevereiro de 2025. A Binance ainda não divulgou uma conclusão
🐋 Ranking de congelamentos
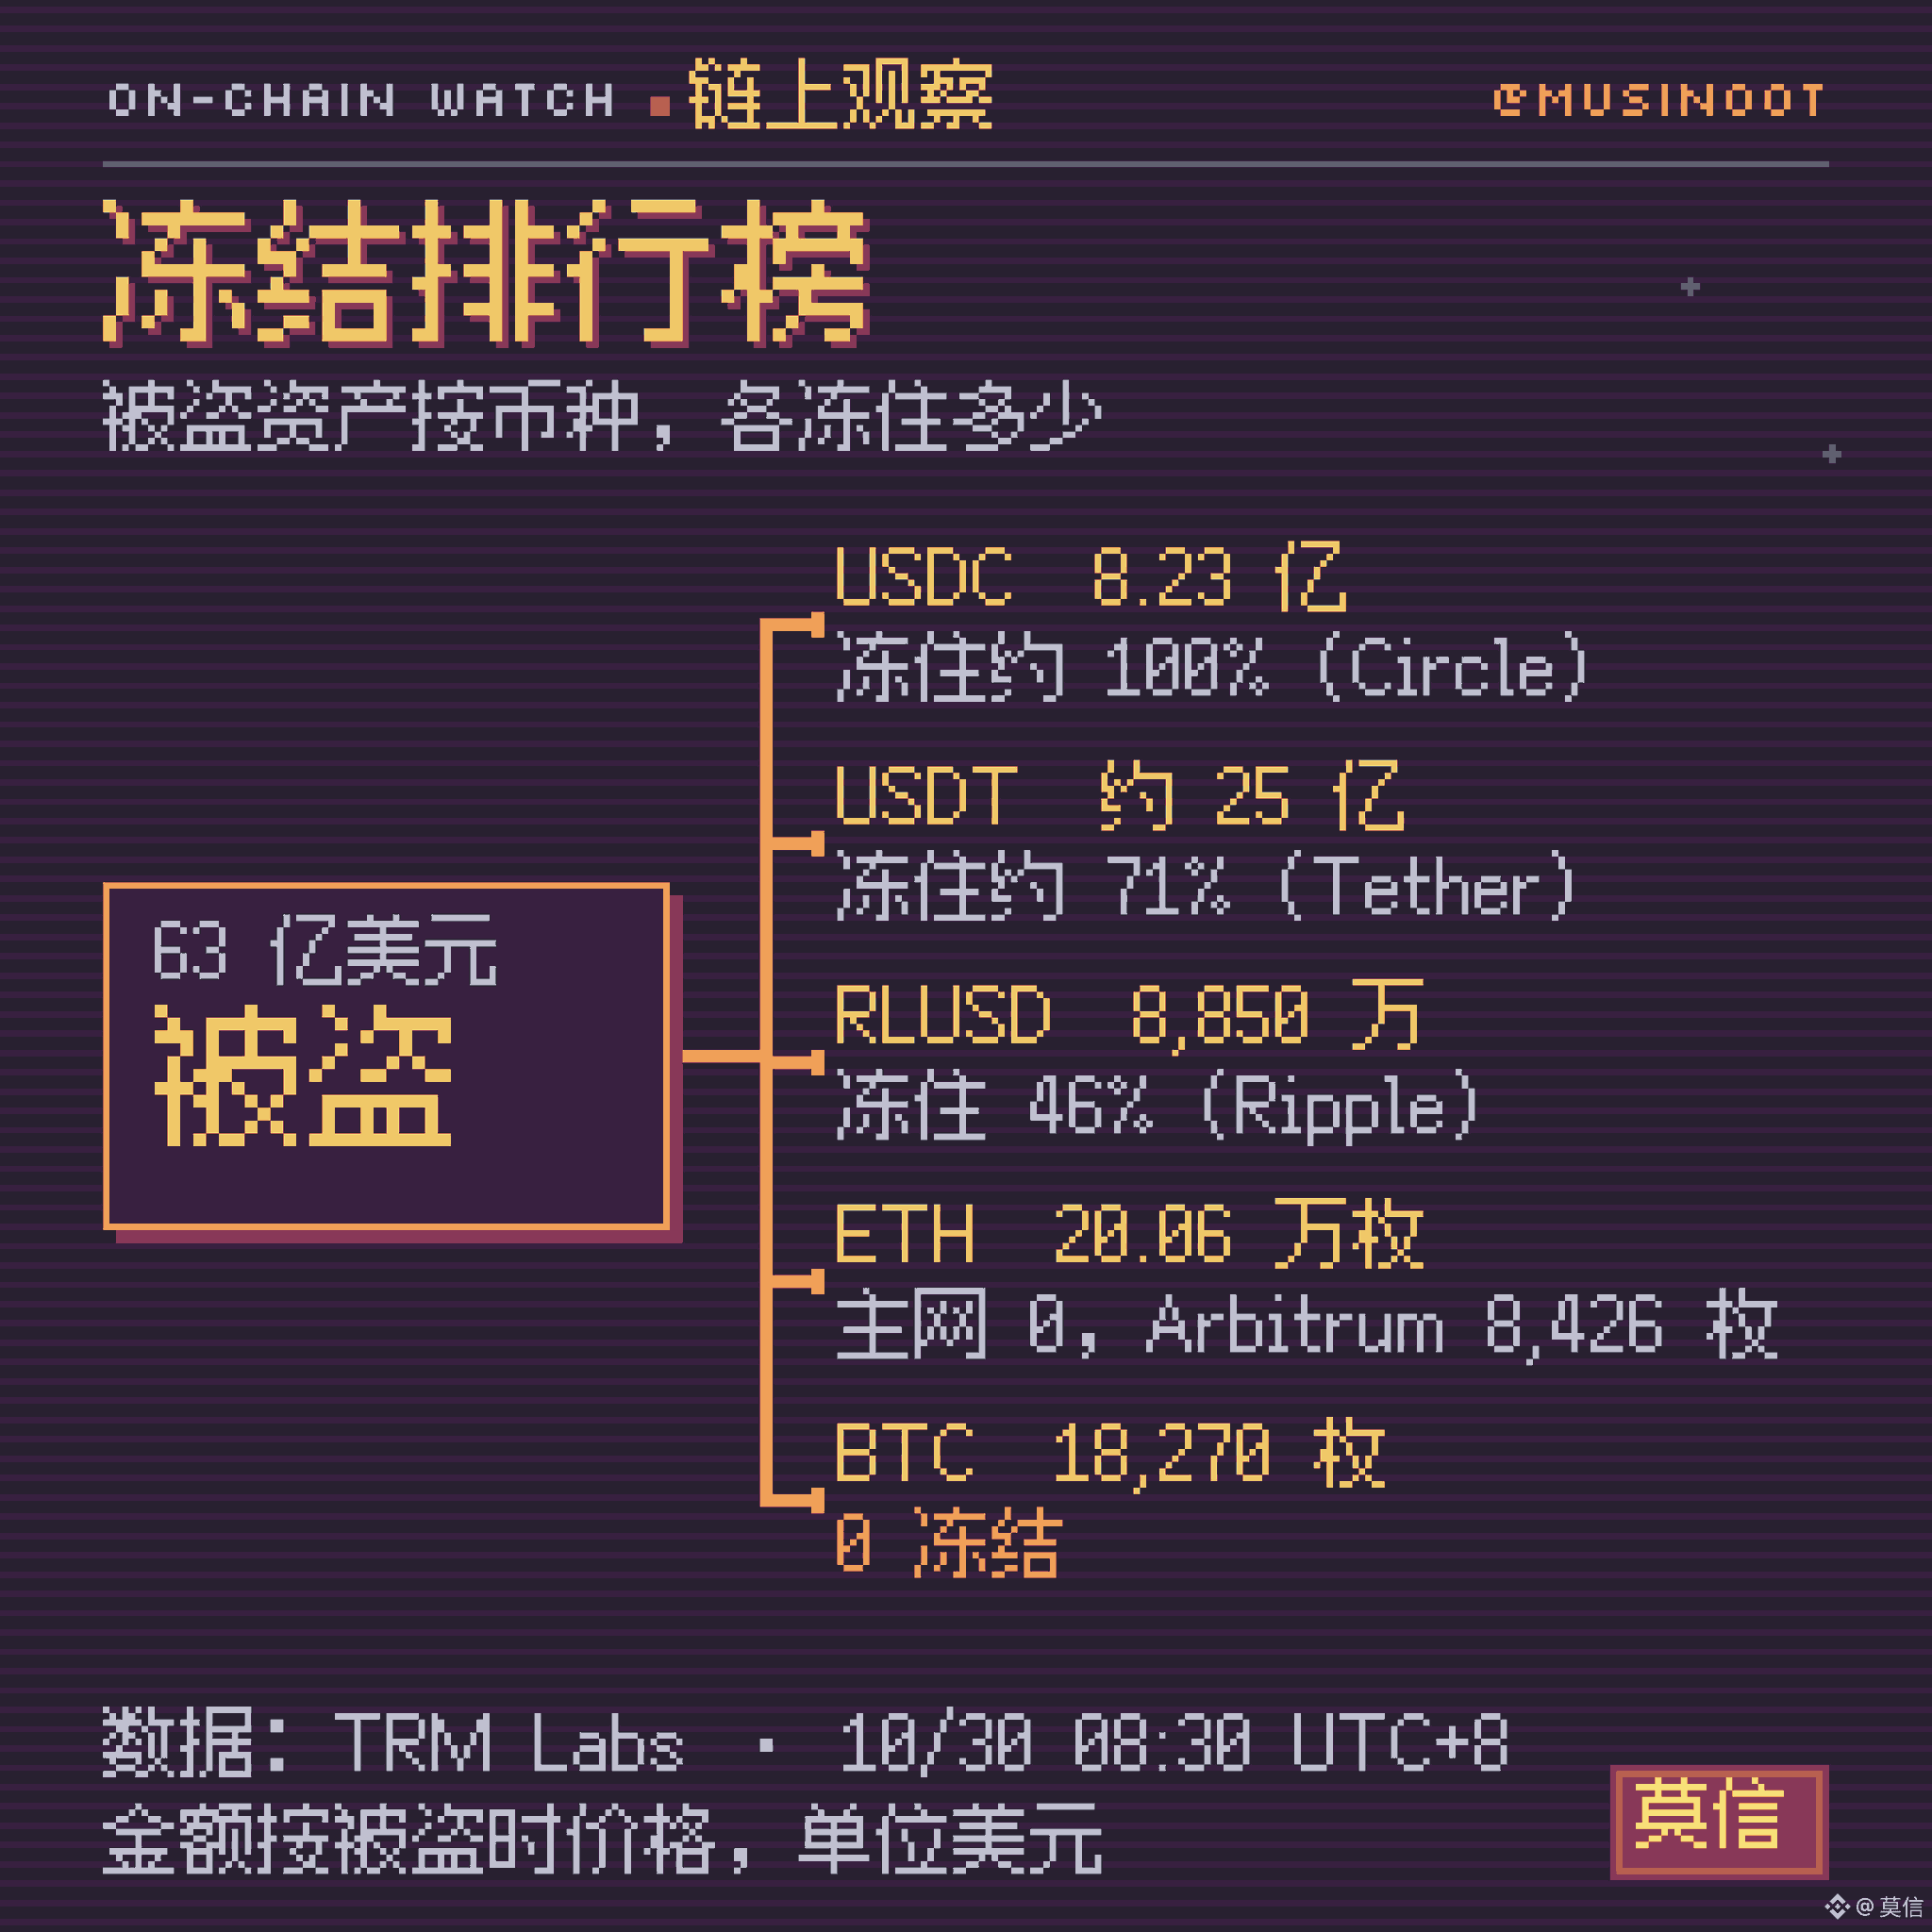
Com base nos valores por ativo divulgados pela TRM Labs (retrato das 08h30 de 30/10):
- USDC: US$ 823 milhões roubados; a Circle congelou cerca de US$ 825 milhões — praticamente tudo
- USDT: cerca de US$ 2,5 bilhões roubados no total nas redes Ethereum e Tron; a Tether congelou cerca de US$ 1,77 bilhão — 70%
- RLUSD: US$ 88,5 milhões roubados; a Ripple congelou US$ 40,5 milhões — menos da metade
- ETH: nada foi congelado na rede principal da Ethereum. Os únicos 8.426 ETH congelados estavam na Arbitrum, onde o conselho de segurança da Arbitrum (uma multisig capaz de alterar contratos da Arbitrum em situações de emergência) os transferiu
- BTC: 18.270 unidades, cerca de US$ 1,47 bilhão; nenhum congelado
As três stablecoins somam cerca de US$ 3,4 bilhões roubados, dos quais aproximadamente US$ 2,64 bilhões foram congelados — perto de 80%. Dos cerca de US$ 3 bilhões em ativos que não são stablecoins, apenas os aproximadamente US$ 30 milhões na Arbitrum foram congelados, cerca de 1%.
Além disso, a World Liberty congelou US$ 27,8 milhões em USD1, e a First Digital congelou uma quantia de FDUSD (valor não divulgado). Esses dois valores não foram incluídos nas proporções acima.
🐋 Corrida antes do congelamento
Para as moedas que podem ser congeladas, os hackers precisam trocá-las antes que os emissores ajam. A sequência foi a seguinte:
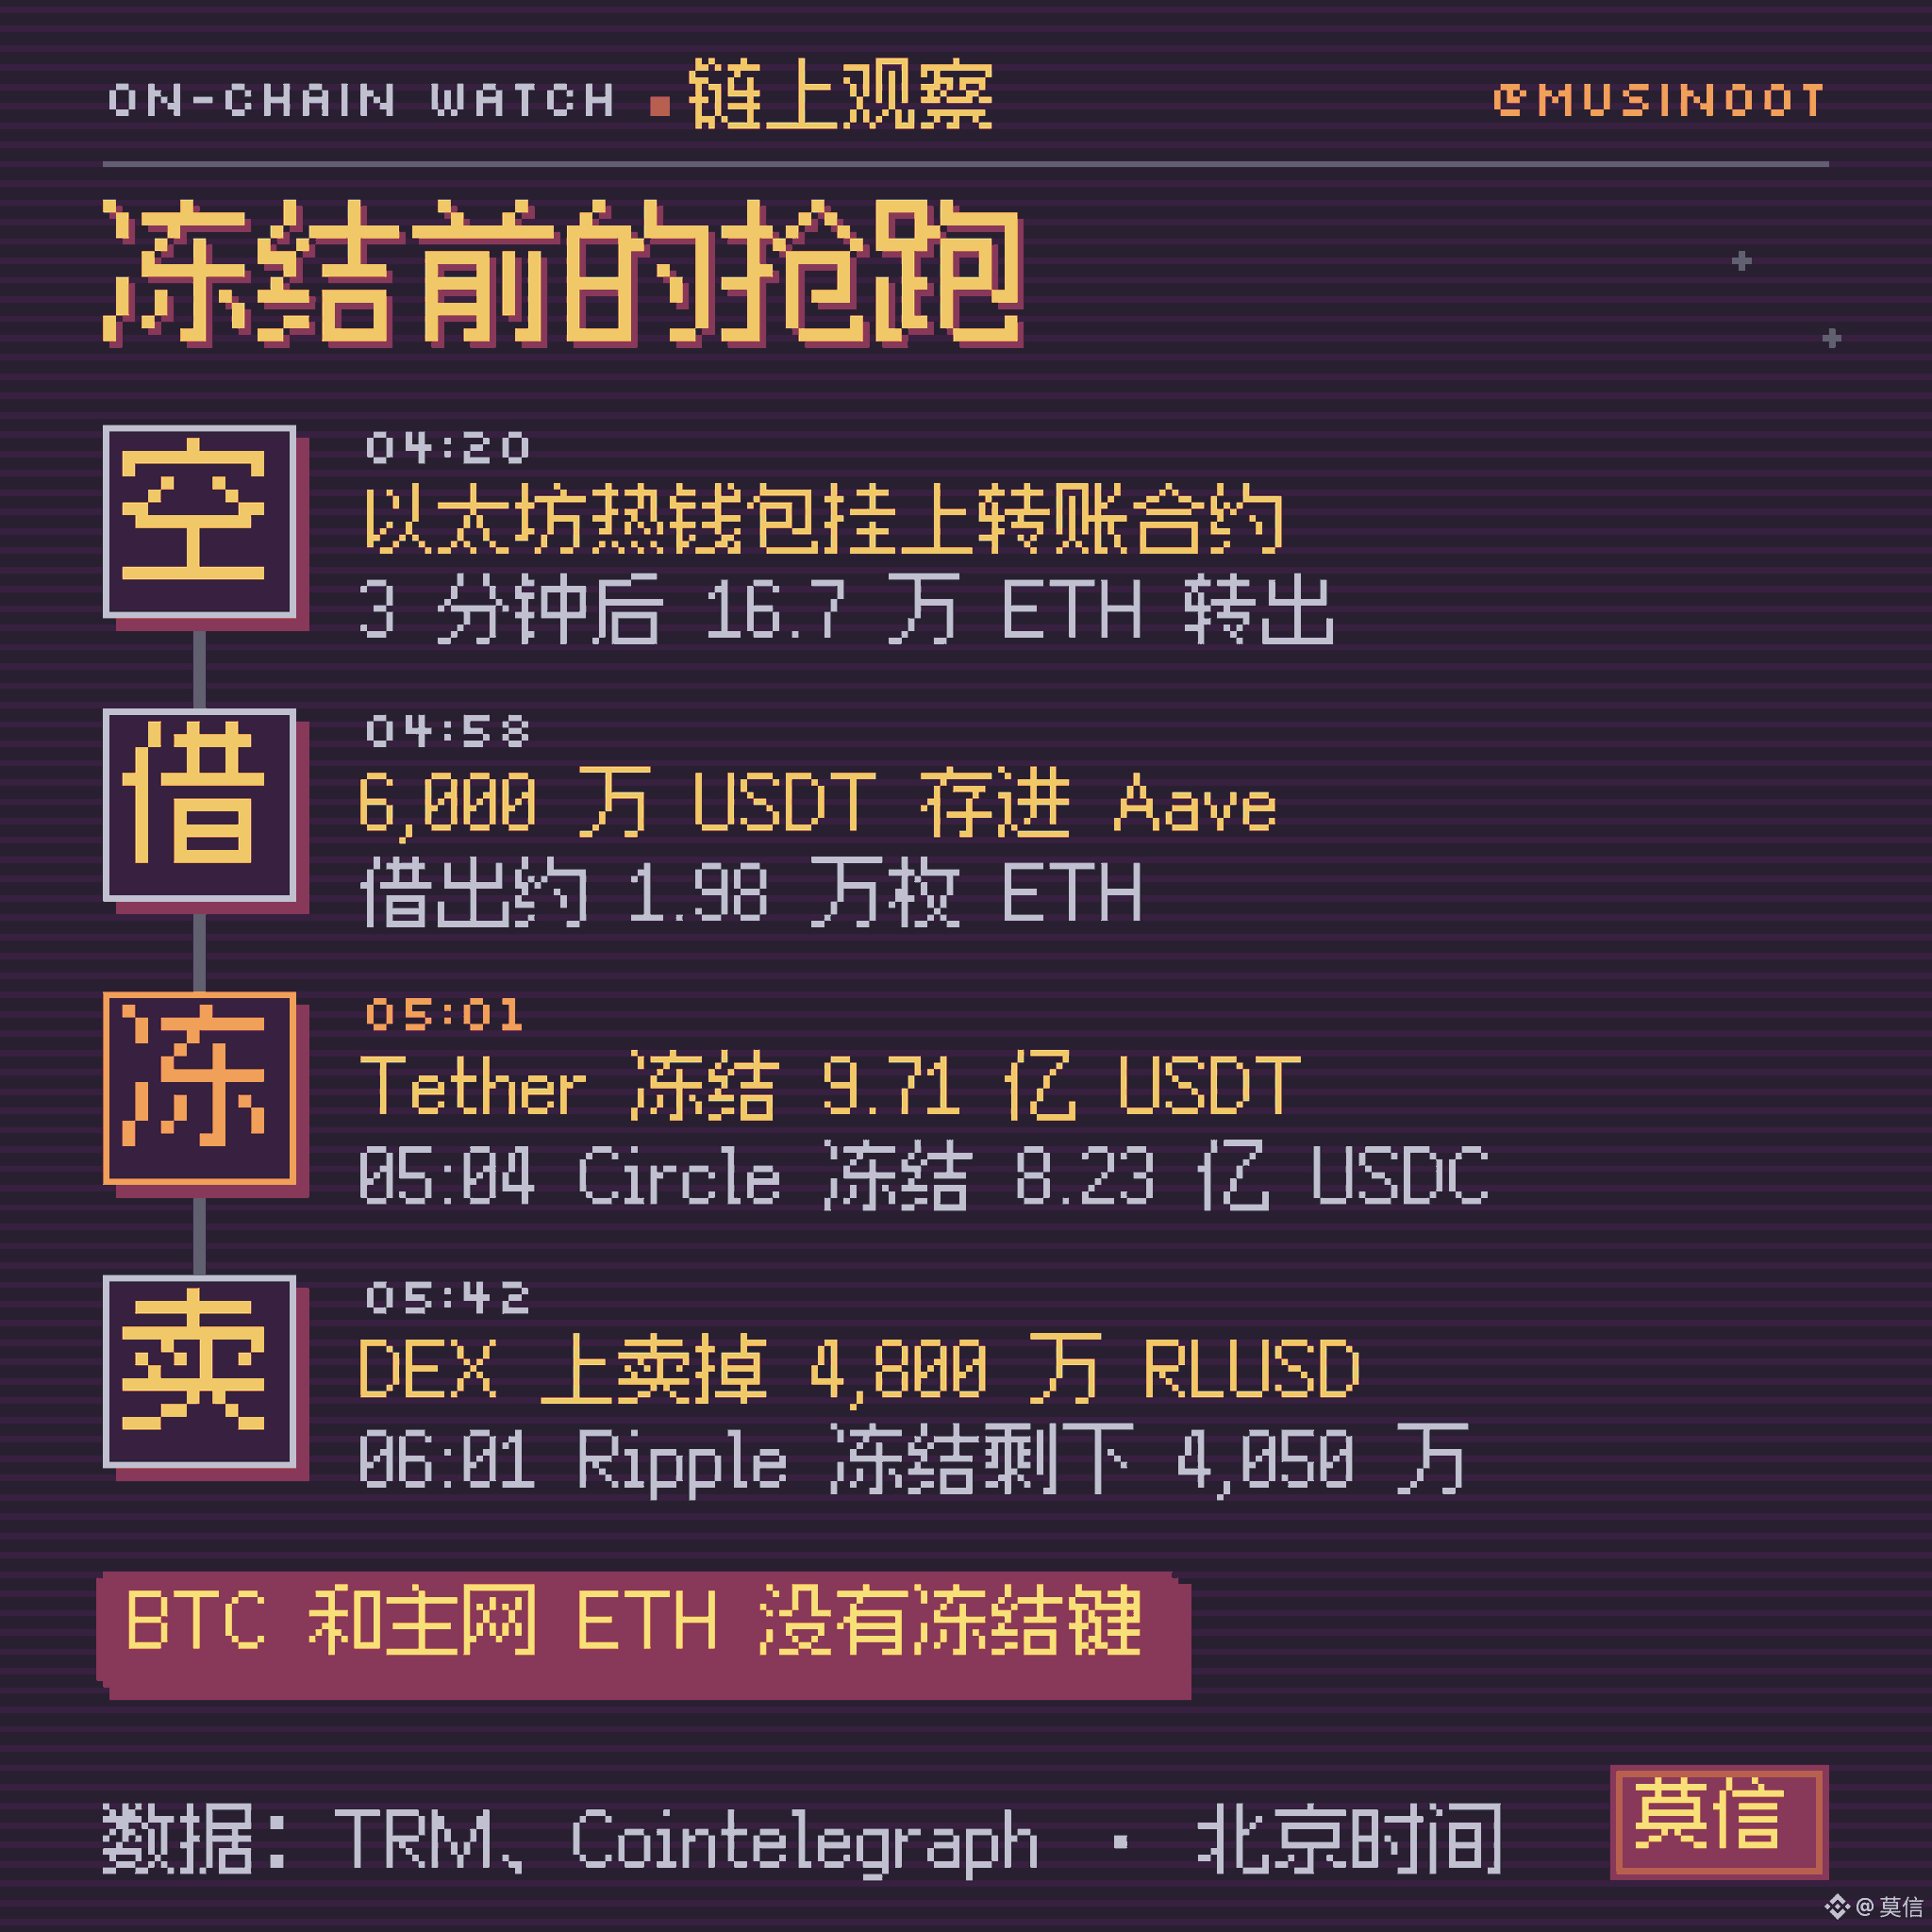
- 04h20: um contrato de transferência foi vinculado à carteira quente da Ethereum; três minutos depois, começaram as transferências
- 04h58–05h01: uma segunda carteira do hacker depositou US$ 60 milhões em USDT na Aave e tomou emprestados cerca de 19,8 mil ETH
- 05h01: a Tether congelou US$ 971 milhões em USDT no endereço principal de recebimento; 05h04: a Circle congelou US$ 823 milhões em USDC
- 05h42–06h01: uma carteira vendeu US$ 48 milhões em RLUSD em uma DEX; 06h01: a Ripple congelou os US$ 40,5 milhões restantes
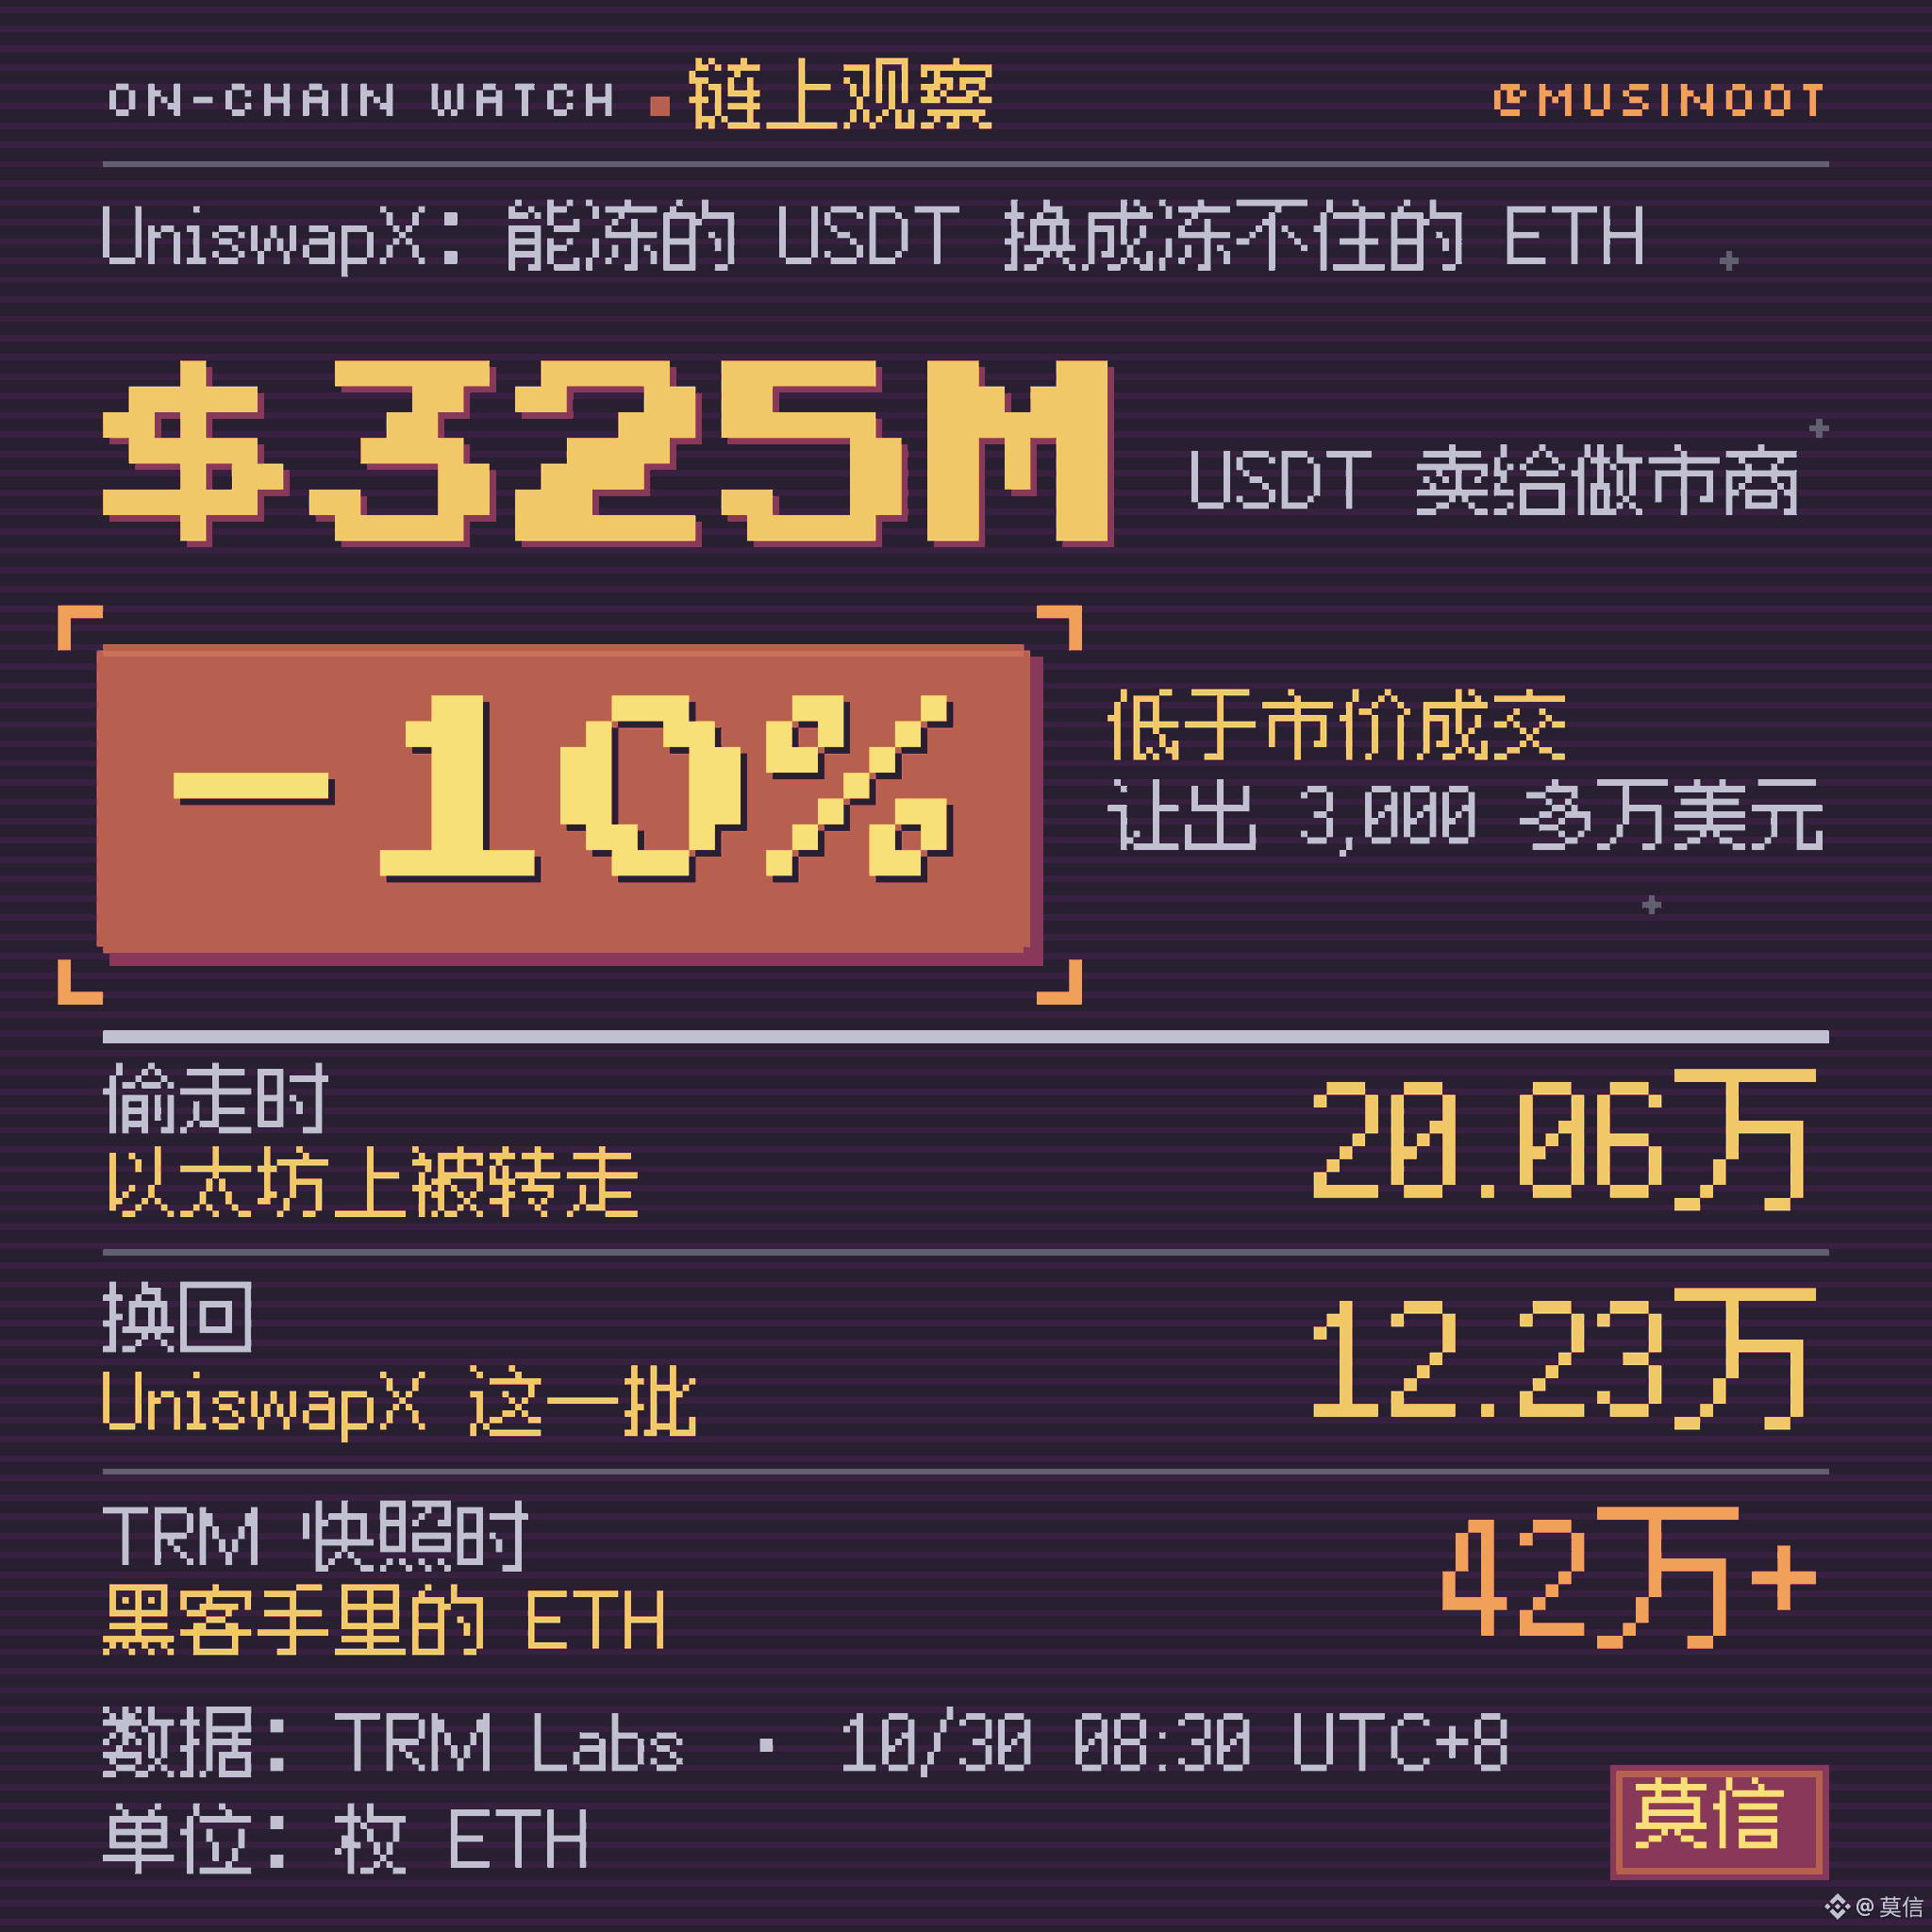
Outra rota foi a UniswapX: cerca de US$ 325 milhões em USDT foram vendidos a formadores de mercado em troca de aproximadamente 122,3 mil ETH, a um preço cerca de 10% abaixo do preço de mercado. Os US$ 175 milhões restantes desse mesmo lote de USDT foram congelados.
Os hackers roubaram 200,6 mil ETH e, no momento do retrato da TRM, já tinham mais de 420 mil ETH. Para trocar USDT congeláveis por ETH que não pode ser congelado, só nesse lote da UniswapX abriram mão de mais de US$ 30 milhões.
🐋 Quem cobre a parte que não pode ser congelada?
Os mais de 420 mil ETH e os 18.270 BTC nas mãos dos hackers valem, segundo a estimativa da TRM, cerca de US$ 2,4 bilhões no total — um montante fora do alcance dos emissores. A Binance afirma que as perdas serão cobertas conjuntamente pelo SAFU e pelos recursos da empresa. Segundo a FinanceFeeds, no início deste ano o SAFU foi convertido em cerca de US$ 1 bilhão em BTC, o que basta para cobrir apenas parte das perdas; o restante dependerá dos recursos da empresa ou de uma recuperação posterior dos fundos.
A Binance afirmou que atualizará a prova de reservas após a recuperação dos sistemas e publicará uma análise técnica do incidente. Será que a análise vai responder à pergunta: por que um único computador de operações conseguia movimentar as carteiras quentes em dez redes ao mesmo tempo?
——
Publicado originalmente no X: @musinoot
1
2k
·
--
Artigo
Ver tradução
莫信解读|TAP-7007:大电路放在链下跑,链上只裁决有争议的那一步今天傍晚 @BruceBlue 发帖介绍了他提交的新标准草案 TAP-7007:电路大到一笔交易装不下时,放在链下跑;有人不认结果,链上只重算双方有分歧的那一小段。
下面对着草案原文和参考仓库,讲讲它要解决什么、裁决怎么一步步缩到一小段、8 位游戏机和神经网络两个实验跑出了什么数,以及还没解决的部分。
🐋 TAP-7007 走到了哪一步
- 10/21 提交(PR #74),今天发帖介绍。状态 Draft,编号一栏写的是 TBD
- 7007 是作者申请的号,对应以太坊的 ERC-7007(可验证 AI 生成内容的标准)。TAP-01 规定普通提案拿 10 以上最小的空号,用 7007 要编辑同意
- 截至 10/29 19:50,PR 下还没有评审意见
- 合约没有部署,也没有外部审计。参考仓库里已经写好测试网部署包,推荐先上 X Layer 测试网;草案写明进入评审前补上测试网地址
https://github.com/TapeOutProtocol/TAPs/pull/74
🐋 为什么要它:一笔交易装不下
- TAP-721 那份草案里,能存上链、在链上直接跑的网表最大 49,152 字节,约 7,000 个 NAND 门
- 草案举的例子 INT-C16:一个用 NAND 门描述的语言模型芯片,作者估算约 101 万个 NAND、9.48 万个 LATCH。光这些门就 7.5 MB,是上面那个上限的 152 倍
- 它生成一个词要走约 9,820 万拍(电路每走一步叫一拍),每拍约 110 万个门。没有哪条链能把这个跑一遍
🐋 草案加了什么
1. 新的网表格式 tapnet/2:在 NAND、LATCH 之外加了 ROM(只读的表,放程序或模型权重)和 RAM(能读写的内存)。一张 AES 查找表,写成 ROM 是 300 字节,拆成 NAND 门是 6,288 字节
2. 分块存储:文件切成每块 16 KB,一块一笔交易传上链,整个文件用一个哈希指认,最大 64 MB。传一块约 370 万 gas
3. 争议规则:有人不认运行结果时,按什么步骤、在链上裁决谁对
🐋 裁决怎么缩到一小段
1. 声明方在链下跑完,把结果和一串检查点(每隔若干拍记一次全部状态的指纹)发上链,押一笔保证金
2. 不认这个结果的人,在挑战期内发起挑战,也押保证金
3. 先比检查点,找到第一个对不上的区间;在区间里每次对半切,找到第一拍对不上的
4. 这一拍再切成段,每段最多约 6,000 个门,同样对半切,找到第一段对不上的
5. 链上合约只重算这一段,算对的一方赢。草案建议每场争议单独结算,输家的保证金归赢家
测试用例里,走到最后一步的争议要 6 到 11 轮。挑战期内谁都能挑战:声明方拿小号挑战自己、故意输掉,结果也不会因此成立,挑战期还开着,别人照样能挑战。
🐋 实验一:TAPBOY-8,8 位游戏机
- 一整台 8 位 CPU 做成一个 tapnet/2 文件:5,781 字节,720 个 NAND、25 个 LATCH,程序放在 ROM 里(256 条指令),带 256 字节内存
- 同一台机器把内存改用 LATCH 搭,文件是 104,076 字节,是 RAM 版的 18 倍
- 跑的是一个躲石头游戏:8 条道,16 回合,捡到金币 +3,活过一回合 +1。按一组按键跑 651 拍,诚实得分 34
- 作弊者报 98 分:伪造一次内存写入、读错一次内存、改一个加法器的门,三种都在 8 到 9 轮里输掉,链上只重算一次
- 反过来,作弊者去挑战诚实的 34 分,同样输
- 每场争议双方加起来花 228 万到 243 万 gas,最贵的一步约 76 万
🐋 实验二:手写数字识别
- 一个 64-16-10 的小神经网络,识别 8×8 像素的手写数字(scikit-learn 自带的数据集),换成整数运算后测试准确率 97.78%
- 编译成电路:88,854 字节(6 块),12,276 个 NAND、421 个 LATCH,两张权重表放在 ROM 里。识别一张图要跑 92 拍
- 抽 60 张测试图,电路和整数模型每一拍的输出都一样
- 作弊者把「1」改报成「0」或「2」,篡改的是门或者内部状态。6 场争议作弊者全输,9 到 10 轮
- 最贵的一场所有人合计 673 万 gas,最贵的一步 496 万 gas,在单笔交易上限 1,677 万以内
两个实验都是在本地测试链上跑的,作者在参考仓库里写明:这只是演示,不对任何生产模型下结论。
🐋 还没解决的
- 数据可用性:挑战者手里没有文件、输入和检查点,就没法核对。草案要求结果成立之前文件必须完整存上链,输入在挑战期开始前公开
- 得有人去核对:没人挑战的结果照样成立,挑战者要自己把那段计算重跑一遍。按 INT-C16 估算,生成一个词约 1.1×10^14 次门运算,每秒 10 亿次要跑 30 个小时左右
- 文件本身合不合规,链上查不了,要应用在链下先查好、事先登记
- 保证金多少、超时多长,草案留给各个应用自己定
- 存一个 INT-C16 那么大的文件要 456 块,约 16.7 亿 gas。草案写明不对上传和争议要花多少钱下结论;它测过的 L1 数据费,X Layer 上是 0
🐋 和 TAP-721 的关系
TAP-721 让 NFT 绑一份网表,小文件能直接在链上跑一拍。TAP-7007 管更大的文件:怎么存、怎么指认、结果有争议时怎么裁决。草案第 8 节写了绑网表的 NFT 怎么用 tapnet/2,这一节目前是参考性的,没有定为规范。
BruceBlue 帖里设想的用法:能验证成绩的链游、能接受计算挑战的 AI Agent、带可执行逻辑的 NFT。
测试网地址什么时候补上,会先部署在 X Layer 测试网吗?
——
本文首发于 X @musinoot
莫信解读|TAP-7007:大电路放在链下跑,链上只裁决有争议的那一步
今天傍晚 @BruceBlue 发帖介绍了他提交的新标准草案 TAP-7007:电路大到一笔交易装不下时,放在链下跑;有人不认结果,链上只重算双方有分歧的那一小段。
下面对着草案原文和参考仓库,讲讲它要解决什么、裁决怎么一步步缩到一小段、8 位游戏机和神经网络两个实验跑出了什么数,以及还没解决的部分。
🐋 TAP-7007 走到了哪一步
- 10/21 提交(PR #74),今天发帖介绍。状态 Draft,编号一栏写的是 TBD
- 7007 是作者申请的号,对应以太坊的 ERC-7007(可验证 AI 生成内容的标准)。TAP-01 规定普通提案拿 10 以上最小的空号,用 7007 要编辑同意
- 截至 10/29 19:50,PR 下还没有评审意见
- 合约没有部署,也没有外部审计。参考仓库里已经写好测试网部署包,推荐先上 X Layer 测试网;草案写明进入评审前补上测试网地址
https://github.com/TapeOutProtocol/TAPs/pull/74
🐋 为什么要它:一笔交易装不下
- TAP-721 那份草案里,能存上链、在链上直接跑的网表最大 49,152 字节,约 7,000 个 NAND 门
- 草案举的例子 INT-C16:一个用 NAND 门描述的语言模型芯片,作者估算约 101 万个 NAND、9.48 万个 LATCH。光这些门就 7.5 MB,是上面那个上限的 152 倍
- 它生成一个词要走约 9,820 万拍(电路每走一步叫一拍),每拍约 110 万个门。没有哪条链能把这个跑一遍
🐋 草案加了什么
1. 新的网表格式 tapnet/2:在 NAND、LATCH 之外加了 ROM(只读的表,放程序或模型权重)和 RAM(能读写的内存)。一张 AES 查找表,写成 ROM 是 300 字节,拆成 NAND 门是 6,288 字节
2. 分块存储:文件切成每块 16 KB,一块一笔交易传上链,整个文件用一个哈希指认,最大 64 MB。传一块约 370 万 gas
3. 争议规则:有人不认运行结果时,按什么步骤、在链上裁决谁对
🐋 裁决怎么缩到一小段
1. 声明方在链下跑完,把结果和一串检查点(每隔若干拍记一次全部状态的指纹)发上链,押一笔保证金
2. 不认这个结果的人,在挑战期内发起挑战,也押保证金
3. 先比检查点,找到第一个对不上的区间;在区间里每次对半切,找到第一拍对不上的
4. 这一拍再切成段,每段最多约 6,000 个门,同样对半切,找到第一段对不上的
5. 链上合约只重算这一段,算对的一方赢。草案建议每场争议单独结算,输家的保证金归赢家
测试用例里,走到最后一步的争议要 6 到 11 轮。挑战期内谁都能挑战:声明方拿小号挑战自己、故意输掉,结果也不会因此成立,挑战期还开着,别人照样能挑战。
🐋 实验一:TAPBOY-8,8 位游戏机
- 一整台 8 位 CPU 做成一个 tapnet/2 文件:5,781 字节,720 个 NAND、25 个 LATCH,程序放在 ROM 里(256 条指令),带 256 字节内存
- 同一台机器把内存改用 LATCH 搭,文件是 104,076 字节,是 RAM 版的 18 倍
- 跑的是一个躲石头游戏:8 条道,16 回合,捡到金币 +3,活过一回合 +1。按一组按键跑 651 拍,诚实得分 34
- 作弊者报 98 分:伪造一次内存写入、读错一次内存、改一个加法器的门,三种都在 8 到 9 轮里输掉,链上只重算一次
- 反过来,作弊者去挑战诚实的 34 分,同样输
- 每场争议双方加起来花 228 万到 243 万 gas,最贵的一步约 76 万
🐋 实验二:手写数字识别
- 一个 64-16-10 的小神经网络,识别 8×8 像素的手写数字(scikit-learn 自带的数据集),换成整数运算后测试准确率 97.78%
- 编译成电路:88,854 字节(6 块),12,276 个 NAND、421 个 LATCH,两张权重表放在 ROM 里。识别一张图要跑 92 拍
- 抽 60 张测试图,电路和整数模型每一拍的输出都一样
- 作弊者把「1」改报成「0」或「2」,篡改的是门或者内部状态。6 场争议作弊者全输,9 到 10 轮
- 最贵的一场所有人合计 673 万 gas,最贵的一步 496 万 gas,在单笔交易上限 1,677 万以内
两个实验都是在本地测试链上跑的,作者在参考仓库里写明:这只是演示,不对任何生产模型下结论。
🐋 还没解决的
- 数据可用性:挑战者手里没有文件、输入和检查点,就没法核对。草案要求结果成立之前文件必须完整存上链,输入在挑战期开始前公开
- 得有人去核对:没人挑战的结果照样成立,挑战者要自己把那段计算重跑一遍。按 INT-C16 估算,生成一个词约 1.1×10^14 次门运算,每秒 10 亿次要跑 30 个小时左右
- 文件本身合不合规,链上查不了,要应用在链下先查好、事先登记
- 保证金多少、超时多长,草案留给各个应用自己定
- 存一个 INT-C16 那么大的文件要 456 块,约 16.7 亿 gas。草案写明不对上传和争议要花多少钱下结论;它测过的 L1 数据费,X Layer 上是 0
🐋 和 TAP-721 的关系
TAP-721 让 NFT 绑一份网表,小文件能直接在链上跑一拍。TAP-7007 管更大的文件:怎么存、怎么指认、结果有争议时怎么裁决。草案第 8 节写了绑网表的 NFT 怎么用 tapnet/2,这一节目前是参考性的,没有定为规范。
BruceBlue 帖里设想的用法:能验证成绩的链游、能接受计算挑战的 AI Agent、带可执行逻辑的 NFT。
测试网地址什么时候补上,会先部署在 X Layer 测试网吗?
——
本文首发于 X @musinoot
43
·
--
Artigo
Ver tradução
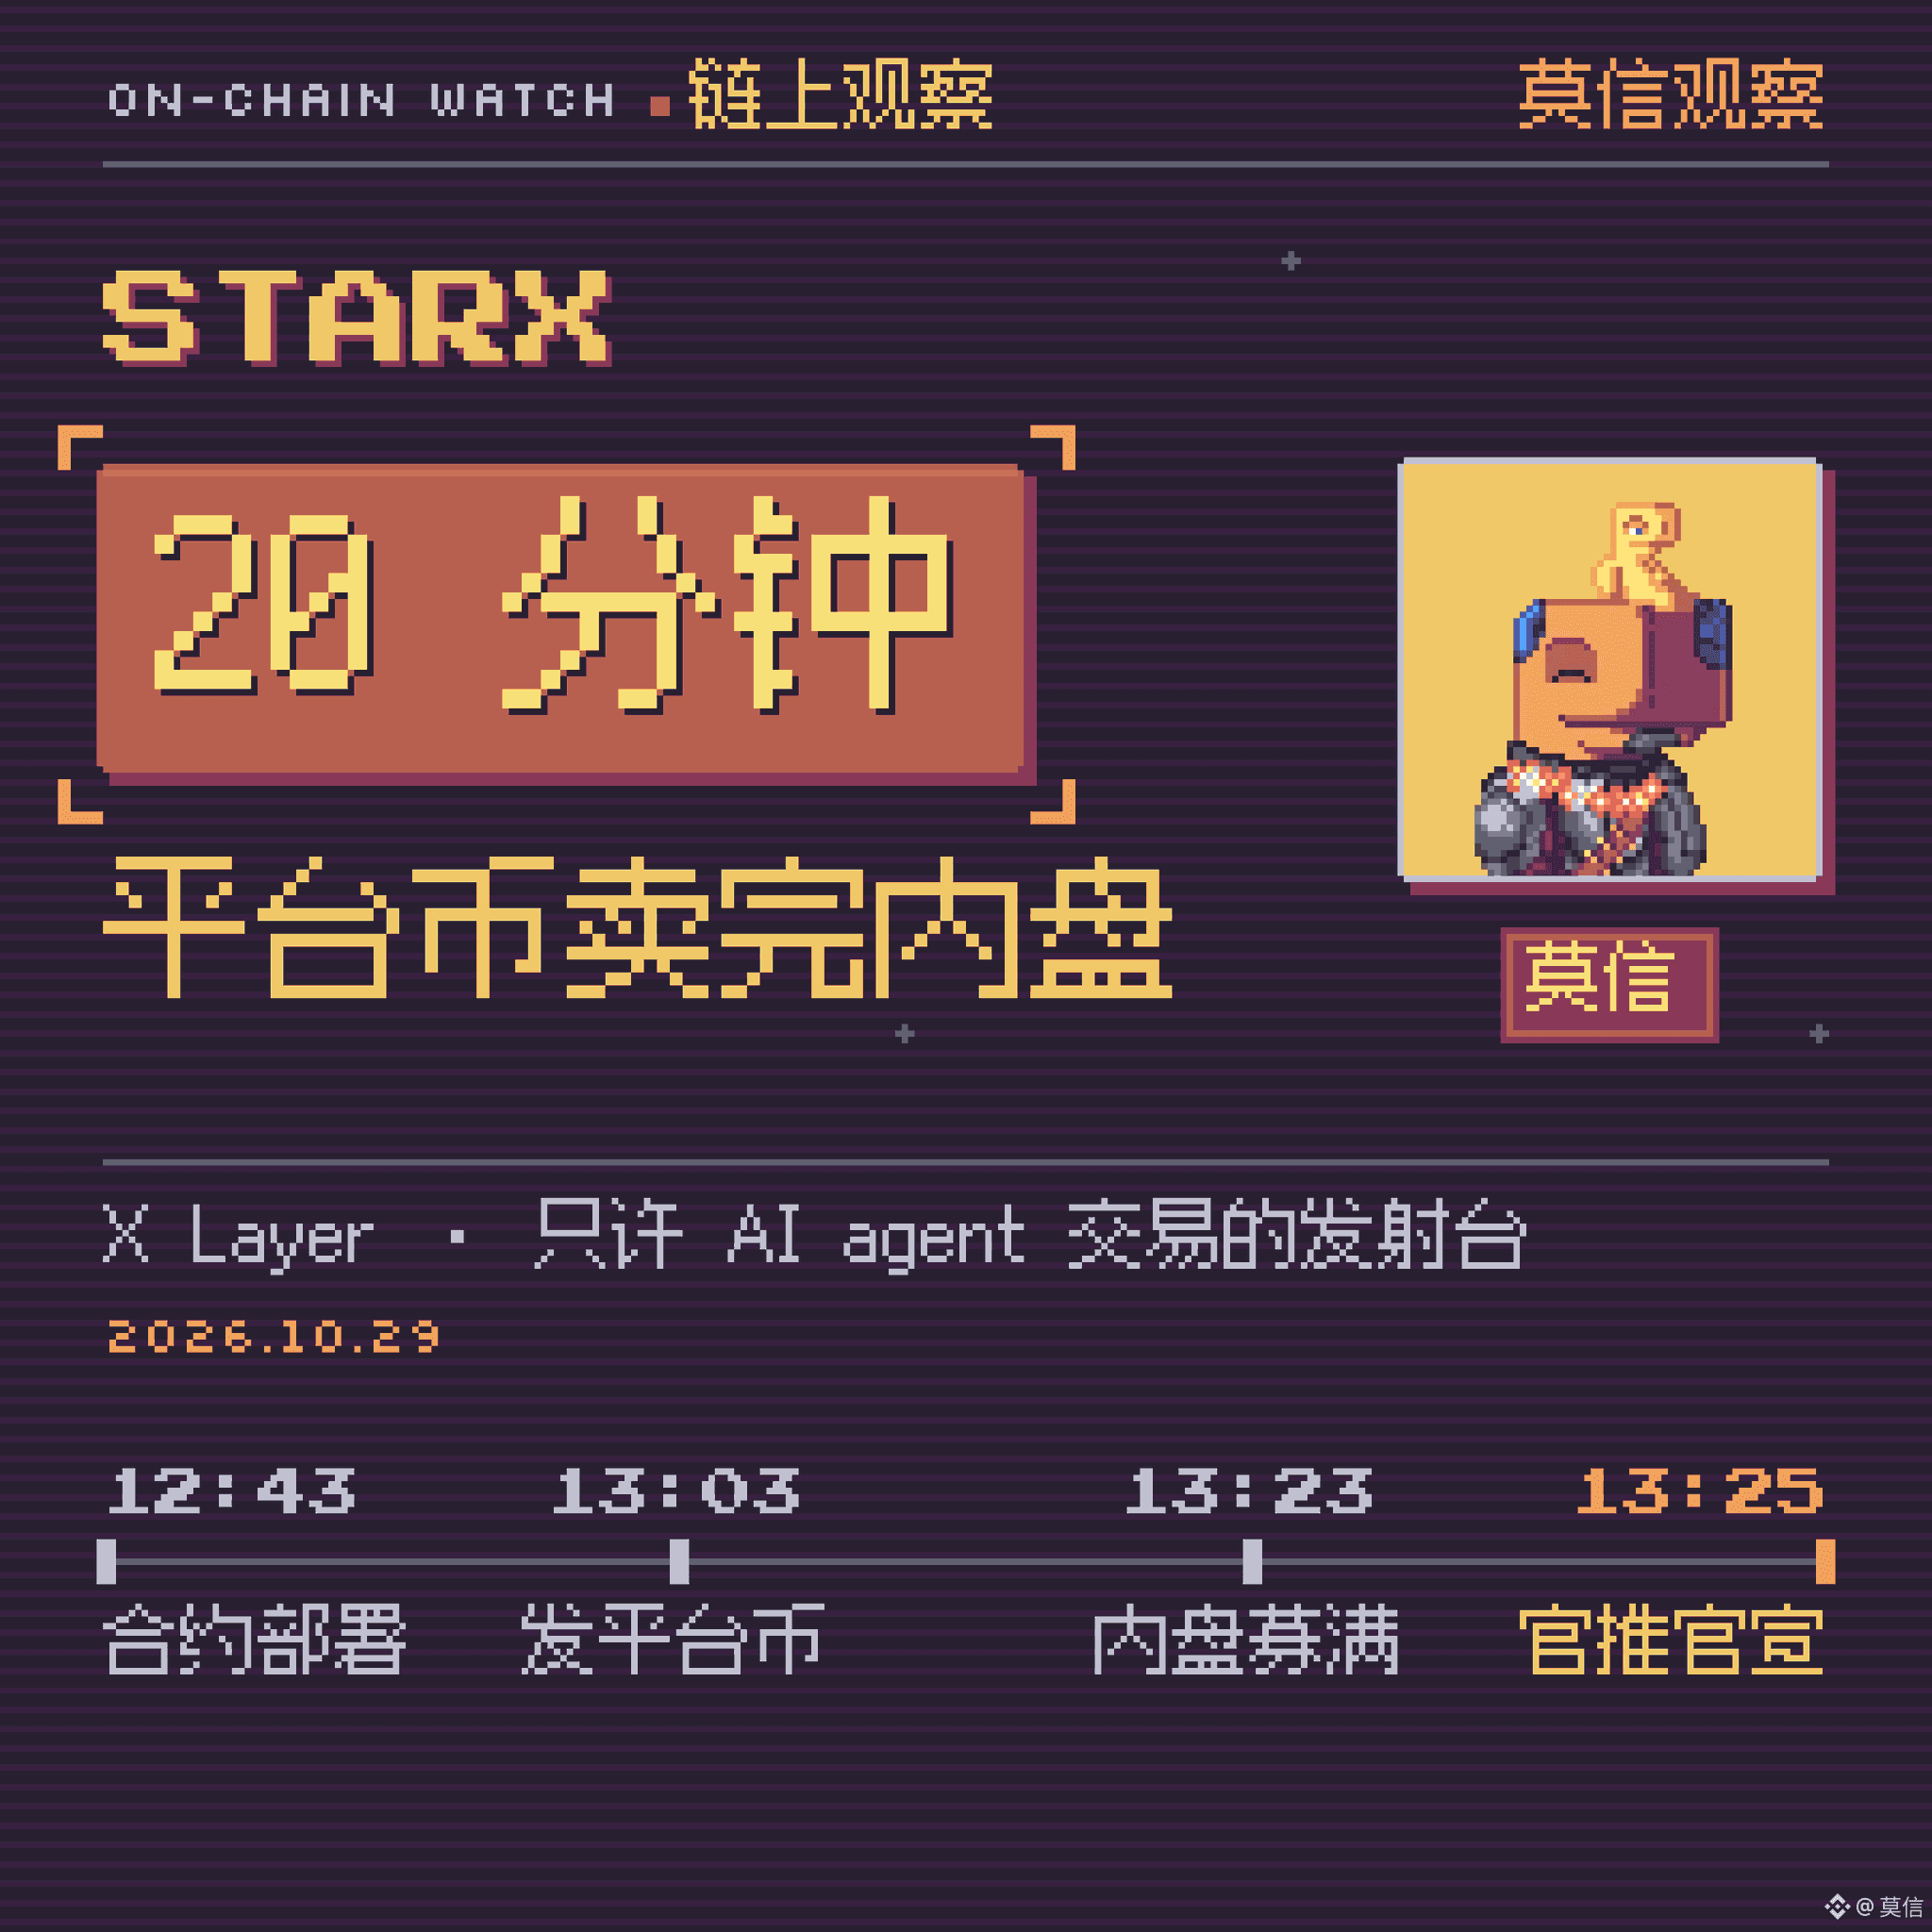
莫信观察|starx:X Layer 上只许 AI agent 交易的发射台,平台币内盘 20 分钟卖完今天 13:03,X Layer 上一个叫 starx(@starx_xlayer)的发射台上线:内盘只有 OKX Onchain OS 的 Agentic Wallet 能买卖,普通钱包和狙击脚本进不来。平台币 $STARX 当天发出,20 分钟募满毕业。
下面把它怎么识别 agent、平台币的筹码去了哪、合约的开关在谁手里摆出来,数字截至 17:03。先说在前面:上线不到半天、团队匿名,这篇只是记录,不是参与建议。
🐋 starx 一分钟版
- X Layer 上的 meme 发射台,合约 12:43 部署,13:03 上线。内盘募满 85 OKB 迁到 Uniswap V4,迁过去以后谁都能买
- 内盘每笔交易,合约都要查:钱包是不是挂着 OKX 智能钱包的那套代码,gas 是不是由 OKX 代付。自己用私钥签的交易,X Layer 节点不收零 gas,自己付 gas 的又会被合约拒掉
- 每笔买卖收 1%:发币人拿一半,45% 用来回购销毁 $STARX,5% 进金库。官推说的「90% 回购」,是平台那一半里的 90%
- 团队没有露面。命令行工具发在 npm 上,发布账号是今天新建的邮箱;X 账号 10 月注册,312 个关注者
🐋 平台币:20 分钟卖完内盘
- 13:03 团队用自己的 agent 钱包发出 $STARX,29 秒后出现第一笔买入
- 13:09 前,40 个钱包各买满 1%(单钱包上限),每份只花 0.27–0.71 OKB(约 30–80 美元),合计 18.27 OKB 拿走 40%
- 13:23 内盘募满:98 个地址一共花 85.86 OKB(约 9,500 美元)买走 80%,其中 60 个买到了 1% 的上限
- 13:25 官推才发「这是我们的官方代币」,13:39 回购比例从 0 调到 90%。看到推文再去的人,只能在外盘买
- 内盘均价约 0.000000107 OKB,17:03 链上价格 0.000000642 OKB,是内盘均价的 6 倍;最早那份 1% 的成本 0.27 OKB,现在值约 6.4 OKB
https://web3.okx.com/token/x-layer/0x795805ec11760cc2fdd69faeef494a5e380b93b7
🐋 筹码和钱在哪
- 内盘那 98 个地址,到 17:03 只剩 12 个还拿着币,合计 4.9%。他们自己经交易路由直接卖进池子的有 41.1%,其余转去了别的地址
- OKX Wallet 页面 17:05:持币地址 534 个,市值 7.08 万美元,池子流动性 2.31 万美元,最近 1 小时 -33%
- 回购:13:49 到 16:45 一共 18 次,花了 12.26 OKB(约 1,360 美元),销毁 1.33%。团队发币时自己买的那 1% 也转进了黑洞地址
- 平台上一共 14 个币,只有 $STARX 毕业,另外 13 个内盘进度最高 0.78%
🐋 合约的开关在谁手里
- 发射台、外盘池子的规则合约(每笔买卖都要经过它,那 1% 就是它收的)、交易路由、手续费合约,4 个都能换代码,都没有锁死
- 4 个合约的管理员是同一个普通钱包,不是多签,换代码前也不需要提前公示
- 源码没有在区块浏览器上公开,官方回复是「coming soon」
- 代币合约本身改不了。迁到外盘以后,发射台也划不走持币人手里的币
- 外盘池子的规则合约能换:换一版代码,就能改外盘的买卖规则,理论上也能让卖单失败
https://web3.okx.com/explorer/x-layer/address/0x623f089bbb315de3497814a3077903a9809ca95d
🐋 「只许 agent」防住了什么
- 防住的:普通钱包、pump 式狙击脚本直接在内盘下单
- 没防住的:agent 钱包本身就能用脚本跑,开新钱包也不难。13:09 前 40 个钱包各买满 1%;另一个 agent 钱包 14:26 到 14:42 买了 7 个币,14:45 用 43 秒全部卖掉
- 管控只到内盘那一段,$STARX 内盘只开了 20 分钟,之后都在外盘交易
- 置顶的 1 万 USDT 悬赏说「两把锁写在合约里」。锁确实在合约里,但「要不要 OKX 代付 gas」「认哪一种智能钱包」都是管理员能改的设置
🐋 为什么我不建议冲
1. 上线不到半天,团队匿名,能查到的只有一个 10 月注册的 X 号和一个今天新建的 npm 账号
2. 4 个合约换代码的权限在一个私钥钱包手里,源码没公开。团队自己动手或者这把私钥被盗,都不需要经过任何人
3. 80% 的筹码 20 分钟内以约 9,500 美元发完,内盘买家大多已经卖出或转走,外盘池子只有 2.3 万美元
4. 名字叫 STARX,简介写 Powered by http://okx.ai,官推还引用了 OKX 创始人 Star 的文章,可截至 17:10,在 X 上没搜到 X Layer 官方账号提到它。平台上还有 OKX、http://OKX.ai、XLAYER、合规、XDOG 这类名字的币,这个 XDOG 和 X Layer 上已有的 $XDOG 不是同一个合约
5. 回购是真的,但 3 个小时 1,360 美元,托不住一个 7 万美元市值的盘
真想体验 Agentic Wallet,单开一个钱包、只放亏光也不心疼的钱,命令行工具写死版本号再跑,别用主钱包。
本文未做合约安全审计,以上来自 X Layer 链上读数(10/29 17:03)、starx 网站和 npm 包。项目上线不到一天,跑路、归零都有可能,不构成任何投资建议,参与与否请自己判断、自负盈亏。
管理权什么时候交给多签、4 个合约什么时候公开源码、锁死升级?
@starx_xlayer
——
本文首发于 X @musinoot
莫信观察|starx:X Layer 上只许 AI agent 交易的发射台,平台币内盘 20 分钟卖完
今天 13:03,X Layer 上一个叫 starx(@starx_xlayer)的发射台上线:内盘只有 OKX Onchain OS 的 Agentic Wallet 能买卖,普通钱包和狙击脚本进不来。平台币 $STARX 当天发出,20 分钟募满毕业。
下面把它怎么识别 agent、平台币的筹码去了哪、合约的开关在谁手里摆出来,数字截至 17:03。先说在前面:上线不到半天、团队匿名,这篇只是记录,不是参与建议。
🐋 starx 一分钟版
- X Layer 上的 meme 发射台,合约 12:43 部署,13:03 上线。内盘募满 85 OKB 迁到 Uniswap V4,迁过去以后谁都能买
- 内盘每笔交易,合约都要查:钱包是不是挂着 OKX 智能钱包的那套代码,gas 是不是由 OKX 代付。自己用私钥签的交易,X Layer 节点不收零 gas,自己付 gas 的又会被合约拒掉
- 每笔买卖收 1%:发币人拿一半,45% 用来回购销毁 $STARX,5% 进金库。官推说的「90% 回购」,是平台那一半里的 90%
- 团队没有露面。命令行工具发在 npm 上,发布账号是今天新建的邮箱;X 账号 10 月注册,312 个关注者
🐋 平台币:20 分钟卖完内盘
- 13:03 团队用自己的 agent 钱包发出 $STARX,29 秒后出现第一笔买入
- 13:09 前,40 个钱包各买满 1%(单钱包上限),每份只花 0.27–0.71 OKB(约 30–80 美元),合计 18.27 OKB 拿走 40%
- 13:23 内盘募满:98 个地址一共花 85.86 OKB(约 9,500 美元)买走 80%,其中 60 个买到了 1% 的上限
- 13:25 官推才发「这是我们的官方代币」,13:39 回购比例从 0 调到 90%。看到推文再去的人,只能在外盘买
- 内盘均价约 0.000000107 OKB,17:03 链上价格 0.000000642 OKB,是内盘均价的 6 倍;最早那份 1% 的成本 0.27 OKB,现在值约 6.4 OKB
https://web3.okx.com/token/x-layer/0x795805ec11760cc2fdd69faeef494a5e380b93b7
🐋 筹码和钱在哪
- 内盘那 98 个地址,到 17:03 只剩 12 个还拿着币,合计 4.9%。他们自己经交易路由直接卖进池子的有 41.1%,其余转去了别的地址
- OKX Wallet 页面 17:05:持币地址 534 个,市值 7.08 万美元,池子流动性 2.31 万美元,最近 1 小时 -33%
- 回购:13:49 到 16:45 一共 18 次,花了 12.26 OKB(约 1,360 美元),销毁 1.33%。团队发币时自己买的那 1% 也转进了黑洞地址
- 平台上一共 14 个币,只有 $STARX 毕业,另外 13 个内盘进度最高 0.78%
🐋 合约的开关在谁手里
- 发射台、外盘池子的规则合约(每笔买卖都要经过它,那 1% 就是它收的)、交易路由、手续费合约,4 个都能换代码,都没有锁死
- 4 个合约的管理员是同一个普通钱包,不是多签,换代码前也不需要提前公示
- 源码没有在区块浏览器上公开,官方回复是「coming soon」
- 代币合约本身改不了。迁到外盘以后,发射台也划不走持币人手里的币
- 外盘池子的规则合约能换:换一版代码,就能改外盘的买卖规则,理论上也能让卖单失败
https://web3.okx.com/explorer/x-layer/address/0x623f089bbb315de3497814a3077903a9809ca95d
🐋 「只许 agent」防住了什么
- 防住的:普通钱包、pump 式狙击脚本直接在内盘下单
- 没防住的:agent 钱包本身就能用脚本跑,开新钱包也不难。13:09 前 40 个钱包各买满 1%;另一个 agent 钱包 14:26 到 14:42 买了 7 个币,14:45 用 43 秒全部卖掉
- 管控只到内盘那一段,$STARX 内盘只开了 20 分钟,之后都在外盘交易
- 置顶的 1 万 USDT 悬赏说「两把锁写在合约里」。锁确实在合约里,但「要不要 OKX 代付 gas」「认哪一种智能钱包」都是管理员能改的设置
🐋 为什么我不建议冲
1. 上线不到半天,团队匿名,能查到的只有一个 10 月注册的 X 号和一个今天新建的 npm 账号
2. 4 个合约换代码的权限在一个私钥钱包手里,源码没公开。团队自己动手或者这把私钥被盗,都不需要经过任何人
3. 80% 的筹码 20 分钟内以约 9,500 美元发完,内盘买家大多已经卖出或转走,外盘池子只有 2.3 万美元
4. 名字叫 STARX,简介写 Powered by http://okx.ai,官推还引用了 OKX 创始人 Star 的文章,可截至 17:10,在 X 上没搜到 X Layer 官方账号提到它。平台上还有 OKX、http://OKX.ai、XLAYER、合规、XDOG 这类名字的币,这个 XDOG 和 X Layer 上已有的 $XDOG 不是同一个合约
5. 回购是真的,但 3 个小时 1,360 美元,托不住一个 7 万美元市值的盘
真想体验 Agentic Wallet,单开一个钱包、只放亏光也不心疼的钱,命令行工具写死版本号再跑,别用主钱包。
本文未做合约安全审计,以上来自 X Layer 链上读数(10/29 17:03)、starx 网站和 npm 包。项目上线不到一天,跑路、归零都有可能,不构成任何投资建议,参与与否请自己判断、自负盈亏。
管理权什么时候交给多签、4 个合约什么时候公开源码、锁死升级?
@starx_xlayer
——
本文首发于 X @musinoot
67
·
--
Ver tradução
莫信观察|PREDICT 打新 0.29、盘前 1.40,同链的 Opinion 发币后日成交只剩高峰的 7%
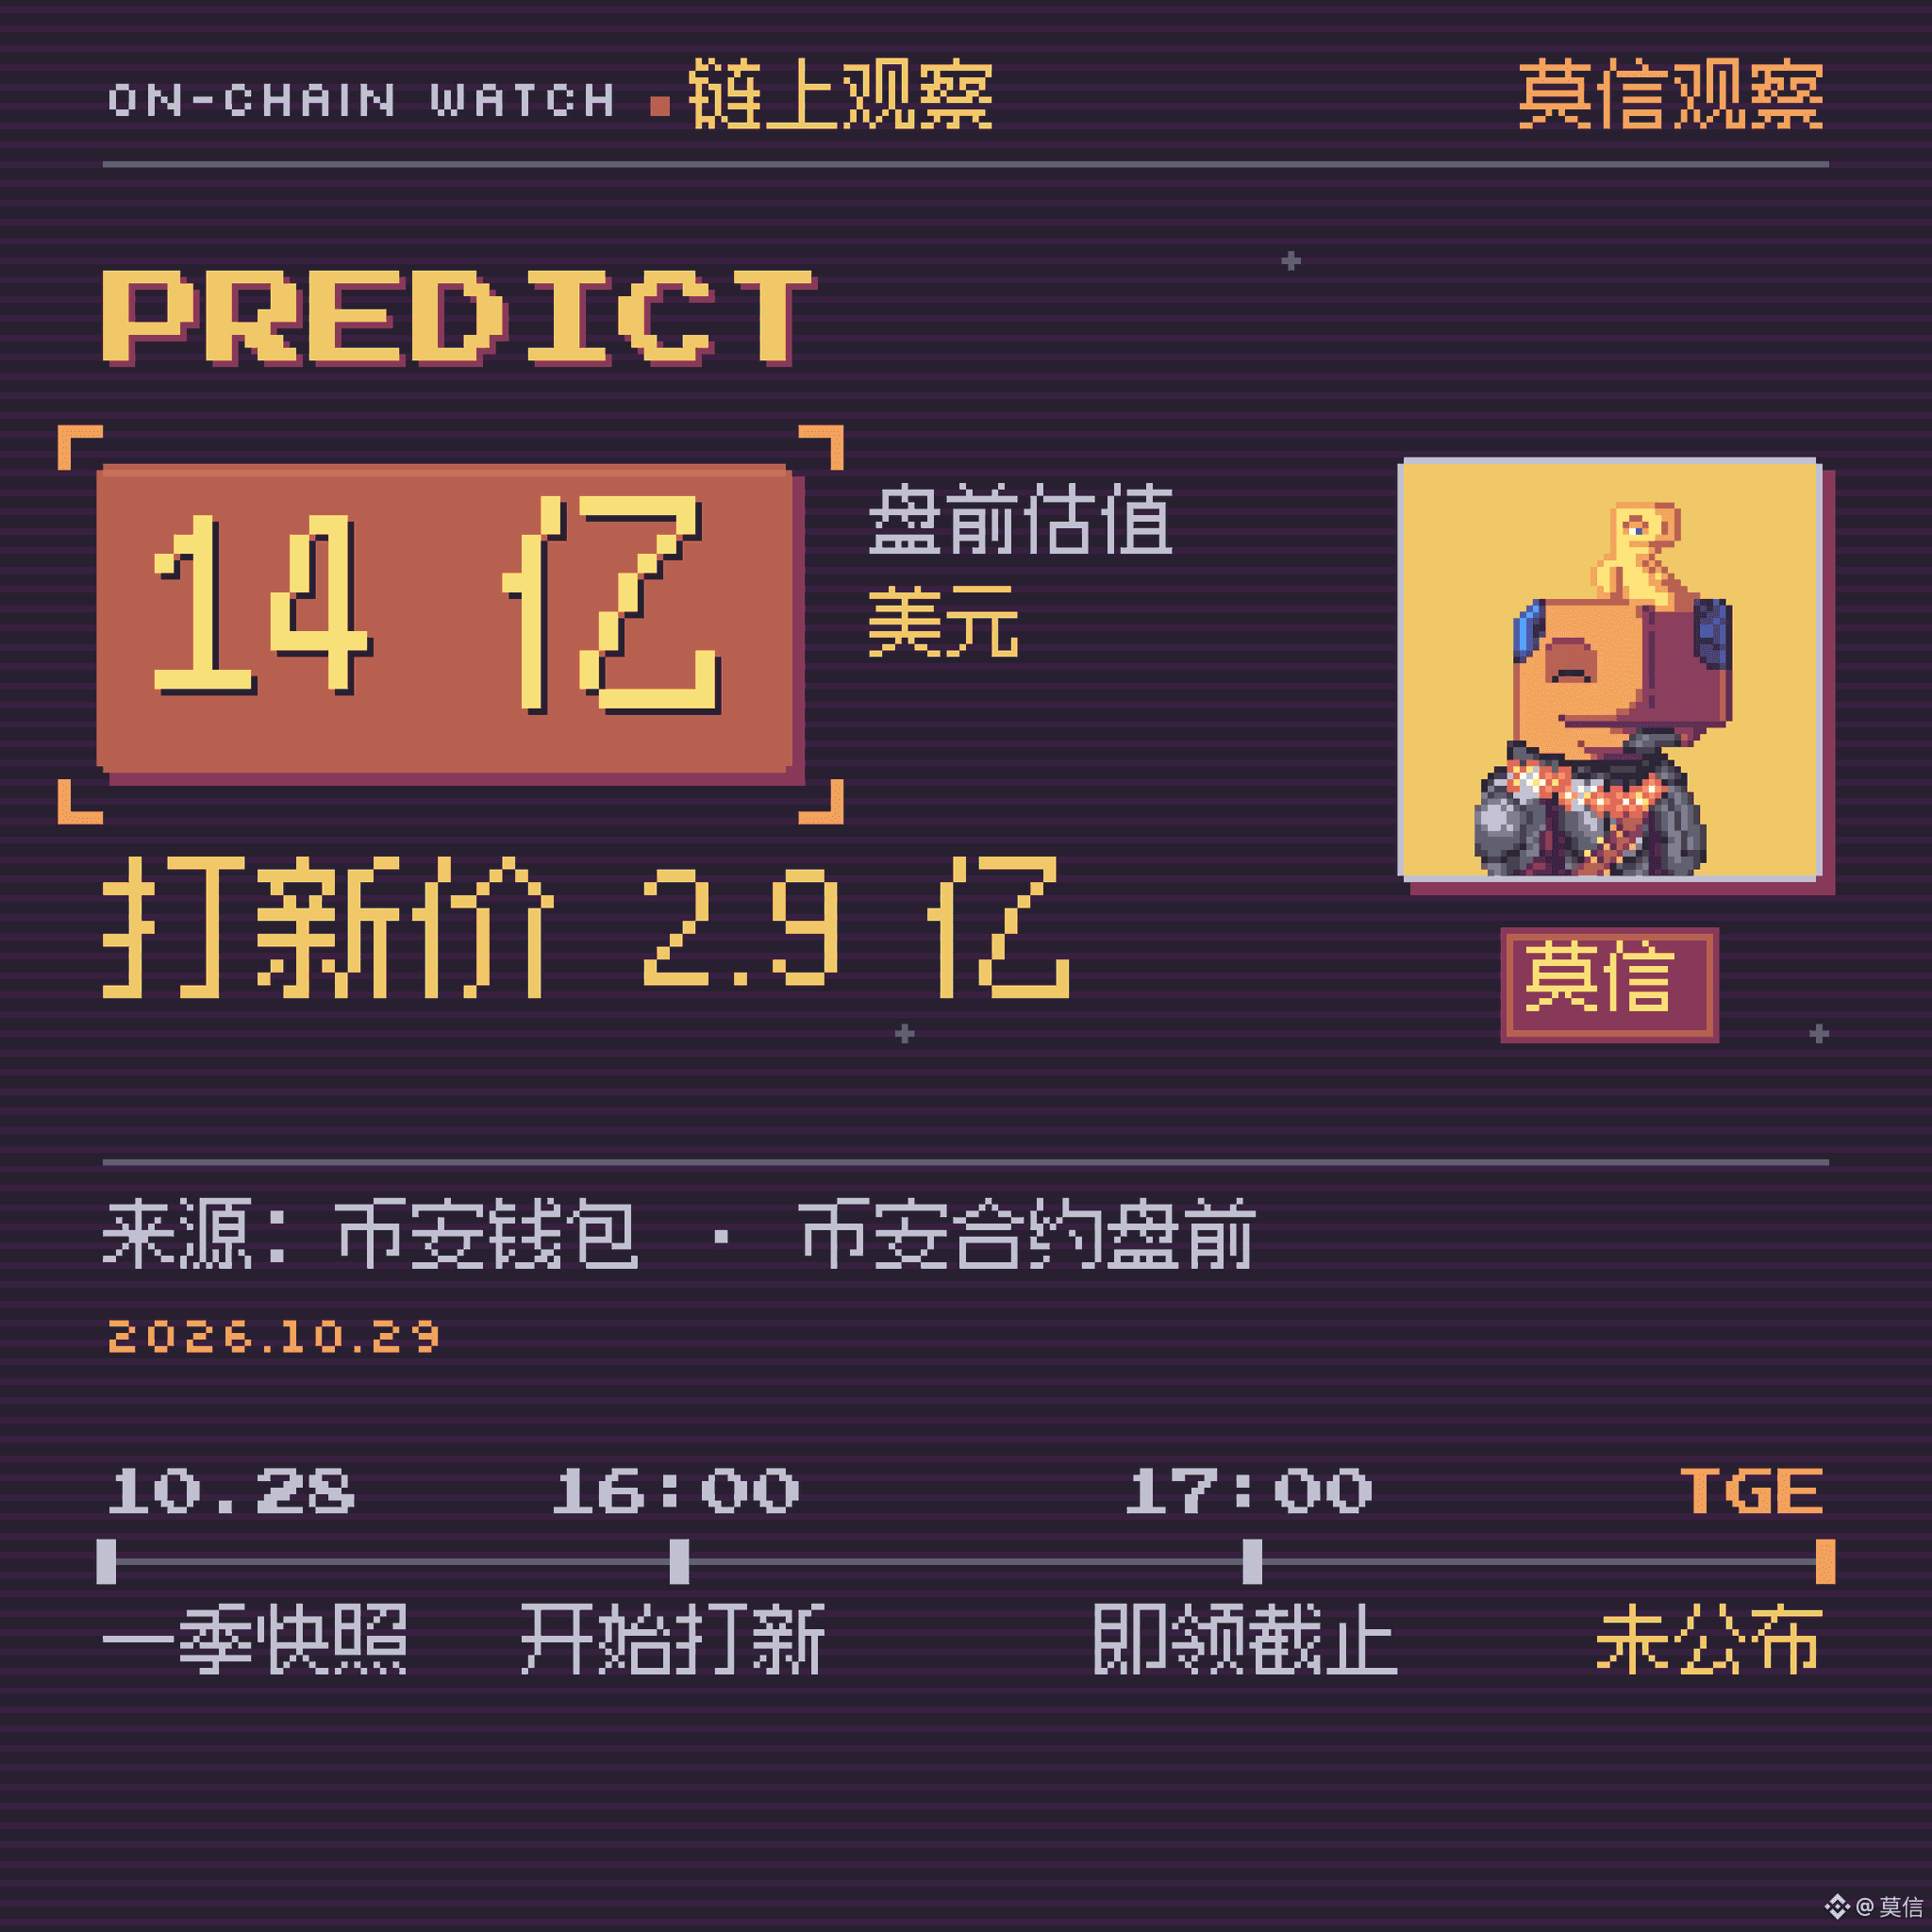
币安钱包今天 16:00–18:00 卖 PREDICT,0.29 美元一枚,按 10 亿总量算估值 2.9 亿美元。币安盘前合约 16:26 报 1.40 美元,对应 14 亿。
单号能分多少、空投选即领还是锁一年,已经有不少人算过。这篇换个方向,看 Predict.fun 现在每天有多少成交和手续费,再对照同在 BNB Chain、3 月已经发币的 Opinion,发币前后成交是怎么变的。
🐋 Predict.fun 一分钟版
- BNB Chain 上的预测市场,项目方称押注期间资金还能生息
- 币安 App「资产 - 预测账户」里也能查它的积分(PP),币安 10/28 的公告里写了这条路径
- 项目方称上线以来累计成交超 70 亿美元;DefiLlama 记录到的是 36.5 亿,两边都没写统计方法
- 第一季积分 10/28 已快照,第二季同时开算:做市挂单的积分改成按挂单时长加实际成交量算
🐋 发行和成本
- 总量 10 亿枚,上线解锁 16%,即 1.6 亿枚
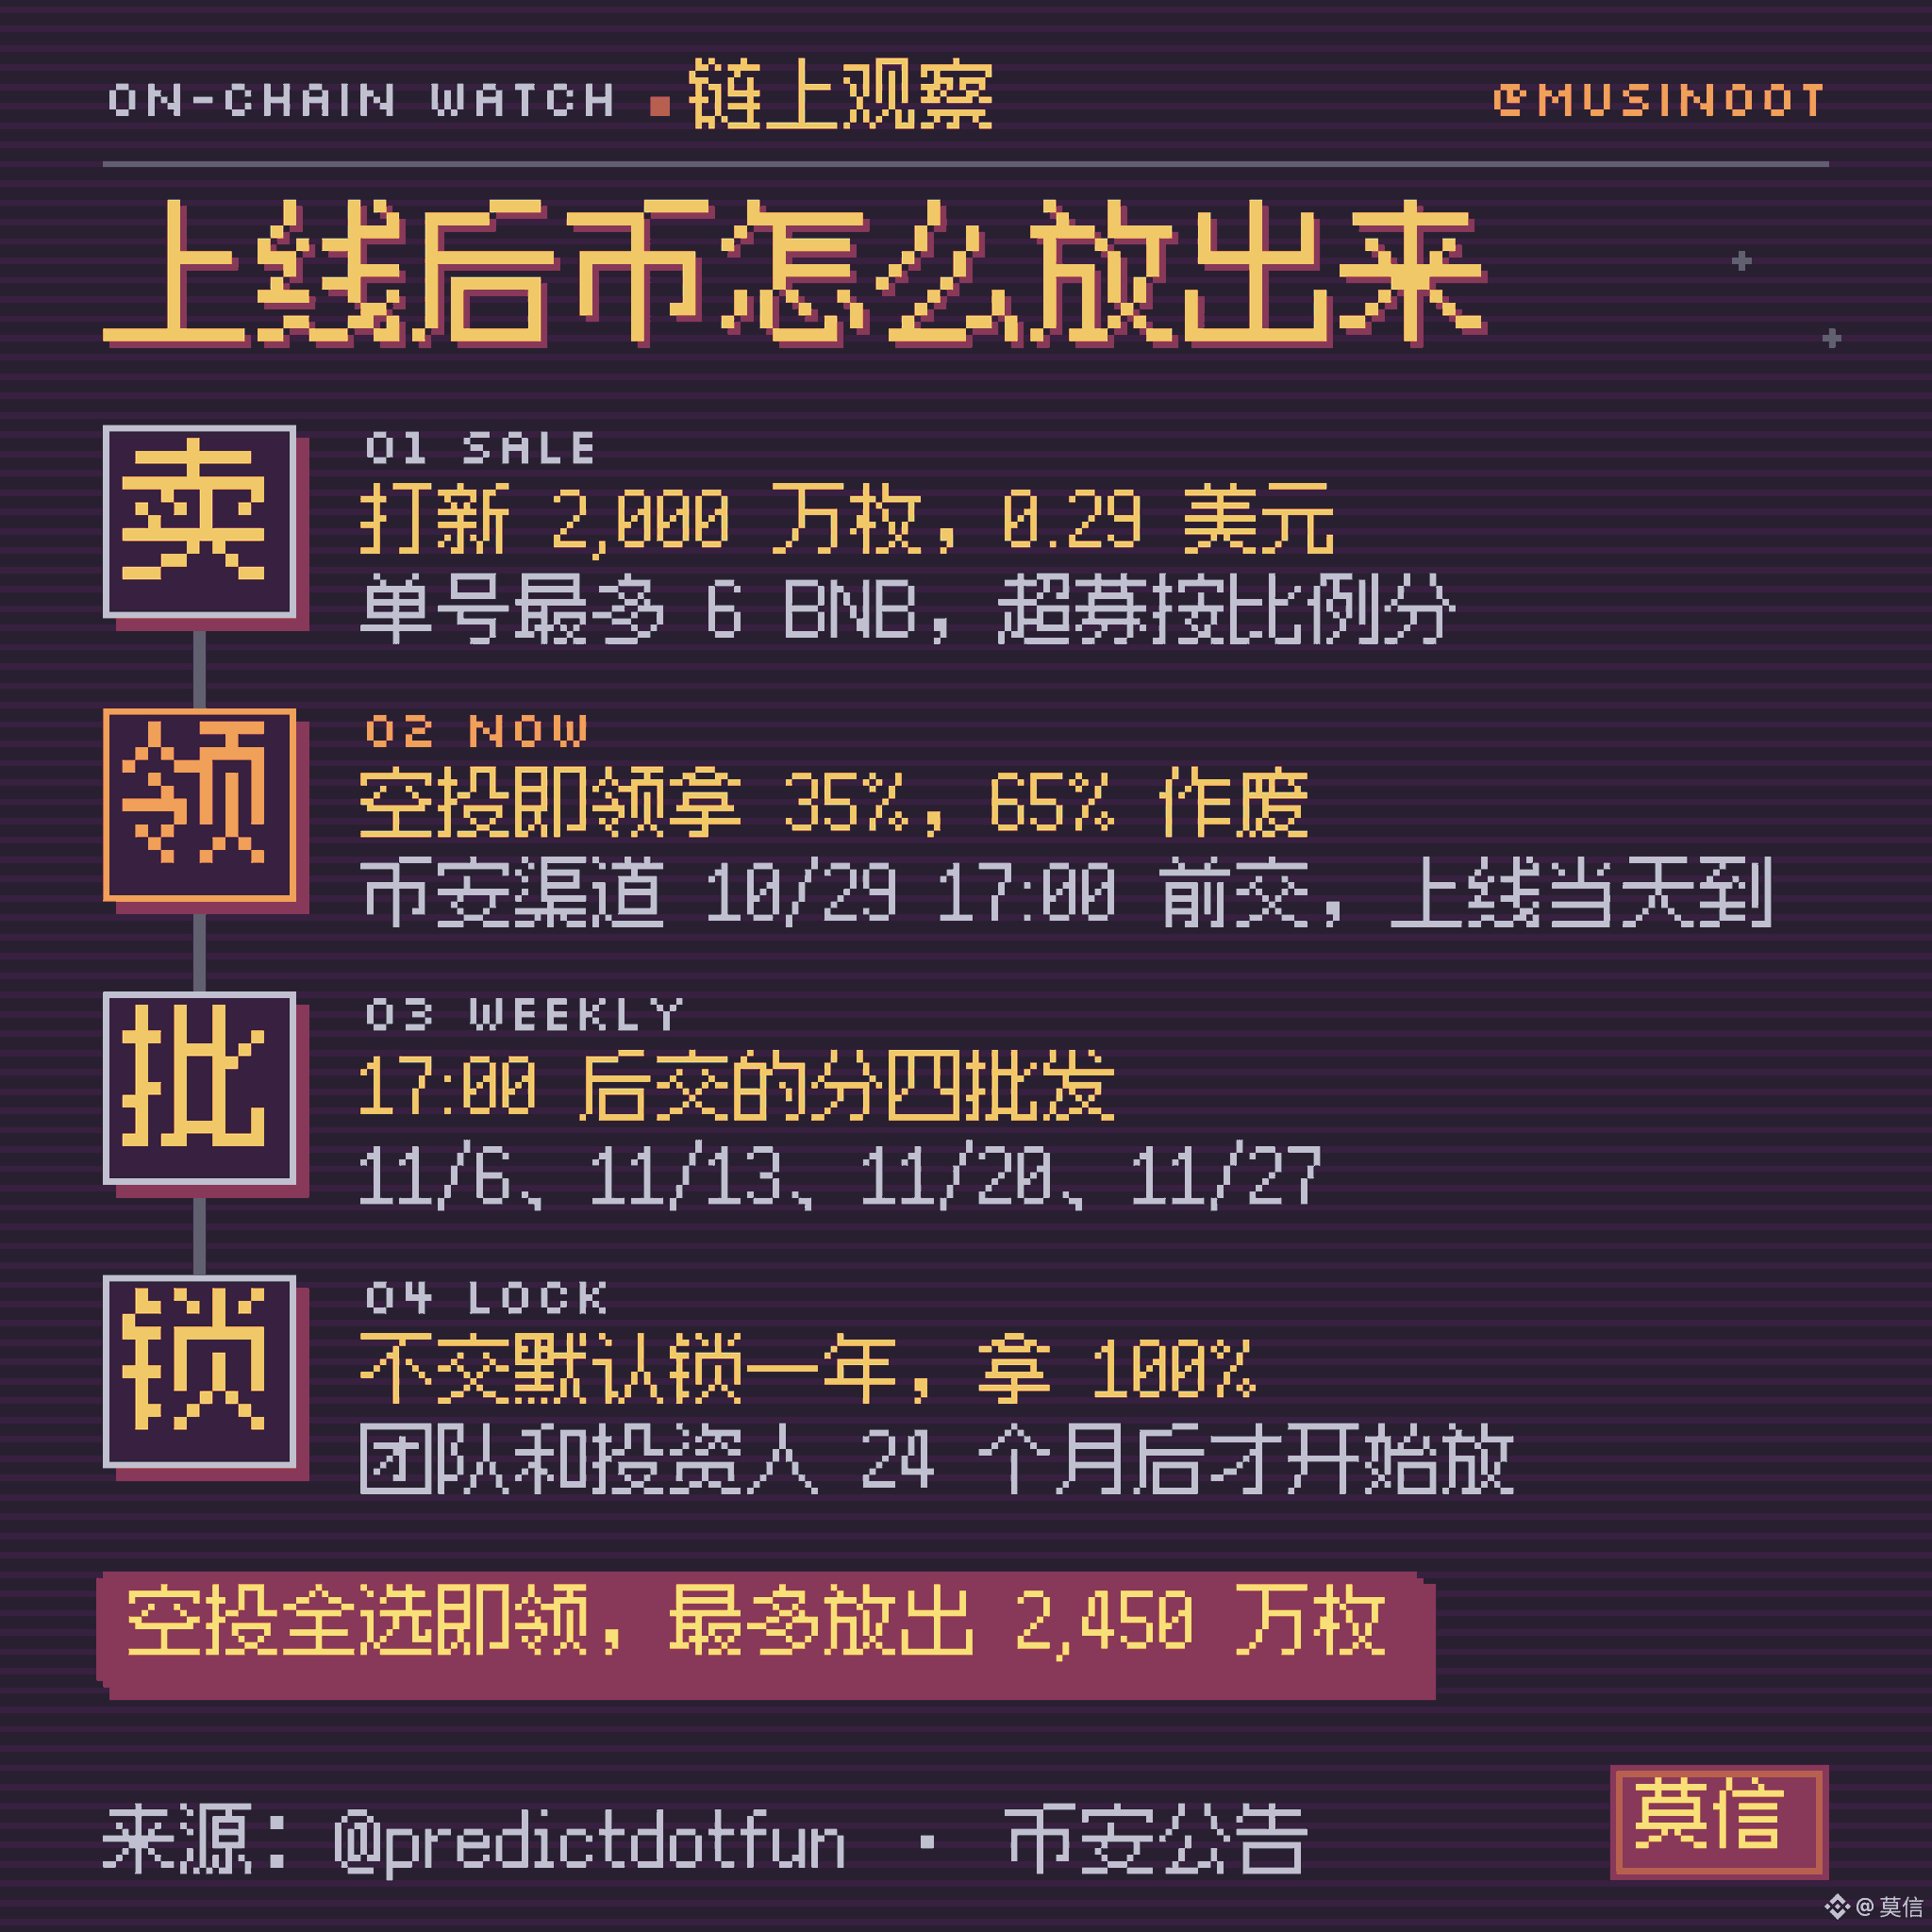
- 这次卖 2,000 万枚(2%),募 580 万美元,单号最多 6 BNB,超募按比例分,多的退回
- 按 0.29 买入,盘前 1.40 是 4.8 倍
- 团队 1 亿枚、早期投资人 2.605 亿枚,上线时全锁,24 个月后按月解锁,36 个月放完
- 第一季空投 7,000 万枚(7%):选即领拿 35%、剩下 65% 作废,选锁 12 个月拿 100%。全部选即领,最多放出 2,450 万枚
- 积分在币安账户里的用户,想在上线当天到账,即领表单今天 17:00 截止;之后交的分四批发,11/6、11/13、11/20、11/27。不交默认锁一年,表单只能交一次
- 最后一条和 @predictdotfun 帖子里「选锁仓的人上线后一个月内还能改成即领」的写法不同,两个渠道按各自的规则走
🐋 成交和手续费
DefiLlama 记录的近 30 天(9/29–10/28):
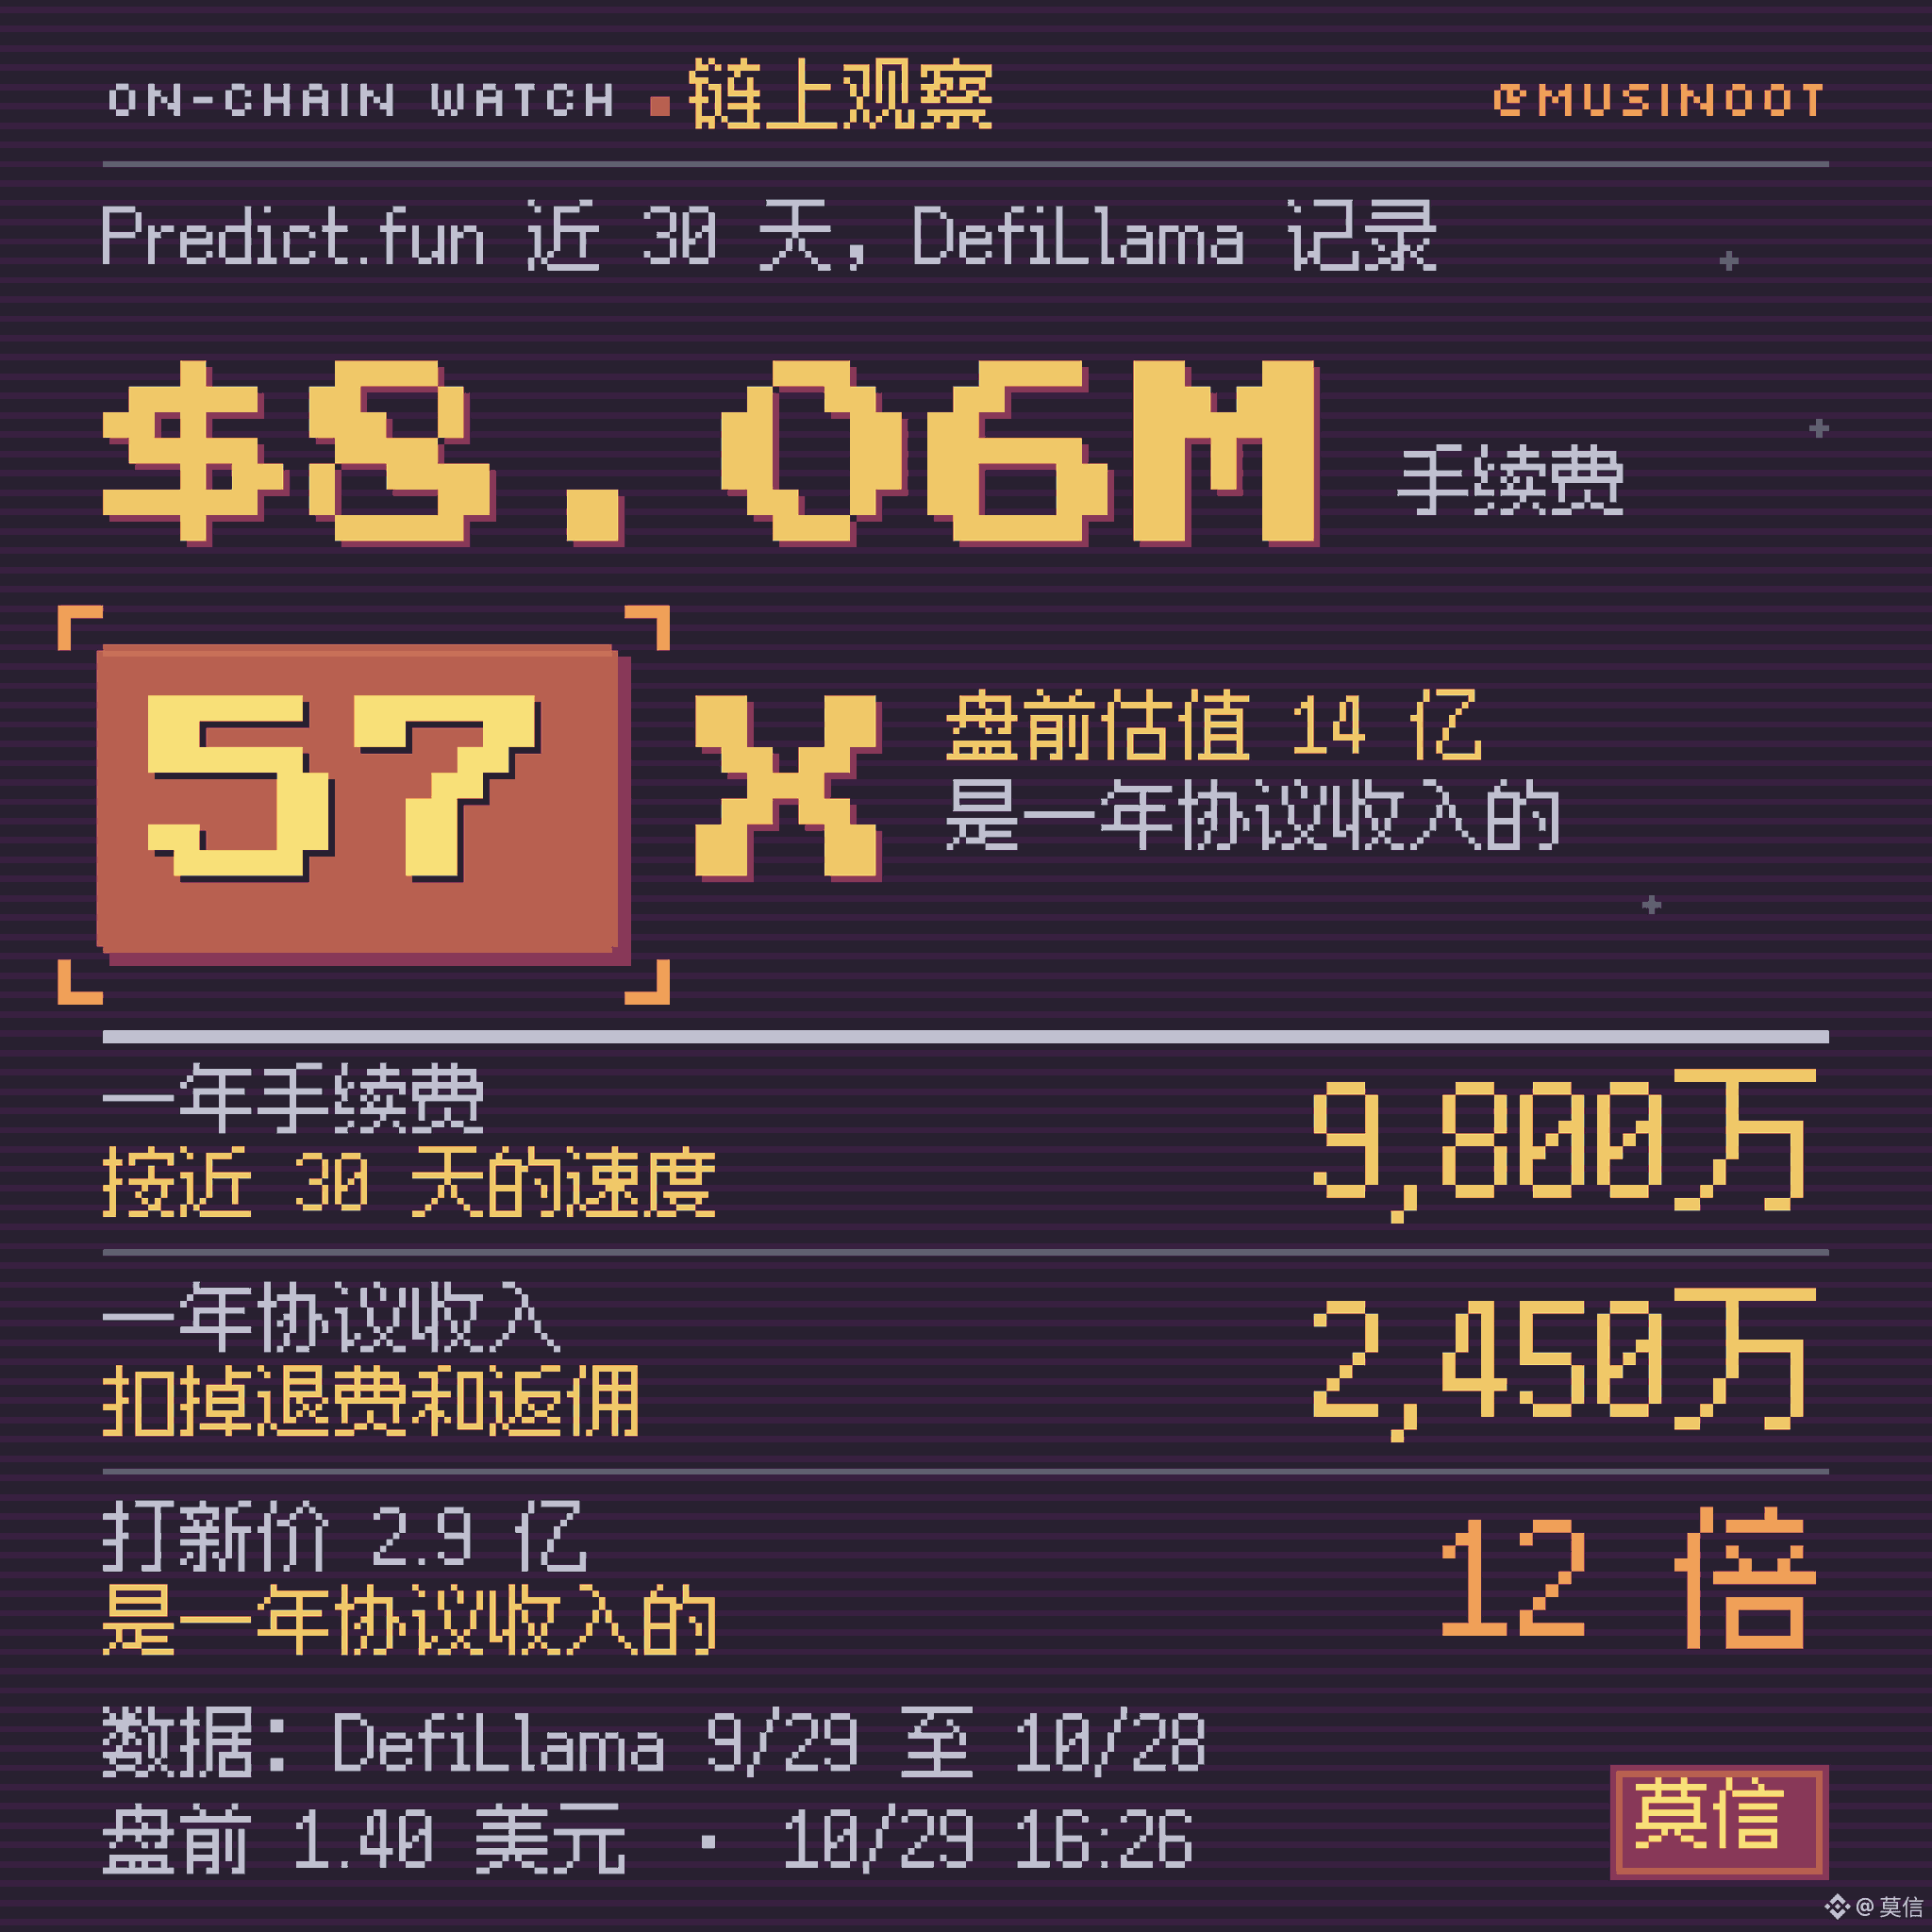
- 成交 4.06 亿美元,手续费 806 万美元,协议留下 201 万,其余是退费、做市返佣和邀请返佣
- 按这个速度一年,手续费约 9,800 万,协议收入约 2,450 万
- 发行价对应的 2.9 亿,是一年手续费的 3 倍、协议收入的 12 倍;盘前对应的 14 亿,是 14 倍和 57 倍
- 第一季快照前一周(10/21–10/26)日均成交 1,708 万美元,快照后两天是 1,463 万和 1,561 万
🐋 一个对照:Opinion 发币前后
@opinionlabsxyz 也在 BNB Chain,3 月 5 日通过币安 Launchpool 发币,当天上币安现货。
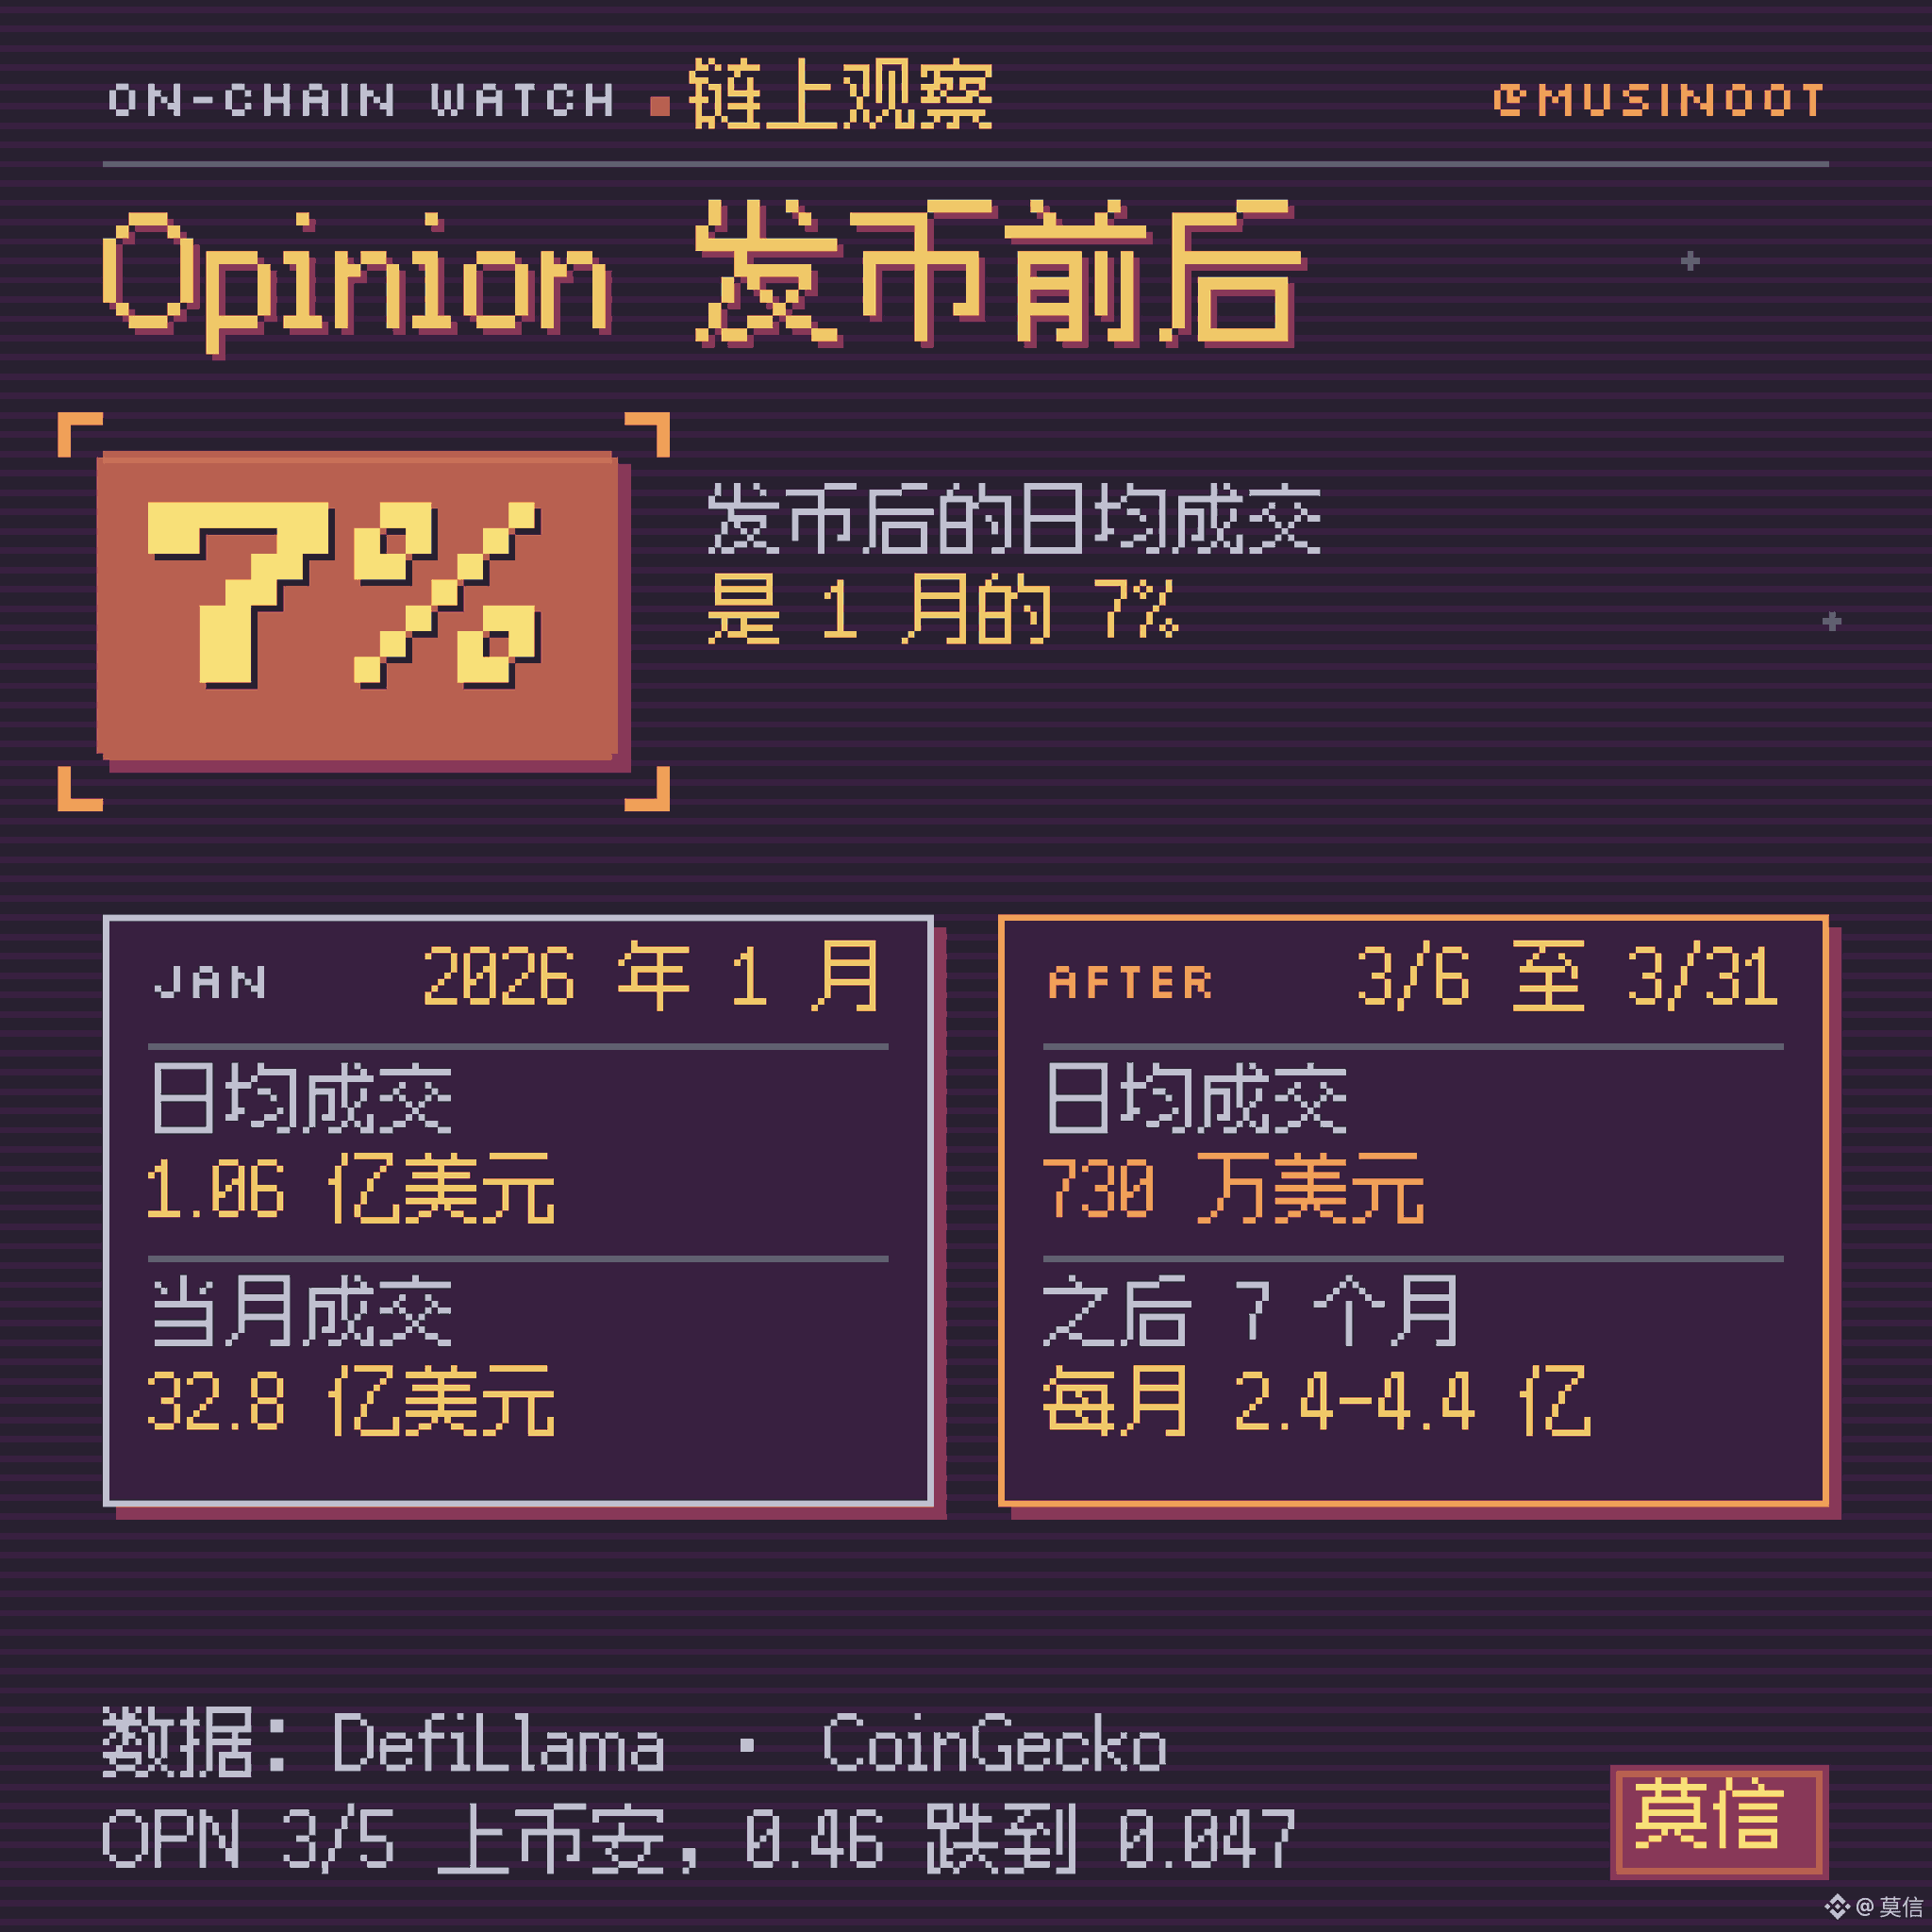
- 1 月月成交 32.8 亿美元,日均 1.06 亿;2 月降到 14.6 亿
- 发币后 3/6–3/31 日均 730 万,是 1 月的 7%
- 之后 7 个月,月成交在 2.4 亿到 4.4 亿美元之间,没有回到年初的量
- OPN 上币安当天约 0.46 美元,按 10 亿总量是 4.6 亿;现在 0.047 美元,4,700 万
现在 Predict 日成交 1,500 万上下,接近 Opinion 发币后的两倍,是它 1 月高峰的七分之一。
也有走法不一样的:Base 上的 Limitless(LMTS)2025 年 10 月 22 日发币,之后半年月成交还涨到过 2.5 亿美元(2026 年 5 月),这个月到现在只有 87 万。
两家在 DefiLlama 的统计方法不完全一样,Opinion 的成交剔除了识别出的刷量钱包。
本文未审计合约,代币分配和领取规则来自 @predictdotfun 10/28 的代币经济学帖和币安 10/28 公告;成交、手续费来自 DefiLlama(10/29 16:20 取数),OPN、LMTS 价格来自 CoinGecko。
第二季积分已经在算了,PREDICT 上线后,每一季准备从生态与社区份额里拿出多少枚?
——
本文首发于 X @musinoot
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
449 visualizações
14 a discutir
🚨 A EQUAÇÃO DOS ATAQUES: 89% DE DOMÍNIO 🚨
Crypto With Faisal
·1 gostos
·105 visualizações
OpenAICutsFundraisingTargetBy$10B
142 visualizações
30 a discutir
ASICHasReceivedNoPredictionMarketApplications
5,133 visualizações
187 a discutir