

Jacky 傑克_JBitLog 幣誌
99 Publicações
Jacky 傑克_JBitLog 幣誌
Denunciar
Bloquear Utilizador
🔍 用白話講幣圈,讓你從「觀望」到「開始」
📘 60秒陪你搞懂加密貨幣
💼 行銷打工人 aka JBitLog 幣誌創辦人
🔏 新手不踩雷指南、合作或問題聯繫👇
1 A seguir
33 Seguidores
38 Gostaram
Publicações
Artigo
【Você acompanha todos os dias as probabilidades de alta e de corte de juros para investir, mas na verdade são os preços em que outras pessoas apostam?】A bolsa de Taiwan abriu e disparou, atingindo nova máxima hoje; a TSMC, em conjunto, também reescreveu seu recorde de valor. O bitcoin voltou para cerca de 86 mil dólares. No momento, a maior parte do mercado acredita que a probabilidade de o Fed (banco central dos EUA) elevar as taxas em outubro diminuiu bastante, porque o relatório de emprego de setembro divulgado pelo Bureau of Labor Statistics (BLS) em 2 de outubro indica que: o número de empregos não agrícolas aumentou apenas 29 mil, e a taxa de desemprego subiu para 4,2%.
Quando as oportunidades de emprego ficam menores, há um motivo a menos para o Fed continuar elevando as taxas. E enquanto essa linha de narrativa não apresenta problema, então qual é, afinal, a “probabilidade” de aumento de taxas?
Quatro veículos de mídia têm quatro números de probabilidade diferentes:
【Você acompanha todos os dias as probabilidades de alta e de corte de juros para investir, mas na verdade são os preços em que outras pessoas apostam?】
A bolsa de Taiwan abriu e disparou, atingindo nova máxima hoje; a TSMC, em conjunto, também reescreveu seu recorde de valor. O bitcoin voltou para cerca de 86 mil dólares. No momento, a maior parte do mercado acredita que a probabilidade de o Fed (banco central dos EUA) elevar as taxas em outubro diminuiu bastante, porque o relatório de emprego de setembro divulgado pelo Bureau of Labor Statistics (BLS) em 2 de outubro indica que: o número de empregos não agrícolas aumentou apenas 29 mil, e a taxa de desemprego subiu para 4,2%.
Quando as oportunidades de emprego ficam menores, há um motivo a menos para o Fed continuar elevando as taxas. E enquanto essa linha de narrativa não apresenta problema, então qual é, afinal, a “probabilidade” de aumento de taxas?
Quatro veículos de mídia têm quatro números de probabilidade diferentes:
83
Artigo
【Após o incidente de hacking, a Bitget vai abrir saques de todas as moedas, mas o dinheiro perdido ainda está sem paradeiro?】A CEO da Bitget, Gracy Chen, em uma postagem no X em 30 de setembro, disse que todos os tokens serão retomados saques em 2 de outubro, ou seja, amanhã.
Ao mesmo tempo, o comunicado oficial diz que o fundo de proteção já foi recomposto para US$ 309 milhões, o que equivale a cerca de NT$ 9,9 bilhões. Este é o “mínimo de US$ 300 milhões dentro de uma semana” que ela prometeu para fora apenas em 28 de setembro, e o resultado foi alcançado já em 30 de setembro.
Além disso, de acordo com a mais recente prova de reservas divulgada pela Bitget, entre os 19 ativos incluídos no instantâneo, todas as taxas de reserva estão acima de 100%.
Mas é preciso distinguir o seguinte:
A prova de reserva confirma que “as moedas na conta do usuário são de fato o que a plataforma tem em mãos”
【Após o incidente de hacking, a Bitget vai abrir saques de todas as moedas, mas o dinheiro perdido ainda está sem paradeiro?】
A CEO da Bitget, Gracy Chen, em uma postagem no X em 30 de setembro, disse que todos os tokens serão retomados saques em 2 de outubro, ou seja, amanhã.
Ao mesmo tempo, o comunicado oficial diz que o fundo de proteção já foi recomposto para US$ 309 milhões, o que equivale a cerca de NT$ 9,9 bilhões. Este é o “mínimo de US$ 300 milhões dentro de uma semana” que ela prometeu para fora apenas em 28 de setembro, e o resultado foi alcançado já em 30 de setembro.
Além disso, de acordo com a mais recente prova de reservas divulgada pela Bitget, entre os 19 ativos incluídos no instantâneo, todas as taxas de reserva estão acima de 100%.
Mas é preciso distinguir o seguinte:
A prova de reserva confirma que “as moedas na conta do usuário são de fato o que a plataforma tem em mãos”
210
Artigo
Ver tradução
【10 月起在台灣轉幣超過 3 萬要交個資,你還會想用台灣交易所嗎?】金管會在 8 月 4 日公布,規劃推動虛擬資產的「轉帳規則」(Travel Rule),第一階段預計 115 年 10 月、也就是明天開始施行。移轉價值超過新台幣 3 萬元時,如果轉出的人是個人,平台要額外取得你的出生日期和住所地地址;如果是公司,則要取得官方辨識編號和設立登記地地址。
這套做法金管會稱為「上限強化型」的資訊蒐集機制,是參考防制洗錢金融行動工作組織(FATF)修正後的第十六項建議訂出來的。
同時,當平台擔任接收方、而這筆移轉超過 3 萬元時,它要拿轉出方給的接收人資訊,跟自己手上的客戶資料核對一次。
不過生日和地址這兩樣,其實早就在名單上了。現行的「提供虛擬資產服務之事業或人員防制洗錢及打擊資恐辦法」第 7 條,已經規定平台擔任轉出方時必須取得這些資訊:
轉出人姓名轉出虛擬資產的錢包資訊以及下列三項之一:官方身分證明文件號碼、地址、或出生日期及出生地
只是 10 月起,轉帳超過 3 萬元的話上面的所有資料恐都要交出去。
那 3 萬元以下的轉帳,是不是就不用管?
---
金管會的新聞稿表明:「VASP 不論移轉價值多寡,均應實施 Travel Rule」。換句話說,不管轉帳金額多寡,你都要交出個資,只是超過 3 萬,需要交出更多的個資。
金管會規劃的第一階段,只適用「境內 VASP 間之移轉」。也就是只有台灣境內的合規交易所互轉時,需要遵守這條規範。
但如果你的習慣是在台灣交易所把台幣換成泰達幣(俗稱 U),再轉去幣安、OKX、Bitget 這些境外平台操作,這段「境內轉境外」的操作,將被金管會列管在第二階段,預計 2027 年底開始實施。
而根據金管會證券期貨局 115 年 9 月 3 日的最新名單,台灣目前完成洗錢防制登記的業者一共有 10 家。
那麼 10 月之後,在台灣交易所之間轉幣,就真的要開始交生日和住家地址了嗎?
---
問題在於,這套規則到現在還沒走完立法程序。至於這次的修正草案,那份新聞稿寫的只是「將於近期辦理法規預告」,而預告刊登公報的隔天起算 30 天,各界都可以陳述意見。
所以我對「10 月上路」這個時程,目前是持保留態度的。
根據我的觀察,這件事真正值得記住的,或許不是那 3 萬元的門檻,是這套規則只規範「完成洗錢防制登記的境內業者」,所以沒有登記的平台,並不受這套規範拘束。
你的幣只要是從其他平台轉出去,其實也沒人可管。
如果轉帳規則真的上路,會影響你使用台灣交易所的意願嗎?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【10 月起在台灣轉幣超過 3 萬要交個資,你還會想用台灣交易所嗎?】
金管會在 8 月 4 日公布,規劃推動虛擬資產的「轉帳規則」(Travel Rule),第一階段預計 115 年 10 月、也就是明天開始施行。移轉價值超過新台幣 3 萬元時,如果轉出的人是個人,平台要額外取得你的出生日期和住所地地址;如果是公司,則要取得官方辨識編號和設立登記地地址。
這套做法金管會稱為「上限強化型」的資訊蒐集機制,是參考防制洗錢金融行動工作組織(FATF)修正後的第十六項建議訂出來的。
同時,當平台擔任接收方、而這筆移轉超過 3 萬元時,它要拿轉出方給的接收人資訊,跟自己手上的客戶資料核對一次。
不過生日和地址這兩樣,其實早就在名單上了。現行的「提供虛擬資產服務之事業或人員防制洗錢及打擊資恐辦法」第 7 條,已經規定平台擔任轉出方時必須取得這些資訊:
轉出人姓名轉出虛擬資產的錢包資訊以及下列三項之一:官方身分證明文件號碼、地址、或出生日期及出生地
只是 10 月起,轉帳超過 3 萬元的話上面的所有資料恐都要交出去。
那 3 萬元以下的轉帳,是不是就不用管?
---
金管會的新聞稿表明:「VASP 不論移轉價值多寡,均應實施 Travel Rule」。換句話說,不管轉帳金額多寡,你都要交出個資,只是超過 3 萬,需要交出更多的個資。
金管會規劃的第一階段,只適用「境內 VASP 間之移轉」。也就是只有台灣境內的合規交易所互轉時,需要遵守這條規範。
但如果你的習慣是在台灣交易所把台幣換成泰達幣(俗稱 U),再轉去幣安、OKX、Bitget 這些境外平台操作,這段「境內轉境外」的操作,將被金管會列管在第二階段,預計 2027 年底開始實施。
而根據金管會證券期貨局 115 年 9 月 3 日的最新名單,台灣目前完成洗錢防制登記的業者一共有 10 家。
那麼 10 月之後,在台灣交易所之間轉幣,就真的要開始交生日和住家地址了嗎?
---
問題在於,這套規則到現在還沒走完立法程序。至於這次的修正草案,那份新聞稿寫的只是「將於近期辦理法規預告」,而預告刊登公報的隔天起算 30 天,各界都可以陳述意見。
所以我對「10 月上路」這個時程,目前是持保留態度的。
根據我的觀察,這件事真正值得記住的,或許不是那 3 萬元的門檻,是這套規則只規範「完成洗錢防制登記的境內業者」,所以沒有登記的平台,並不受這套規範拘束。
你的幣只要是從其他平台轉出去,其實也沒人可管。
如果轉帳規則真的上路,會影響你使用台灣交易所的意願嗎?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
185
Artigo
【Califórnia (EUA) proíbe autoridades de emitir moedas meme; o governador cita diretamente Trump, mas e as quase 990 mil carteiras que saíram no prejuízo?】O governador da Califórnia (EUA), Gavin Newsom, assinou em 27 de setembro, no horário dos Estados Unidos, a Lei da Câmara nº 2409 (AB 2409), que proíbe os agentes públicos da Califórnia de emitirem moedas meme — ou seja, criptomoedas que não têm utilidade real e cujos preços são sustentados apenas por buzz.
Além disso, em um comunicado oficial do governo estadual, ele também cita diretamente o “Trump Coin” (TRUMP) emitido pelo presidente dos EUA, Trump, e afirma: “Nenhum oficial deve lucrar com o cargo que ocupa.”
De acordo com estatísticas da empresa de análise on-chain Nansen com dados até o fim de junho deste ano, existem 1,48 milhão de carteiras que compraram a Trump Coin, das quais 988.905 saíram no prejuízo; o prejuízo total foi de US$ 3,81 bilhões. Convertendo para reais taiwaneses, isso dá aproximadamente 120 bilhões de dólares de Taiwan (1.200 bilhões). Já o preço da Trump Coin também caiu cerca de 97% em relação ao seu pico.
【Califórnia (EUA) proíbe autoridades de emitir moedas meme; o governador cita diretamente Trump, mas e as quase 990 mil carteiras que saíram no prejuízo?】
O governador da Califórnia (EUA), Gavin Newsom, assinou em 27 de setembro, no horário dos Estados Unidos, a Lei da Câmara nº 2409 (AB 2409), que proíbe os agentes públicos da Califórnia de emitirem moedas meme — ou seja, criptomoedas que não têm utilidade real e cujos preços são sustentados apenas por buzz.
Além disso, em um comunicado oficial do governo estadual, ele também cita diretamente o “Trump Coin” (TRUMP) emitido pelo presidente dos EUA, Trump, e afirma: “Nenhum oficial deve lucrar com o cargo que ocupa.”
De acordo com estatísticas da empresa de análise on-chain Nansen com dados até o fim de junho deste ano, existem 1,48 milhão de carteiras que compraram a Trump Coin, das quais 988.905 saíram no prejuízo; o prejuízo total foi de US$ 3,81 bilhões. Convertendo para reais taiwaneses, isso dá aproximadamente 120 bilhões de dólares de Taiwan (1.200 bilhões). Já o preço da Trump Coin também caiu cerca de 97% em relação ao seu pico.
3
11
12.1k
Artigo
【Análise do caso do hack da Bitget: 124 bilhões de ienes taiwaneses, a versão oficial diz que nenhum ativo do usuário foi perdido, mas os saques ainda precisam esperar até outubro?】A principal exchange Bitget foi hackeada às 2h31 do dia 25 de setembro, horário de Taipei. Até a data em que este artigo foi escrito em 27 de setembro, a página oficial de acompanhamento de fundos da Bitget mostra que o valor efetivamente roubado foi de 3,9122 bilhões de dólares, o que equivale a aproximadamente 12,4 bilhões de dólares em moeda taiwanesa, ou cerca de 124 bilhões de yuan/NTD (dependendo da conversão).
Este número é um pouco maior do que os 3,875 bilhões de dólares anunciados oficialmente em 25/9. A diferença é que a página de acompanhamento inclui também os ativos roubados em três cadeias: ALGO, TIA e ATOM. E, conforme a oficialidade divulgou em 26 um cronograma de retomada dos saques, o caso finalmente chegou a uma conclusão preliminar.
A linha do tempo de processamento oficial é a seguinte (horário de Taipei):
【Análise do caso do hack da Bitget: 124 bilhões de ienes taiwaneses, a versão oficial diz que nenhum ativo do usuário foi perdido, mas os saques ainda precisam esperar até outubro?】
A principal exchange Bitget foi hackeada às 2h31 do dia 25 de setembro, horário de Taipei. Até a data em que este artigo foi escrito em 27 de setembro, a página oficial de acompanhamento de fundos da Bitget mostra que o valor efetivamente roubado foi de 3,9122 bilhões de dólares, o que equivale a aproximadamente 12,4 bilhões de dólares em moeda taiwanesa, ou cerca de 124 bilhões de yuan/NTD (dependendo da conversão).
Este número é um pouco maior do que os 3,875 bilhões de dólares anunciados oficialmente em 25/9. A diferença é que a página de acompanhamento inclui também os ativos roubados em três cadeias: ALGO, TIA e ATOM. E, conforme a oficialidade divulgou em 26 um cronograma de retomada dos saques, o caso finalmente chegou a uma conclusão preliminar.
A linha do tempo de processamento oficial é a seguinte (horário de Taipei):
2
2
3
5.4k
Artigo
Ver tradução
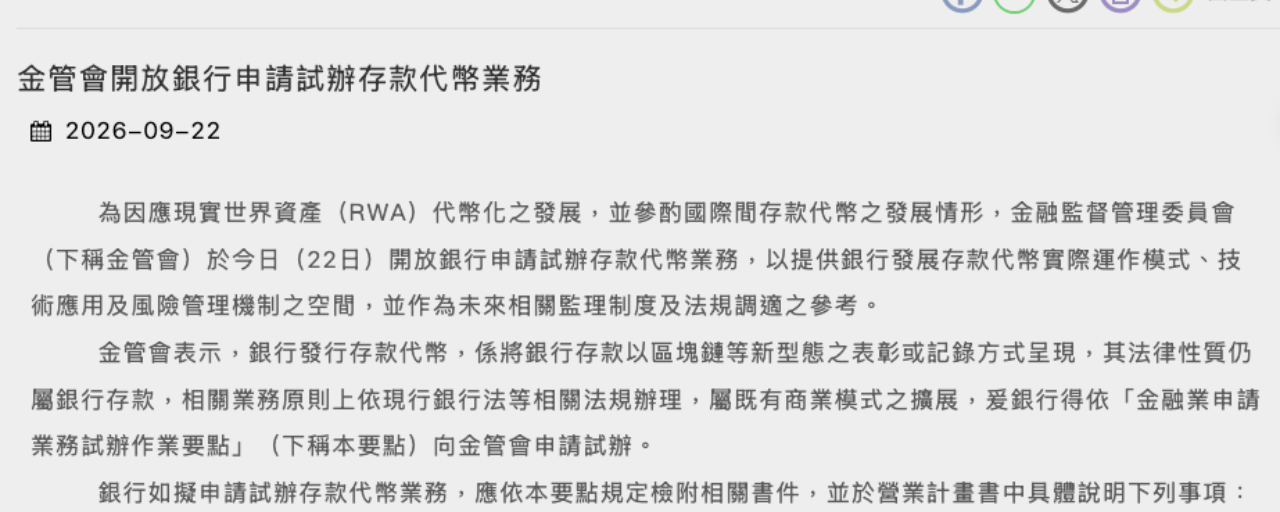
【台灣銀行存款即將上鏈!但金管會為什麼反覆強調它「跟穩定幣完全不一樣」?】金管會在 9 月 22 日宣布,開放所有銀行申請試辦「存款代幣」業務,也就是讓銀行把存款改用區塊鏈的方式來記錄和轉移。新聞稿也表明:「其法律性質仍屬銀行存款」,所以不用等新法,照現行的銀行法就能申請。
而這次開放,其實是台新銀行率先表態。金管會銀行局長童政彰在記者會上透露,台新銀行先透過金管會的「監理門診」提出構想,但到 22 日為止,台新和其他銀行都還沒有正式遞件。
童政彰推測,銀行會主動來問,應該是已經看到客戶有把資金放上區塊鏈的需求。
但就算之後上路,初期大概也只會先做同一家銀行客戶之間的「行內」清算,而且主要會是企業間的往來。
童政彰舉的例子是進出口貿易:廠商簽約之後,過去要靠銀行開信用狀、押匯來處理金流,未來理論上可以透過智能合約,直接在鏈上完成締約和付款,省掉部分人工作業。
他也提到,開放前金管會已經跟中央銀行溝通過,目前主要設想的幣別是新台幣,美元等外幣還要再跟央行討論。所以短期內,你開網銀也不會看到任何變化。
同時,童政彰反覆強調,存款代幣表彰的「還是存款」。也就是說存款變成代幣之後,原本的保障一樣不少:
存款保險照常適用銀行照樣要提列存款準備金銀行仍須給付利息
至於穩定幣,他的說法則是:穩定幣屬於虛擬資產,靠連結有價值的資產來維持價格,「它在運用的場景跟相關的法規是完全不一樣的」。
把兩者放在一起看,差別大概可以分為以下:
誰發行:存款代幣是銀行,穩定幣是私人公司法律上是什麼:存款代幣是銀行存款,穩定幣是虛擬資產照哪套規則走:存款代幣照現行銀行法,穩定幣要看虛擬資產的規範
許多接觸幣圈投資的人,都已經習慣把泰達幣(俗稱 U)當成「放在交易所的美元資產」,卻忘記它只是價格錨定美元的「虛擬資產」。
而這條界線有沒有畫清楚,也直接決定銀行能不能馬上動作。
存款代幣因為法律上還是存款,銀行現在就能照現行銀行法申請試辦;然而虛擬資產這一邊,金管會主委彭金隆同一天才說,相關的 9 項子法規劃 10 月起舉行公聽會,目標明年第 1 季發布…
根據我的觀察,這次開放最有價值的,或許不是銀行多了一條區塊鏈通路,而是金管會替「法定貨幣」和「穩定幣」劃清界線。
你還認為放在交易所的 USDT,跟銀行裡的美元存款差不多嗎?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【台灣銀行存款即將上鏈!但金管會為什麼反覆強調它「跟穩定幣完全不一樣」?】
金管會在 9 月 22 日宣布,開放所有銀行申請試辦「存款代幣」業務,也就是讓銀行把存款改用區塊鏈的方式來記錄和轉移。新聞稿也表明:「其法律性質仍屬銀行存款」,所以不用等新法,照現行的銀行法就能申請。
而這次開放,其實是台新銀行率先表態。金管會銀行局長童政彰在記者會上透露,台新銀行先透過金管會的「監理門診」提出構想,但到 22 日為止,台新和其他銀行都還沒有正式遞件。
童政彰推測,銀行會主動來問,應該是已經看到客戶有把資金放上區塊鏈的需求。
但就算之後上路,初期大概也只會先做同一家銀行客戶之間的「行內」清算,而且主要會是企業間的往來。
童政彰舉的例子是進出口貿易:廠商簽約之後,過去要靠銀行開信用狀、押匯來處理金流,未來理論上可以透過智能合約,直接在鏈上完成締約和付款,省掉部分人工作業。
他也提到,開放前金管會已經跟中央銀行溝通過,目前主要設想的幣別是新台幣,美元等外幣還要再跟央行討論。所以短期內,你開網銀也不會看到任何變化。
同時,童政彰反覆強調,存款代幣表彰的「還是存款」。也就是說存款變成代幣之後,原本的保障一樣不少:
存款保險照常適用銀行照樣要提列存款準備金銀行仍須給付利息
至於穩定幣,他的說法則是:穩定幣屬於虛擬資產,靠連結有價值的資產來維持價格,「它在運用的場景跟相關的法規是完全不一樣的」。
把兩者放在一起看,差別大概可以分為以下:
誰發行:存款代幣是銀行,穩定幣是私人公司法律上是什麼:存款代幣是銀行存款,穩定幣是虛擬資產照哪套規則走:存款代幣照現行銀行法,穩定幣要看虛擬資產的規範
許多接觸幣圈投資的人,都已經習慣把泰達幣(俗稱 U)當成「放在交易所的美元資產」,卻忘記它只是價格錨定美元的「虛擬資產」。
而這條界線有沒有畫清楚,也直接決定銀行能不能馬上動作。
存款代幣因為法律上還是存款,銀行現在就能照現行銀行法申請試辦;然而虛擬資產這一邊,金管會主委彭金隆同一天才說,相關的 9 項子法規劃 10 月起舉行公聽會,目標明年第 1 季發布…
根據我的觀察,這次開放最有價值的,或許不是銀行多了一條區塊鏈通路,而是金管會替「法定貨幣」和「穩定幣」劃清界線。
你還認為放在交易所的 USDT,跟銀行裡的美元存款差不多嗎?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
567
Artigo
Ver tradução
【馬斯克宣布 X 貼文直接連結交易所下單,是為了滿足「FOMO 仔」嗎?】馬斯克的社群平台 X 在 9 月 15 日宣布,貼文裡類似 $BTC 的代號,點下去會跳出價格走勢圖和相關討論,而且旁邊還多了一顆「Trade」按鈕,按了會直接連結到 Coinbase、Kraken 等五家合作平台下單,目前已經在美國上線。其中 Kraken 直言,美國使用者點任何一個加密貨幣的代號,都能被導到 Kraken。
X 產品工程主管 Mridul Singhai 表示,這是為了縮短「時間軸上的代號」跟「市場本身」之間的距離。換句話說,從看到一則貼文到跳進交易所的下單頁,中間只剩兩次點擊。
雖然這個功能目前只開放給美國用戶,但在台灣,如果你有用幣安交易所,其實「幣安廣場」也有類似的機制,而且能讓寫文的創作者,分到用戶下單的手續費。
---
根據幣安官方的說明,從 2026 年 2 月 2 日起,所有完成身分驗證的使用者都能參加「Write to Earn」的活動。
只要發文者在貼文裡放上 $BTC 這種幣種代號或行情小工具,讀者點下去之後完成交易,發文者就能拿到這筆交易手續費的 20%。每週排名前 30 名的發文者,最高可以拿到 50%。
而且分潤機制不只有現貨,還包括槓桿與合約。用幣安官網公布的一般用戶費率算一次,假設同樣拿 1,000 USDT 出來:
買現貨:手續費 0.1%,大約是 1 U開 20 倍合約:部位變成 2 萬 U,吃單手續費 0.05%,大約是 10 U
這套機制除了鼓勵創作者之外,也希望讓更多用戶願意停留在幣安生態交流。不過要注意,目前的機制是,讀者必須在點擊代號後的「1 分鐘內」下單才算數。
---
至於 X 設計「Trade」按鈕的機制會發生什麼事,其實這個月初已經在 X 上演過一次類似案例。
9 月 5 日,有駭客盜用 Neuralink 高層 Shivon Zilis 的 X 帳號,捏造故事來推一顆叫 SLINK 的迷因幣。而馬斯克在相關貼文底下回了一個「💯」,SLINK 的市值半小時內從 50 萬美元衝到 8,200 萬美元,45 分鐘後又跌回原點。
提前埋伏的內部錢包在高點出貨,合計獲利超過 470 萬美元,然而看到馬斯克互動才衝進去的人,損失慘重。不過那一次,買家還得自己複製合約地址、自己找地方下單。
所以我認為,在貼文旁設計「交易」按鈕,雖說是讓用戶減少點擊次數,但更多的是滿足幣圈投機者的「FOMO 慾望」,因為它直接讓你連冷靜的機會都沒有。
而幣安幣安廣場的「1 分鐘」規則,其實也是為了減少思考的機會。
你有沒有看完某些創作者的貼文,就直接衝動下單過?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【馬斯克宣布 X 貼文直接連結交易所下單,是為了滿足「FOMO 仔」嗎?】
馬斯克的社群平台 X 在 9 月 15 日宣布,貼文裡類似 $BTC 的代號,點下去會跳出價格走勢圖和相關討論,而且旁邊還多了一顆「Trade」按鈕,按了會直接連結到 Coinbase、Kraken 等五家合作平台下單,目前已經在美國上線。其中 Kraken 直言,美國使用者點任何一個加密貨幣的代號,都能被導到 Kraken。
X 產品工程主管 Mridul Singhai 表示,這是為了縮短「時間軸上的代號」跟「市場本身」之間的距離。換句話說,從看到一則貼文到跳進交易所的下單頁,中間只剩兩次點擊。
雖然這個功能目前只開放給美國用戶,但在台灣,如果你有用幣安交易所,其實「幣安廣場」也有類似的機制,而且能讓寫文的創作者,分到用戶下單的手續費。
---
根據幣安官方的說明,從 2026 年 2 月 2 日起,所有完成身分驗證的使用者都能參加「Write to Earn」的活動。
只要發文者在貼文裡放上 $BTC 這種幣種代號或行情小工具,讀者點下去之後完成交易,發文者就能拿到這筆交易手續費的 20%。每週排名前 30 名的發文者,最高可以拿到 50%。
而且分潤機制不只有現貨,還包括槓桿與合約。用幣安官網公布的一般用戶費率算一次,假設同樣拿 1,000 USDT 出來:
買現貨:手續費 0.1%,大約是 1 U開 20 倍合約:部位變成 2 萬 U,吃單手續費 0.05%,大約是 10 U
這套機制除了鼓勵創作者之外,也希望讓更多用戶願意停留在幣安生態交流。不過要注意,目前的機制是,讀者必須在點擊代號後的「1 分鐘內」下單才算數。
---
至於 X 設計「Trade」按鈕的機制會發生什麼事,其實這個月初已經在 X 上演過一次類似案例。
9 月 5 日,有駭客盜用 Neuralink 高層 Shivon Zilis 的 X 帳號,捏造故事來推一顆叫 SLINK 的迷因幣。而馬斯克在相關貼文底下回了一個「💯」,SLINK 的市值半小時內從 50 萬美元衝到 8,200 萬美元,45 分鐘後又跌回原點。
提前埋伏的內部錢包在高點出貨,合計獲利超過 470 萬美元,然而看到馬斯克互動才衝進去的人,損失慘重。不過那一次,買家還得自己複製合約地址、自己找地方下單。
所以我認為,在貼文旁設計「交易」按鈕,雖說是讓用戶減少點擊次數,但更多的是滿足幣圈投機者的「FOMO 慾望」,因為它直接讓你連冷靜的機會都沒有。
而幣安幣安廣場的「1 分鐘」規則,其實也是為了減少思考的機會。
你有沒有看完某些創作者的貼文,就直接衝動下單過?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
177
Artigo
Ver tradução
【還在看 YouTube 學投資?自稱「不帶單、不賣明牌」的幣圈交易導師,被警方認定是詐團首腦】刑事警察局在 9 月 16 日公布一起假投資案。其中的詐騙首腦,是一名 34 歲的謝姓男子。他在 YouTube 與 X 上經營一個叫「交易幣修課」的頻道,並以「導師」的身分上傳影片,分析加密貨幣與投資知識。
而且他們在 X 帳號的簡介上也寫著「8 年經驗一對一私人教練」,以及「數百位學員見證、不帶單不賣明牌」。
等到取得信任之後,他用話術引導被害人改用一個叫「恆豐」的投資 App 買泰達幣(俗稱 U)。讓他們以為自己是透過正常管道在買幣,殊不知錢跟幣都流進了詐團控制的人頭公司帳戶與錢包。
目前一共有 46 人受騙,總財損超過 5,869 萬元,平均每一個人被騙走大約 128 萬元。其中一位甚至是公司負責人,在短短兩個月內就被騙走 1,550 萬元。
---
「不帶單、不報明牌」這七個字,是台灣投資教學市場上最常見的用詞。而在這起詐騙案裡,交易幣修課的導師也確實沒幫任何人代操,但他們做的,是指定你用哪一個平台。
警方指出,一名 28 歲的洪姓電腦工程師負責跟中國的系統商對接後台、架設假的投資平台,並串接台股資料的網站,畫面上甚至有假的獲利數字。
同時,他們也找上一名 57 歲、被稱作「神鬼會計師」的王姓男子成立空殼公司、調度車手,把錢經過公司帳戶、地下匯兌與加密貨幣錢包繞圈,做出金流的斷點。
從前端的獲客教學,到後端的金流斷點,一整條詐騙產業鏈就這樣完成。
---
根據我的觀察,這個案子真正值得記住的,是 YouTube 已成為多數人學習幣圈、投資的主要管道,但是投資教學頻道能給你看的資訊,只有它自己寫的簡介,和影片下面那些留言,不過這些都能造假。
建議在網路學習投資時,請養成一個習慣,看他過去的內容和對外的回覆,並且多花點時間觀察,當對方有指定特定平台時,也請再三查證平台的真實性,減少自己受騙的機會。
你現在跟著學投資的那個人,有沒有指定你要用哪個平台?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【還在看 YouTube 學投資?自稱「不帶單、不賣明牌」的幣圈交易導師,被警方認定是詐團首腦】
刑事警察局在 9 月 16 日公布一起假投資案。其中的詐騙首腦,是一名 34 歲的謝姓男子。他在 YouTube 與 X 上經營一個叫「交易幣修課」的頻道,並以「導師」的身分上傳影片,分析加密貨幣與投資知識。
而且他們在 X 帳號的簡介上也寫著「8 年經驗一對一私人教練」,以及「數百位學員見證、不帶單不賣明牌」。
等到取得信任之後,他用話術引導被害人改用一個叫「恆豐」的投資 App 買泰達幣(俗稱 U)。讓他們以為自己是透過正常管道在買幣,殊不知錢跟幣都流進了詐團控制的人頭公司帳戶與錢包。
目前一共有 46 人受騙,總財損超過 5,869 萬元,平均每一個人被騙走大約 128 萬元。其中一位甚至是公司負責人,在短短兩個月內就被騙走 1,550 萬元。
---
「不帶單、不報明牌」這七個字,是台灣投資教學市場上最常見的用詞。而在這起詐騙案裡,交易幣修課的導師也確實沒幫任何人代操,但他們做的,是指定你用哪一個平台。
警方指出,一名 28 歲的洪姓電腦工程師負責跟中國的系統商對接後台、架設假的投資平台,並串接台股資料的網站,畫面上甚至有假的獲利數字。
同時,他們也找上一名 57 歲、被稱作「神鬼會計師」的王姓男子成立空殼公司、調度車手,把錢經過公司帳戶、地下匯兌與加密貨幣錢包繞圈,做出金流的斷點。
從前端的獲客教學,到後端的金流斷點,一整條詐騙產業鏈就這樣完成。
---
根據我的觀察,這個案子真正值得記住的,是 YouTube 已成為多數人學習幣圈、投資的主要管道,但是投資教學頻道能給你看的資訊,只有它自己寫的簡介,和影片下面那些留言,不過這些都能造假。
建議在網路學習投資時,請養成一個習慣,看他過去的內容和對外的回覆,並且多花點時間觀察,當對方有指定特定平台時,也請再三查證平台的真實性,減少自己受騙的機會。
你現在跟著學投資的那個人,有沒有指定你要用哪個平台?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
344
Artigo
【A primeira aula do Clube de Pesquisa de Valores da NTU lotou até a rua, mas esses jovens malucos por investimentos talvez ainda não tenham visto uma queda realmente avassaladora?】O Clube de Pesquisa de Valores da NTU (Taiwan University) fez a primeira aula do semestre na noite de 16 de setembro, às 19h. A fila começou ao longo do corredor do prédio de ensino Bo-ya e se estendeu até a estrada ao lado do gramado. Um vídeo de 14 segundos mostrando a fila foi postado no Threads na madrugada do dia 17 e, ainda naquela tarde, já acumulou 124 mil visualizações.
A fila fica assim porque o comunicado do clube deixou claro que só aceitam as “primeiras 200 pessoas com pagamento confirmado”, e o pagamento precisa ser feito presencialmente na primeira aula; quem chega primeiro, leva vantagem. O tema daquela aula era “Investimento em fundamentos e estratégias de seleção de ações”. A palestrante era a ex-presidente, aka a “Snowman” da página de investimentos “Snowman no Verão dos Investimentos”.
【A primeira aula do Clube de Pesquisa de Valores da NTU lotou até a rua, mas esses jovens malucos por investimentos talvez ainda não tenham visto uma queda realmente avassaladora?】
O Clube de Pesquisa de Valores da NTU (Taiwan University) fez a primeira aula do semestre na noite de 16 de setembro, às 19h. A fila começou ao longo do corredor do prédio de ensino Bo-ya e se estendeu até a estrada ao lado do gramado. Um vídeo de 14 segundos mostrando a fila foi postado no Threads na madrugada do dia 17 e, ainda naquela tarde, já acumulou 124 mil visualizações.
A fila fica assim porque o comunicado do clube deixou claro que só aceitam as “primeiras 200 pessoas com pagamento confirmado”, e o pagamento precisa ser feito presencialmente na primeira aula; quem chega primeiro, leva vantagem. O tema daquela aula era “Investimento em fundamentos e estratégias de seleção de ações”. A palestrante era a ex-presidente, aka a “Snowman” da página de investimentos “Snowman no Verão dos Investimentos”.
A fila fica assim porque o comunicado do clube deixou claro que só aceitam as “primeiras 200 pessoas com pagamento confirmado”, e o pagamento precisa ser feito presencialmente na primeira aula; quem chega primeiro, leva vantagem. O tema daquela aula era “Investimento em fundamentos e estratégias de seleção de ações”. A palestrante era a ex-presidente, aka a “Snowman” da página de investimentos “Snowman no Verão dos Investimentos”.
184
Artigo
【比特幣兩天跌掉近 5%,但聯準會宣布升息那一刻,幣價卻往上走?】美國參議院在台北時間 9 月 16 日凌晨 2 點 19 分,對(數位資產市場清晰法案)(Clarity Act,簡稱(CLARITY法案))進行第 234 號表決,結果是贊成 49 票、反對 50 票,另有 1 人沒有投票。
補充說明,這場表決決定的不是法案過不過,而是「要不要把它拿上檯面討論」。參議院的規矩是得先湊到 60 票,所以這次連討論都沒開始。
民主黨全數投下反對,另外還有 4 位共和黨參議員跑票。卡關的主因,是民主黨要求加上「總統與家人從加密貨幣事業獲利」的限制條款,導致兩黨談不攏。
【比特幣兩天跌掉近 5%,但聯準會宣布升息那一刻,幣價卻往上走?】
美國參議院在台北時間 9 月 16 日凌晨 2 點 19 分,對(數位資產市場清晰法案)(Clarity Act,簡稱(CLARITY法案))進行第 234 號表決,結果是贊成 49 票、反對 50 票,另有 1 人沒有投票。
補充說明,這場表決決定的不是法案過不過,而是「要不要把它拿上檯面討論」。參議院的規矩是得先湊到 60 票,所以這次連討論都沒開始。
民主黨全數投下反對,另外還有 4 位共和黨參議員跑票。卡關的主因,是民主黨要求加上「總統與家人從加密貨幣事業獲利」的限制條款,導致兩黨談不攏。
補充說明,這場表決決定的不是法案過不過,而是「要不要把它拿上檯面討論」。參議院的規矩是得先湊到 60 票,所以這次連討論都沒開始。
民主黨全數投下反對,另外還有 4 位共和黨參議員跑票。卡關的主因,是民主黨要求加上「總統與家人從加密貨幣事業獲利」的限制條款,導致兩黨談不攏。
1.5k
Artigo
Ver tradução
【泰達幣又背上惡名!你看到的假投資廣告,背後竟是正規行銷公司操刀?】台南市刑警大隊與刑事警察局偵查第八大隊在 9 月 15 日公布一起案子。一家 2023 年在台南立案的數位行銷科技公司,替詐騙集團製作假投資廣告,並且投放在 Facebook 上。
警方清查出 36 名被害人,總財損超過 5,554 萬元,其中一名被害人損失高達 1,139 萬元。而這家公司向詐團收取的服務費超過 2,800 萬元,檢警初估它從中獲取的不法利益接近 8,354 萬元。
而主嫌除了在台南登記的行銷公司,還在境外設了一家空殼廣告科技公司。全案 13 人移送台南地檢署,其中 36 歲的李姓主嫌與 3 名廣告投手共 4 人遭到羈押。
這家公司收錢的方式是先收泰達幣(俗稱 U),接著在國內換成現金,警方這次一共查扣 89,599 顆(約台幣 273 萬元)。
---
這個案子麻煩的是,投放廣告的其實不是詐騙集團。因為詐騙集團自己開廣告帳號,很快就會被平台判定異常然後停用。
但一家 2023 年就立案、有統一編號、有正常客戶的行銷公司不一樣,它的帳號有投放紀錄,也有付款歷史,在系統眼裡就是一個正常的廣告主。
所以詐團買的不是廣告,而是一張「看起來正常」的通行證。
而為了讓廣告點進去之後的東西也像真的,主嫌還指示成員自建帳號,再向境外公司買進大量 LINE 帳號當「水軍」。然後用這些帳號加進假投顧老師的投資群組,輪流貼獲利截圖、感謝老師報明牌。
或許你會說,我又不會去點那種廣告。
被騙走 5,254 萬元的那些人起初也這樣想,但當看到的是一則由專業投手優化過的廣告,掛著自己認得的投顧名人,點進去之後還有一整個群組的人在旁邊幫忙作證。
從陌生→信任→收割,每一個環節都充分運用行銷漏斗的邏輯,降低被害者的心理決策門檻。
---
這起事件會被爆出來,是數位發展部監測到這家公司的社群廣告金流異常,通報檢警之後,專案小組再向 Meta 調閱投放與註冊資料,才把整條線拉出來。
但平台這邊其實也不是沒有在擋。
Meta 在 8 月 27 日公布在台打詐成果時表示,今年 1 月到 7 月中旬,已經在台灣主動下架超過 310 萬則詐騙廣告、停用超過 4 萬個廣告帳號。
根據我的觀察,這件事真正值得記住的,是詐騙廣告已經不是過去那種「做得很粗糙、一看就知道」的那種東西。它有專業的行銷公司操刀,有正常的廣告帳戶投放,還有買來的水軍在群組裡幫忙演戲。
即便是專業人士,也很難分辨出來。接著整條詐騙產業鏈在透過泰達幣結算收錢,讓金流難以追蹤。所以我認為,對付這類廣告不能靠眼力,只能靠流程。
不管廣告上掛的是哪一位你認得的名人,只要它要你先加 LINE、進群組、再由「老師」帶你操作,就不要往下走。
要買加密貨幣,就自己打開你已經在用的交易所 App 下單,不要透過任何人代操,也不要隨意進來路不明的群組。
你在臉書上滑到過掛著名人頭像的投資廣告嗎?歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【泰達幣又背上惡名!你看到的假投資廣告,背後竟是正規行銷公司操刀?】
台南市刑警大隊與刑事警察局偵查第八大隊在 9 月 15 日公布一起案子。一家 2023 年在台南立案的數位行銷科技公司,替詐騙集團製作假投資廣告,並且投放在 Facebook 上。
警方清查出 36 名被害人,總財損超過 5,554 萬元,其中一名被害人損失高達 1,139 萬元。而這家公司向詐團收取的服務費超過 2,800 萬元,檢警初估它從中獲取的不法利益接近 8,354 萬元。
而主嫌除了在台南登記的行銷公司,還在境外設了一家空殼廣告科技公司。全案 13 人移送台南地檢署,其中 36 歲的李姓主嫌與 3 名廣告投手共 4 人遭到羈押。
這家公司收錢的方式是先收泰達幣(俗稱 U),接著在國內換成現金,警方這次一共查扣 89,599 顆(約台幣 273 萬元)。
---
這個案子麻煩的是,投放廣告的其實不是詐騙集團。因為詐騙集團自己開廣告帳號,很快就會被平台判定異常然後停用。
但一家 2023 年就立案、有統一編號、有正常客戶的行銷公司不一樣,它的帳號有投放紀錄,也有付款歷史,在系統眼裡就是一個正常的廣告主。
所以詐團買的不是廣告,而是一張「看起來正常」的通行證。
而為了讓廣告點進去之後的東西也像真的,主嫌還指示成員自建帳號,再向境外公司買進大量 LINE 帳號當「水軍」。然後用這些帳號加進假投顧老師的投資群組,輪流貼獲利截圖、感謝老師報明牌。
或許你會說,我又不會去點那種廣告。
被騙走 5,254 萬元的那些人起初也這樣想,但當看到的是一則由專業投手優化過的廣告,掛著自己認得的投顧名人,點進去之後還有一整個群組的人在旁邊幫忙作證。
從陌生→信任→收割,每一個環節都充分運用行銷漏斗的邏輯,降低被害者的心理決策門檻。
---
這起事件會被爆出來,是數位發展部監測到這家公司的社群廣告金流異常,通報檢警之後,專案小組再向 Meta 調閱投放與註冊資料,才把整條線拉出來。
但平台這邊其實也不是沒有在擋。
Meta 在 8 月 27 日公布在台打詐成果時表示,今年 1 月到 7 月中旬,已經在台灣主動下架超過 310 萬則詐騙廣告、停用超過 4 萬個廣告帳號。
根據我的觀察,這件事真正值得記住的,是詐騙廣告已經不是過去那種「做得很粗糙、一看就知道」的那種東西。它有專業的行銷公司操刀,有正常的廣告帳戶投放,還有買來的水軍在群組裡幫忙演戲。
即便是專業人士,也很難分辨出來。接著整條詐騙產業鏈在透過泰達幣結算收錢,讓金流難以追蹤。所以我認為,對付這類廣告不能靠眼力,只能靠流程。
不管廣告上掛的是哪一位你認得的名人,只要它要你先加 LINE、進群組、再由「老師」帶你操作,就不要往下走。
要買加密貨幣,就自己打開你已經在用的交易所 App 下單,不要透過任何人代操,也不要隨意進來路不明的群組。
你在臉書上滑到過掛著名人頭像的投資廣告嗎?歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
7
Artigo
【Sequência do vazamento de dados pessoais em banco digital britânico! Hacker manda recado duro: antes da empresa pagar a conta, todo dia vão divulgar os dados pessoais dos clientes?】O banco digital britânico Revolut reconheceu, em 12 de setembro, uma falha interna que fez com que os documentos de identidade dos clientes e todo o histórico completo de transações em bitcoin fossem enviados às mãos de um grupo criminoso.
No entanto, a partir de 13 de setembro, as listas desses clientes — incluindo as cópias de passaportes, carteiras de habilitação e selfies do documento em mãos usadas para o KYC — começaram a ser publicadas, uma a uma, no X e no Telegram.
De acordo com reportagens do CryptoTimes e da FinanceFeeds, os atacantes ainda deixaram outra frase: ao pagar o preço pelo vazamento de dados de clientes na Revolut, a cada dia eles liberariam cada vez mais.
Entre as vítimas atualmente identificadas estão:
【Sequência do vazamento de dados pessoais em banco digital britânico! Hacker manda recado duro: antes da empresa pagar a conta, todo dia vão divulgar os dados pessoais dos clientes?】
O banco digital britânico Revolut reconheceu, em 12 de setembro, uma falha interna que fez com que os documentos de identidade dos clientes e todo o histórico completo de transações em bitcoin fossem enviados às mãos de um grupo criminoso.
No entanto, a partir de 13 de setembro, as listas desses clientes — incluindo as cópias de passaportes, carteiras de habilitação e selfies do documento em mãos usadas para o KYC — começaram a ser publicadas, uma a uma, no X e no Telegram.
De acordo com reportagens do CryptoTimes e da FinanceFeeds, os atacantes ainda deixaram outra frase: ao pagar o preço pelo vazamento de dados de clientes na Revolut, a cada dia eles liberariam cada vez mais.
Entre as vítimas atualmente identificadas estão:
123
Artigo
Ver tradução
【FTX 主嫌前女友轉行加入慈善贖罪!如果你是受害者,你買單嗎?】美國一家叫 Manifund 的慈善捐款平台,創辦人 Austin Chen 在美國時間 9 月 11 日發文宣布,前 Alameda Research 執行長 Caroline Ellison 已經正式加入他的團隊。
補充說明,Alameda Research 是加密貨幣交易所 FTX 的關聯交易公司。FTX 在 2022 年 11 月倒閉,創辦人 Sam Bankman-Fried 因為挪用客戶資金,2024 年 3 月被判 25 年有期徒刑,人現在還在監獄裡。
而 Ellison 的主要工作內容是:開發 Manifund 的募資平台,並且研究怎麼把慈善的錢有效地送到對的地方。
只是根據 Austin Chen 的說明,Ellison 從 7 月 13 日加入時,就一直用「Carol」這個筆名對外發文,持續了近兩個月,這意味著這段期間內捐錢到這個平台的人,不知道自己正在跟 FTX 的詐欺共犯打交道。
雖然 Chen 有為自己的欺瞞道歉,但大眾似乎不買單…
---
因為 Ellison 在 2022 年 FTX 的倒閉事件裡,被起訴七項詐欺與共謀罪行,被判處 2 年有期徒刑,而在 2024 年 11 月入監服刑 14 個月,直到 2026 年 1 月才出獄。
在 FTX 在 2022 年 11 月遞交法院的破產文件裡寫著,這個案子的債權人初估超過 100 萬人,其中絕大多數就是 Alameda Research 的客戶,其中還包括台灣人。
那麼 Austin Chen 為什麼要用她?
他在官方的電子報這樣寫:
“I believe in redemption. Caroline has admitted her faults, worked to make creditors whole, and served her time in prison. I’d like to give her the opportunity to contribute back to the world; I hope that the world will concur.”
根據鏈新聞的翻譯,中文大概是:我相信她能贖罪,Caroline 已承認過錯,努力讓債權人獲得補償,也服完刑期。我想給她一個回饋社會的機會,希望世人也能認同。
但是,Chen 的立場也很微妙…
---
Manifund 的前身 Manifold,當年的種子資金就是 FTX 的慈善部門 FTX Future Fund 給的。而 FTX 倒閉的時候,他自己也是受害者之一。
或許剛進加密市場的你會說,我又沒在 FTX 賠過錢,這件事跟我沒關係。
但你現在買幣的那家交易所,背後的老闆你也沒見過。你對他的認識,大概就是官網那幾行介紹,還有幾支受訪影片。
根據我的觀察,這件事真正值得記住的,不是 Caroline Ellison 該不該被原諒,而是同為受害者的Chen,在同一篇官方電子報裡表示:I find her(Ellison) to be kind, humble, down to earth, hardworking, smart and witty.
中文大概是:我發現她善良、謙遜、務實、聰明且機智。
這句話對 FTX 的受害者來說格外諷刺…
所以我認為,判斷一家交易所安不安全,看的從來就不是經營者像不像好人,因為人品只是「感覺」,你沒辦法拿它去對帳。
如果當年在 FTX 賠掉錢的是你,四年之後看到她找到新工作的這則消息,你會怎麼想?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【FTX 主嫌前女友轉行加入慈善贖罪!如果你是受害者,你買單嗎?】
美國一家叫 Manifund 的慈善捐款平台,創辦人 Austin Chen 在美國時間 9 月 11 日發文宣布,前 Alameda Research 執行長 Caroline Ellison 已經正式加入他的團隊。
補充說明,Alameda Research 是加密貨幣交易所 FTX 的關聯交易公司。FTX 在 2022 年 11 月倒閉,創辦人 Sam Bankman-Fried 因為挪用客戶資金,2024 年 3 月被判 25 年有期徒刑,人現在還在監獄裡。
而 Ellison 的主要工作內容是:開發 Manifund 的募資平台,並且研究怎麼把慈善的錢有效地送到對的地方。
只是根據 Austin Chen 的說明,Ellison 從 7 月 13 日加入時,就一直用「Carol」這個筆名對外發文,持續了近兩個月,這意味著這段期間內捐錢到這個平台的人,不知道自己正在跟 FTX 的詐欺共犯打交道。
雖然 Chen 有為自己的欺瞞道歉,但大眾似乎不買單…
---
因為 Ellison 在 2022 年 FTX 的倒閉事件裡,被起訴七項詐欺與共謀罪行,被判處 2 年有期徒刑,而在 2024 年 11 月入監服刑 14 個月,直到 2026 年 1 月才出獄。
在 FTX 在 2022 年 11 月遞交法院的破產文件裡寫著,這個案子的債權人初估超過 100 萬人,其中絕大多數就是 Alameda Research 的客戶,其中還包括台灣人。
那麼 Austin Chen 為什麼要用她?
他在官方的電子報這樣寫:
“I believe in redemption. Caroline has admitted her faults, worked to make creditors whole, and served her time in prison. I’d like to give her the opportunity to contribute back to the world; I hope that the world will concur.”
根據鏈新聞的翻譯,中文大概是:我相信她能贖罪,Caroline 已承認過錯,努力讓債權人獲得補償,也服完刑期。我想給她一個回饋社會的機會,希望世人也能認同。
但是,Chen 的立場也很微妙…
---
Manifund 的前身 Manifold,當年的種子資金就是 FTX 的慈善部門 FTX Future Fund 給的。而 FTX 倒閉的時候,他自己也是受害者之一。
或許剛進加密市場的你會說,我又沒在 FTX 賠過錢,這件事跟我沒關係。
但你現在買幣的那家交易所,背後的老闆你也沒見過。你對他的認識,大概就是官網那幾行介紹,還有幾支受訪影片。
根據我的觀察,這件事真正值得記住的,不是 Caroline Ellison 該不該被原諒,而是同為受害者的Chen,在同一篇官方電子報裡表示:I find her(Ellison) to be kind, humble, down to earth, hardworking, smart and witty.
中文大概是:我發現她善良、謙遜、務實、聰明且機智。
這句話對 FTX 的受害者來說格外諷刺…
所以我認為,判斷一家交易所安不安全,看的從來就不是經營者像不像好人,因為人品只是「感覺」,你沒辦法拿它去對帳。
如果當年在 FTX 賠掉錢的是你,四年之後看到她找到新工作的這則消息,你會怎麼想?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
2
188
Artigo
【Achei que o KYC protegia você? Um e-mail falso de um suposto governo no Reino Unido, que fez a privacidade e os ativos de inúmeras pessoas vazarem para fora!】o gigante bancário digital do Reino Unido, Revolut, admitiu em 12 de setembro que um e-mail disfarçado como um órgão governamental enganou o processo interno de verificação, fazendo com que os documentos de identidade de alguns clientes e registros completos de transações em bitcoin fossem entregues aos golpistas.
de acordo com uma notificação ao usuário obtida na CoinDesk, este e-mail apareceu na noite de sexta-feira, 11 de setembro; o remetente se passou por uma autoridade governamental legítima e as credenciais e os arquivos anexados passaram em todas as verificações internas do Revolut.
e a lista entregue incluía:
passaporte ou carta de condução, e também aquela foto selfie usada para o KYC
【Achei que o KYC protegia você? Um e-mail falso de um suposto governo no Reino Unido, que fez a privacidade e os ativos de inúmeras pessoas vazarem para fora!】
o gigante bancário digital do Reino Unido, Revolut, admitiu em 12 de setembro que um e-mail disfarçado como um órgão governamental enganou o processo interno de verificação, fazendo com que os documentos de identidade de alguns clientes e registros completos de transações em bitcoin fossem entregues aos golpistas.
de acordo com uma notificação ao usuário obtida na CoinDesk, este e-mail apareceu na noite de sexta-feira, 11 de setembro; o remetente se passou por uma autoridade governamental legítima e as credenciais e os arquivos anexados passaram em todas as verificações internas do Revolut.
e a lista entregue incluía:
passaporte ou carta de condução, e também aquela foto selfie usada para o KYC
162
Artigo
Ver tradução
【美國出手制裁中文詐騙平台,但台灣竟也有類似案例?】美國財政部在 9 月 9 日把一個叫 Xinbi Guarantee(新幣擔保)的中文平台列入制裁名單,認定它是跨國犯罪組織。
這個平台做的生意是擔保交易,也就是替買賣雙方代管款項的中間人。只是它服務的買賣雙方,一邊是東南亞詐騙園區的經營者,一邊是賣洗錢管道與作案工具給他們的商家。
而這個平台上架的東西,跟一般網購完全不一樣。
詐騙集團要的是人頭銀行帳戶、外流的個資名單、能收款的金流管道,還有把贓款換成幣送出境的服務。只是這種交易的雙方誰也不信誰。錢先付怕拿不到貨,貨先出怕收不到錢,而且出了事誰也不能報警。
所以才需要一個敢當中間人的平台:買家先把 USDT 押在平台上,賣家交貨之後平台才放款,平台從中抽成。
換句話說,新幣擔保是一個把詐騙所需的東西,做成可以下單的賣場。
根據財政部的新聞稿,從 2022 年成立到現在,這個市集經手的金額超過 240 億美元,換算新台幣超過 7,500 億元。
美國財政部長貝森特(Scott Bessent)在聲明裡說:「東南亞的詐騙園區每年從美國被害人身上偷走數十億美元。」
同一天,美國特勤局在 52 個錢包裡凍結了 5,280 萬美元的 USDT,其中兩個錢包、大約 1,200 萬美元是憑法院令狀直接查扣。
---
但在新幣擔保的商品清單裡面,最難做的就是把騙來的錢換成幣送出去。因為詐騙集團騙得到錢,不代表拿得走。錢只要還留在銀行帳戶裡,隨時可能被凍結。
或許你會說,這是東南亞國家的事情,跟台灣人有什麼關係。
其實新幣擔保上架的洗錢服務,台灣也有人在做,甚至還開成了連鎖店。今年 7 月 16 日,士林地方法院一審判處「幣想科技」負責人施啟仁 22 年有期徒刑,沒收犯罪所得 4,371 萬 8,505 元。
幣想科技在台灣開了 45 間加盟門市,是當時全台規模最大的虛擬資產服務商。
法院認定的犯罪事實是:
1 年之內替詐騙集團洗掉 23 億元勾結詐騙集團,不法所得高達 12 億 7,500 萬元有逾千人遭騙並報案,法院據此認定 485 件加重詐欺及洗錢罪
而它的手法,是把詐騙金流的最後一步,做成一家開在街上的正常店面。靠著話術讓被害人自己走進門市,把現金投進店裡的入金機。保全公司再把錢載走存進銀行帳戶,換成 USDT,轉進詐團指定的錢包。
---
根據我的觀察,這件事真正值得記住的,是詐騙早就有一條完整分工的產業鏈。
而這條產業鏈的多數環節都能搬到境外。園區可以設在東南亞,話術可以外包,伺服器可以架在你查不到的地方。
只有把台灣人的現金收走的那段無法搬,因為人在台灣,鈔票得有人親手經手。所以台灣出現這種案例並不是意外。
而對路過的人來說,那家店跟一般幣商沒有任何差別。它有招牌、有店員,甚至還掛著金管會的洗錢防制聲明。
請記得,不管理由聽起來多合理,只要有人要你帶現金去某家店換成幣、或是投進店裡的機器,都不要輕易相信。要買幣,就從自己的銀行帳戶轉進交易所,讓每一筆錢都留得下紀錄。
你以前在實體店面用現金買過幣嗎?歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【美國出手制裁中文詐騙平台,但台灣竟也有類似案例?】
美國財政部在 9 月 9 日把一個叫 Xinbi Guarantee(新幣擔保)的中文平台列入制裁名單,認定它是跨國犯罪組織。
這個平台做的生意是擔保交易,也就是替買賣雙方代管款項的中間人。只是它服務的買賣雙方,一邊是東南亞詐騙園區的經營者,一邊是賣洗錢管道與作案工具給他們的商家。
而這個平台上架的東西,跟一般網購完全不一樣。
詐騙集團要的是人頭銀行帳戶、外流的個資名單、能收款的金流管道,還有把贓款換成幣送出境的服務。只是這種交易的雙方誰也不信誰。錢先付怕拿不到貨,貨先出怕收不到錢,而且出了事誰也不能報警。
所以才需要一個敢當中間人的平台:買家先把 USDT 押在平台上,賣家交貨之後平台才放款,平台從中抽成。
換句話說,新幣擔保是一個把詐騙所需的東西,做成可以下單的賣場。
根據財政部的新聞稿,從 2022 年成立到現在,這個市集經手的金額超過 240 億美元,換算新台幣超過 7,500 億元。
美國財政部長貝森特(Scott Bessent)在聲明裡說:「東南亞的詐騙園區每年從美國被害人身上偷走數十億美元。」
同一天,美國特勤局在 52 個錢包裡凍結了 5,280 萬美元的 USDT,其中兩個錢包、大約 1,200 萬美元是憑法院令狀直接查扣。
---
但在新幣擔保的商品清單裡面,最難做的就是把騙來的錢換成幣送出去。因為詐騙集團騙得到錢,不代表拿得走。錢只要還留在銀行帳戶裡,隨時可能被凍結。
或許你會說,這是東南亞國家的事情,跟台灣人有什麼關係。
其實新幣擔保上架的洗錢服務,台灣也有人在做,甚至還開成了連鎖店。今年 7 月 16 日,士林地方法院一審判處「幣想科技」負責人施啟仁 22 年有期徒刑,沒收犯罪所得 4,371 萬 8,505 元。
幣想科技在台灣開了 45 間加盟門市,是當時全台規模最大的虛擬資產服務商。
法院認定的犯罪事實是:
1 年之內替詐騙集團洗掉 23 億元勾結詐騙集團,不法所得高達 12 億 7,500 萬元有逾千人遭騙並報案,法院據此認定 485 件加重詐欺及洗錢罪
而它的手法,是把詐騙金流的最後一步,做成一家開在街上的正常店面。靠著話術讓被害人自己走進門市,把現金投進店裡的入金機。保全公司再把錢載走存進銀行帳戶,換成 USDT,轉進詐團指定的錢包。
---
根據我的觀察,這件事真正值得記住的,是詐騙早就有一條完整分工的產業鏈。
而這條產業鏈的多數環節都能搬到境外。園區可以設在東南亞,話術可以外包,伺服器可以架在你查不到的地方。
只有把台灣人的現金收走的那段無法搬,因為人在台灣,鈔票得有人親手經手。所以台灣出現這種案例並不是意外。
而對路過的人來說,那家店跟一般幣商沒有任何差別。它有招牌、有店員,甚至還掛著金管會的洗錢防制聲明。
請記得,不管理由聽起來多合理,只要有人要你帶現金去某家店換成幣、或是投進店裡的機器,都不要輕易相信。要買幣,就從自己的銀行帳戶轉進交易所,讓每一筆錢都留得下紀錄。
你以前在實體店面用現金買過幣嗎?歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
204
Artigo
Ver tradução
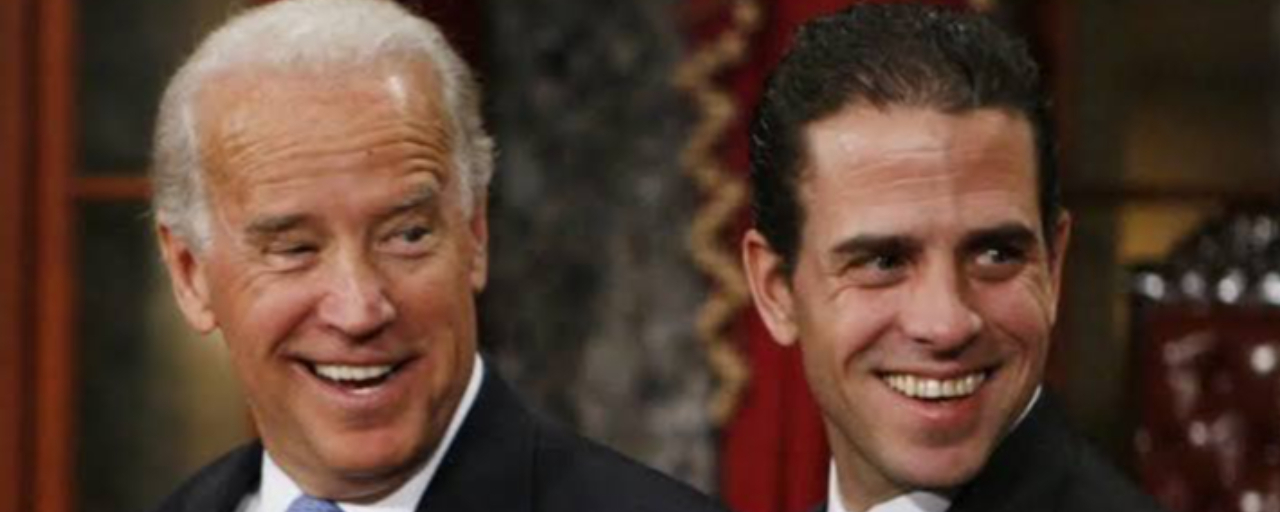
【美國前總統的兒子發行「筆電」迷因幣,空投名單竟包括買川普幣慘賠的投資人?】美國前總統拜登的兒子杭特(Hunter Biden),在美國時間 9 月 7 日於 X 貼出一個代幣代號 $LAPTOP,以及一個「9 月 9 日」的日期。並且搭配一段 31 秒的福斯新聞主播談論筆電的剪輯畫面。
那台筆電就是 2020 年美國大選前內容外流、爭議一路延燒到現在的同一台。而他現在要用它的名字,發行迷因幣(沒有實際用途、價格純靠話題撐著的加密貨幣)。
根據《華爾街日報》的報導,這顆幣總量 10 億顆,並且在 Base 鏈上發行,它是由 Coinbase 推出的以太坊 Layer2 網路。
具體的代幣分配如下:
30% 給創辦團隊,鎖倉六個月,之後兩年分批解鎖20% 給空投名單 ,分兩輪發20% 給慈善、市場流動性與營運30% 給事先設定好的「綁定事件」上
而拿那 20% 空投的的名單包括:在川普幣(TRUMP)上賠過錢的錢包、他自己 Substack 的訂閱者,以及影像記者 Andrew Callaghan 的郵件名單。
值得注意的,是那些「在川普幣上賠過錢」的人。
---
根據鏈上分析公司 Nansen 統計到 2026 年 6 月的資料,總共有 148 萬個錢包買過川普幣,其中 988,905 個是賠錢出場的,合計虧掉 38.1 億美元,換算新台幣大約 1,200 億元。
川普幣在 2025 年 1 月 17 日發行,上線 48 小時內價格一度衝到大約 75 美元,到現在只剩 1.76 美元左右,從高點跌掉約 97%。
至於川普本人,他在 2025 年的財務揭露裡登記了光是來自川普幣的 6.36 億美元收入。
所以杭特這次挑的空投名單,並不是隨機抽的。那 98.8 萬個人(錢包)已經證明自己願意為一個政治人物的幣掏錢,而且目前手上還是虧的。
而分配表上最後那 30%,綁的是三件事:
民主黨贏下 2028 年總統大選比特幣再創一次新高這顆幣($LAPTOP)的估值超過川普幣
條件達成就銷毀,沒達成就捐給慈善機構。換句話說,你買的不只是一顆迷因幣,還順便押了一場選舉的結果。
---
或許你會說,美國政治人物的幣跟我沒有關係。
但就在這個月 1 號凌晨,麻吉大哥黃立成的錢包在 Robinhood Chain 上發了一顆叫 TAIWAN 的迷因幣,上線 5 分鐘市值衝到 158.7 萬美元,同一天早上就跌掉大約 88%。那幾個小時裡,台灣的社群也在互相轉貼合約地址。
根據我的觀察,這件事真正值得記住的,不是拜登家跟川普家的恩怨,而是那 98.8 萬個賠錢的錢包,現在成了下一顆幣的空投名單。
所以我認為,買名人發的幣,賠掉的錢不會只是消失,它會留在鏈上變成一筆資料,讓下一個想發幣的人知道該來找你。
你有買過名人發的幣嗎,歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【美國前總統的兒子發行「筆電」迷因幣,空投名單竟包括買川普幣慘賠的投資人?】
美國前總統拜登的兒子杭特(Hunter Biden),在美國時間 9 月 7 日於 X 貼出一個代幣代號 $LAPTOP,以及一個「9 月 9 日」的日期。並且搭配一段 31 秒的福斯新聞主播談論筆電的剪輯畫面。
那台筆電就是 2020 年美國大選前內容外流、爭議一路延燒到現在的同一台。而他現在要用它的名字,發行迷因幣(沒有實際用途、價格純靠話題撐著的加密貨幣)。
根據《華爾街日報》的報導,這顆幣總量 10 億顆,並且在 Base 鏈上發行,它是由 Coinbase 推出的以太坊 Layer2 網路。
具體的代幣分配如下:
30% 給創辦團隊,鎖倉六個月,之後兩年分批解鎖20% 給空投名單 ,分兩輪發20% 給慈善、市場流動性與營運30% 給事先設定好的「綁定事件」上
而拿那 20% 空投的的名單包括:在川普幣(TRUMP)上賠過錢的錢包、他自己 Substack 的訂閱者,以及影像記者 Andrew Callaghan 的郵件名單。
值得注意的,是那些「在川普幣上賠過錢」的人。
---
根據鏈上分析公司 Nansen 統計到 2026 年 6 月的資料,總共有 148 萬個錢包買過川普幣,其中 988,905 個是賠錢出場的,合計虧掉 38.1 億美元,換算新台幣大約 1,200 億元。
川普幣在 2025 年 1 月 17 日發行,上線 48 小時內價格一度衝到大約 75 美元,到現在只剩 1.76 美元左右,從高點跌掉約 97%。
至於川普本人,他在 2025 年的財務揭露裡登記了光是來自川普幣的 6.36 億美元收入。
所以杭特這次挑的空投名單,並不是隨機抽的。那 98.8 萬個人(錢包)已經證明自己願意為一個政治人物的幣掏錢,而且目前手上還是虧的。
而分配表上最後那 30%,綁的是三件事:
民主黨贏下 2028 年總統大選比特幣再創一次新高這顆幣($LAPTOP)的估值超過川普幣
條件達成就銷毀,沒達成就捐給慈善機構。換句話說,你買的不只是一顆迷因幣,還順便押了一場選舉的結果。
---
或許你會說,美國政治人物的幣跟我沒有關係。
但就在這個月 1 號凌晨,麻吉大哥黃立成的錢包在 Robinhood Chain 上發了一顆叫 TAIWAN 的迷因幣,上線 5 分鐘市值衝到 158.7 萬美元,同一天早上就跌掉大約 88%。那幾個小時裡,台灣的社群也在互相轉貼合約地址。
根據我的觀察,這件事真正值得記住的,不是拜登家跟川普家的恩怨,而是那 98.8 萬個賠錢的錢包,現在成了下一顆幣的空投名單。
所以我認為,買名人發的幣,賠掉的錢不會只是消失,它會留在鏈上變成一筆資料,讓下一個想發幣的人知道該來找你。
你有買過名人發的幣嗎,歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
296
Artigo
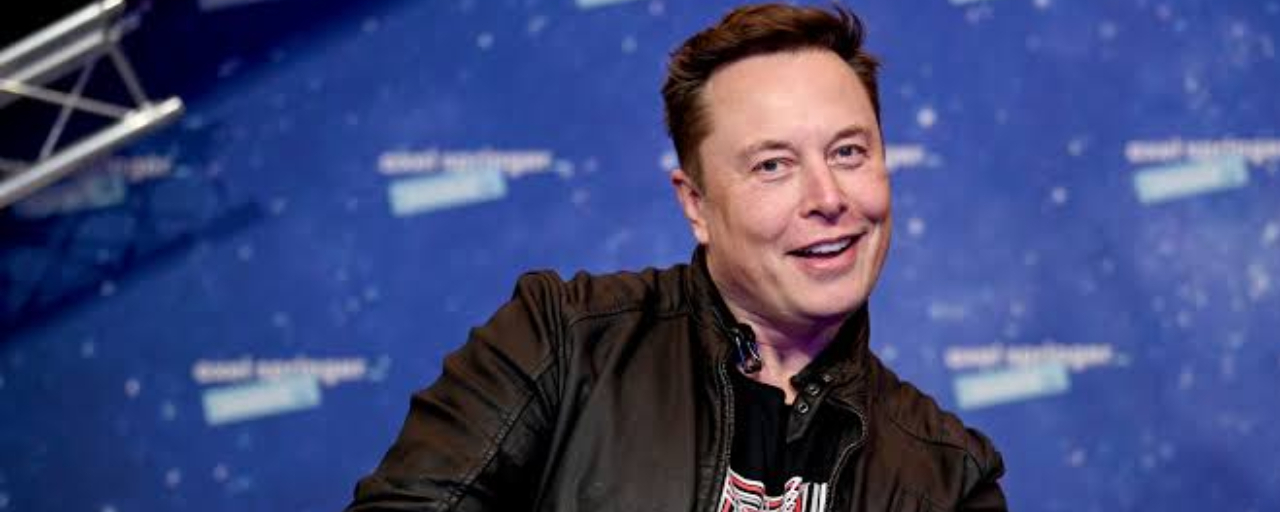
【Um emoji dado por acaso pelo Musk fez a moeda meme disparar para US$ 82 milhões; quem teria sido a verdadeira responsável? A namorada?】Na madrugada do dia 5 de setembro, no horário de Taipei, uma moeda meme chamada SLINK (criptomoeda sem uso prático, cujo preço depende apenas do assunto e da conversa) na Robinhood Chain, em apenas meia hora, fez a capitalização de mercado disparar de US$ 500 mil para US$ 82 milhões; 45 minutos depois, caiu quase de volta ao ponto inicial.
但這並非單純的暴漲暴跌。
根據加密貨幣媒體 ForesightNews 記者 Eric 的追查,操盤手先攻破了 Neuralink 營運與特別專案總監 Shivon Zilis 的 X 帳號。她平時很少碰加密貨幣,卻是馬斯克數個孩子的母親,帳號有數十萬粉絲。
【Um emoji dado por acaso pelo Musk fez a moeda meme disparar para US$ 82 milhões; quem teria sido a verdadeira responsável? A namorada?】
Na madrugada do dia 5 de setembro, no horário de Taipei, uma moeda meme chamada SLINK (criptomoeda sem uso prático, cujo preço depende apenas do assunto e da conversa) na Robinhood Chain, em apenas meia hora, fez a capitalização de mercado disparar de US$ 500 mil para US$ 82 milhões; 45 minutos depois, caiu quase de volta ao ponto inicial.
但這並非單純的暴漲暴跌。
根據加密貨幣媒體 ForesightNews 記者 Eric 的追查,操盤手先攻破了 Neuralink 營運與特別專案總監 Shivon Zilis 的 X 帳號。她平時很少碰加密貨幣,卻是馬斯克數個孩子的母親,帳號有數十萬粉絲。
但這並非單純的暴漲暴跌。
根據加密貨幣媒體 ForesightNews 記者 Eric 的追查,操盤手先攻破了 Neuralink 營運與特別專案總監 Shivon Zilis 的 X 帳號。她平時很少碰加密貨幣,卻是馬斯克數個孩子的母親,帳號有數十萬粉絲。
250
Artigo
Ver tradução
【190 檔美股被搬上鏈,美國影城執行長怒轟未經授權,你買的真是「鏈上股票」嗎?】美國連鎖影城 AMC 的董事長兼執行長 Adam Aron,在台灣時間 9 月 4 日於 X 上發文,說他發現 Robinhood 把 AMC 的股票,連同另外 190 多家美國公司的股票,一起做成了能在區塊鏈上交易的代幣,而 AMC 從頭到尾沒有被問過。
他一口氣用了六個負面形容詞,其中三個是「contemptible, outrageous, disgusting」,可鄙、離譜、令人作嘔。他強調 AMC 跟這件事沒有任何關係,也絕不會認可,而且已經找外部的證券律師介入。
然而,Robinhood 執行長 Vlad Tenev 的回覆只有三個英文字:What's the concern(有什麼好擔心的)?
這套已經賣到 120 多個國家的「股票代幣」,在 Robinhood Chain 的官方文件裡有另一個名字:tokenised debt securities(代幣化的債務證券)。發行方是註冊在英國外海澤西島的 Robinhood Assets (Jersey) Limited。
而同一份文件上也寫:這項商品讓你跟著標的股票的價格賺賠,但無法給投資人對那些股票、或對發行那些股票的公司,任何法律上的權利。
換句話說,你買了一顆「AMC 代幣」,法律上你不是 AMC 的股東,只是 Robinhood 那家澤西島子公司的債權人,它承諾會照 AMC 的股價跟你結算,就這樣而已。
---
9 月 3 日,AMC 在紐約證交所的收盤價是 2.54 美元。但根據動區 9 月 5 日的報導,同一段時間 Robinhood Chain 上那顆 AMC 代幣的報價是 3.91 美元,比真的股票高出 54%。
補充說明,鏈上的代幣沒有券商幫忙撮合買賣,報價是由一個個「池子」算出來的,池子裡兩種代幣的比例變了,價格就跟著變。
而那顆 AMC 代幣 54.2% 的流動性,來自一個跟迷因幣「MEME」配成一對的池子,那個池子比它跟穩定幣配對的池子還早開了 6.7 個小時。
也就是它值多少錢,有一半以上是由一顆迷因幣的交易量決定的,跟這家影城的生意沒什麼關係。
或許你會說,我又沒在 Robinhood 買美股代幣,這關我什麼事。
但這 190 多檔裡面有一檔叫 TSM,也就是台積電在美國掛牌的那檔股票的鏈上版本。麻吉大哥 9 月 1 日發的那顆 TAIWAN 幣,主要流動池配對的就是它。
而那顆被拿來當底池撐場面的「台積電」,跟 AMC 代幣是同一批商品、同一個發行主體、同一份免責條款。
---
根據我的觀察,這件事真正值得台灣讀者記住的,是一個東西只要名字取得夠像,我們就會自動把它當成原本那個東西。
代幣叫 AMC,我們就當它是 AMC 的股票;代幣叫 TSM,我們就當它是台積電。可是決定它報價的,是流動性池另外半邊放了什麼。
所以我認為,鏈上該擔心的或許不是波動,你手上的憑證到底是什麼?
價格跌了還可能漲回來,但你手上那張憑證是誰開的、背後對應的價值是什麼,不會因為漲回來就改變。
如果哪天你看到一個鏈上版本的台積電,你會先去看它的報價,還是先去看它背後的發行商是誰?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【190 檔美股被搬上鏈,美國影城執行長怒轟未經授權,你買的真是「鏈上股票」嗎?】
美國連鎖影城 AMC 的董事長兼執行長 Adam Aron,在台灣時間 9 月 4 日於 X 上發文,說他發現 Robinhood 把 AMC 的股票,連同另外 190 多家美國公司的股票,一起做成了能在區塊鏈上交易的代幣,而 AMC 從頭到尾沒有被問過。
他一口氣用了六個負面形容詞,其中三個是「contemptible, outrageous, disgusting」,可鄙、離譜、令人作嘔。他強調 AMC 跟這件事沒有任何關係,也絕不會認可,而且已經找外部的證券律師介入。
然而,Robinhood 執行長 Vlad Tenev 的回覆只有三個英文字:What's the concern(有什麼好擔心的)?
這套已經賣到 120 多個國家的「股票代幣」,在 Robinhood Chain 的官方文件裡有另一個名字:tokenised debt securities(代幣化的債務證券)。發行方是註冊在英國外海澤西島的 Robinhood Assets (Jersey) Limited。
而同一份文件上也寫:這項商品讓你跟著標的股票的價格賺賠,但無法給投資人對那些股票、或對發行那些股票的公司,任何法律上的權利。
換句話說,你買了一顆「AMC 代幣」,法律上你不是 AMC 的股東,只是 Robinhood 那家澤西島子公司的債權人,它承諾會照 AMC 的股價跟你結算,就這樣而已。
---
9 月 3 日,AMC 在紐約證交所的收盤價是 2.54 美元。但根據動區 9 月 5 日的報導,同一段時間 Robinhood Chain 上那顆 AMC 代幣的報價是 3.91 美元,比真的股票高出 54%。
補充說明,鏈上的代幣沒有券商幫忙撮合買賣,報價是由一個個「池子」算出來的,池子裡兩種代幣的比例變了,價格就跟著變。
而那顆 AMC 代幣 54.2% 的流動性,來自一個跟迷因幣「MEME」配成一對的池子,那個池子比它跟穩定幣配對的池子還早開了 6.7 個小時。
也就是它值多少錢,有一半以上是由一顆迷因幣的交易量決定的,跟這家影城的生意沒什麼關係。
或許你會說,我又沒在 Robinhood 買美股代幣,這關我什麼事。
但這 190 多檔裡面有一檔叫 TSM,也就是台積電在美國掛牌的那檔股票的鏈上版本。麻吉大哥 9 月 1 日發的那顆 TAIWAN 幣,主要流動池配對的就是它。
而那顆被拿來當底池撐場面的「台積電」,跟 AMC 代幣是同一批商品、同一個發行主體、同一份免責條款。
---
根據我的觀察,這件事真正值得台灣讀者記住的,是一個東西只要名字取得夠像,我們就會自動把它當成原本那個東西。
代幣叫 AMC,我們就當它是 AMC 的股票;代幣叫 TSM,我們就當它是台積電。可是決定它報價的,是流動性池另外半邊放了什麼。
所以我認為,鏈上該擔心的或許不是波動,你手上的憑證到底是什麼?
價格跌了還可能漲回來,但你手上那張憑證是誰開的、背後對應的價值是什麼,不會因為漲回來就改變。
如果哪天你看到一個鏈上版本的台積電,你會先去看它的報價,還是先去看它背後的發行商是誰?
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
111
Artigo
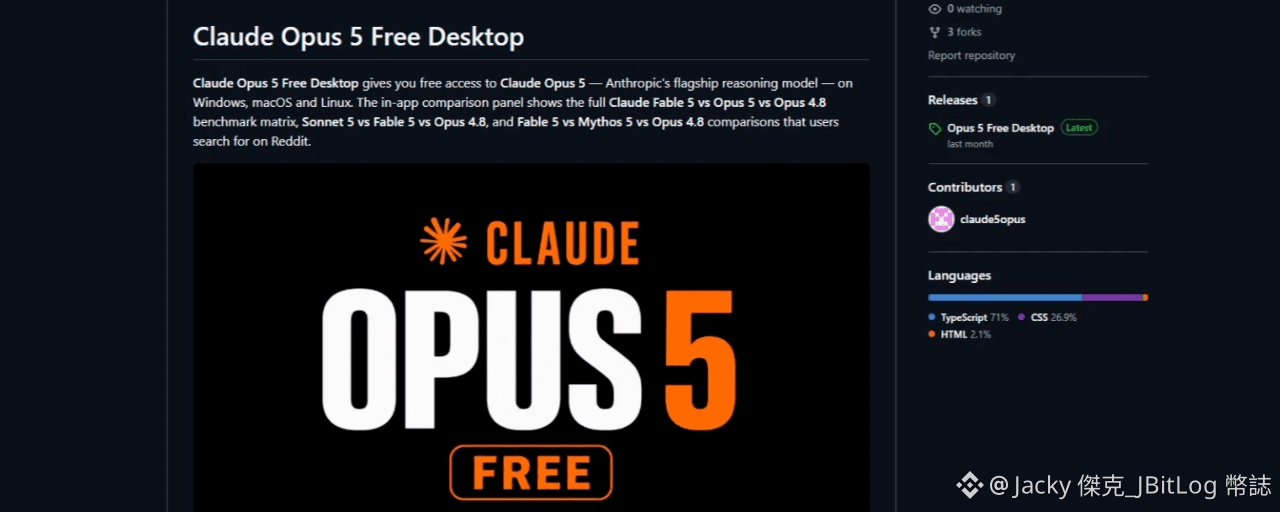
【Surgiu na internet uma "versão gratuita do Claude Opus 5", mas os gananciosos podem acabar por ficar sem os seus criptoativos?】A empresa de cibersegurança Morphisec divulgou a 1 de setembro um relatório indicando que alguém criou no GitHub, uma plataforma de alojamento de código, um projeto chamado "Claude-Opus-5-Free-Desktop", alegando permitir o uso gratuito do modelo de IA Claude Opus 5, que normalmente é pago.
O ficheiro disponibilizado para download chama-se ClaudeOpus5-desktop.zip, tem cerca de 101 MB, e a página ainda inclui capturas de ecrã de utilização e uma tabela de comparação de desempenho, parecendo exatamente como um projeto open source normal.
E, depois de a pessoa que fez o download clicar para executar, nenhuma janela aparece no ecrã. O que ele instala é um trojan ladrão de informações para Windows chamado RevStealer.
【Surgiu na internet uma "versão gratuita do Claude Opus 5", mas os gananciosos podem acabar por ficar sem os seus criptoativos?】
A empresa de cibersegurança Morphisec divulgou a 1 de setembro um relatório indicando que alguém criou no GitHub, uma plataforma de alojamento de código, um projeto chamado "Claude-Opus-5-Free-Desktop", alegando permitir o uso gratuito do modelo de IA Claude Opus 5, que normalmente é pago.
O ficheiro disponibilizado para download chama-se ClaudeOpus5-desktop.zip, tem cerca de 101 MB, e a página ainda inclui capturas de ecrã de utilização e uma tabela de comparação de desempenho, parecendo exatamente como um projeto open source normal.
E, depois de a pessoa que fez o download clicar para executar, nenhuma janela aparece no ecrã. O que ele instala é um trojan ladrão de informações para Windows chamado RevStealer.
131
Artigo
Ver tradução
【黃立成讓幣圈再次看見台灣!「TAIWAN」幣推出就暴漲,是支持國家還是割韭菜?】台灣時間 9 月 1 日凌晨 1 點 46 分,麻吉大哥黃立成在一條叫 Robinhood Chain 的新公鏈上,發了一顆迷因幣,名字就叫「TAIWAN」,發行手續費只要 0.00055 顆以太幣,換算不到 2 美元,總供給 10 億顆。
上線 5 分鐘,市值衝上 158.7 萬美元,比較特別的是它的配對機制。
一般迷因幣配的是以太幣或穩定幣,這顆配的卻是「TSM」,也就是台積電美股存託憑證在同一條鏈上的代幣化版本。
Robinhood Chain 是美股券商 Robinhood 自己推出的新公鏈,主打把股票、ETF 這類傳統證券包成代幣,讓它們能像加密貨幣一樣全天候交易,台積電是這個機制下的產物。
也就是想買 TAIWAN 的人,最後買的其實是台積電的「鏈上版本」,而不是以太幣或美元。
---
就在發幣後9 小時,TAIWAN 幣的市值從 158.7 萬美元跌掉約 88%,剩不到 20 萬美元,過去 24 小時累積成交量 265 萬美元,代表這段時間真的有人拿錢進去換這顆幣,而且不是小數目。
但關鍵的是,麻吉大哥自己卻沒有留任何一顆 TAIWAN 幣…
鏈上紀錄顯示,這 10 億顆代幣鑄造出來的當下,全數直接進了流動池,沒有一筆轉進他自己的地址。
連發幣的人自己都沒打算長期持有,社群多數人都猜測,大哥這次真的是在「割韭菜」!
畢竟一個沒有白皮書、沒有用途說明、連發幣者自己都不留的迷因幣,本來就不可能是長期項目。但這也是幣圈迷因幣最常見的劇本,一個名字、一個梗圖、幾分鐘的拉盤,然後暴跌離場。
不過這次比較不一樣的事,「TAIWAN」對台灣讀者來說不是隨便一個代號,卻被拿去當成一場 5 分鐘造富、9 小時歸零的實驗材料。
其背後配對的台積電也是台灣人最引以為傲的「護國神山」,卻被麻吉大哥當成一顆迷因幣的流動性後盾,等於是拿台灣人最自豪的名片,去給一場金錢遊戲撐場面。
發幣不犯法,配對哪一顆代幣也是他的自由。
但值得記住的,是這場投機遊戲的「速度差」,市值從 0 到 158.7 萬美元只花 5 分鐘,而崩跌下來只花 9 小時,中間留給散戶思考的時間,幾乎等於沒有。
---
在這樣的情況,能全身而退的,通常只有最早進場、最早離場的那一小撮人。大多數人看到消息、點開連結、決定要不要買的那幾分鐘,可能就已經是遊戲尾聲的接盤俠。
麻吉大哥在幣圈本來就以大起大落出名,過去多次因為高槓桿部位被強制平倉,這次的迷因幣實驗,某種程度上很像,只是這次他從牌桌的賭客變成的莊家,準備收割跟風進場的散戶。
也有人會說,願賭服輸本來就是幣圈的規則,根本沒有人逼你買。
這句話本身沒錯,但它卻沒回答根本問題…
如果連「這是不是認真的項目」都要靠社群自己猜,那一般人到底憑什麼判斷要不要進場。
下一次你在社群上看到某個名人突然發了一顆新幣,市值瞬間衝上天,先別急著算自己能賺多少,可以先去區塊鏈瀏覽器查一下發幣的錢包,發行方自己有沒有留。如果連發幣的人自己都不留,這個項目的生死通常已經很清楚。
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
【黃立成讓幣圈再次看見台灣!「TAIWAN」幣推出就暴漲,是支持國家還是割韭菜?】
台灣時間 9 月 1 日凌晨 1 點 46 分,麻吉大哥黃立成在一條叫 Robinhood Chain 的新公鏈上,發了一顆迷因幣,名字就叫「TAIWAN」,發行手續費只要 0.00055 顆以太幣,換算不到 2 美元,總供給 10 億顆。
上線 5 分鐘,市值衝上 158.7 萬美元,比較特別的是它的配對機制。
一般迷因幣配的是以太幣或穩定幣,這顆配的卻是「TSM」,也就是台積電美股存託憑證在同一條鏈上的代幣化版本。
Robinhood Chain 是美股券商 Robinhood 自己推出的新公鏈,主打把股票、ETF 這類傳統證券包成代幣,讓它們能像加密貨幣一樣全天候交易,台積電是這個機制下的產物。
也就是想買 TAIWAN 的人,最後買的其實是台積電的「鏈上版本」,而不是以太幣或美元。
---
就在發幣後9 小時,TAIWAN 幣的市值從 158.7 萬美元跌掉約 88%,剩不到 20 萬美元,過去 24 小時累積成交量 265 萬美元,代表這段時間真的有人拿錢進去換這顆幣,而且不是小數目。
但關鍵的是,麻吉大哥自己卻沒有留任何一顆 TAIWAN 幣…
鏈上紀錄顯示,這 10 億顆代幣鑄造出來的當下,全數直接進了流動池,沒有一筆轉進他自己的地址。
連發幣的人自己都沒打算長期持有,社群多數人都猜測,大哥這次真的是在「割韭菜」!
畢竟一個沒有白皮書、沒有用途說明、連發幣者自己都不留的迷因幣,本來就不可能是長期項目。但這也是幣圈迷因幣最常見的劇本,一個名字、一個梗圖、幾分鐘的拉盤,然後暴跌離場。
不過這次比較不一樣的事,「TAIWAN」對台灣讀者來說不是隨便一個代號,卻被拿去當成一場 5 分鐘造富、9 小時歸零的實驗材料。
其背後配對的台積電也是台灣人最引以為傲的「護國神山」,卻被麻吉大哥當成一顆迷因幣的流動性後盾,等於是拿台灣人最自豪的名片,去給一場金錢遊戲撐場面。
發幣不犯法,配對哪一顆代幣也是他的自由。
但值得記住的,是這場投機遊戲的「速度差」,市值從 0 到 158.7 萬美元只花 5 分鐘,而崩跌下來只花 9 小時,中間留給散戶思考的時間,幾乎等於沒有。
---
在這樣的情況,能全身而退的,通常只有最早進場、最早離場的那一小撮人。大多數人看到消息、點開連結、決定要不要買的那幾分鐘,可能就已經是遊戲尾聲的接盤俠。
麻吉大哥在幣圈本來就以大起大落出名,過去多次因為高槓桿部位被強制平倉,這次的迷因幣實驗,某種程度上很像,只是這次他從牌桌的賭客變成的莊家,準備收割跟風進場的散戶。
也有人會說,願賭服輸本來就是幣圈的規則,根本沒有人逼你買。
這句話本身沒錯,但它卻沒回答根本問題…
如果連「這是不是認真的項目」都要靠社群自己猜,那一般人到底憑什麼判斷要不要進場。
下一次你在社群上看到某個名人突然發了一顆新幣,市值瞬間衝上天,先別急著算自己能賺多少,可以先去區塊鏈瀏覽器查一下發幣的錢包,發行方自己有沒有留。如果連發幣的人自己都不留,這個項目的生死通常已經很清楚。
歡迎跟我分享~
⚠️ 以上內容僅供參考,不構成任何投資建議。
1
470
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
BinanceLaunchesBinanceIntelligence
277 visualizações
34 a discutir
$#BinanceLaunchesBinanceIntelligence
🤖 O FUTURO DO TRADING: Binance lança o Binance Intelligence! 🚀
A Binance anunciou oficialmente o Binance Intelligence — um conjunto completo de produtos de IA criado para integrar a IA diretamente ao trading de criptomoedas, ações e ETFs.
Veja o que há no novo ecossistema:
🔹 Binance AI: feeds personalizados «Para você» com tecnologia de IA, dicas inteligentes e resumos automatizados do mercado e do cenário macroeconômico a cada 4 horas.
🔹 Binance AI Pro: transforma instruções em texto simples em estratégias de trading totalmente executáveis e testadas com dados históricos, com segurança de subconta isolada.
🔹 Binance Agent OS: um ecossistema para desenvolvedores que conecta agentes de IA diretamente por meio de APIs, do Skill Hub e de ferramentas Web3.
Você está animado para criar estratégias de trading usando comandos em linguagem natural? 👇
#CryptoAi #BİNANCE #CryptoNews #BinanceSquare
舍利子 crypto24india
·1 gostos
·7 visualizações
EvernorthXRPTreasuryCompletesSPACMerger
1,193 visualizações
48 a discutir
ADAGains10%Above$0.27
16,687 visualizações
187 a discutir