

Ammar1112_
6k Publicações
Ammar1112_
 Binance Square verificado
Denunciar
Bloquear Utilizador
Everything in your life is rewards from God. Love to people, what are you praying for. Then rewards of god gonna come to you, Just be pure
1.1K+ A seguir
30.3K+ Seguidores
39.9K+ Gostaram
Publicações
Tudo
Cotações
Em direto
·
--
não negocie essa merda $BREW thats porque tem suporte de verdadeiros golpistas com dinheiro .
a pergunta que muita gente merece estar listada na Alpha Então eles não 😉🎀👌👌 seu...
não negocie essa merda $BREW thats porque tem suporte de verdadeiros golpistas com dinheiro .
a pergunta que muita gente merece estar listada na Alpha Então eles não 😉🎀👌👌 seu...
a pergunta que muita gente merece estar listada na Alpha Então eles não 😉🎀👌👌 seu...
121
·
--
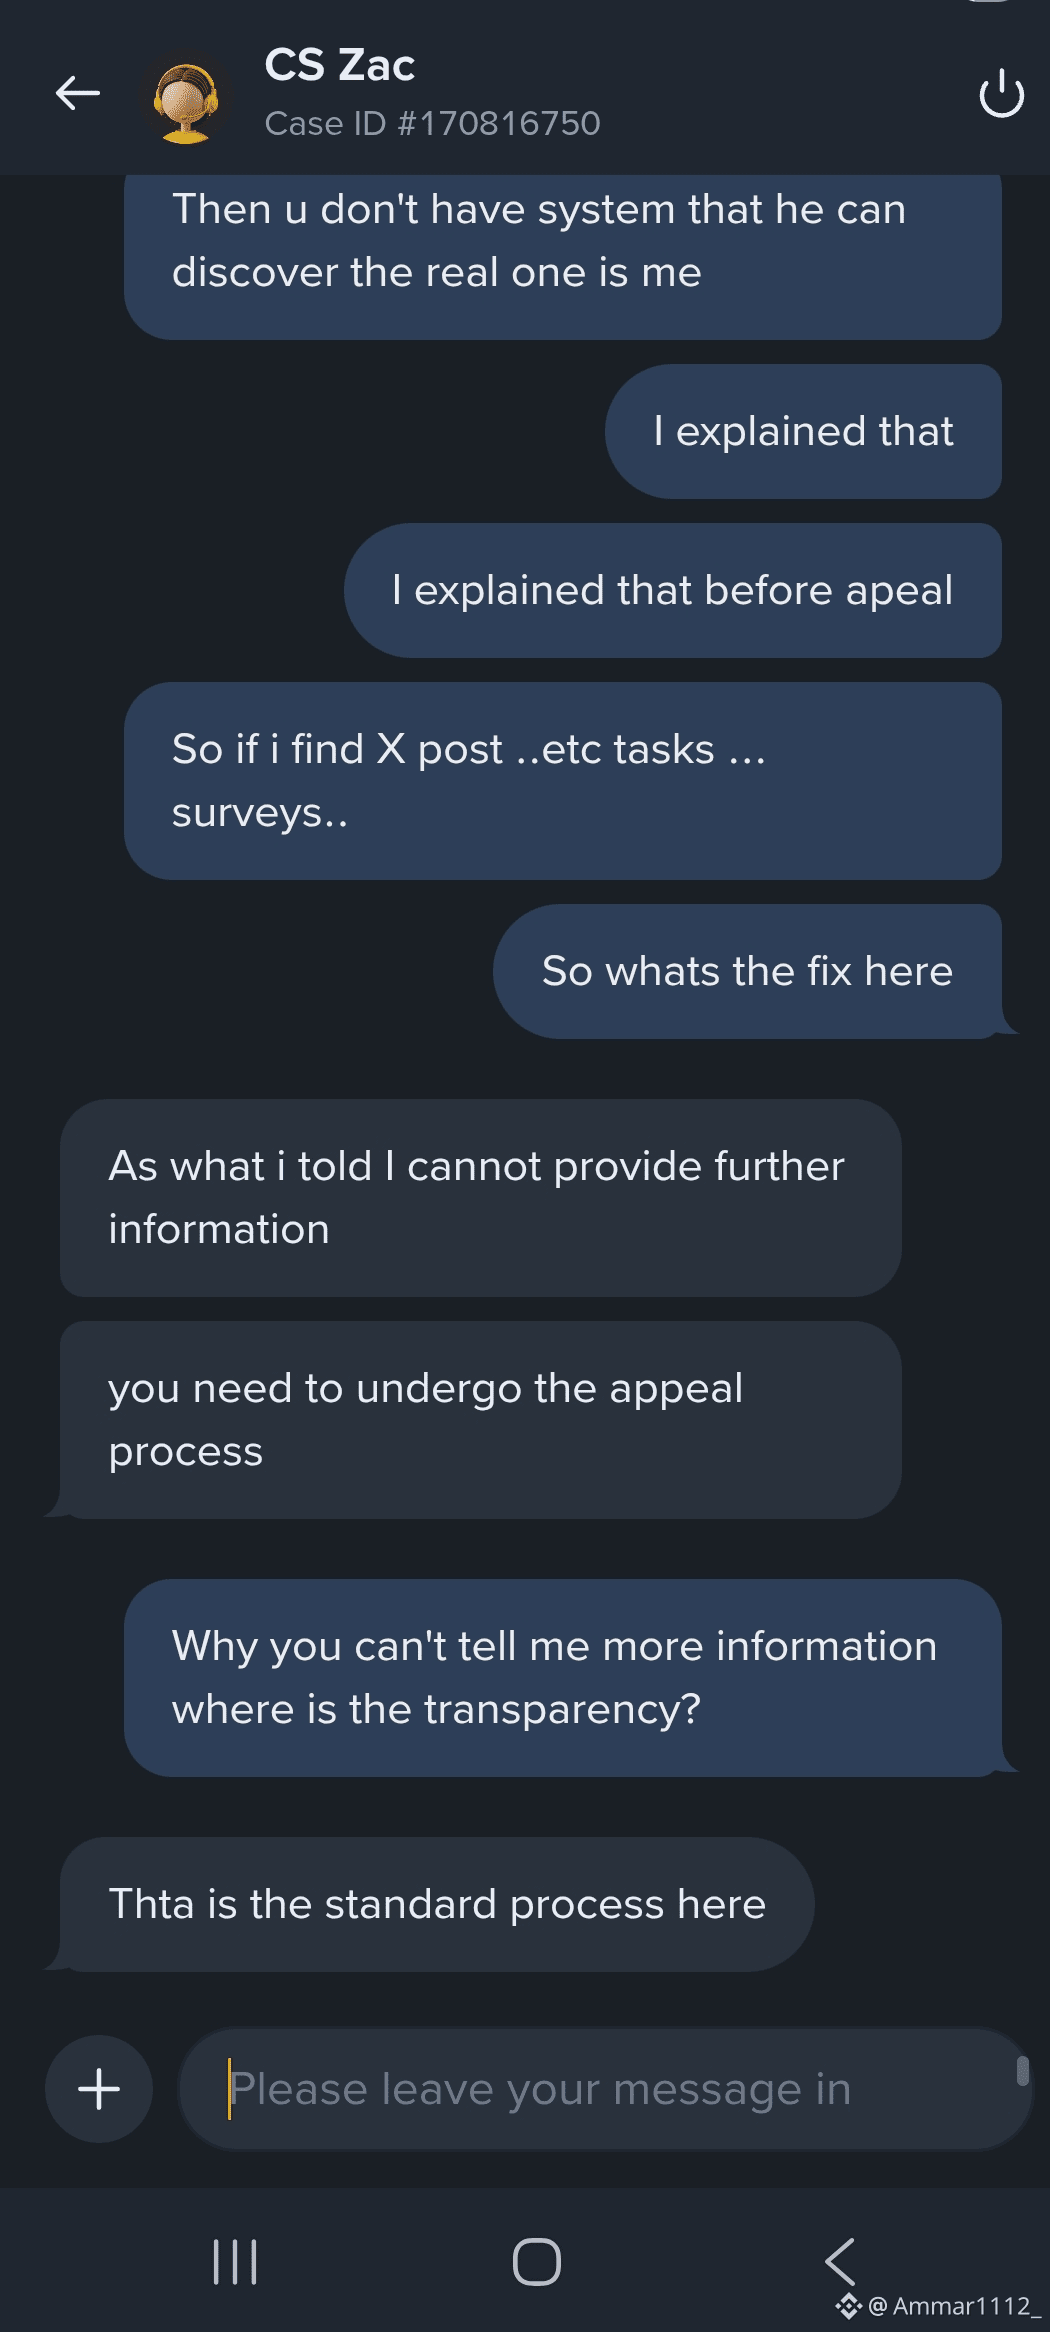
Sem recurso porque você controla o SANTO SISTEMA (HOLY OS) do jeito que quiser para desqualificar qualquer usuário, sem qualquer PROVA de verdade! #scam é a informação oculta 😆
Sem recurso porque você controla o SANTO SISTEMA (HOLY OS) do jeito que quiser para desqualificar qualquer usuário, sem qualquer PROVA de verdade! #scam é a informação oculta 😆
112
·
--
Ver tradução
Run 🏃♂️ $ARX take profit on $0.31 if passed it ...🙂 the ATH 0.7$ call
{future}(ARXUSDT)
Run 🏃♂️ $ARX take profit on $0.31 if passed it ...🙂 the ATH 0.7$ call
1
23
·
--
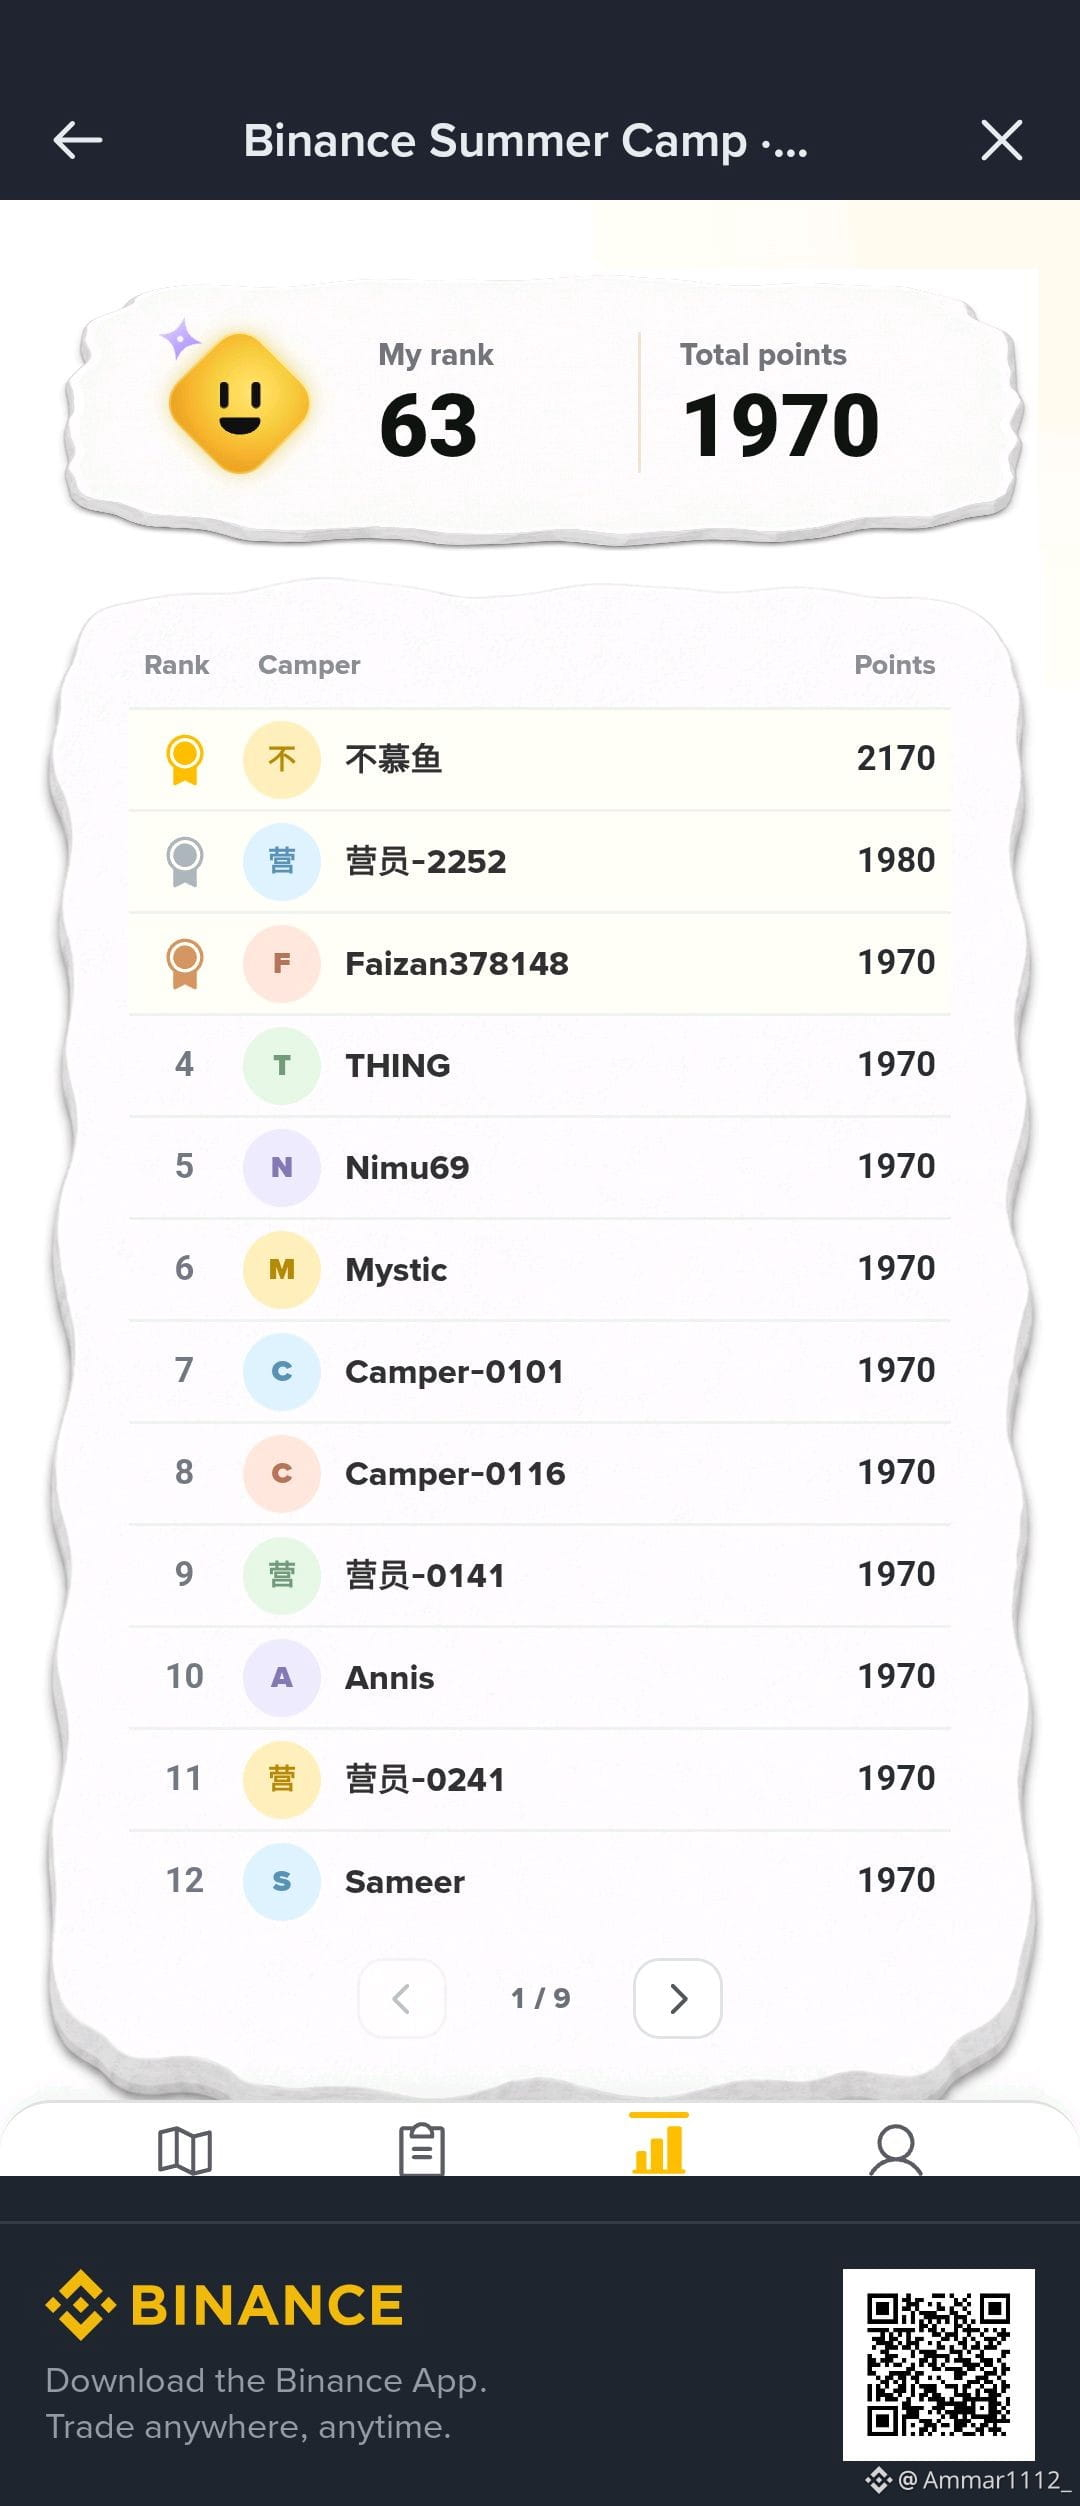
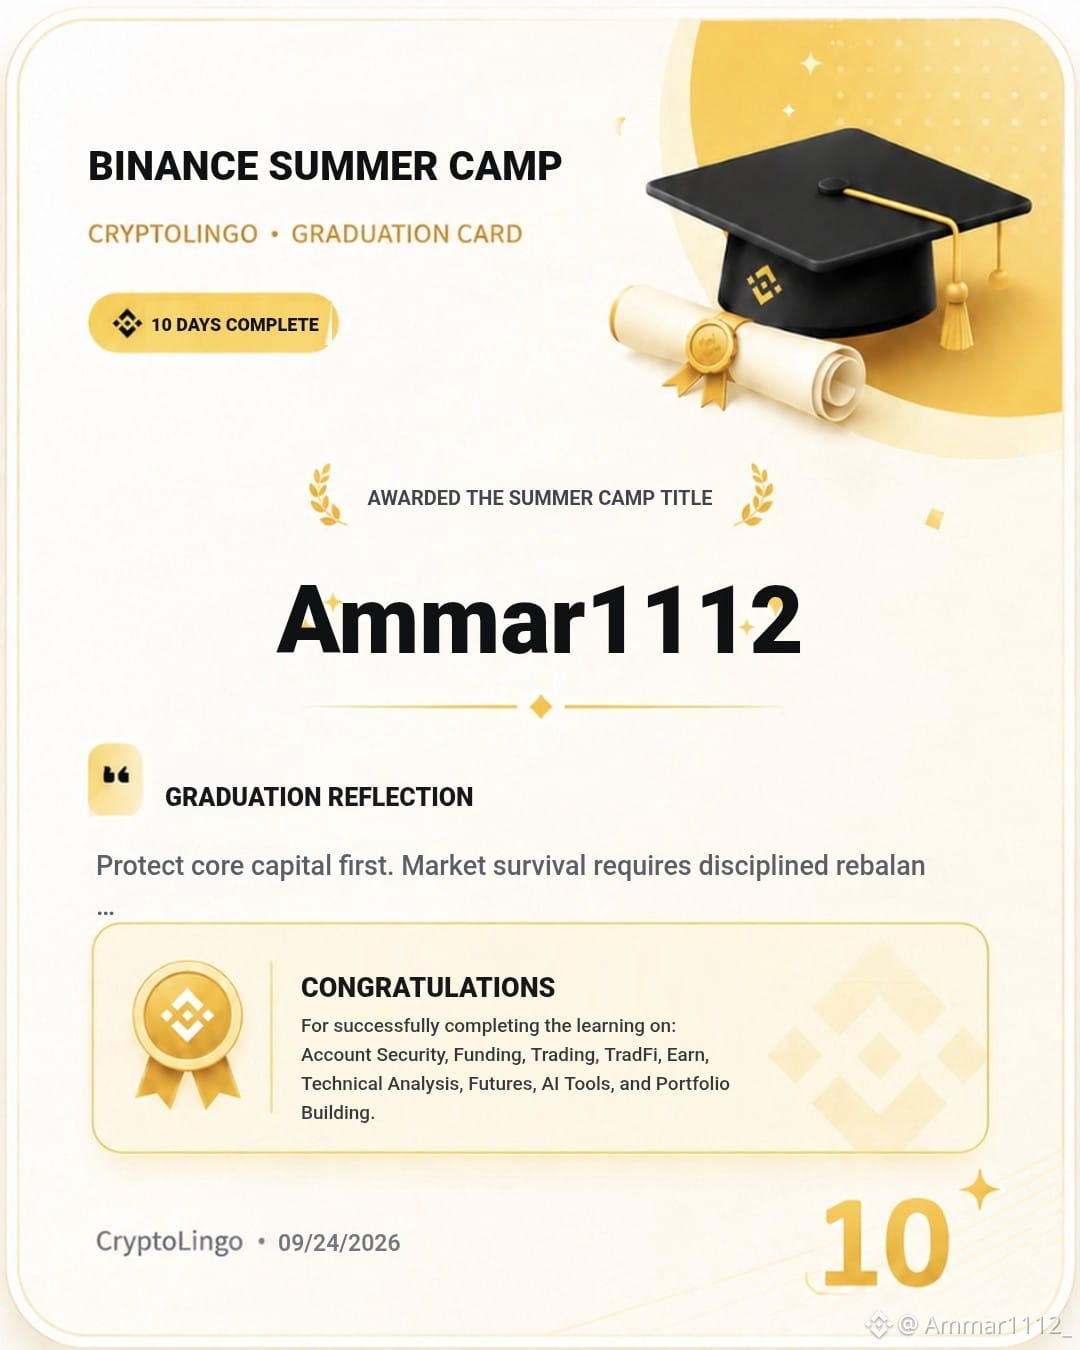
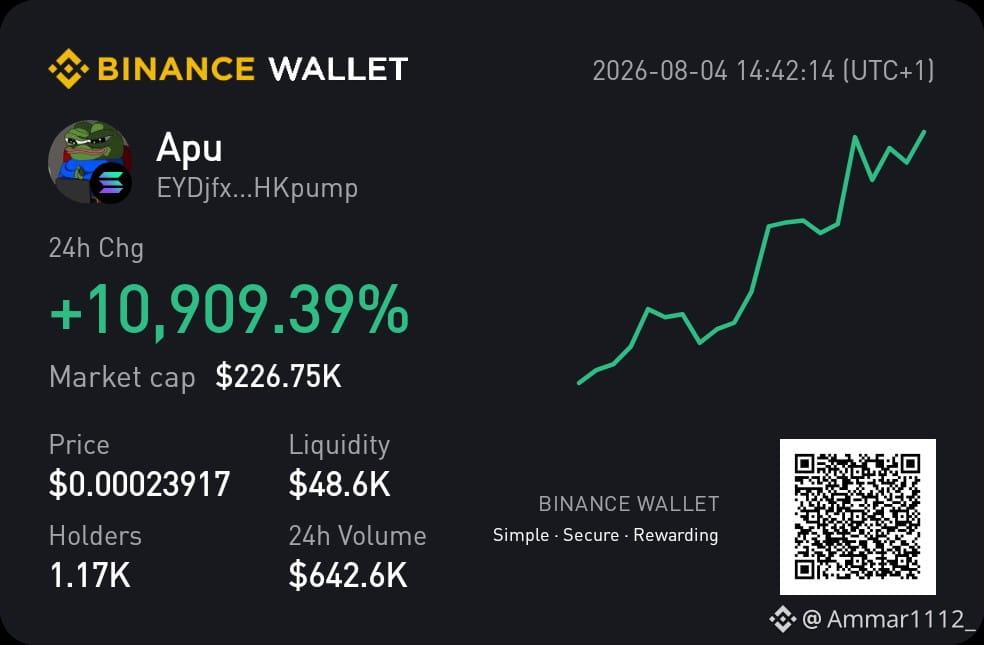
obrigado por esta viagem de aprendizado que nos ajudará a continuar construindo @Binance_Angels
obrigado por esta viagem de aprendizado que nos ajudará a continuar construindo @Binance Angels
2
4
112
·
--
Isto é a 1ª plataforma que você deve usar apenas como carteira ou para p2p... mas na verdade há uma distinção entre usuários e região e também scammers... cuide-se, esteja seguro!💢
.
.
.@Binance_Angels
@Binance_Italy @BinanceAfrica @Binance_Square_Official
@Binance_Labs
@Binance_French
@BinanceCN @BinanceSquareCN
@binancezh
@Square-Creator-e8d6af9e7ea3c
@CZ
@heyi
@richardteng
..
$BNB
.
Isto é a 1ª plataforma que você deve usar apenas como carteira ou para p2p... mas na verdade há uma distinção entre usuários e região e também scammers... cuide-se, esteja seguro!💢
.
.
.@Binance Angels
@Binance Italy @Binance Africa @Binance Square Official
@Binance Labs
@Binance French
@币安中文社区 @币安广场
@币安Binance华语
@幣安Binance繁中
@CZ
@Yi He
@Richard Teng
..
$BNB
.
.
.
.@Binance Angels
@Binance Italy @Binance Africa @Binance Square Official
@Binance Labs
@Binance French
@币安中文社区 @币安广场
@币安Binance华语
@幣安Binance繁中
@CZ
@Yi He
@Richard Teng
..
$BNB
.
3
52
·
--
quando você só segue usuários lixo que só são apostadores/gamb/ler que têm & ai não consegue ler o mercado enquanto há um momentum claro venha 😆...
$AKE
{future}(AKEUSDT)
quando você só segue usuários lixo que só são apostadores/gamb/ler que têm & ai não consegue ler o mercado enquanto há um momentum claro venha 😆...
$AKE
$AKE
Ammar1112_
·
--
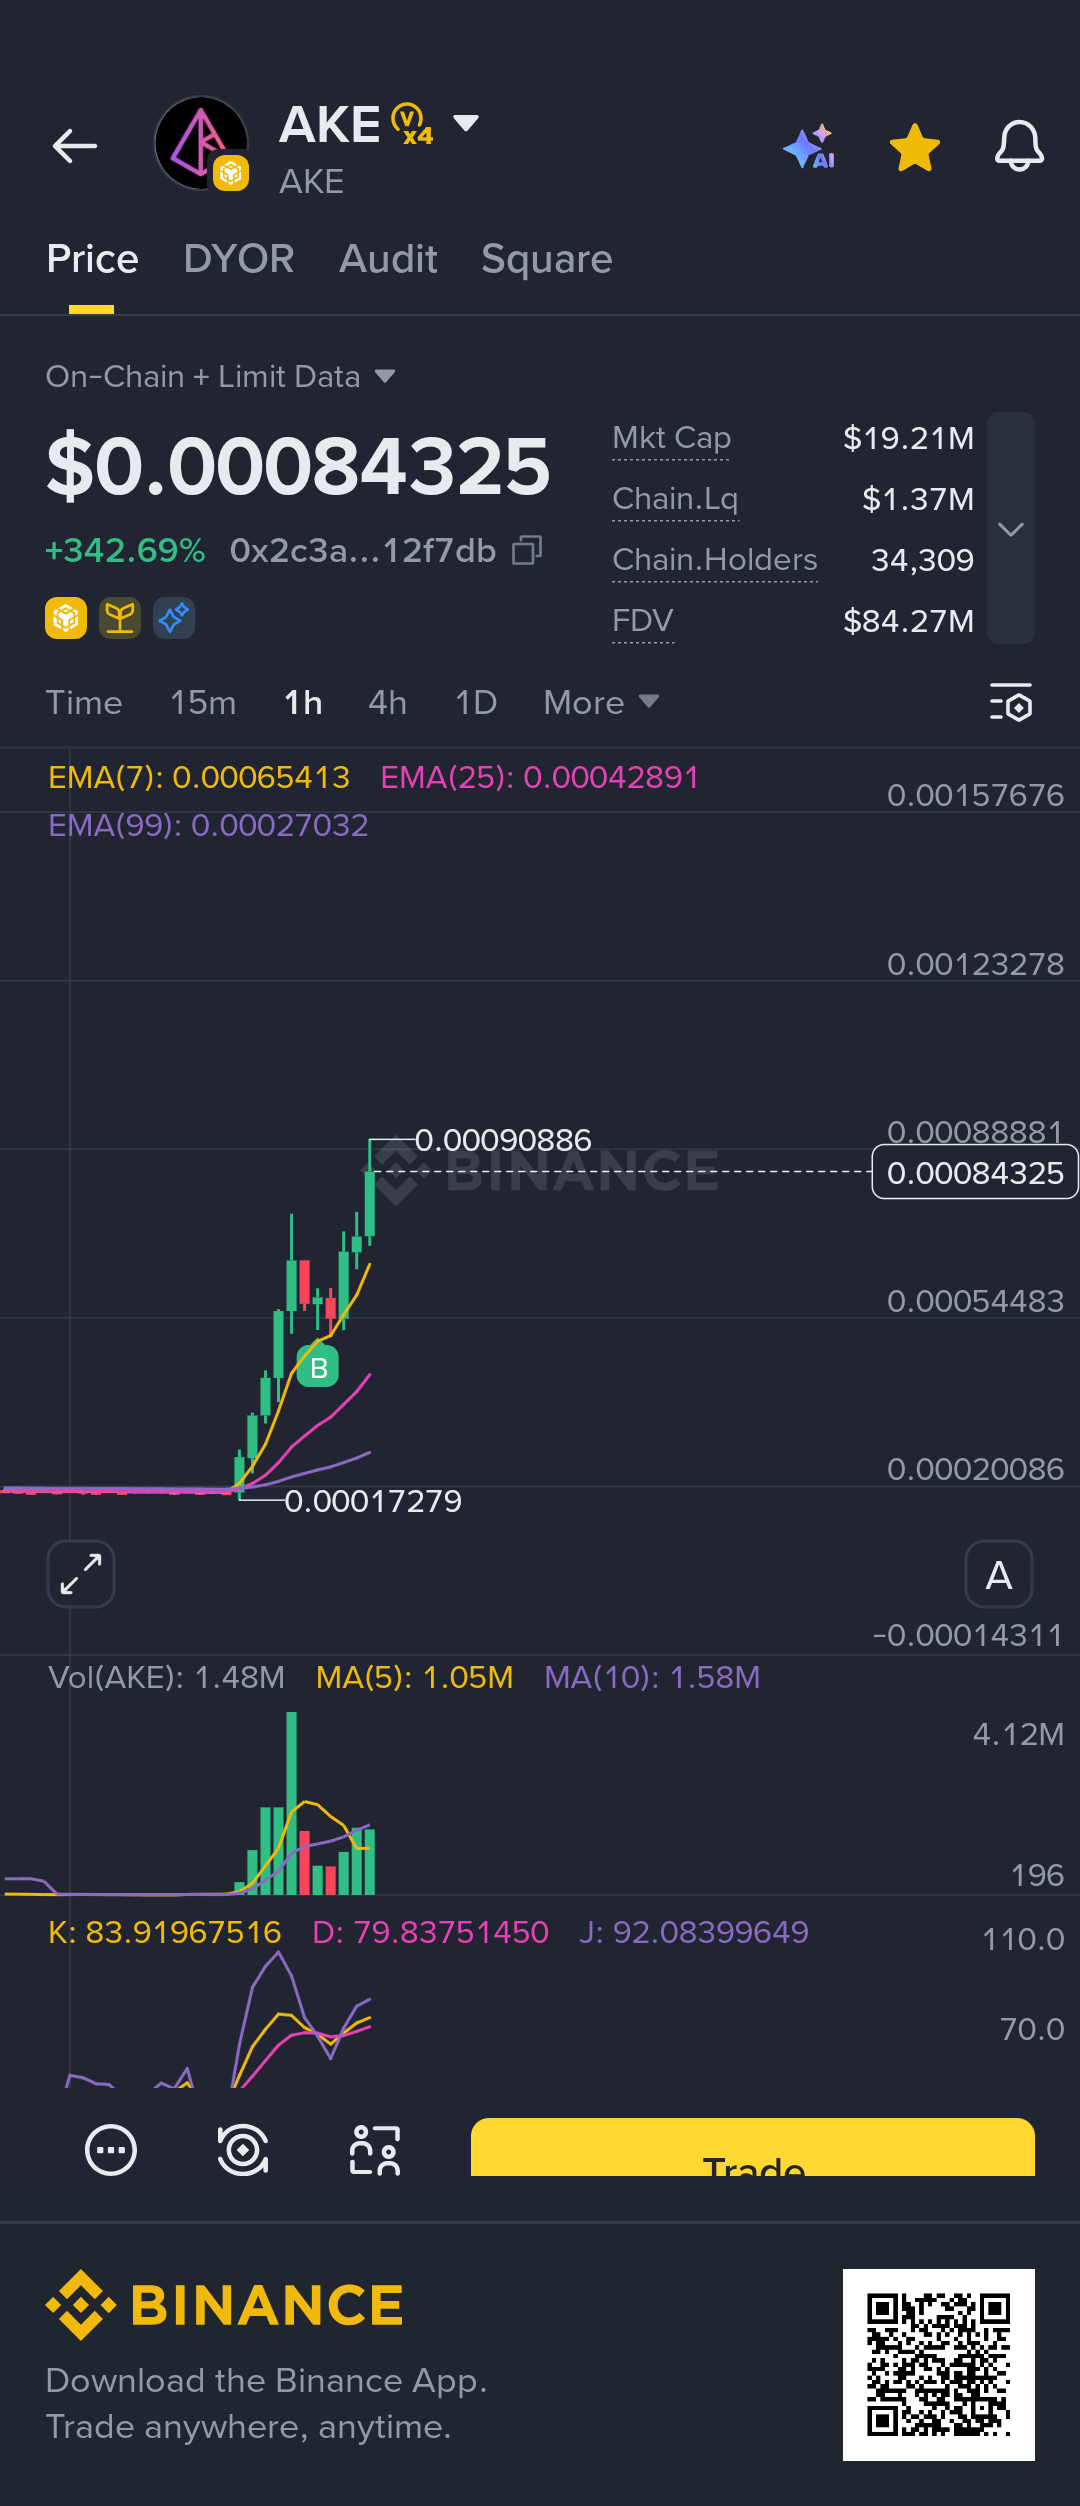
se você quiser deixar mais longo, negocie na alpha, acho que o tempo para a ATH está chegando, se prepare 💥
$AKE
$AKE
2
205
·
--
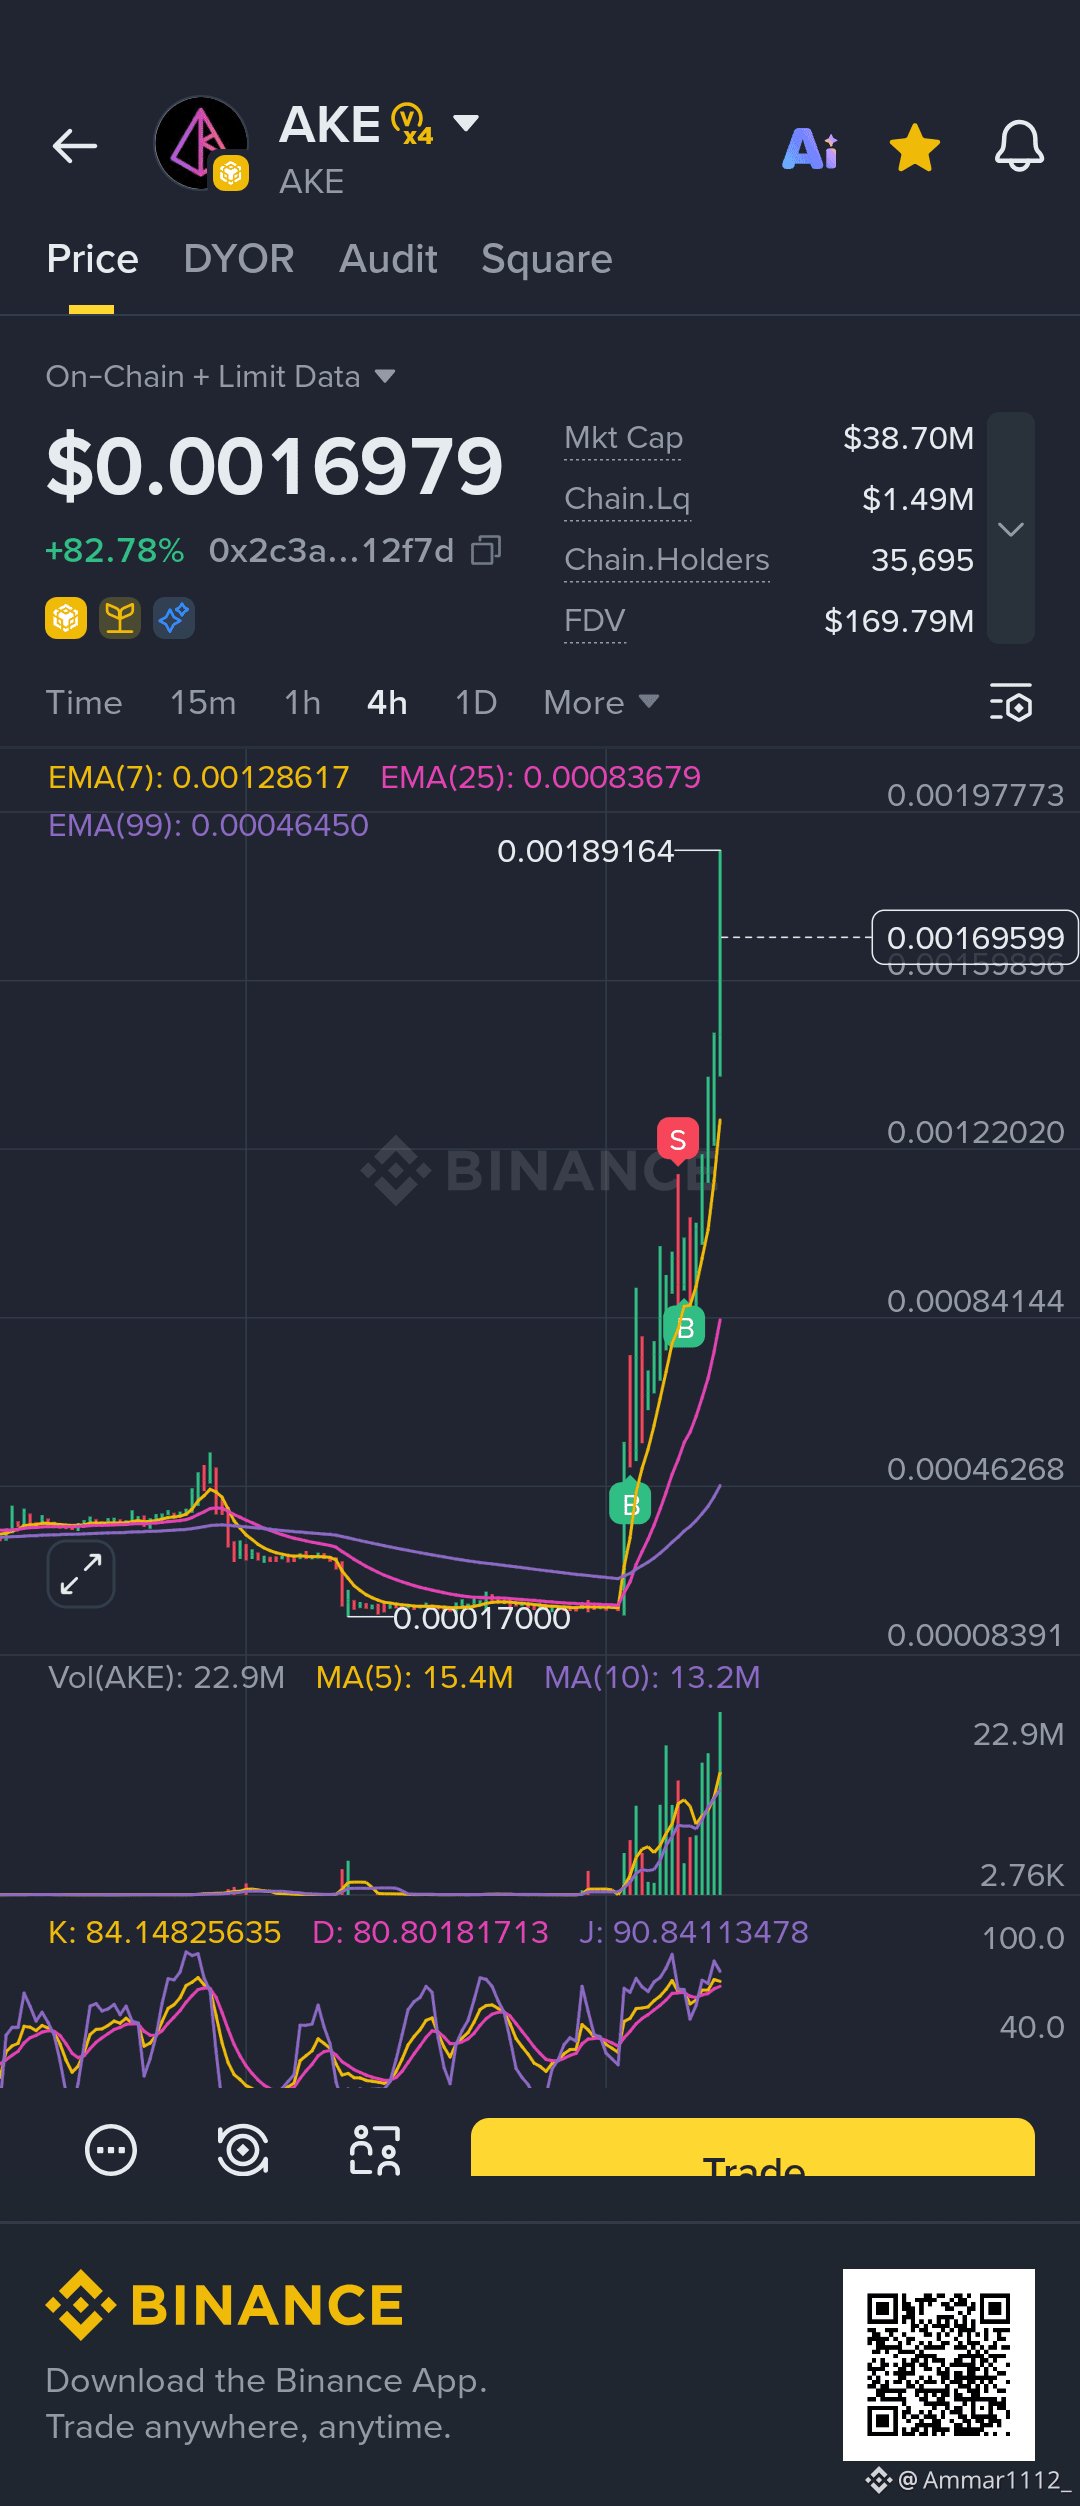
disseram-me para manter isso por muito tempo desde 0.0005, mas quem ouviu? 😂😂 você seguiu sinais de lixo para curto 😂😂 é isso que você recebe $AKE
{future}(AKEUSDT)
disseram-me para manter isso por muito tempo desde 0.0005, mas quem ouviu? 😂😂 você seguiu sinais de lixo para curto 😂😂 é isso que você recebe $AKE
2
97
·
--
{future}(AKEUSDT)
eles só aparecem com algumas ideias curtas desse tipo de bobeira ou nenhuma análise real sobre tokens que eu acho que pertence a eles, com certeza vai quebrar .003 🔥😂 como você vende a descoberto isso
$AKE
eles só aparecem com algumas ideias curtas desse tipo de bobeira ou nenhuma análise real sobre tokens que eu acho que pertence a eles, com certeza vai quebrar .003 🔥😂 como você vende a descoberto isso
$AKE
$AKE
Ammar1112_
·
--
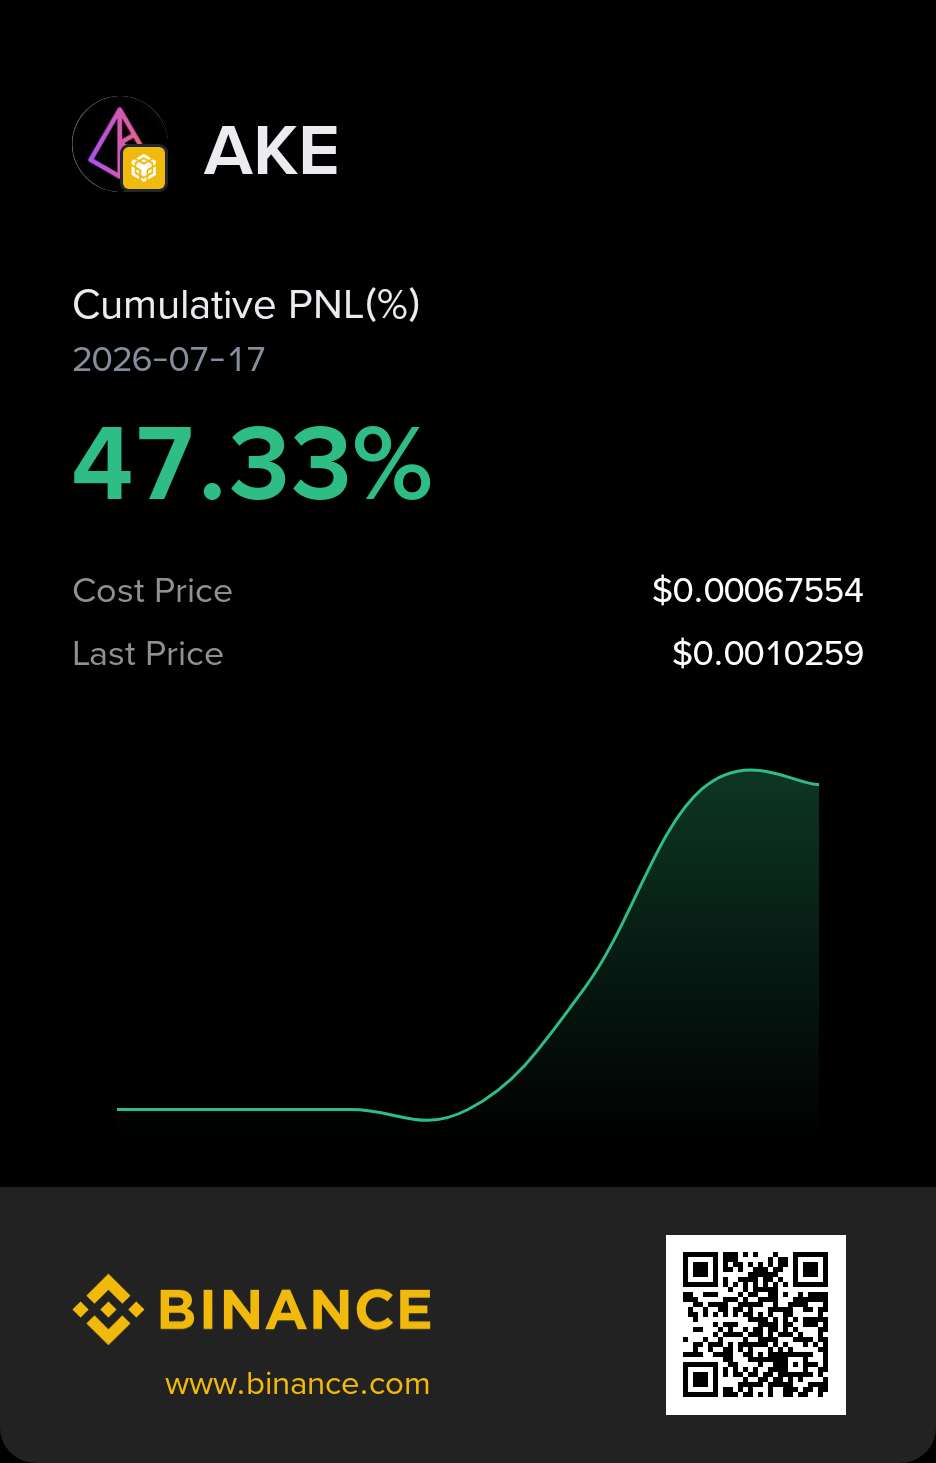
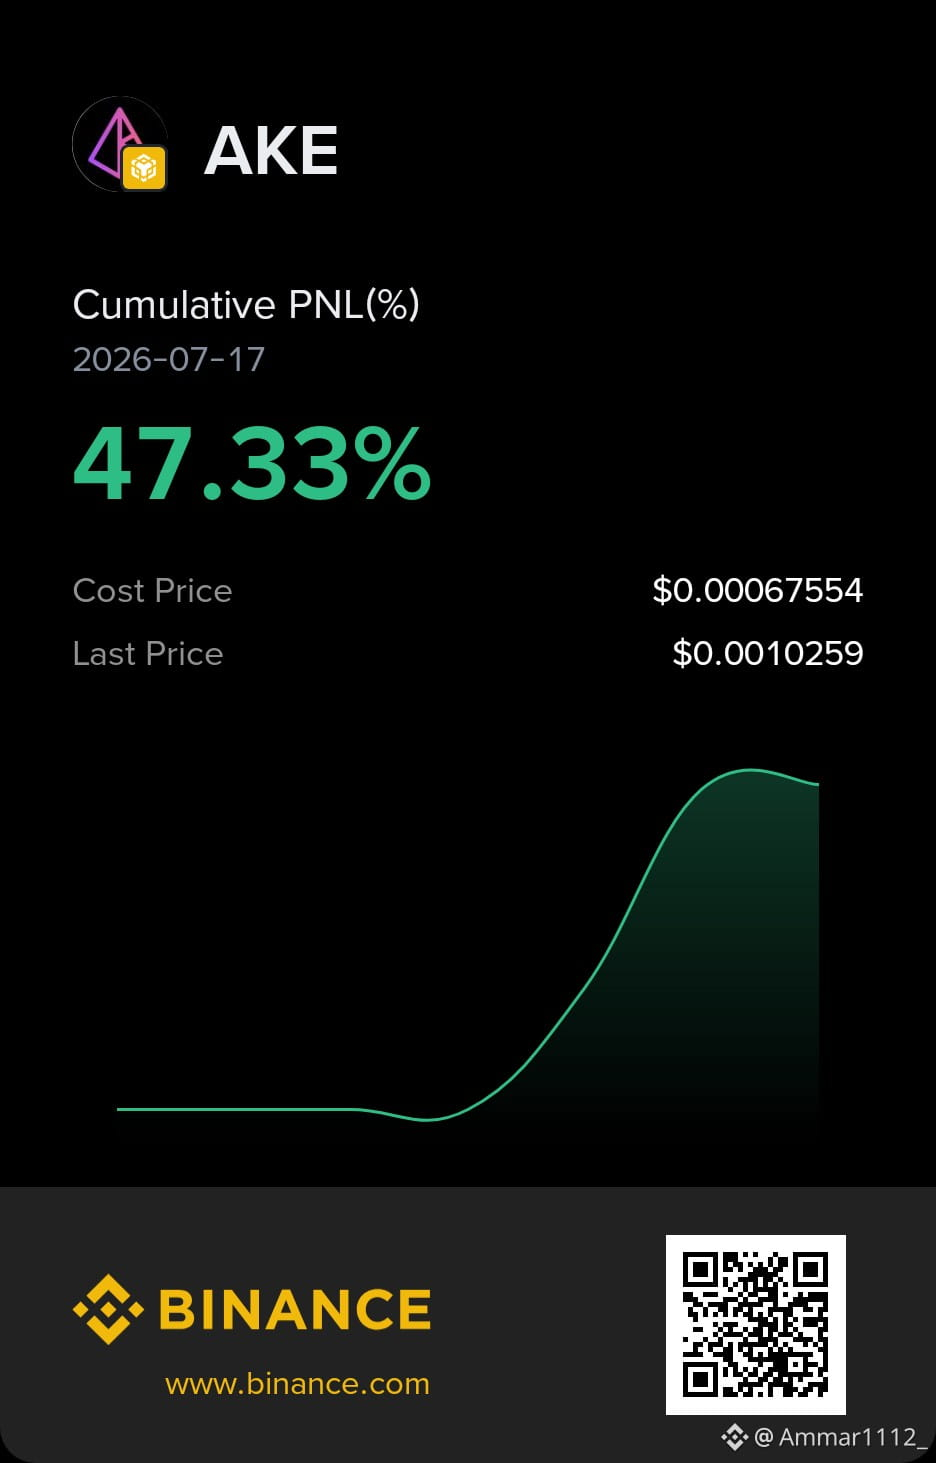
eu te disse antes que o tempo está longo demais! ou compra e segura por muitos dias... 👌🔥$AKE para 0,01 ou mais?
2
162
·
--
eu te disse antes que o tempo está longo demais! ou compra e segura por muitos dias... 👌🔥$AKE para 0,01 ou mais?
{future}(AKEUSDT)
eu te disse antes que o tempo está longo demais! ou compra e segura por muitos dias... 👌🔥$AKE para 0,01 ou mais?
Ammar1112_
·
--
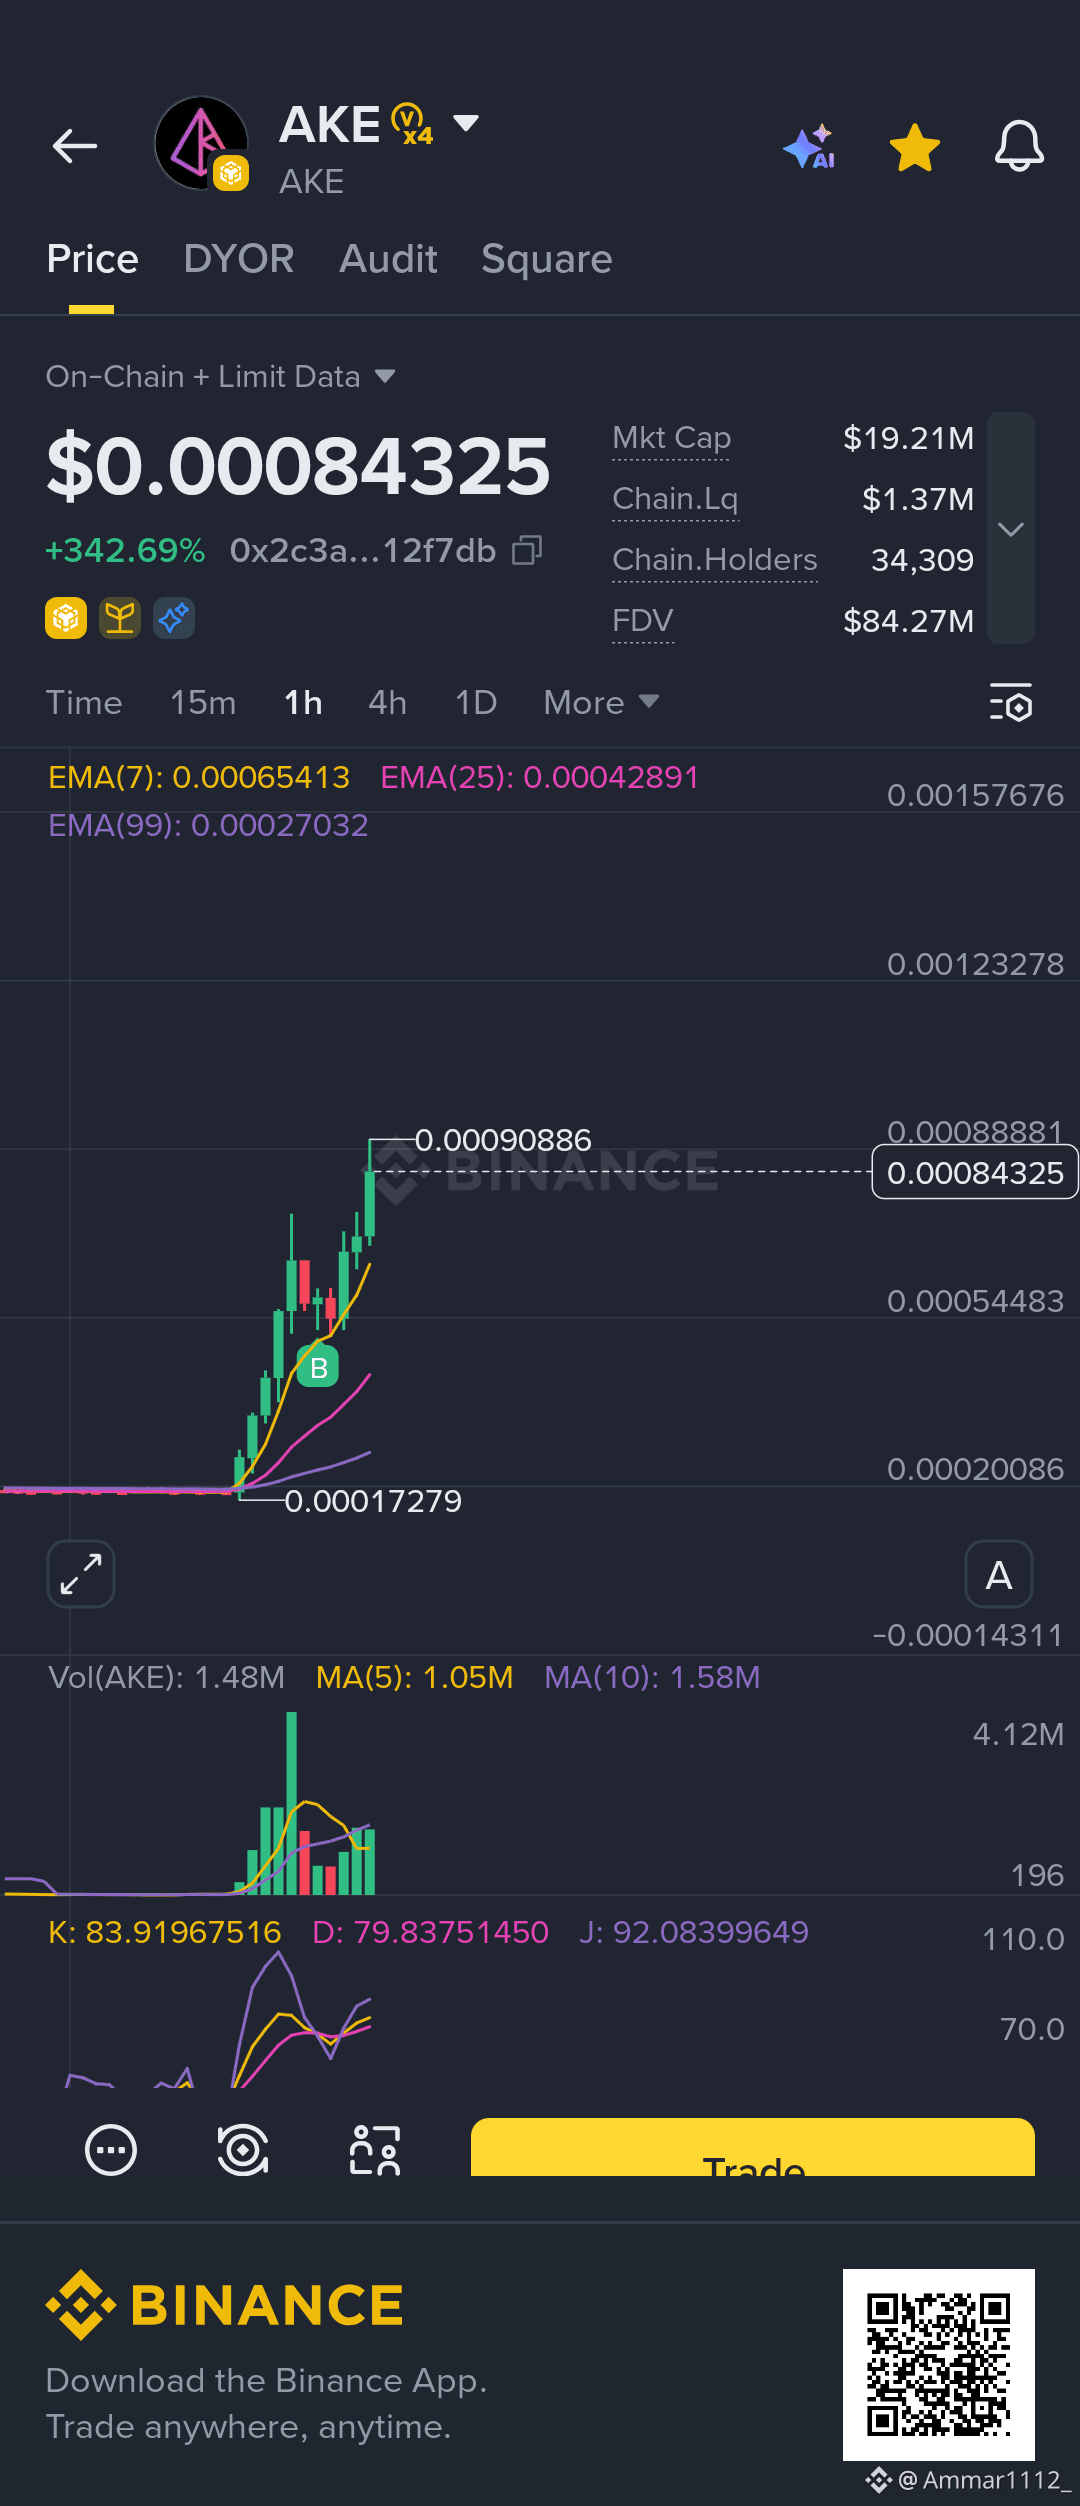
se você quiser deixar mais longo, negocie na alpha, acho que o tempo para a ATH está chegando, se prepare 💥
$AKE
$AKE
1
2
151
·
--
se você quiser deixar mais longo, negocie na alpha, acho que o tempo para a ATH está chegando, se prepare 💥
$AKE
{future}(AKEUSDT)
se você quiser deixar mais longo, negocie na alpha, acho que o tempo para a ATH está chegando, se prepare 💥
$AKE
$AKE
2
2
101
·
--
Parcialmente verdadeiro
Artigo
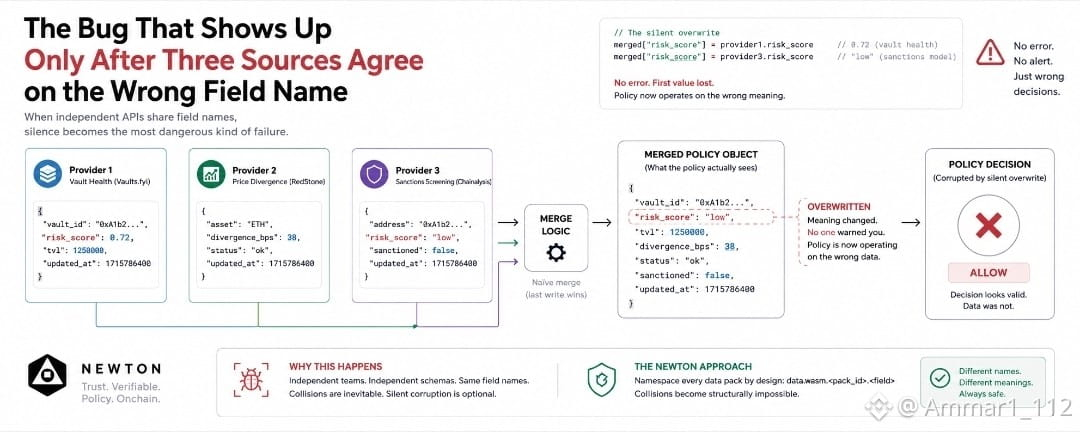
O Bug Que Só Aparece Depois Que Três Fontes de Dados Concordam no Nome Errado do CampoEu tinha três pacotes abertos no editor de políticas de Newton: vaults.fyi, RedStone e Chainalysis, verificando se uma ação de vault deveria ser permitida para executar.
A vaults.fyi retornou um risk_score de 0.72. A RedStone retornou uma divergence_bps de 38. A Chainalysis retornou seu próprio risk_score, "low", além de um sinalizador sancionado definido como false.
Dessas três respostas, duas usam exatamente o mesmo nome de campo, risk_score, para coisas completamente diferentes. Uma é uma classificação numérica de saúde do vault. A outra é um rótulo categórico de sanções. Nada no JSON de nenhum dos provedores avisa com antecedência, porque nenhuma das equipes construiu o seu esquema sabendo que a outra existia.
O Bug Que Só Aparece Depois Que Três Fontes de Dados Concordam no Nome Errado do Campo
Eu tinha três pacotes abertos no editor de políticas de Newton: vaults.fyi, RedStone e Chainalysis, verificando se uma ação de vault deveria ser permitida para executar.
A vaults.fyi retornou um risk_score de 0.72. A RedStone retornou uma divergence_bps de 38. A Chainalysis retornou seu próprio risk_score, "low", além de um sinalizador sancionado definido como false.
Dessas três respostas, duas usam exatamente o mesmo nome de campo, risk_score, para coisas completamente diferentes. Uma é uma classificação numérica de saúde do vault. A outra é um rótulo categórico de sanções. Nada no JSON de nenhum dos provedores avisa com antecedência, porque nenhuma das equipes construiu o seu esquema sabendo que a outra existia.
1
2
130
·
--
Artigo
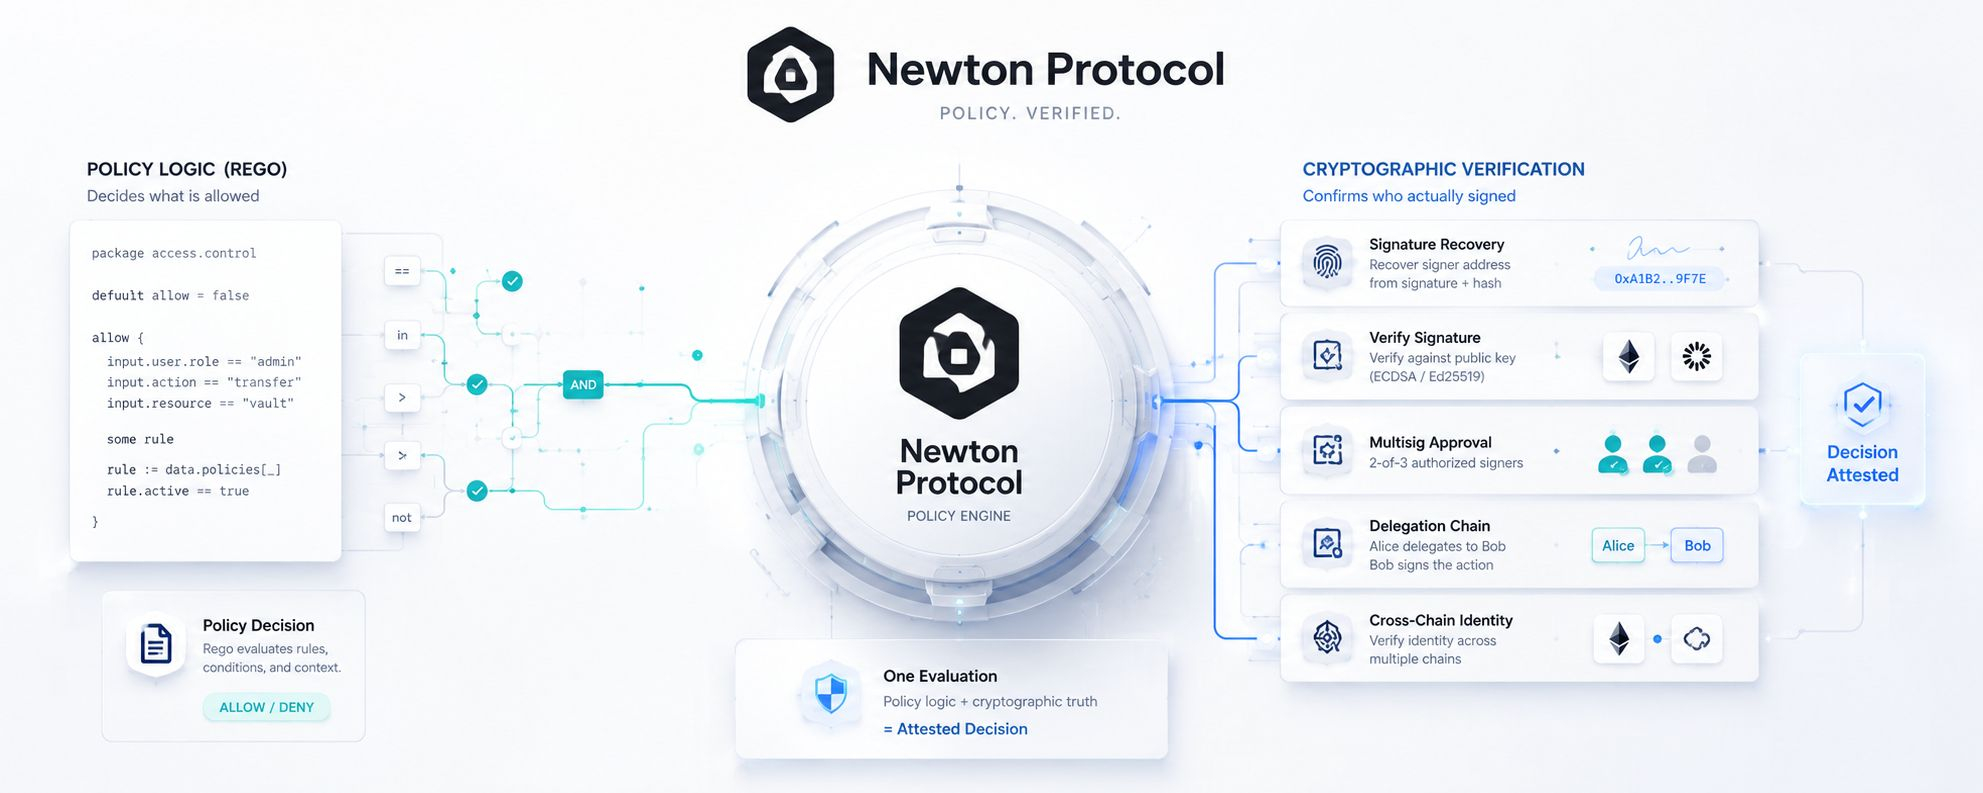
A Única Pergunta Que o Rego Nunca Pôde Responder SozinhoDesde 2016, o Open Policy Agent tem sido a linguagem com a qual empresas escrevem regras de autorização. Controle de admissão do Kubernetes, gateways de API, pipelines de CI/CD, infraestrutura de nuvem em todo lugar. Dez anos escrevendo regras que decidem quem pode fazer o quê.
Durante todo esse tempo, Rego nunca pôde responder, por conta própria, uma pergunta específica.
Quem realmente assinou isto.
Isso soa como algo que uma linguagem de políticas deveria lidar, obviamente. Ela não consegue, não nativamente. O Rego compara valores, verifica a associação a listas e combina condições com lógica booleana. Recuperar um endereço a partir de uma assinatura, ou confirmar que uma assinatura corresponde a uma chave pública específica, exige matemática criptográfica que a linguagem nunca foi feita para fazer. Cada equipe que precisava dessa verificação teve de implementá-la em algum outro lugar, fora da política, e então entregar ao Rego um sim ou um não que ele não tinha como verificar por conta própria.
A Única Pergunta Que o Rego Nunca Pôde Responder Sozinho
Desde 2016, o Open Policy Agent tem sido a linguagem com a qual empresas escrevem regras de autorização. Controle de admissão do Kubernetes, gateways de API, pipelines de CI/CD, infraestrutura de nuvem em todo lugar. Dez anos escrevendo regras que decidem quem pode fazer o quê.
Durante todo esse tempo, Rego nunca pôde responder, por conta própria, uma pergunta específica.
Quem realmente assinou isto.
Isso soa como algo que uma linguagem de políticas deveria lidar, obviamente. Ela não consegue, não nativamente. O Rego compara valores, verifica a associação a listas e combina condições com lógica booleana. Recuperar um endereço a partir de uma assinatura, ou confirmar que uma assinatura corresponde a uma chave pública específica, exige matemática criptográfica que a linguagem nunca foi feita para fazer. Cada equipe que precisava dessa verificação teve de implementá-la em algum outro lugar, fora da política, e então entregar ao Rego um sim ou um não que ele não tinha como verificar por conta própria.
4
2
169
·
--
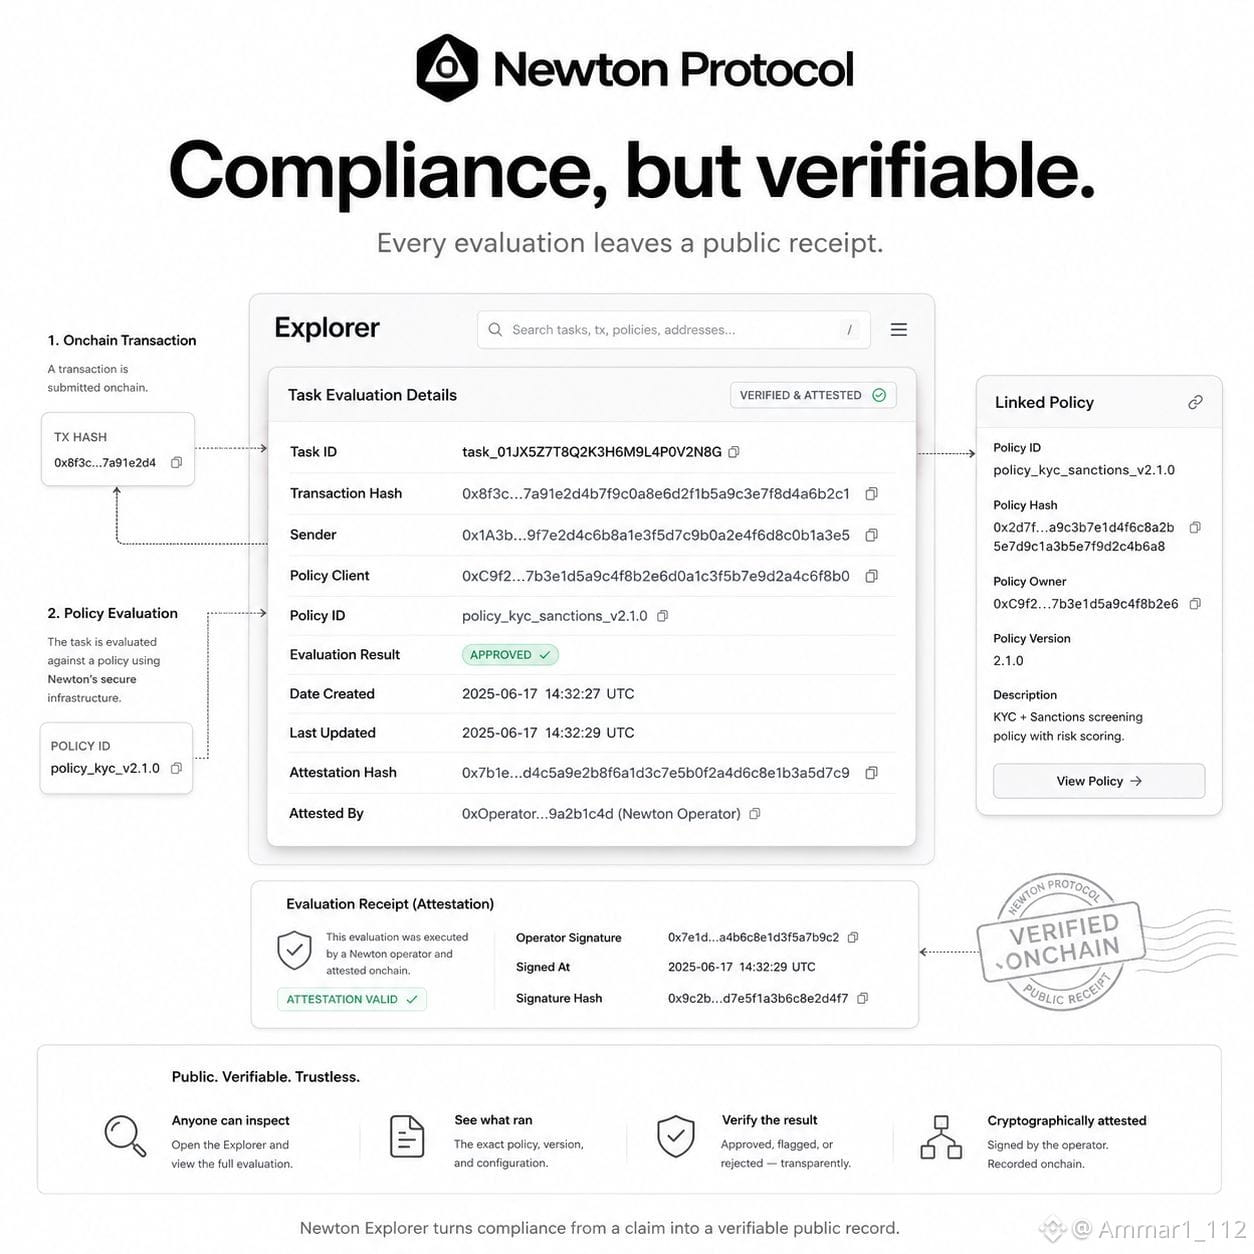
Em cada alegação de conformidade em cripto, até agora, foi pedido que você confiasse na palavra de alguém. O Newton Protocol Explorer remove completamente as palavras “confie em mim” dessa frase.
Um protocolo diz que ele faz triagem para sanções. Uma equipe anuncia uma auditoria. Um post no blog afirma que uma transação foi verificada. Nada disso é comprovável. É uma frase que alguém publicou, e todo mundo que vem depois precisa decidir se acredita.
Eu fui ver o que a Newton realmente coloca diante de você, em vez de uma alegação.
O Newton Explorer é um registro público de cada tarefa que a rede processa. Uma tarefa é uma transação pareada com a política exata contra a qual ela foi avaliada. Qualquer pessoa, agora mesmo, pode abrir uma avaliação específica e vê-la diretamente. Não é um resumo escrito depois. Não é um comunicado à imprensa descrevendo o que supostamente aconteceu. É o registro em si.
Isso muda o que uma alegação de conformidade significa, mesmo, quando a Newton está envolvida.
Um protocolo usando a Newton não está dizendo: “confie que verificamos isto”. Ele está apontando para uma página que qualquer pessoa pode abrir e confirmar que a checagem aconteceu, qual política foi executada e qual foi o resultado.
Eu continuo comparando isso com toda alegação de conformidade que já li em cripto. Sempre um tweet. Sempre uma linha de whitepaper. Sempre algo que ninguém fora da equipe conseguiria confirmar de verdade. O Newton Explorer substitui o anúncio pela própria evidência.
A diferença entre “nós fizemos isso” e “aqui, veja” é a diferença inteira entre marketing e prova.
A Newton escolheu prova.
@NewtonProtocol #Newt $NEWT
1
3
183
·
--
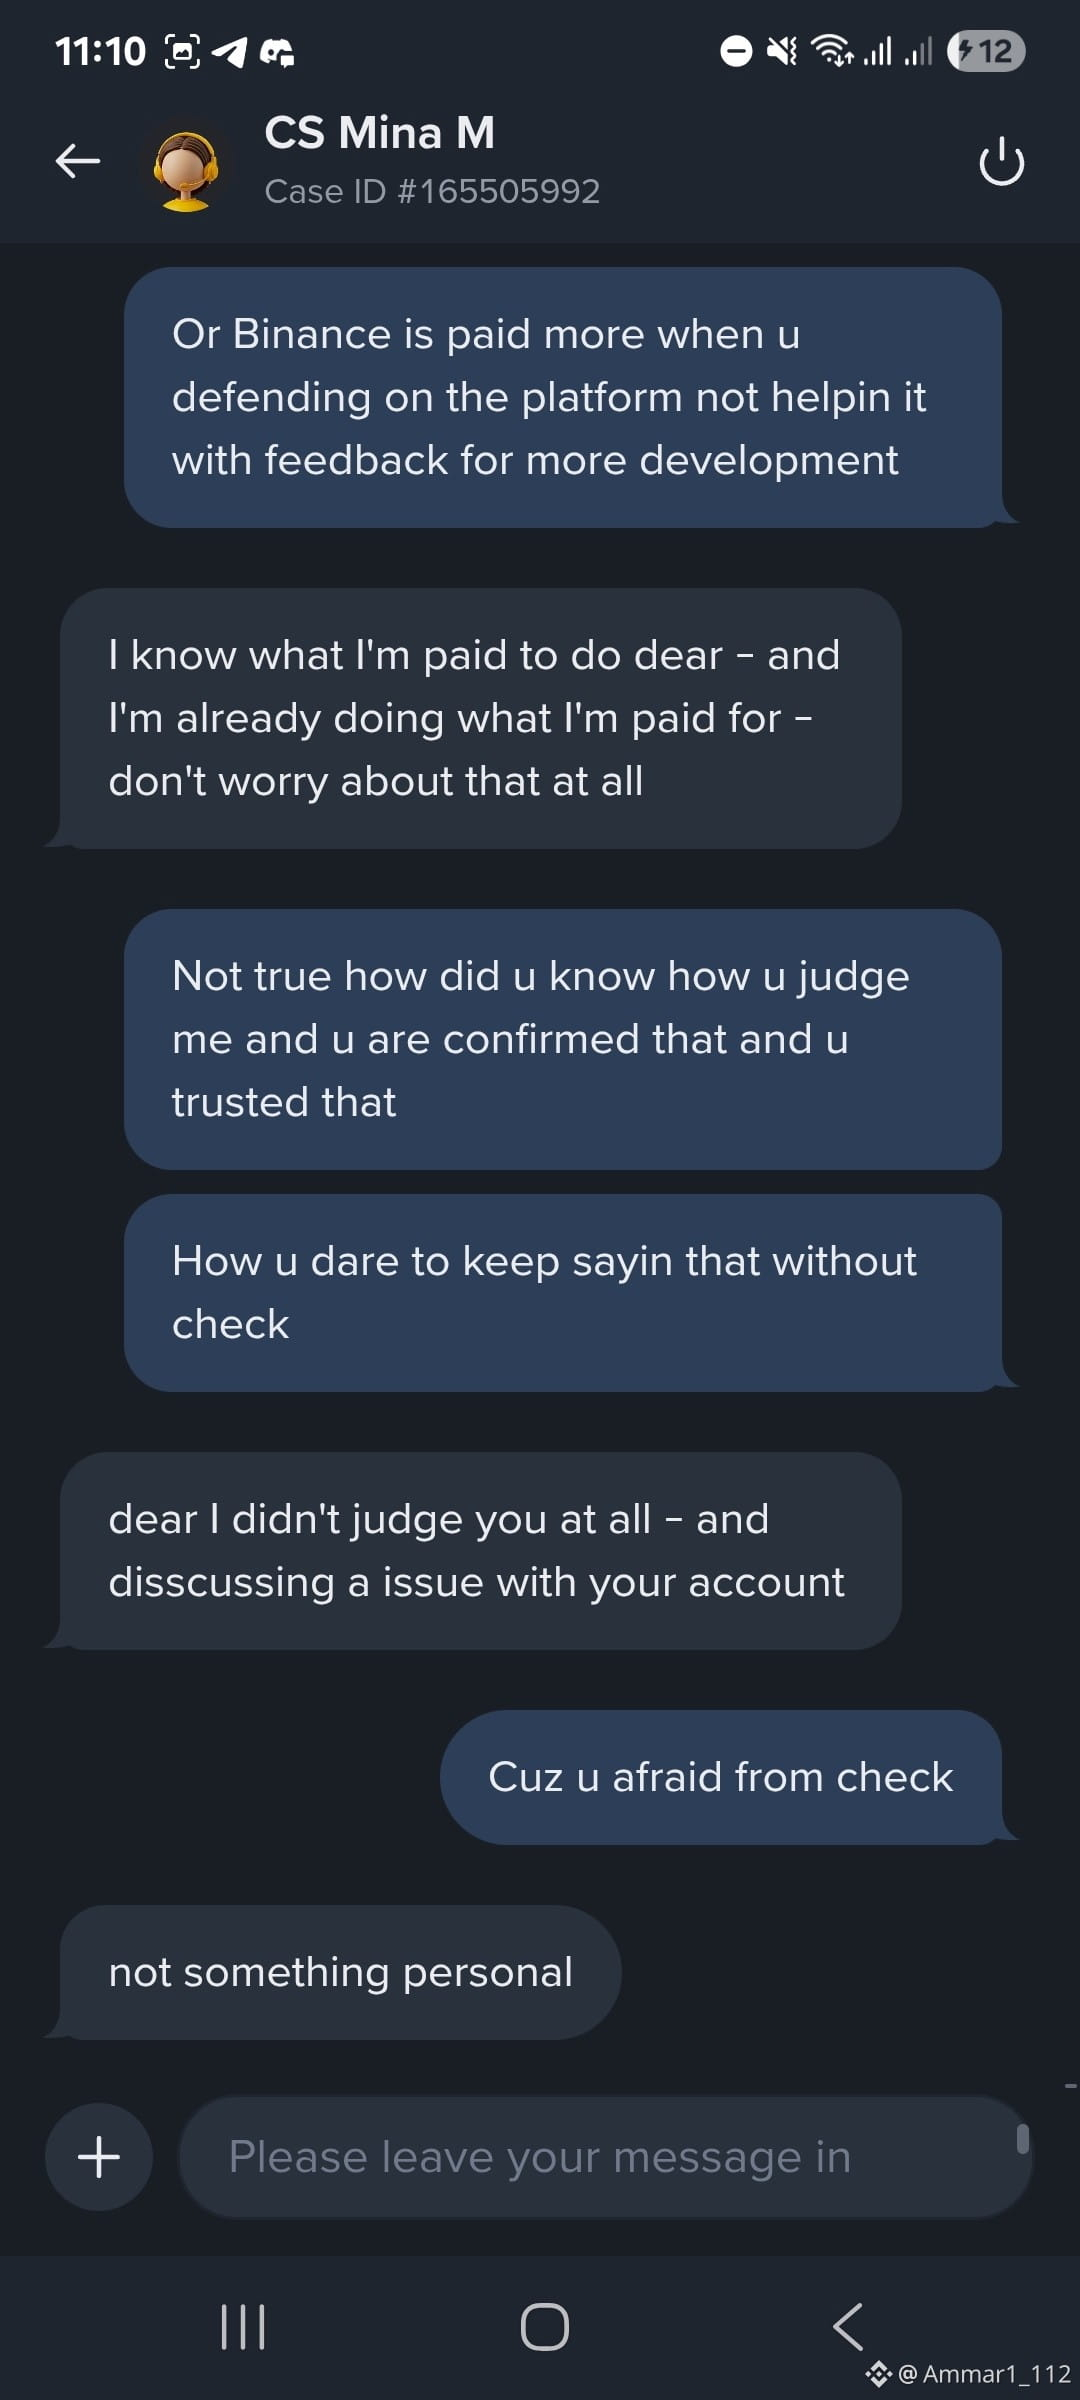
Eu descubro que a Binance é Deus e não vai errar, pagando agentes para defendê-lo, mesmo com o que aconteceu.
.
.
@binancezh
Eu descubro que a Binance é Deus e não vai errar, pagando agentes para defendê-lo, mesmo com o que aconteceu.
.
.
@币安Binance华语
.
.
@币安Binance华语
2
54
·
--
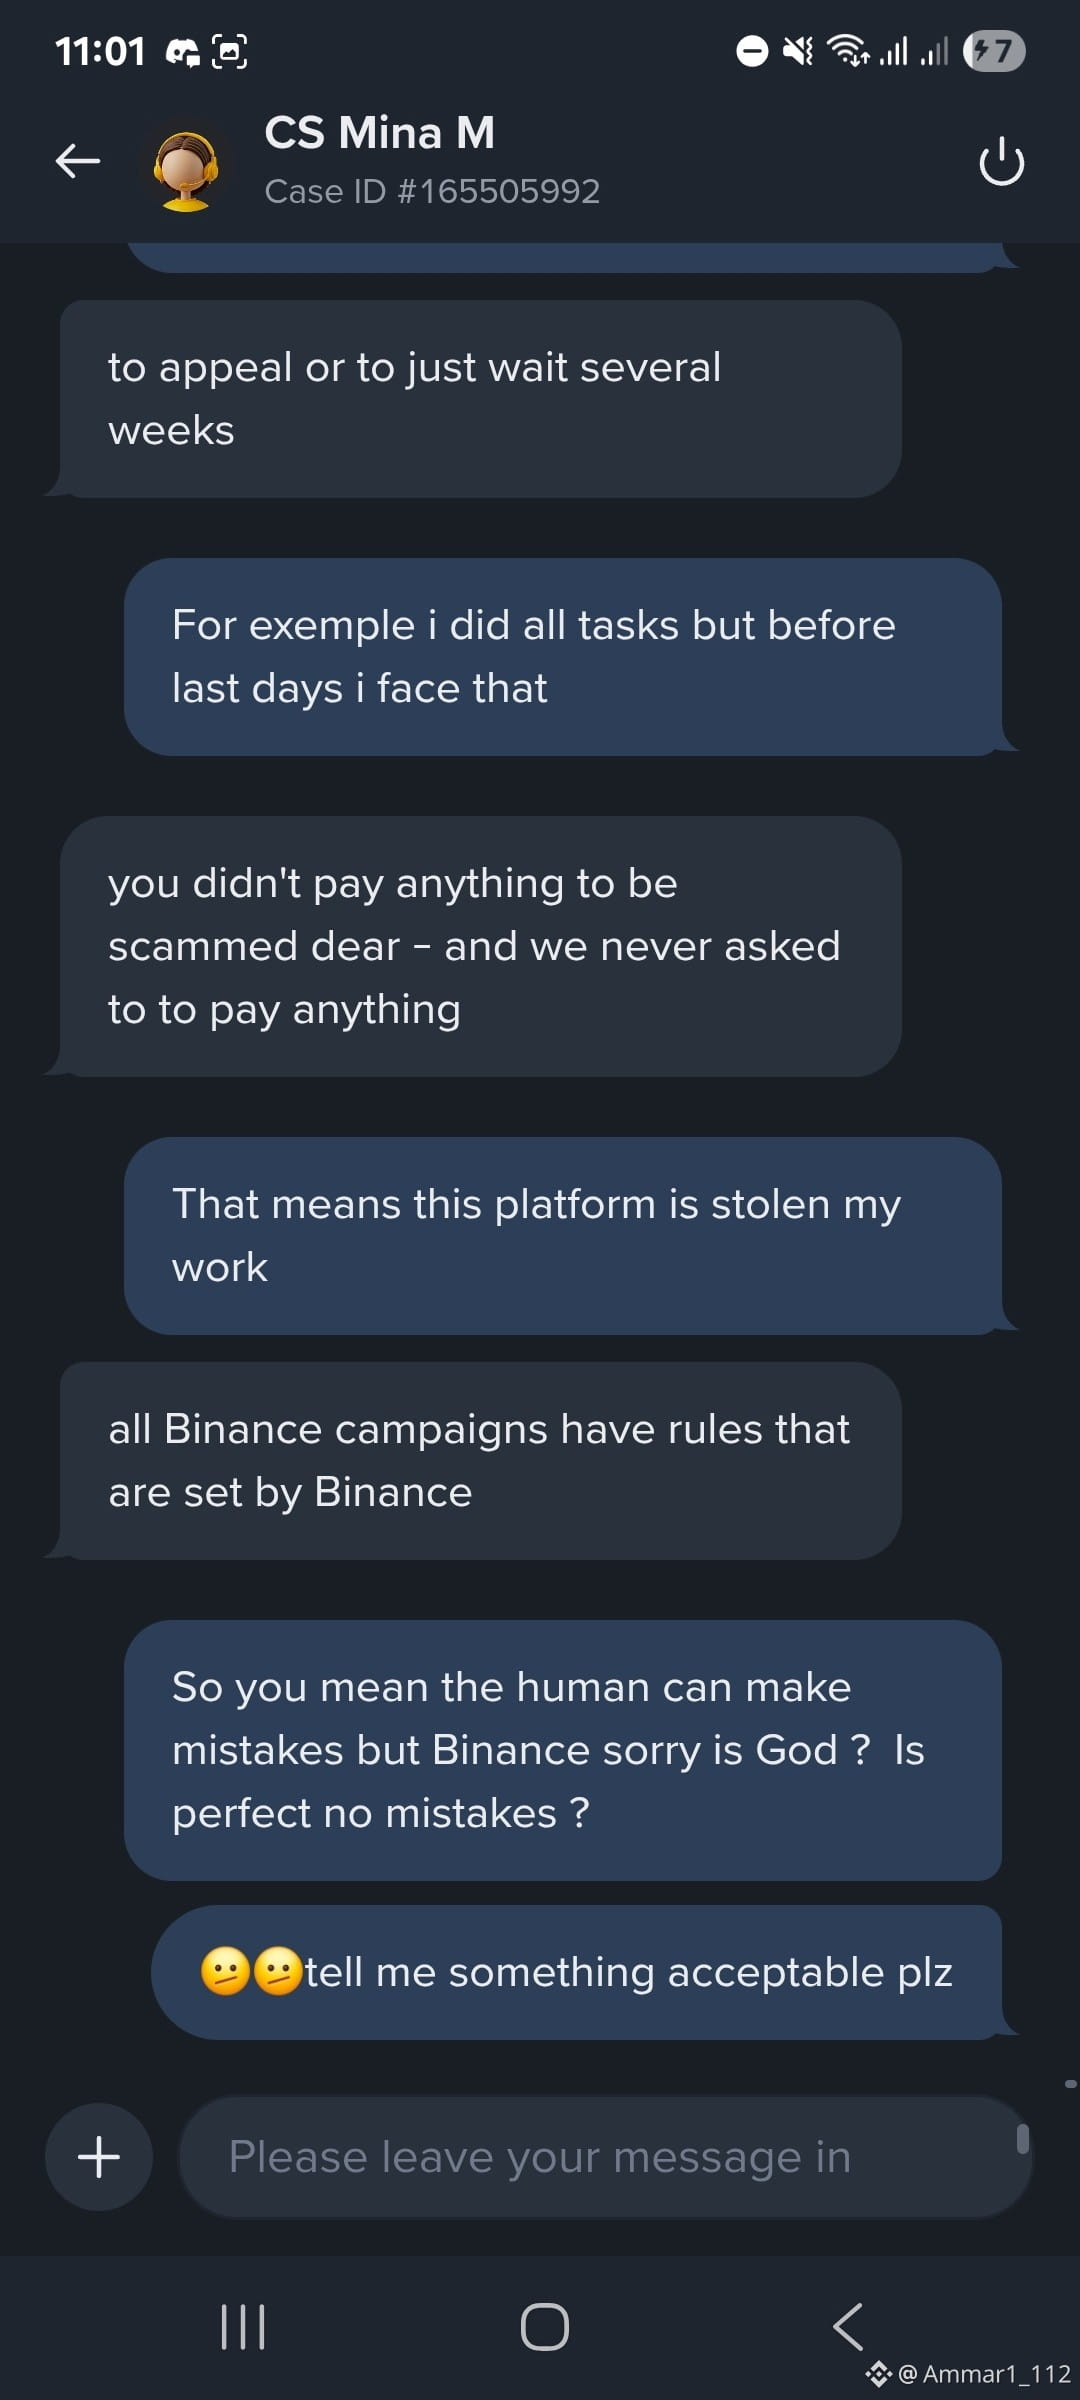
São @binancezh is Deus não comete erros? E pagar agentes para continuar defendendo apenas 😂?
São @币安Binance华语 is Deus não comete erros? E pagar agentes para continuar defendendo apenas 😂?
1
61
·
--
🙂🤏os golpistas do Go estão tornando o futebol pior, mais com a fifa
🙂🤏os golpistas do Go estão tornando o futebol pior, mais com a fifa

Binance Wallet
·
--
⚽ O maior momento do futebol do mundo está aqui!
Os mercados de previsão já estão ao vivo.
Estude as equipes. Leia o jogo. Negocie suas opiniões.
Mais partidas emocionantes a caminho:
📱 Open in App
💻 Open in Web
Os mercados de previsão já estão ao vivo.
Estude as equipes. Leia o jogo. Negocie suas opiniões.
Mais partidas emocionantes a caminho:
📱 Open in App
💻 Open in Web
1
42
·
--
Parcialmente verdadeiro
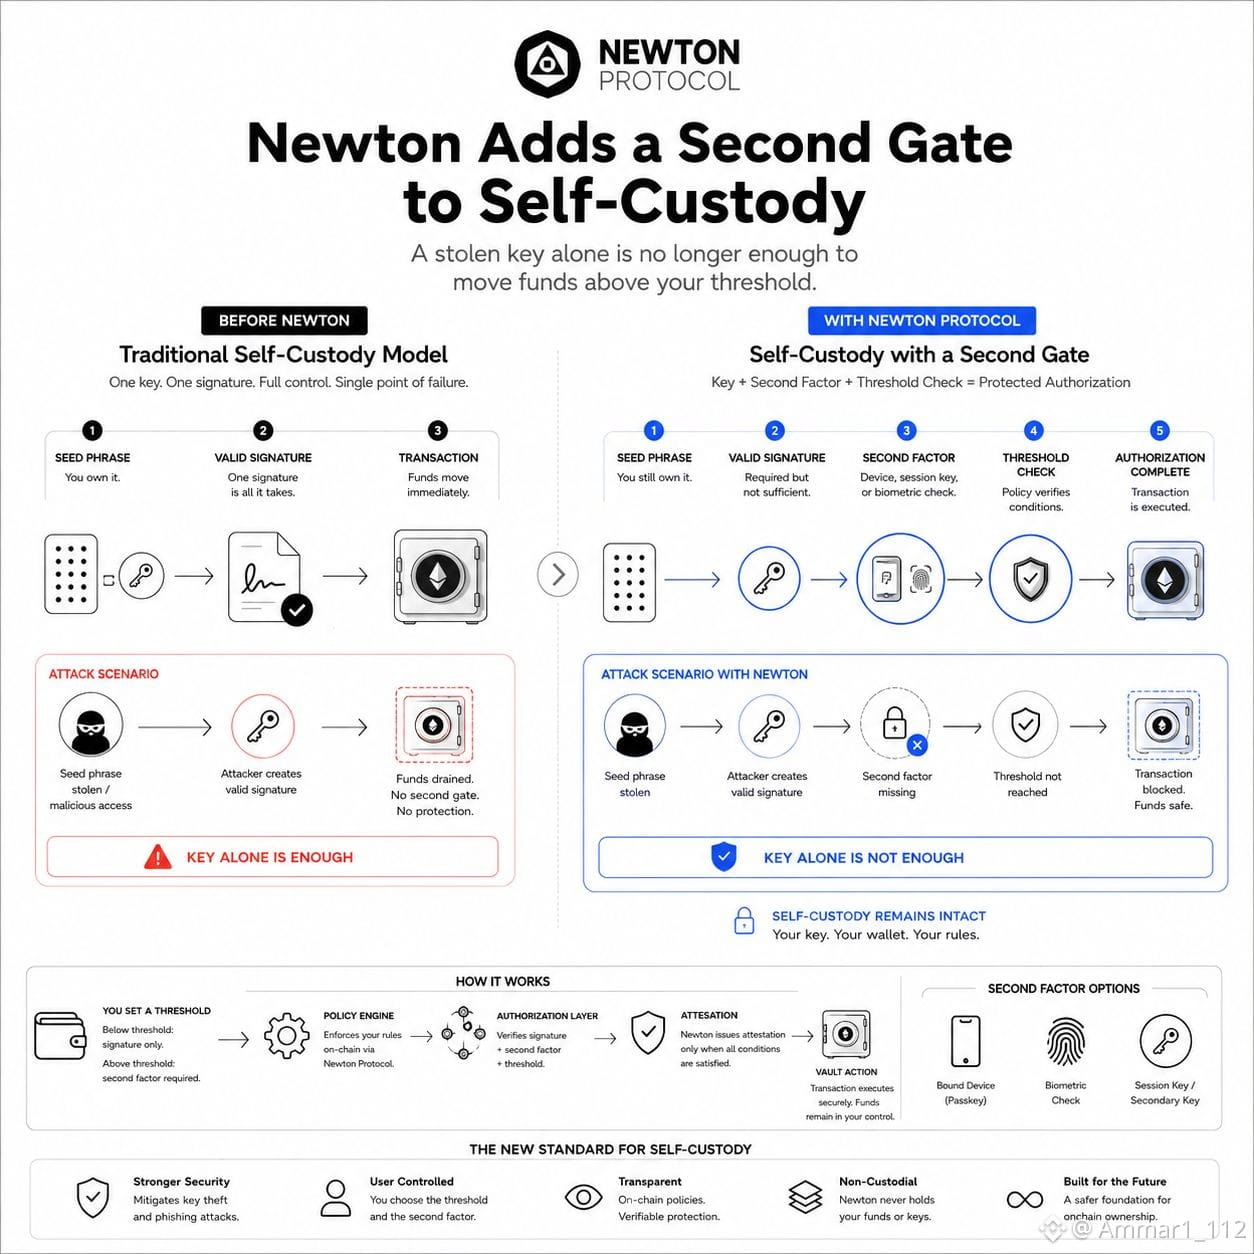
Por quinze anos, a blockchain tratou uma assinatura válida como a prova final da intenção. O Newton ProtOcol separa autenticação de autorização.
Encontrei o mecanismo exato dentro do Newton que faz com que uma frase-semente roubada não seja mais suficiente por si só.
Você definiu um limite. Abaixo dele, sua assinatura sozinha ainda move fundos, como qualquer carteira hoje. Acima dele, o mecanismo de políticas do Newton exige algo a mais antes de a transação poder ser executada.
Não no lugar da sua chave. Além dela.
O fluxo roda a assinatura e, em seguida, o segundo fator — um dispositivo vinculado, uma chave de acesso (passkey), uma verificação biométrica ou uma chave de sessão — dependendo do que você configurou; então, uma verificação de limite confirma se as condições realmente correspondem ao que você definiu. Somente quando os três se alinham é que o Newton emite uma atestação (attestation). Sem atestação, sem execução. A ação do cofre simplesmente não prossegue.
Essa ordem é a parte para a qual eu continuo voltando.
Alguém que faça phishing da sua frase-semente ainda consegue ir embora com uma assinatura válida. A camada de autorização do Newton não se importa com o fato de a assinatura ser válida. Ela verifica se o segundo fator e a condição de limite também estão satisfeitos e, se qualquer um estiver faltando, a atestação nunca é emitida.
A chave sempre foi o cadeado inteiro na custódia própria. Um fator, controle total, um único ponto de falha.
O Newton não tira esse controle de você. Você continua com a chave, a carteira ainda é sua, nada aqui é custodiado. O que muda é que, depois da linha que você traçou, apenas a chave deixa de ser suficiente.
Uma chave roubada, sem um segundo fator, agora atinge uma verificação de limite que ela não consegue passar.
@NewtonProtocol #Newt $NEWT
3
1
148
·
--
Artigo
O Beta da Mainnet da Newton Está Ao Vivo. A Parte Sem Confiança Vem Depois do Beta.Fui procurar como o beta da mainnet da Newton realmente confirma uma atestação. eu esperava a mesma matemática de quorum do whitepaper. são muitos operadores, um limite com ponderação por stake, e nenhum deles capaz de decidir qualquer coisa sozinho.
esse é o design. o que eu encontrei foi mais específico sobre o que de fato está rodando agora.
A própria explicação da Newton sobre sua camada de autorização afirma isso de forma clara. nenhum único operador decide o resultado; essa parte é o design. depois, ela diz outra coisa. muitos operadores avaliando a mesma proposta de forma independente, e a rede emitindo uma autorização apenas quando o suficiente deles concorda, então você nunca precisa confiar em nenhum deles, e essa garantia específica é descrita como algo que acontece depois que a Newton sai do beta.
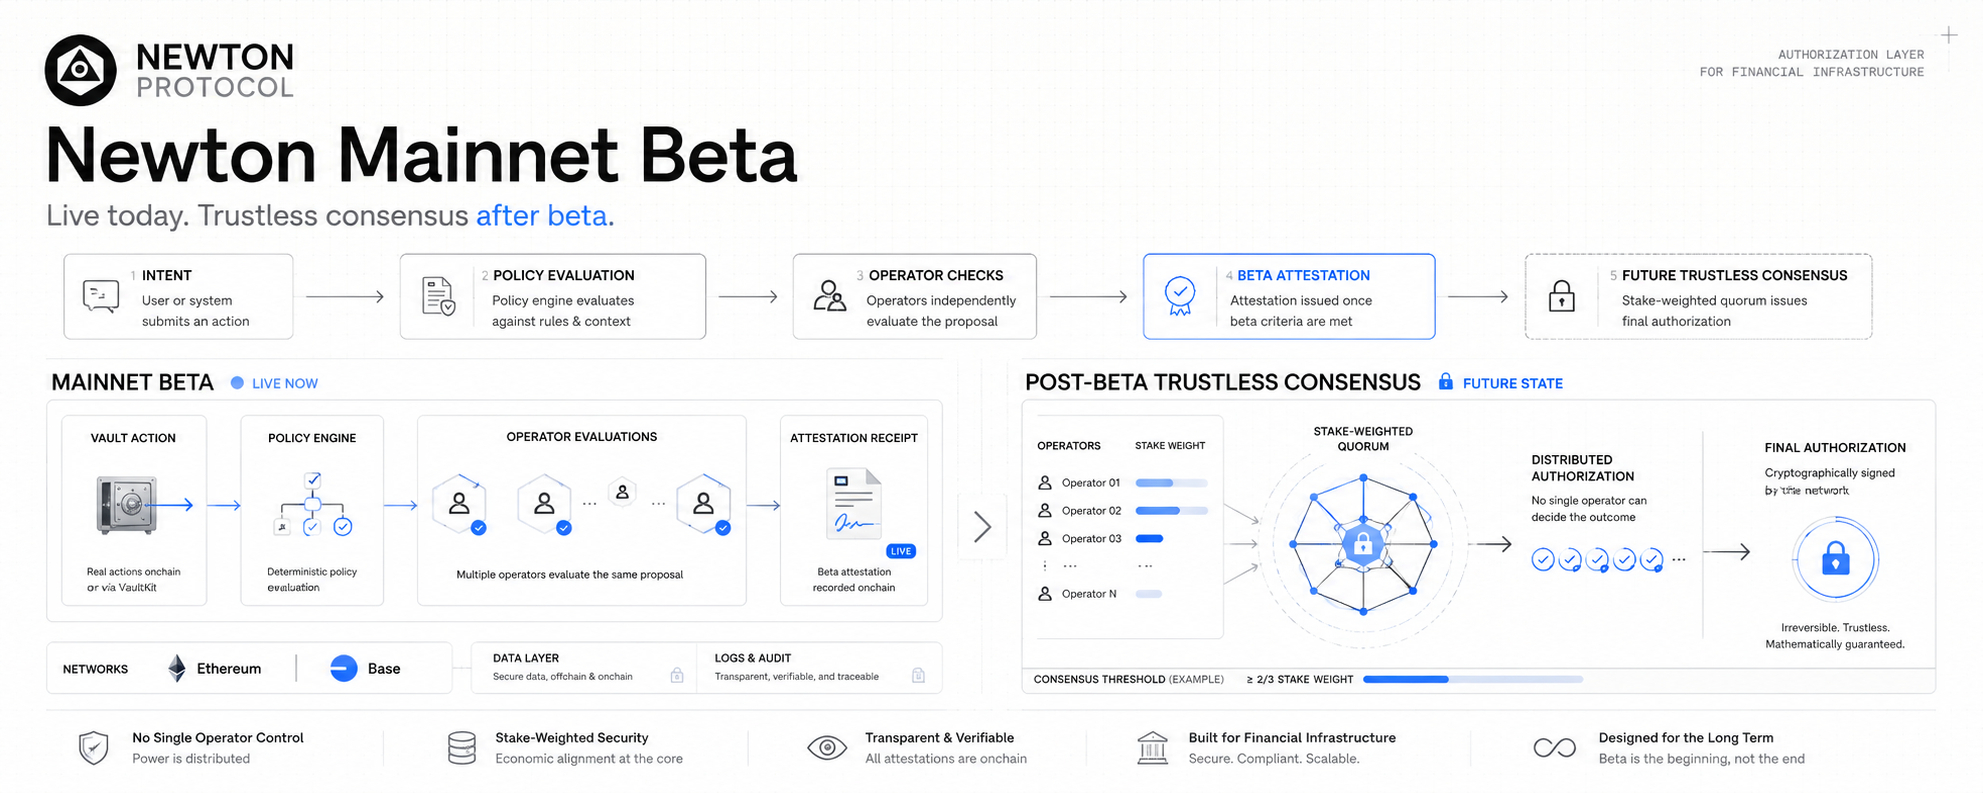
O Beta da Mainnet da Newton Está Ao Vivo. A Parte Sem Confiança Vem Depois do Beta.
Fui procurar como o beta da mainnet da Newton realmente confirma uma atestação. eu esperava a mesma matemática de quorum do whitepaper. são muitos operadores, um limite com ponderação por stake, e nenhum deles capaz de decidir qualquer coisa sozinho.
esse é o design. o que eu encontrei foi mais específico sobre o que de fato está rodando agora.
A própria explicação da Newton sobre sua camada de autorização afirma isso de forma clara. nenhum único operador decide o resultado; essa parte é o design. depois, ela diz outra coisa. muitos operadores avaliando a mesma proposta de forma independente, e a rede emitindo uma autorização apenas quando o suficiente deles concorda, então você nunca precisa confiar em nenhum deles, e essa garantia específica é descrita como algo que acontece depois que a Newton sai do beta.
6
3
128
·
--
eu me lembro de um dia em que usei esta palavra em um artigo para dar um exemplo, então eu fui bloqueado por violação. eu estava prestes a ser banido agora é uma palavra legal, uau 🫢@Binance_Square_Official
eu me lembro de um dia em que usei esta palavra em um artigo para dar um exemplo, então eu fui bloqueado por violação. eu estava prestes a ser banido agora é uma palavra legal, uau 🫢@Binance Square Official
1
51
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
BNBSurpasses$790
7,474 visualizações
69 a discutir
$BNB plano estratégico de longo prazo -> FOQUE AGORA
O BNB criou 2 fortes mínimas após romper a liquidez interna
Estou esperando um movimento em direção à máxima da swing em US$ 815–US$ 830 e procuro uma compra (long) em uma retest da caixa verde
#BNBSurpasses$790 #bnb
Ghost Writer
·3 gostos
·3.2k visualizações
ZamaRises15.99%ToIntradayHigh$0.09
2,244 visualizações
63 a discutir
BitcoinSpotETFsDraw$6.34BInflowsInQ3
2,904 visualizações
51 a discutir