
Anubis Chain
117 Publicações
Anubis Chain
Denunciar
Bloquear Utilizador
2 A seguir
1.0K+ Seguidores
98 Gostaram
Publicações
·
--
Ver tradução
代幣化股票進入受控試驗:隱私與審計必須同時存在
9月17日,美國證券交易委員會(SEC)發布了臨時且有限度的「創新豁免」,允許符合條件的代幣化證券交易平台在授權環境中,使用自動做市商(AMM)流動性池有限交易代幣化NMS股票。相關場所仍須遵守標的和交易量上限,並滿足持有人權利一致、智能合約公開可審計、同步停盤和公開披露等條件。
代幣化股票進入受控試驗:隱私與審計必須同時存在
9月17日,美國證券交易委員會(SEC)發布了臨時且有限度的「創新豁免」,允許符合條件的代幣化證券交易平台在授權環境中,使用自動做市商(AMM)流動性池有限交易代幣化NMS股票。相關場所仍須遵守標的和交易量上限,並滿足持有人權利一致、智能合約公開可審計、同步停盤和公開披露等條件。
9月17日,美國證券交易委員會(SEC)發布了臨時且有限度的「創新豁免」,允許符合條件的代幣化證券交易平台在授權環境中,使用自動做市商(AMM)流動性池有限交易代幣化NMS股票。相關場所仍須遵守標的和交易量上限,並滿足持有人權利一致、智能合約公開可審計、同步停盤和公開披露等條件。
72
·
--
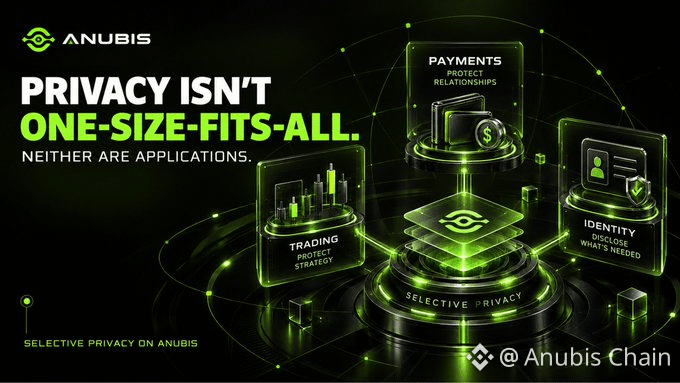
Uma app de trading, uma app de pagamentos e uma app de identidade não devem tratar a privacidade da mesma forma.
📈 Um trader pode querer proteger sua estratégia.
💳 Um usuário de pagamentos pode não querer que todas as relações sejam mapeadas.
🪪 Uma app de identidade talvez só precise provar uma coisa sobre você.
Aplicativos diferentes. Coisas diferentes que valem a pena manter privadas.
É por isso que a Anubis é construída em torno de Privacidade Seletiva — não é esconder tudo, e sim dar às aplicações controle sobre o que precisa ser visível.
#AnubisChain #SelectivePrivacy #Web3
Uma app de trading, uma app de pagamentos e uma app de identidade não devem tratar a privacidade da mesma forma.
📈 Um trader pode querer proteger sua estratégia.
💳 Um usuário de pagamentos pode não querer que todas as relações sejam mapeadas.
🪪 Uma app de identidade talvez só precise provar uma coisa sobre você.
Aplicativos diferentes. Coisas diferentes que valem a pena manter privadas.
É por isso que a Anubis é construída em torno de Privacidade Seletiva — não é esconder tudo, e sim dar às aplicações controle sobre o que precisa ser visível.
#AnubisChain #SelectivePrivacy #Web3
📈 Um trader pode querer proteger sua estratégia.
💳 Um usuário de pagamentos pode não querer que todas as relações sejam mapeadas.
🪪 Uma app de identidade talvez só precise provar uma coisa sobre você.
Aplicativos diferentes. Coisas diferentes que valem a pena manter privadas.
É por isso que a Anubis é construída em torno de Privacidade Seletiva — não é esconder tudo, e sim dar às aplicações controle sobre o que precisa ser visível.
#AnubisChain #SelectivePrivacy #Web3
68
·
--
Carteira: “assinaturas” no bolso — não é apenas um “confirmar” que você pode clicar
Conectar a carteira normalmente apenas estabelece comunicação e exibe o endereço público; já a assinatura pode representar operações totalmente diferentes: comprovar o controle do endereço, confirmar uma transação ou conceder permissões de tokens e contratos. Os botões parecem semelhantes, mas as consequências reais não são as mesmas. O site oficial da AnubisChain lista a carteira como uma das principais portas de entrada para os usuários na rede. Antes de usar qualquer aplicação on-chain, verifique primeiro o domínio e a rede atual; antes de assinar, confira a origem da solicitação, o conteúdo da mensagem, o endereço do contrato, os limites de autorização e o período de validade; após concluir a operação, faça verificações periódicas e revogue autorizações que não serão mais utilizadas. “Sem Gas” não significa “sem riscos”. Algumas assinaturas não geram custos on-chain imediatamente, mas podem afetar permissões dos ativos posteriormente. Autogestão de verdade não é apenas guardar sua própria chave privada — também é entender cada autorização que você concede.
Carteira: “assinaturas” no bolso — não é apenas um “confirmar” que você pode clicar
Conectar a carteira normalmente apenas estabelece comunicação e exibe o endereço público; já a assinatura pode representar operações totalmente diferentes: comprovar o controle do endereço, confirmar uma transação ou conceder permissões de tokens e contratos. Os botões parecem semelhantes, mas as consequências reais não são as mesmas. O site oficial da AnubisChain lista a carteira como uma das principais portas de entrada para os usuários na rede. Antes de usar qualquer aplicação on-chain, verifique primeiro o domínio e a rede atual; antes de assinar, confira a origem da solicitação, o conteúdo da mensagem, o endereço do contrato, os limites de autorização e o período de validade; após concluir a operação, faça verificações periódicas e revogue autorizações que não serão mais utilizadas. “Sem Gas” não significa “sem riscos”. Algumas assinaturas não geram custos on-chain imediatamente, mas podem afetar permissões dos ativos posteriormente. Autogestão de verdade não é apenas guardar sua própria chave privada — também é entender cada autorização que você concede.
Conectar a carteira normalmente apenas estabelece comunicação e exibe o endereço público; já a assinatura pode representar operações totalmente diferentes: comprovar o controle do endereço, confirmar uma transação ou conceder permissões de tokens e contratos. Os botões parecem semelhantes, mas as consequências reais não são as mesmas. O site oficial da AnubisChain lista a carteira como uma das principais portas de entrada para os usuários na rede. Antes de usar qualquer aplicação on-chain, verifique primeiro o domínio e a rede atual; antes de assinar, confira a origem da solicitação, o conteúdo da mensagem, o endereço do contrato, os limites de autorização e o período de validade; após concluir a operação, faça verificações periódicas e revogue autorizações que não serão mais utilizadas. “Sem Gas” não significa “sem riscos”. Algumas assinaturas não geram custos on-chain imediatamente, mas podem afetar permissões dos ativos posteriormente. Autogestão de verdade não é apenas guardar sua própria chave privada — também é entender cada autorização que você concede.
84
·
--
Antes do cross-chain, primeiro confirme a rede à qual você está conectado
Cross-chain não é apenas “transferir ativos”, mas envolve simultaneamente a rede de origem, o caminho de conexão, a rede de destino, o mapeamento de tokens e a autorização da carteira. Se houver qualquer erro em um desses pontos, os ativos podem não chegar ou ser difíceis de recuperar. O site oficial da AnubisChain lista as conexões cross-chain como parte da infraestrutura de rede e indica que os usuários podem acessar a rede por meio de carteiras, ferramentas cross-chain e aplicações on-chain. Quanto mais formas de conexão houver, mais importante se torna a verificação antes da operação. Recomenda-se fazer cinco verificações a cada vez antes do cross-chain: entrar pelo acesso oficial; confirmar a rede atual da carteira e o chain ID; verificar o contrato do token e o endereço de destino; primeiro testar todo o caminho com uma pequena quantia; e, depois que os fundos chegarem, verificar o status da transação por meio do explorador de blocos. Mantenha-se atento a links recebidos por mensagem privada, autorizações desconhecidas e solicitações de assinatura que não expliquem claramente o propósito. Uma experiência de cross-chain realmente segura não é só ser rápida; é conseguir entender cada autorização e rastrear para onde cada ativo está sendo direcionado.
Antes do cross-chain, primeiro confirme a rede à qual você está conectado
Cross-chain não é apenas “transferir ativos”, mas envolve simultaneamente a rede de origem, o caminho de conexão, a rede de destino, o mapeamento de tokens e a autorização da carteira. Se houver qualquer erro em um desses pontos, os ativos podem não chegar ou ser difíceis de recuperar. O site oficial da AnubisChain lista as conexões cross-chain como parte da infraestrutura de rede e indica que os usuários podem acessar a rede por meio de carteiras, ferramentas cross-chain e aplicações on-chain. Quanto mais formas de conexão houver, mais importante se torna a verificação antes da operação. Recomenda-se fazer cinco verificações a cada vez antes do cross-chain: entrar pelo acesso oficial; confirmar a rede atual da carteira e o chain ID; verificar o contrato do token e o endereço de destino; primeiro testar todo o caminho com uma pequena quantia; e, depois que os fundos chegarem, verificar o status da transação por meio do explorador de blocos. Mantenha-se atento a links recebidos por mensagem privada, autorizações desconhecidas e solicitações de assinatura que não expliquem claramente o propósito. Uma experiência de cross-chain realmente segura não é só ser rápida; é conseguir entender cada autorização e rastrear para onde cada ativo está sendo direcionado.
Cross-chain não é apenas “transferir ativos”, mas envolve simultaneamente a rede de origem, o caminho de conexão, a rede de destino, o mapeamento de tokens e a autorização da carteira. Se houver qualquer erro em um desses pontos, os ativos podem não chegar ou ser difíceis de recuperar. O site oficial da AnubisChain lista as conexões cross-chain como parte da infraestrutura de rede e indica que os usuários podem acessar a rede por meio de carteiras, ferramentas cross-chain e aplicações on-chain. Quanto mais formas de conexão houver, mais importante se torna a verificação antes da operação. Recomenda-se fazer cinco verificações a cada vez antes do cross-chain: entrar pelo acesso oficial; confirmar a rede atual da carteira e o chain ID; verificar o contrato do token e o endereço de destino; primeiro testar todo o caminho com uma pequena quantia; e, depois que os fundos chegarem, verificar o status da transação por meio do explorador de blocos. Mantenha-se atento a links recebidos por mensagem privada, autorizações desconhecidas e solicitações de assinatura que não expliquem claramente o propósito. Uma experiência de cross-chain realmente segura não é só ser rápida; é conseguir entender cada autorização e rastrear para onde cada ativo está sendo direcionado.
72
·
--
Uma atualização, não deve ser a única evidência
A blockchain enfatiza a verificabilidade, e a disseminação de conteúdo também deve seguir o mesmo princípio. A declaração única do projeto só pode oferecer pistas; informações importantes ainda precisam ser verificadas de forma cruzada por meio do site oficial, documentação técnica, exploradores de blockchain, plataformas de dados e comunicados de parceiros. O site oficial do AnubisChain divulgará um ambiente on-chain verificável como uma das características de infraestrutura. Blocos, transações, contratos e dados do ecossistema não devem ficar apenas no material promocional; usuários e desenvolvedores precisam conseguir visualizar o status real via explorador, plataforma de dados ou painel (dashboard). Portanto, ao publicar números, relacionamentos de parceria ou avanços de funcionalidades, deve-se indicar a fonte e a data/hora de obtenção; dados de mercado devem explicar que são apenas um instantâneo dinâmico; capacidades técnicas devem ser confirmadas por documentação e testes reais na rede; informações ainda não confirmadas não devem ser embaladas como conclusões definitivas. Transparência não é apenas tornar as vozes mais altas, e sim garantir que cada conclusão-chave tenha evidências rastreáveis.
Uma atualização, não deve ser a única evidência
A blockchain enfatiza a verificabilidade, e a disseminação de conteúdo também deve seguir o mesmo princípio. A declaração única do projeto só pode oferecer pistas; informações importantes ainda precisam ser verificadas de forma cruzada por meio do site oficial, documentação técnica, exploradores de blockchain, plataformas de dados e comunicados de parceiros. O site oficial do AnubisChain divulgará um ambiente on-chain verificável como uma das características de infraestrutura. Blocos, transações, contratos e dados do ecossistema não devem ficar apenas no material promocional; usuários e desenvolvedores precisam conseguir visualizar o status real via explorador, plataforma de dados ou painel (dashboard). Portanto, ao publicar números, relacionamentos de parceria ou avanços de funcionalidades, deve-se indicar a fonte e a data/hora de obtenção; dados de mercado devem explicar que são apenas um instantâneo dinâmico; capacidades técnicas devem ser confirmadas por documentação e testes reais na rede; informações ainda não confirmadas não devem ser embaladas como conclusões definitivas. Transparência não é apenas tornar as vozes mais altas, e sim garantir que cada conclusão-chave tenha evidências rastreáveis.
A blockchain enfatiza a verificabilidade, e a disseminação de conteúdo também deve seguir o mesmo princípio. A declaração única do projeto só pode oferecer pistas; informações importantes ainda precisam ser verificadas de forma cruzada por meio do site oficial, documentação técnica, exploradores de blockchain, plataformas de dados e comunicados de parceiros. O site oficial do AnubisChain divulgará um ambiente on-chain verificável como uma das características de infraestrutura. Blocos, transações, contratos e dados do ecossistema não devem ficar apenas no material promocional; usuários e desenvolvedores precisam conseguir visualizar o status real via explorador, plataforma de dados ou painel (dashboard). Portanto, ao publicar números, relacionamentos de parceria ou avanços de funcionalidades, deve-se indicar a fonte e a data/hora de obtenção; dados de mercado devem explicar que são apenas um instantâneo dinâmico; capacidades técnicas devem ser confirmadas por documentação e testes reais na rede; informações ainda não confirmadas não devem ser embaladas como conclusões definitivas. Transparência não é apenas tornar as vozes mais altas, e sim garantir que cada conclusão-chave tenha evidências rastreáveis.
84
·
--
Os dados na cadeia são registrados, mas é só o primeiro passo
Cada transação e evento de contrato podem ser gravados na blockchain, mas “estar on-chain” não significa que “a aplicação consiga usar facilmente”. Se, para cada consulta, for necessário re-filtrar novamente um grande volume de blocos e logs, o custo de desenvolvimento, a velocidade de resposta e a complexidade de manutenção tendem a aumentar. A Anubis Chain já conta com suporte de subgraph da The Graph Network. Os desenvolvedores podem definir, de acordo com as necessidades da aplicação, quais dados on-chain devem ser indexados — desde eventos de contratos inteligentes até atividades do protocolo — e então conectar esses dados a carteiras, navegadores, painéis de dados, agentes de IA e outras aplicações orientadas por dados por meio de interfaces de consulta. O valor da camada de indexação é transformar os registros on-chain brutos em estruturas de dados que a aplicação possa ler continuamente. Mas a indexação não altera o estado final na blockchain e não garante automaticamente que a interpretação dos dados esteja correta; os desenvolvedores ainda precisam verificar o modelo de dados, sincronizar o estado, validar a lógica das consultas e o tratamento de exceções, além de evitar incluir indiscriminadamente informações sensíveis em índices públicos. Informações oficiais: https://x.com/ANUBISCHAIN_/status/2099649398586384518 Dica técnica: o escopo específico de suporte, as formas de uso e o status da rede devem ser consultados na documentação oficial.
Os dados na cadeia são registrados, mas é só o primeiro passo
Cada transação e evento de contrato podem ser gravados na blockchain, mas “estar on-chain” não significa que “a aplicação consiga usar facilmente”. Se, para cada consulta, for necessário re-filtrar novamente um grande volume de blocos e logs, o custo de desenvolvimento, a velocidade de resposta e a complexidade de manutenção tendem a aumentar. A Anubis Chain já conta com suporte de subgraph da The Graph Network. Os desenvolvedores podem definir, de acordo com as necessidades da aplicação, quais dados on-chain devem ser indexados — desde eventos de contratos inteligentes até atividades do protocolo — e então conectar esses dados a carteiras, navegadores, painéis de dados, agentes de IA e outras aplicações orientadas por dados por meio de interfaces de consulta. O valor da camada de indexação é transformar os registros on-chain brutos em estruturas de dados que a aplicação possa ler continuamente. Mas a indexação não altera o estado final na blockchain e não garante automaticamente que a interpretação dos dados esteja correta; os desenvolvedores ainda precisam verificar o modelo de dados, sincronizar o estado, validar a lógica das consultas e o tratamento de exceções, além de evitar incluir indiscriminadamente informações sensíveis em índices públicos. Informações oficiais: https://x.com/ANUBISCHAIN_/status/2099649398586384518 Dica técnica: o escopo específico de suporte, as formas de uso e o status da rede devem ser consultados na documentação oficial.
Cada transação e evento de contrato podem ser gravados na blockchain, mas “estar on-chain” não significa que “a aplicação consiga usar facilmente”. Se, para cada consulta, for necessário re-filtrar novamente um grande volume de blocos e logs, o custo de desenvolvimento, a velocidade de resposta e a complexidade de manutenção tendem a aumentar. A Anubis Chain já conta com suporte de subgraph da The Graph Network. Os desenvolvedores podem definir, de acordo com as necessidades da aplicação, quais dados on-chain devem ser indexados — desde eventos de contratos inteligentes até atividades do protocolo — e então conectar esses dados a carteiras, navegadores, painéis de dados, agentes de IA e outras aplicações orientadas por dados por meio de interfaces de consulta. O valor da camada de indexação é transformar os registros on-chain brutos em estruturas de dados que a aplicação possa ler continuamente. Mas a indexação não altera o estado final na blockchain e não garante automaticamente que a interpretação dos dados esteja correta; os desenvolvedores ainda precisam verificar o modelo de dados, sincronizar o estado, validar a lógica das consultas e o tratamento de exceções, além de evitar incluir indiscriminadamente informações sensíveis em índices públicos. Informações oficiais: https://x.com/ANUBISCHAIN_/status/2099649398586384518 Dica técnica: o escopo específico de suporte, as formas de uso e o status da rede devem ser consultados na documentação oficial.
86
·
--
Compatível com EVM, não significa copiar o aplicativo antigo exatamente como está
Ao entrar em uma nova rede, a maior barreira geralmente não é a falta de novas funcionalidades, mas sim o fato de que usuários e desenvolvedores precisam reaprender carteiras, ferramentas e formas de desenvolvimento. O significado de ser compatível com EVM é permitir que os usuários comecem a partir de um ambiente de carteira familiar, além de possibilitar que desenvolvedores de Solidity e de EVM preservem conhecimentos e experiências de desenvolvimento existentes. O caminho defendido pela Anubis é, mantendo o ambiente EVM familiar, adicionar privacidade seletiva como uma capacidade subjacente, para que os aplicativos possam decidir de forma mais precisa quais informações precisam ser protegidas e quais informações devem ser divulgadas na validação ou auditoria. Ela resolve não o “ocultar tudo”, mas sim adicionar capacidades de controle de informações sobre a porta de entrada familiar para o desenvolvimento. Porém, compatibilidade não significa total semelhança. Antes de conectar ou migrar, ainda é necessário verificar RPC, chain ID, mecanismos de Gas, dependências de contratos, o alcance de suporte das carteiras e o comportamento real das funcionalidades de privacidade, além de realizar testes suficientes.
Compatível com EVM, não significa copiar o aplicativo antigo exatamente como está
Ao entrar em uma nova rede, a maior barreira geralmente não é a falta de novas funcionalidades, mas sim o fato de que usuários e desenvolvedores precisam reaprender carteiras, ferramentas e formas de desenvolvimento. O significado de ser compatível com EVM é permitir que os usuários comecem a partir de um ambiente de carteira familiar, além de possibilitar que desenvolvedores de Solidity e de EVM preservem conhecimentos e experiências de desenvolvimento existentes. O caminho defendido pela Anubis é, mantendo o ambiente EVM familiar, adicionar privacidade seletiva como uma capacidade subjacente, para que os aplicativos possam decidir de forma mais precisa quais informações precisam ser protegidas e quais informações devem ser divulgadas na validação ou auditoria. Ela resolve não o “ocultar tudo”, mas sim adicionar capacidades de controle de informações sobre a porta de entrada familiar para o desenvolvimento. Porém, compatibilidade não significa total semelhança. Antes de conectar ou migrar, ainda é necessário verificar RPC, chain ID, mecanismos de Gas, dependências de contratos, o alcance de suporte das carteiras e o comportamento real das funcionalidades de privacidade, além de realizar testes suficientes.
Ao entrar em uma nova rede, a maior barreira geralmente não é a falta de novas funcionalidades, mas sim o fato de que usuários e desenvolvedores precisam reaprender carteiras, ferramentas e formas de desenvolvimento. O significado de ser compatível com EVM é permitir que os usuários comecem a partir de um ambiente de carteira familiar, além de possibilitar que desenvolvedores de Solidity e de EVM preservem conhecimentos e experiências de desenvolvimento existentes. O caminho defendido pela Anubis é, mantendo o ambiente EVM familiar, adicionar privacidade seletiva como uma capacidade subjacente, para que os aplicativos possam decidir de forma mais precisa quais informações precisam ser protegidas e quais informações devem ser divulgadas na validação ou auditoria. Ela resolve não o “ocultar tudo”, mas sim adicionar capacidades de controle de informações sobre a porta de entrada familiar para o desenvolvimento. Porém, compatibilidade não significa total semelhança. Antes de conectar ou migrar, ainda é necessário verificar RPC, chain ID, mecanismos de Gas, dependências de contratos, o alcance de suporte das carteiras e o comportamento real das funcionalidades de privacidade, além de realizar testes suficientes.
88
·
--
AnubisChain:quando agentes de IA avançam para a blockchain, a privacidade se torna a próxima infraestrutura básica
Os agentes de IA estão passando gradualmente de “fornecer respostas” para “executar autonomamente”. No futuro, os agentes de IA não apenas entenderão mensagens, mas também poderão agir em nome do usuário para gerenciar ativos, executar negociações, interagir com contratos e tomar decisões on-chain. Porém, ao mesmo tempo, surge uma questão ainda mais importante: à medida que a IA ganha cada vez mais capacidade de execução on-chain, os dados, os ativos e as ações dos usuários continuam sob controle deles?
A AnubisChain está construindo uma nova geração de infraestrutura Web3 em torno da AGI Privacy Layer 1. Por meio de tecnologias de privacidade ZK, ela cria uma conexão mais segura entre a IA e a blockchain. As principais direções incluem:
🔐 Infraestrutura de privacidade orientada por ZK
🤖 Ambiente de execução on-chain para agentes de IA
⚡ Transações on-chain de alto desempenho e baixo custo
🌐 Conexão entre ativos e ecossistemas omnichain
🪪 Sistema de identidade digital com privacidade
🏦 Infraestrutura voltada para DeFi, RWA e aplicações de IA
Acreditamos que uma arquitetura “mais segura”
E que, na próxima fase do Web3, não se deve exigir que os usuários escolham entre inteligência e privacidade. Que a IA seja mais inteligente, que os ativos sejam mais livres e que a privacidade realmente volte a ser do usuário.
AnubisChain:quando agentes de IA avançam para a blockchain, a privacidade se torna a próxima infraestrutura básica
Os agentes de IA estão passando gradualmente de “fornecer respostas” para “executar autonomamente”. No futuro, os agentes de IA não apenas entenderão mensagens, mas também poderão agir em nome do usuário para gerenciar ativos, executar negociações, interagir com contratos e tomar decisões on-chain. Porém, ao mesmo tempo, surge uma questão ainda mais importante: à medida que a IA ganha cada vez mais capacidade de execução on-chain, os dados, os ativos e as ações dos usuários continuam sob controle deles?
A AnubisChain está construindo uma nova geração de infraestrutura Web3 em torno da AGI Privacy Layer 1. Por meio de tecnologias de privacidade ZK, ela cria uma conexão mais segura entre a IA e a blockchain. As principais direções incluem:
🔐 Infraestrutura de privacidade orientada por ZK
🤖 Ambiente de execução on-chain para agentes de IA
⚡ Transações on-chain de alto desempenho e baixo custo
🌐 Conexão entre ativos e ecossistemas omnichain
🪪 Sistema de identidade digital com privacidade
🏦 Infraestrutura voltada para DeFi, RWA e aplicações de IA
Acreditamos que uma arquitetura “mais segura”
E que, na próxima fase do Web3, não se deve exigir que os usuários escolham entre inteligência e privacidade. Que a IA seja mais inteligente, que os ativos sejam mais livres e que a privacidade realmente volte a ser do usuário.
Os agentes de IA estão passando gradualmente de “fornecer respostas” para “executar autonomamente”. No futuro, os agentes de IA não apenas entenderão mensagens, mas também poderão agir em nome do usuário para gerenciar ativos, executar negociações, interagir com contratos e tomar decisões on-chain. Porém, ao mesmo tempo, surge uma questão ainda mais importante: à medida que a IA ganha cada vez mais capacidade de execução on-chain, os dados, os ativos e as ações dos usuários continuam sob controle deles?
A AnubisChain está construindo uma nova geração de infraestrutura Web3 em torno da AGI Privacy Layer 1. Por meio de tecnologias de privacidade ZK, ela cria uma conexão mais segura entre a IA e a blockchain. As principais direções incluem:
🔐 Infraestrutura de privacidade orientada por ZK
🤖 Ambiente de execução on-chain para agentes de IA
⚡ Transações on-chain de alto desempenho e baixo custo
🌐 Conexão entre ativos e ecossistemas omnichain
🪪 Sistema de identidade digital com privacidade
🏦 Infraestrutura voltada para DeFi, RWA e aplicações de IA
Acreditamos que uma arquitetura “mais segura”
E que, na próxima fase do Web3, não se deve exigir que os usuários escolham entre inteligência e privacidade. Que a IA seja mais inteligente, que os ativos sejam mais livres e que a privacidade realmente volte a ser do usuário.
78
·
--
A OCC dos EUA incorporou operações bancárias com criptoativos, como reservas de stablecoins e pagamentos em contabilidade distribuída, à supervisão contínua, além de avançar, em torno da GENIUS Act, com regras e requisitos de relatório propostos. Após o esclarecimento gradual da estrutura regulatória, a concorrência entre instituições deixará de ser “quem consegue colocar na blockchain” para “quem consegue fazê-lo com segurança, conformidade e mantendo uma conexão aberta”. Para o setor financeiro institucional, três capacidades precisam coexistir: transações sensíveis e informações dos clientes não podem ser divulgadas sem distinção; as autoridades reguladoras e as partes autorizadas que participam devem manter caminhos para verificação e auditoria; e é necessário evitar que diferentes sistemas se transformem em ilhas de liquidez isoladas entre si. A direção enfatizada pela Anubis hoje é justamente a combinação de privacidade seletiva, auditoria autorizada e uma arquitetura EVM aberta. O foco não é escolher entre uma cadeia pública e uma rede fechada, e sim estabelecer limites claros para diferentes tipos de informação: o que deve ser protegido continua privado, o que precisa ser verificado consegue ser verificado, e o que precisa manter a conexão preserva a interoperabilidade.
A OCC dos EUA incorporou operações bancárias com criptoativos, como reservas de stablecoins e pagamentos em contabilidade distribuída, à supervisão contínua, além de avançar, em torno da GENIUS Act, com regras e requisitos de relatório propostos. Após o esclarecimento gradual da estrutura regulatória, a concorrência entre instituições deixará de ser “quem consegue colocar na blockchain” para “quem consegue fazê-lo com segurança, conformidade e mantendo uma conexão aberta”. Para o setor financeiro institucional, três capacidades precisam coexistir: transações sensíveis e informações dos clientes não podem ser divulgadas sem distinção; as autoridades reguladoras e as partes autorizadas que participam devem manter caminhos para verificação e auditoria; e é necessário evitar que diferentes sistemas se transformem em ilhas de liquidez isoladas entre si. A direção enfatizada pela Anubis hoje é justamente a combinação de privacidade seletiva, auditoria autorizada e uma arquitetura EVM aberta. O foco não é escolher entre uma cadeia pública e uma rede fechada, e sim estabelecer limites claros para diferentes tipos de informação: o que deve ser protegido continua privado, o que precisa ser verificado consegue ser verificado, e o que precisa manter a conexão preserva a interoperabilidade.
57
·
--
Web3 está entrando em uma nova fase de desenvolvimento. A indústria está evoluindo de uma única blockchain, de aplicativos independentes e de ativos isolados para um ecossistema digital mais aberto — permitindo que tecnologia, liquidez, identidade, privacidade e capacidades de inteligência realmente se conectem. A AnubisChain acredita que a infraestrutura de base de próxima geração na cadeia não precisa apenas conectar transações. O mais importante é: 🌐 Conectar redes para impulsionar a conexão de ativos, aplicações e liquidez entre diferentes ecossistemas de blockchain de forma mais eficiente. 🔐 Conectar privacidade por meio de infraestruturas de privacidade, dando aos usuários um controle mais forte sobre dados e identidades digitais. 💧 Conectar liquidez para expandir continuamente os cenários do DeFi e de aplicações on-chain, oferecendo aos ativos digitais mais espaço para um fluxo de valor mais rico. 🤖 Conectar inteligência para levar AI Agents e aplicações inteligentes ainda mais ao ambiente on-chain, permitindo que a IA participe do desenvolvimento do futuro da economia digital. 🪪 Conectar identidade e soberania para explorar uma integração profunda entre identidade digital, propriedade de ativos e participação on-chain, ajudando os usuários a estabelecerem uma soberania digital on-chain mais completa. Esta é também uma parte importante da visão do AnubisChain AGI Privacy Layer 1.
Web3 está entrando em uma nova fase de desenvolvimento. A indústria está evoluindo de uma única blockchain, de aplicativos independentes e de ativos isolados para um ecossistema digital mais aberto — permitindo que tecnologia, liquidez, identidade, privacidade e capacidades de inteligência realmente se conectem. A AnubisChain acredita que a infraestrutura de base de próxima geração na cadeia não precisa apenas conectar transações. O mais importante é: 🌐 Conectar redes para impulsionar a conexão de ativos, aplicações e liquidez entre diferentes ecossistemas de blockchain de forma mais eficiente. 🔐 Conectar privacidade por meio de infraestruturas de privacidade, dando aos usuários um controle mais forte sobre dados e identidades digitais. 💧 Conectar liquidez para expandir continuamente os cenários do DeFi e de aplicações on-chain, oferecendo aos ativos digitais mais espaço para um fluxo de valor mais rico. 🤖 Conectar inteligência para levar AI Agents e aplicações inteligentes ainda mais ao ambiente on-chain, permitindo que a IA participe do desenvolvimento do futuro da economia digital. 🪪 Conectar identidade e soberania para explorar uma integração profunda entre identidade digital, propriedade de ativos e participação on-chain, ajudando os usuários a estabelecerem uma soberania digital on-chain mais completa. Esta é também uma parte importante da visão do AnubisChain AGI Privacy Layer 1.
72
·
--
@AstraCoreGlobal × Anubis Chain
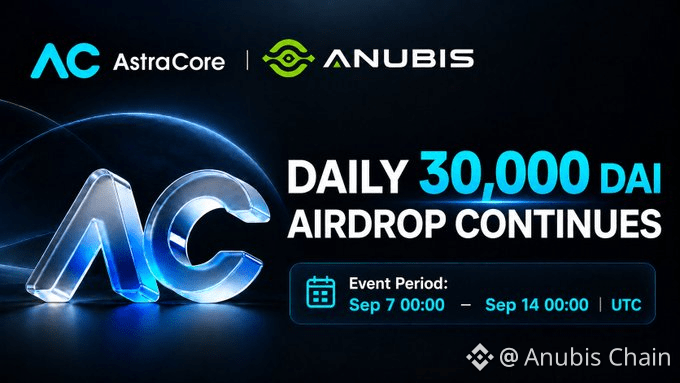
A campanha de Airdrop Diário de 30.000 DAI está chegando em breve!
💰 30.000 DAI distribuídos diariamente
⏰ Período do evento:7 de set., 00:00 – 14 de set., 00:00 UTC
Participe da campanha para ter a chance de compartilhar o pool de recompensas diárias.
📲 Participe agora:
https://api.astracorewallet.app/website/download
#AnubisChain #ACWallet #Airdrop #DAI
@AstraCoreGlobal × Anubis Chain
A campanha de Airdrop Diário de 30.000 DAI está chegando em breve!
💰 30.000 DAI distribuídos diariamente
⏰ Período do evento:7 de set., 00:00 – 14 de set., 00:00 UTC
Participe da campanha para ter a chance de compartilhar o pool de recompensas diárias.
📲 Participe agora:
https://api.astracorewallet.app/website/download
#AnubisChain #ACWallet #Airdrop #DAI
A campanha de Airdrop Diário de 30.000 DAI está chegando em breve!
💰 30.000 DAI distribuídos diariamente
⏰ Período do evento:7 de set., 00:00 – 14 de set., 00:00 UTC
Participe da campanha para ter a chance de compartilhar o pool de recompensas diárias.
📲 Participe agora:
https://api.astracorewallet.app/website/download
#AnubisChain #ACWallet #Airdrop #DAI
1
79
·
--
O GuardSafe adiciona uma camada de segurança aos ativos do time AnubisEm 1º de setembro, a equipe oficial da Anubis publicou o GuardSafe — uma solução de multisig para tesourarias que roda na AnubisChain e é construída com base no Safe v1.5.0, voltada para cenários de gestão de ativos de equipes e DAOs.
Ele não busca resolver “como tornar mais conveniente para uma pessoa controlar os ativos”, mas sim um problema mais fundamental: quando os ativos pertencem a um time, por que ainda é uma única chave privada que deve determinar para onde todo o dinheiro vai?
1. Por que carteiras de assinatura única são difíceis de assumir a tesouraria do time
As contas externas normalmente são controladas por uma chave privada. Para uso pessoal, esse método é simples e direto; mas, quando é usado por partes do projeto, DAO ou tesourarias institucionais, os riscos ficam concentrados em um único ponto: a perda da chave privada, a invasão do dispositivo, erro de operação do signatário ou perda de controle das permissões internas — qualquer um desses fatores pode afetar diretamente todos os ativos.
O GuardSafe adiciona uma camada de segurança aos ativos do time Anubis
Em 1º de setembro, a equipe oficial da Anubis publicou o GuardSafe — uma solução de multisig para tesourarias que roda na AnubisChain e é construída com base no Safe v1.5.0, voltada para cenários de gestão de ativos de equipes e DAOs.
Ele não busca resolver “como tornar mais conveniente para uma pessoa controlar os ativos”, mas sim um problema mais fundamental: quando os ativos pertencem a um time, por que ainda é uma única chave privada que deve determinar para onde todo o dinheiro vai?
1. Por que carteiras de assinatura única são difíceis de assumir a tesouraria do time
As contas externas normalmente são controladas por uma chave privada. Para uso pessoal, esse método é simples e direto; mas, quando é usado por partes do projeto, DAO ou tesourarias institucionais, os riscos ficam concentrados em um único ponto: a perda da chave privada, a invasão do dispositivo, erro de operação do signatário ou perda de controle das permissões internas — qualquer um desses fatores pode afetar diretamente todos os ativos.
Ele não busca resolver “como tornar mais conveniente para uma pessoa controlar os ativos”, mas sim um problema mais fundamental: quando os ativos pertencem a um time, por que ainda é uma única chave privada que deve determinar para onde todo o dinheiro vai?
1. Por que carteiras de assinatura única são difíceis de assumir a tesouraria do time
As contas externas normalmente são controladas por uma chave privada. Para uso pessoal, esse método é simples e direto; mas, quando é usado por partes do projeto, DAO ou tesourarias institucionais, os riscos ficam concentrados em um único ponto: a perda da chave privada, a invasão do dispositivo, erro de operação do signatário ou perda de controle das permissões internas — qualquer um desses fatores pode afetar diretamente todos os ativos.
83
·
--
⏳ Momento crítico para a regulação das stablecoins:
As regras propostas do GENIUS Act dos EUA entram em uma fase de 60 dias de comentários públicos.
Os reguladores estão reunindo feedback do mundo real sobre licenciamento, reservas & AML para stablecoins institucionais.
📢 Construtores da indústria: não percam esta janela. Enviem seus comentários públicos.
Qual é a sua posição? Comente abaixo 👇
#GENIUSAct #AnubisChain
⏳ Momento crítico para a regulação das stablecoins:
As regras propostas do GENIUS Act dos EUA entram em uma fase de 60 dias de comentários públicos.
Os reguladores estão reunindo feedback do mundo real sobre licenciamento, reservas & AML para stablecoins institucionais.
📢 Construtores da indústria: não percam esta janela. Enviem seus comentários públicos.
Qual é a sua posição? Comente abaixo 👇
#GENIUSAct #AnubisChain
As regras propostas do GENIUS Act dos EUA entram em uma fase de 60 dias de comentários públicos.
Os reguladores estão reunindo feedback do mundo real sobre licenciamento, reservas & AML para stablecoins institucionais.
📢 Construtores da indústria: não percam esta janela. Enviem seus comentários públicos.
Qual é a sua posição? Comente abaixo 👇
#GENIUSAct #AnubisChain
68
·
--
Temple Raid está chegando à Anubis Chain. 🐺⚡
Execução on-chain. Aleatoriedade verificável. Acesso a múltiplos ativos.
6 de setembro — prepare-se para a primeira batalha de 60 segundos.
Bem-vindo à próxima experiência de jogos on-chain. 🔥
Temple Raid está chegando à Anubis Chain. 🐺⚡
Execução on-chain. Aleatoriedade verificável. Acesso a múltiplos ativos.
6 de setembro — prepare-se para a primeira batalha de 60 segundos.
Bem-vindo à próxima experiência de jogos on-chain. 🔥
Execução on-chain. Aleatoriedade verificável. Acesso a múltiplos ativos.
6 de setembro — prepare-se para a primeira batalha de 60 segundos.
Bem-vindo à próxima experiência de jogos on-chain. 🔥
106
·
--
💵 A Standard Chartered-backed Anchorpoint começou a distribuir o HKDAP, uma stablecoin em HKD regulamentada, construída para pagamentos e liquidações no mundo real.
Stablecoins estão migrando de:
liquidez para negociação → infraestrutura financeira
⚖️ Conformidade
🔐 Confidencialidade
🌐 Programabilidade
Esse é o mundo para o qual a Anubis Chain foi desenhada.
Pagamentos precisam de conformidade.
Instituições precisam de privacidade.
Finanças on-chain precisam de ambas.
A era das stablecoins está apenas começando. 🛡
💵 A Standard Chartered-backed Anchorpoint começou a distribuir o HKDAP, uma stablecoin em HKD regulamentada, construída para pagamentos e liquidações no mundo real.
Stablecoins estão migrando de:
liquidez para negociação → infraestrutura financeira
⚖️ Conformidade
🔐 Confidencialidade
🌐 Programabilidade
Esse é o mundo para o qual a Anubis Chain foi desenhada.
Pagamentos precisam de conformidade.
Instituições precisam de privacidade.
Finanças on-chain precisam de ambas.
A era das stablecoins está apenas começando. 🛡
Stablecoins estão migrando de:
liquidez para negociação → infraestrutura financeira
⚖️ Conformidade
🔐 Confidencialidade
🌐 Programabilidade
Esse é o mundo para o qual a Anubis Chain foi desenhada.
Pagamentos precisam de conformidade.
Instituições precisam de privacidade.
Finanças on-chain precisam de ambas.
A era das stablecoins está apenas começando. 🛡
80
·
--
🌍A Revolução Global do Banking On-Chain Já Chegou
💥21 Bancos Globais Estão Construindo Stablecoins Institucionais.
A Anubis Chain entrega a infraestrutura que faltava:
🛡Privacidade seletiva para proteção de transações institucionais
✅Rastreabilidade autorizada para conformidade regulatória global
🌐Liquidez EVM aberta para integração perfeita entre TradFi & RWA
Liquidez aberta. Fluxos protegidos. Transparência regulamentada.
#AnubisChain #InstitutionalStablecoin #TradFi #Web3Gaming
🌍A Revolução Global do Banking On-Chain Já Chegou
💥21 Bancos Globais Estão Construindo Stablecoins Institucionais.
A Anubis Chain entrega a infraestrutura que faltava:
🛡Privacidade seletiva para proteção de transações institucionais
✅Rastreabilidade autorizada para conformidade regulatória global
🌐Liquidez EVM aberta para integração perfeita entre TradFi & RWA
Liquidez aberta. Fluxos protegidos. Transparência regulamentada.
#AnubisChain #InstitutionalStablecoin #TradFi #Web3Gaming
💥21 Bancos Globais Estão Construindo Stablecoins Institucionais.
A Anubis Chain entrega a infraestrutura que faltava:
🛡Privacidade seletiva para proteção de transações institucionais
✅Rastreabilidade autorizada para conformidade regulatória global
🌐Liquidez EVM aberta para integração perfeita entre TradFi & RWA
Liquidez aberta. Fluxos protegidos. Transparência regulamentada.
#AnubisChain #InstitutionalStablecoin #TradFi #Web3Gaming
92
·
--
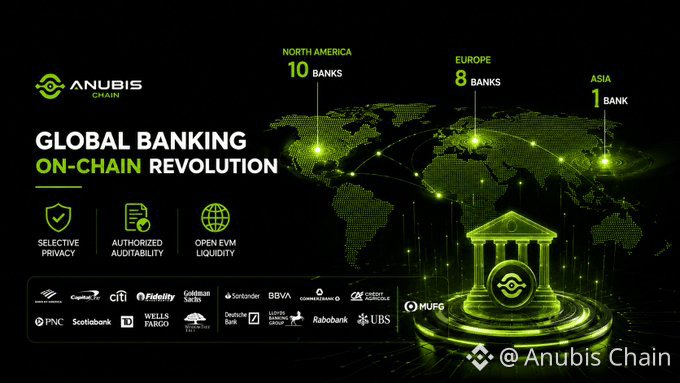
🌍 A Revolução Global do Banking On-Chain Está Aqui
💥 21 Bancos Globais Estão Construindo Stablecoins Institucionais.
A Anubis Chain entrega a infraestrutura que faltava:
🛡 Privacidade seletiva para proteção de transações institucionais
✅ Auditabilidade autorizada para conformidade regulatória global
🌐 Liquidez EVM aberta para integração perfeita de TradFi e RWA
Liquidez aberta. Fluxos protegidos. Transparência regulamentada.
#AnubisChain #InstitutionalStablecoin #TradFi #Web3Gaming
🌍 A Revolução Global do Banking On-Chain Está Aqui
💥 21 Bancos Globais Estão Construindo Stablecoins Institucionais.
A Anubis Chain entrega a infraestrutura que faltava:
🛡 Privacidade seletiva para proteção de transações institucionais
✅ Auditabilidade autorizada para conformidade regulatória global
🌐 Liquidez EVM aberta para integração perfeita de TradFi e RWA
Liquidez aberta. Fluxos protegidos. Transparência regulamentada.
#AnubisChain #InstitutionalStablecoin #TradFi #Web3Gaming
💥 21 Bancos Globais Estão Construindo Stablecoins Institucionais.
A Anubis Chain entrega a infraestrutura que faltava:
🛡 Privacidade seletiva para proteção de transações institucionais
✅ Auditabilidade autorizada para conformidade regulatória global
🌐 Liquidez EVM aberta para integração perfeita de TradFi e RWA
Liquidez aberta. Fluxos protegidos. Transparência regulamentada.
#AnubisChain #InstitutionalStablecoin #TradFi #Web3Gaming
111
·
--
Verificado
👀 O roadmap de privacidade do Ethereum deixa claro: a privacidade está mudando de um recurso opcional para um recurso padrão em nível de rede. Com provas privadas, provas de conhecimento zero e divulgação seletiva. Soa familiar? 🔐
A Anubis Chain foi projetada desde o início em torno da privacidade seletiva e de provas de conhecimento zero. Porque o verdadeiro problema nunca foi “a blockchain deveria ou não ter privacidade?”, e sim “como tornar a privacidade programável, verificável e em conformidade?”. Toda a indústria está caminhando na direção de tratar a privacidade como infraestrutura. E, para a Anubis, sempre foi assim. 🛡
👀 O roadmap de privacidade do Ethereum deixa claro: a privacidade está mudando de um recurso opcional para um recurso padrão em nível de rede. Com provas privadas, provas de conhecimento zero e divulgação seletiva. Soa familiar? 🔐
A Anubis Chain foi projetada desde o início em torno da privacidade seletiva e de provas de conhecimento zero. Porque o verdadeiro problema nunca foi “a blockchain deveria ou não ter privacidade?”, e sim “como tornar a privacidade programável, verificável e em conformidade?”. Toda a indústria está caminhando na direção de tratar a privacidade como infraestrutura. E, para a Anubis, sempre foi assim. 🛡
A Anubis Chain foi projetada desde o início em torno da privacidade seletiva e de provas de conhecimento zero. Porque o verdadeiro problema nunca foi “a blockchain deveria ou não ter privacidade?”, e sim “como tornar a privacidade programável, verificável e em conformidade?”. Toda a indústria está caminhando na direção de tratar a privacidade como infraestrutura. E, para a Anubis, sempre foi assim. 🛡
1
120
·
--
Verificado
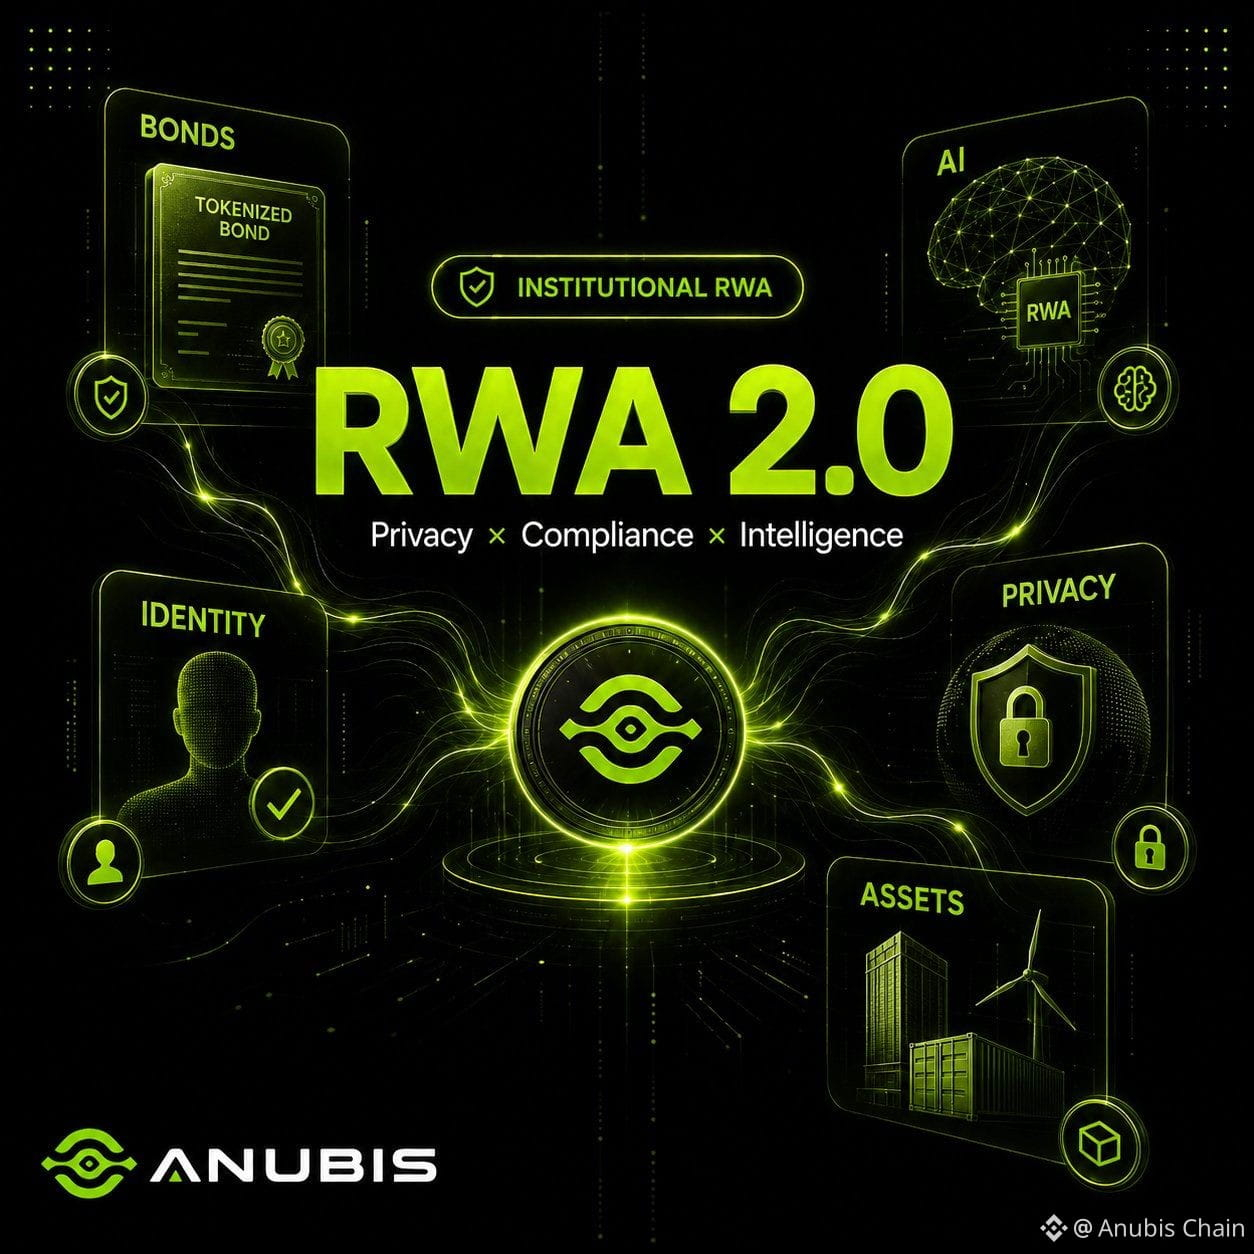
💵A Anchorpoint apoiada pela Standard Chartered começou a fazer o rollout do HKDAP, uma stablecoin em HKD regulamentada, construída para pagamentos e liquidação no mundo real.
As stablecoins estão passando de:
liquidez para negociação → infraestrutura financeira
⚖️Conformidade
🔐Confidencialidade
🌐Programabilidade
Esse é o mundo para o qual a Anubis Chain foi projetada.
Pagamentos precisam de conformidade.
Instituições precisam de privacidade.
Finanças onchain precisam de ambos.
A era das stablecoins está apenas começando.🛡
💵A Anchorpoint apoiada pela Standard Chartered começou a fazer o rollout do HKDAP, uma stablecoin em HKD regulamentada, construída para pagamentos e liquidação no mundo real.
As stablecoins estão passando de:
liquidez para negociação → infraestrutura financeira
⚖️Conformidade
🔐Confidencialidade
🌐Programabilidade
Esse é o mundo para o qual a Anubis Chain foi projetada.
Pagamentos precisam de conformidade.
Instituições precisam de privacidade.
Finanças onchain precisam de ambos.
A era das stablecoins está apenas começando.🛡
As stablecoins estão passando de:
liquidez para negociação → infraestrutura financeira
⚖️Conformidade
🔐Confidencialidade
🌐Programabilidade
Esse é o mundo para o qual a Anubis Chain foi projetada.
Pagamentos precisam de conformidade.
Instituições precisam de privacidade.
Finanças onchain precisam de ambos.
A era das stablecoins está apenas começando.🛡
1
104
·
--
US$ 7 trilhões. Indo para a cadeia (on-chain).US$ 7 trilhões. Indo para a cadeia (on-chain).
A FSA do Japão, o BOJ e o Ministério das Finanças estão construindo a liquidação por blockchain para ações e títulos do governo japonês (JGBs) — liquidação instantânea 24/7 até os anos 2030.
A pergunta: quem protege a privacidade dos maiores detentores institucionais do mundo?
Privacidade seletiva. Feita para RWA soberanos.
US$ 7 trilhões. Indo para a cadeia (on-chain).
US$ 7 trilhões. Indo para a cadeia (on-chain).
A FSA do Japão, o BOJ e o Ministério das Finanças estão construindo a liquidação por blockchain para ações e títulos do governo japonês (JGBs) — liquidação instantânea 24/7 até os anos 2030.
A pergunta: quem protege a privacidade dos maiores detentores institucionais do mundo?
Privacidade seletiva. Feita para RWA soberanos.
A FSA do Japão, o BOJ e o Ministério das Finanças estão construindo a liquidação por blockchain para ações e títulos do governo japonês (JGBs) — liquidação instantânea 24/7 até os anos 2030.
A pergunta: quem protege a privacidade dos maiores detentores institucionais do mundo?
Privacidade seletiva. Feita para RWA soberanos.
1
1
105
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
AIStocksWhatNext
628,702 visualizações
4,720 a discutir
Participe e ganhe recompensas de tráfego na nossa campanha de hashtag em alta
✨Tópico: Que outras oportunidades de investimento ainda existem enquanto as ações de IA continuam subindo?
👉Como participar:
Publique uma postagem curta ou um artigo com a hashtag #AIStocksWhatNext
Compartilhe se você está otimista ou pessimista e publique suas participações em ações de IA ou suas operações — usar o widget de negociação pode melhorar sua elegibilidade.
Você também pode fortalecer sua postagem compartilhando dados ou gráficos e evitando imagens geradas por IA.
✍️Crie conteúdo com base nos ângulos abaixo:
- A Nvidia diz que as vendas de chips vão dobrar no próximo ano, e as principais empresas de IA continuam registrando receita recorde; o gasto com computação por trás disso é igualmente impressionante. A demanda por IA realmente decolou? E por quanto tempo isso pode durar? As ações de IA estão em alta em todo o mercado. Isso é uma ruptura real ou apenas um repique de curto prazo?
- Líderes da indústria estão pedindo para desacelerar o desenvolvimento de IA, enquanto Trump planeja construir uma “Força de IA”, afirmando que a IA poderia representar 25% do PIB dos EUA no futuro. De que lado você está? O apoio em nível estadual será uma vitória de longo prazo para as ações de IA?
- Você está comprando ações de IA? Compartilhe com nosso widget de compartilhamento de negociações suas operações/posições relacionadas a IA.
⏰Período da campanha:
- 2026-09-22 7:00 - 2026-09-24 4:00 UTC
🎁Recompensa:
- As postagens qualificadas que cumprirem as diretrizes acima e tiverem mais de 100 palavras serão revisadas e poderão receber um impulso aleatório de tráfego de 500 a 3.000 visualizações. Você receberá uma notificação do seu secretário de feed caso sua postagem seja selecionada.
- Tenha a chance de ter seu artigo destacado no Binance Square Official
Precisa de ideias para sua postagem? Visite a página do tópico #AIStocksWhatNext ou a Square Guide on How to Post for Better Reach.
Binance Square Official
·472 gostos
·1.3M visualizações
21SharesLaunchesEuropesFirstZcashETP
8,341 visualizações
343 a discutir
CardanoJoinsX402PaymentStandard
6,105 visualizações
267 a discutir