
那个 BRUCE
 Square verificado+
🔥 唯一 🔥
Trader de Alta Frequência
5.3 ano(s)
511 A seguir
67.5K+ Seguidores
30.3K+ Gostaram
Publicações
Tudo
Cotações
Em direto
Fabi_4043
·
--
Bom fim de semana 🥰🧧🎁
Sigam meu perfil e curta🧧🎁
$BTC
#NvidiaLoses$2.7TrillionInMonthAndAHalf
Sigam meu perfil e curta🧧🎁
$BTC
#NvidiaLoses$2.7TrillionInMonthAndAHalf
iQ Tech
·
--
Há mais uma questão que merece atenção: a transparência entre auditoria e implantação.
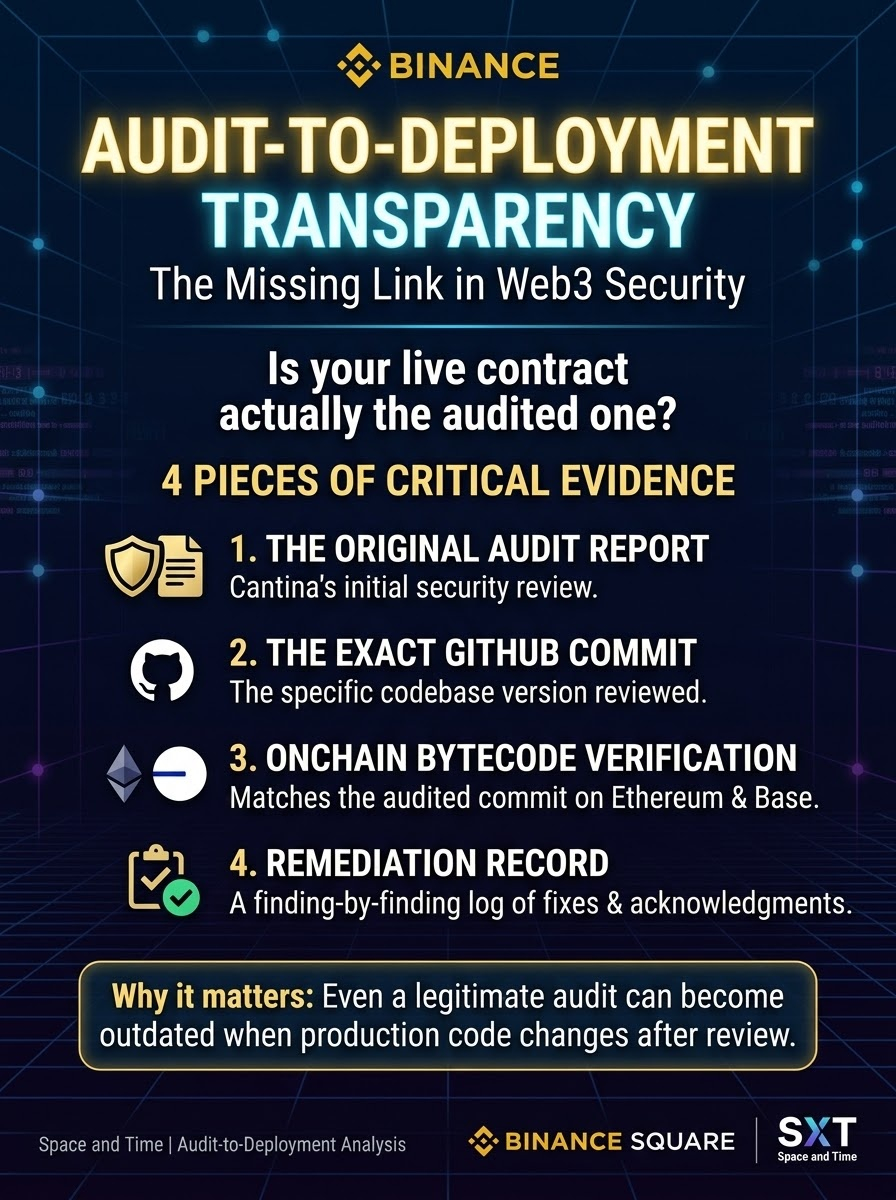
A Space and Time documenta publicamente os endereços do seu QueryRouter e do Onchain Verifier na Ethereum e na Base. No entanto, divulgar publicamente os endereços dos contratos implantados não comprova que o bytecode exato implantado tenha sido analisado por uma empresa de segurança independente.
Uma divulgação de segurança mais robusta incluiria quatro evidências:
O relatório original de auditoria da Cantina.
O repositório exato do GitHub e o hash do commit analisados.
Os endereços dos contratos implantados e o bytecode verificado na Ethereum e na Base.
Um registro de correções, item por item, mostrando quais vulnerabilidades foram corrigidas, reconhecidas ou permanecem sem solução.
Esse mapeamento é importante porque até mesmo uma auditoria legítima pode ficar desatualizada quando o código de produção muda após a análise.
Até que esses registros possam ser verificados de forma independente, o histórico de auditorias deve ser considerado evidência de uma avaliação de segurança, e não prova de que todos os componentes de produção foram totalmente auditados.
#sxt
@SpaceandTime
$SXT
A Space and Time documenta publicamente os endereços do seu QueryRouter e do Onchain Verifier na Ethereum e na Base. No entanto, divulgar publicamente os endereços dos contratos implantados não comprova que o bytecode exato implantado tenha sido analisado por uma empresa de segurança independente.
Uma divulgação de segurança mais robusta incluiria quatro evidências:
O relatório original de auditoria da Cantina.
O repositório exato do GitHub e o hash do commit analisados.
Os endereços dos contratos implantados e o bytecode verificado na Ethereum e na Base.
Um registro de correções, item por item, mostrando quais vulnerabilidades foram corrigidas, reconhecidas ou permanecem sem solução.
Esse mapeamento é importante porque até mesmo uma auditoria legítima pode ficar desatualizada quando o código de produção muda após a análise.
Até que esses registros possam ser verificados de forma independente, o histórico de auditorias deve ser considerado evidência de uma avaliação de segurança, e não prova de que todos os componentes de produção foram totalmente auditados.
#sxt
@SpaceandTime
$SXT
O conteúdo citado foi removido
·
--
🎙️ Discussão sobre Web3 Alpha e on-chain | CIPHERX AO VIVO
Encerrado
03 h 53 min. 12 seg.
8.5k
6
娜宝Rich
·
--
[Terminado] 🎙️ A Binance está cada vez melhor!
2.2k reproduções
九公子探密
·
--
🧧🧧🎁🎁
Mais uma onda de pânico chegou ao fim. Depois da tempestade, seguimos em frente.
Desejo a todos os irmãos e irmãs da Binance Square: que, daqui para a frente, tenham sucesso, prosperidade e muitas bênçãos!
O mercado sobe e desce; o pânico faz parte dessa jornada.
Sigam 【九公子探密】. Vamos aprender e crescer juntos, construindo a Binance Square.
Que mantenhamos a calma e o ritmo, para nos encontrarmos no topo no futuro e testemunharmos juntos a história que estamos construindo.
#九公子探密 #币安广场热榜 $BTC
$ETH
$BNB
Mais uma onda de pânico chegou ao fim. Depois da tempestade, seguimos em frente.
Desejo a todos os irmãos e irmãs da Binance Square: que, daqui para a frente, tenham sucesso, prosperidade e muitas bênçãos!
O mercado sobe e desce; o pânico faz parte dessa jornada.
Sigam 【九公子探密】. Vamos aprender e crescer juntos, construindo a Binance Square.
Que mantenhamos a calma e o ritmo, para nos encontrarmos no topo no futuro e testemunharmos juntos a história que estamos construindo.
#九公子探密 #币安广场热榜 $BTC
$ETH
$BNB
HF火烽
·
--
🧧🧧🧧Desejo a todos lucros todos os dias🧧🧧🧧
那个 BRUCE
·
--
[Terminado] 🎙️ O que exatamente está acontecendo no mercado de criptomoedas? Ainda há espaço para subir?
1.3k reproduções
那个 BRUCE
·
--
Em Alta$BNB
$UNH.US
#TwentyOneCapitalAdds172.25BTC
$UNH.US
#TwentyOneCapitalAdds172.25BTC
寿山福禄Luffy
·
--
Até o Grande Sábio, Igual ao Céu, teve de baixar a cabeça para superar as oitenta e uma provações; nós, meros mortais, suportarmos algumas injustiças é apenas algo corriqueiro no caminho do cultivo espiritual.
路飞社区糖宝Luffy
·
--
Quantas pessoas comuns o nascimento do BNB salvou$BNB
·
--
🎙️ Bem-vindos à live do Tangbao! Vamos conversar sobre a história do desenvolvimento da BNB.
Encerrado
03 h 56 min. 26 seg.
8.8k
74
Inicia sessão para explorar mais conteúdos