certo

Publicar

--
iQ Tech
·
--
Há mais uma questão que merece atenção: a transparência entre auditoria e implantação.
A Space and Time documenta publicamente os endereços do seu QueryRouter e do Onchain Verifier na Ethereum e na Base. No entanto, divulgar publicamente os endereços dos contratos implantados não comprova que o bytecode exato implantado tenha sido analisado por uma empresa de segurança independente.
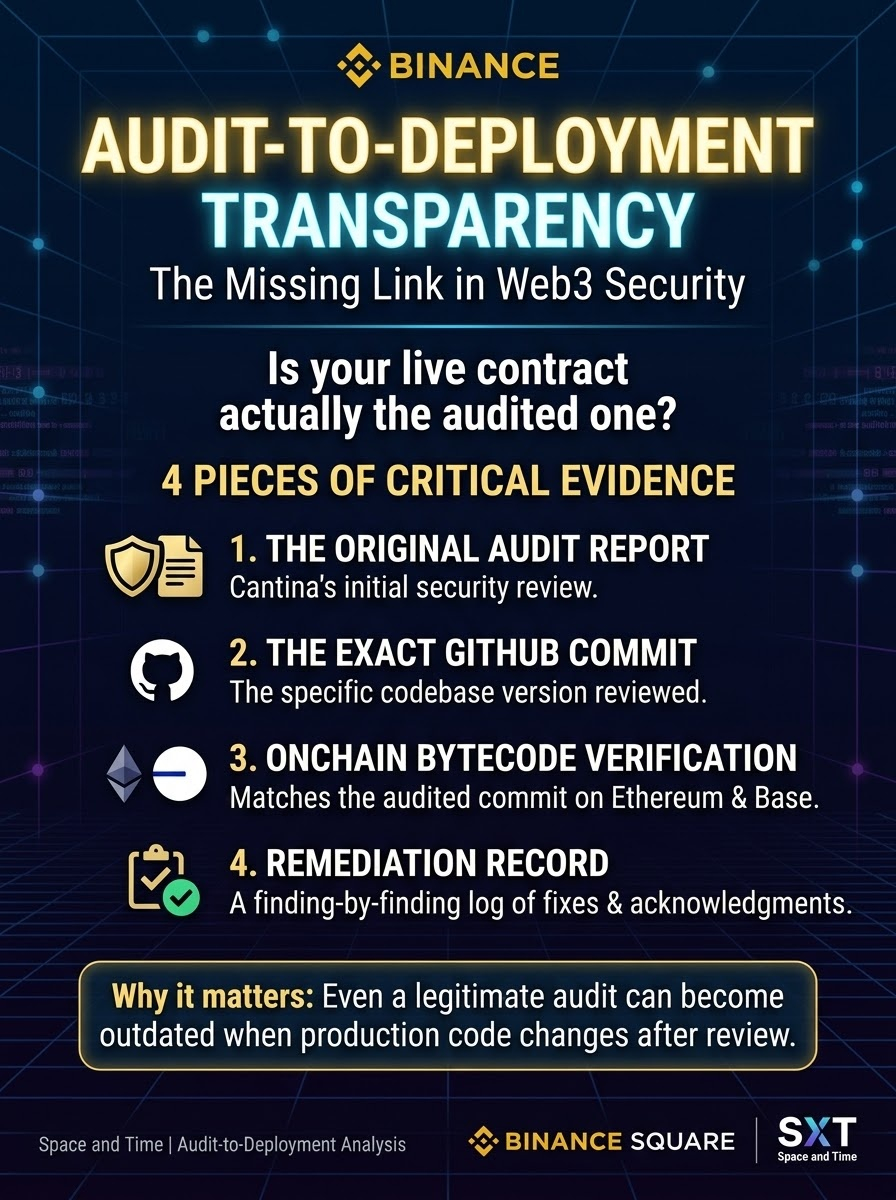
Uma divulgação de segurança mais robusta incluiria quatro evidências:
O relatório original de auditoria da Cantina.
O repositório exato do GitHub e o hash do commit analisados.
Os endereços dos contratos implantados e o bytecode verificado na Ethereum e na Base.
Um registro de correções, item por item, mostrando quais vulnerabilidades foram corrigidas, reconhecidas ou permanecem sem solução.
Esse mapeamento é importante porque até mesmo uma auditoria legítima pode ficar desatualizada quando o código de produção muda após a análise.
Até que esses registros possam ser verificados de forma independente, o histórico de auditorias deve ser considerado evidência de uma avaliação de segurança, e não prova de que todos os componentes de produção foram totalmente auditados.
#sxt
@SpaceandTime
$SXT
A Space and Time documenta publicamente os endereços do seu QueryRouter e do Onchain Verifier na Ethereum e na Base. No entanto, divulgar publicamente os endereços dos contratos implantados não comprova que o bytecode exato implantado tenha sido analisado por uma empresa de segurança independente.
Uma divulgação de segurança mais robusta incluiria quatro evidências:
O relatório original de auditoria da Cantina.
O repositório exato do GitHub e o hash do commit analisados.
Os endereços dos contratos implantados e o bytecode verificado na Ethereum e na Base.
Um registro de correções, item por item, mostrando quais vulnerabilidades foram corrigidas, reconhecidas ou permanecem sem solução.
Esse mapeamento é importante porque até mesmo uma auditoria legítima pode ficar desatualizada quando o código de produção muda após a análise.
Até que esses registros possam ser verificados de forma independente, o histórico de auditorias deve ser considerado evidência de uma avaliação de segurança, e não prova de que todos os componentes de produção foram totalmente auditados.
#sxt
@SpaceandTime
$SXT