
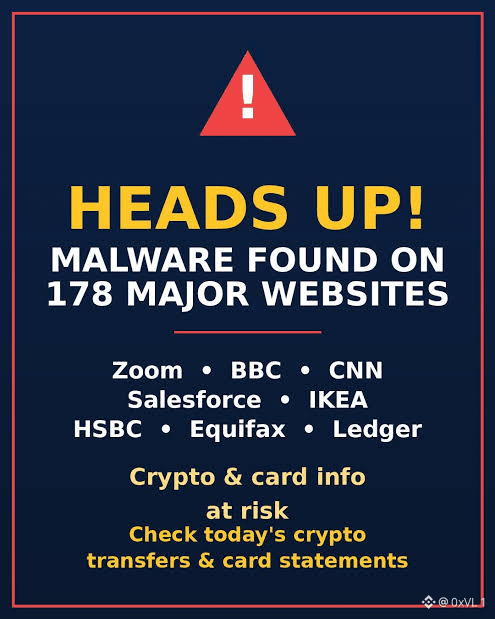
Essa é uma pergunta muito pertinente, especialmente porque vulnerabilidades na cadeia de suprimentos e em scripts de terceiros estão entre os vetores de ataque mais negligenciados tanto nas finanças tradicionais quanto na Web3. É fascinante como uma única dependência de fornecedor comprometida ou um trecho de código não verificado pode se espalhar silenciosamente por 178 domínios de grande visibilidade, como os do HSBC, da BBC e da Ledger, de uma só vez, provando que até a segurança de perímetro de nível empresarial é tão forte quanto sua integração externa mais fraca. Ao mesmo tempo, atribuir toda a culpa ao fornecedor upstream parece uma desculpa conveniente para as organizações que operam esses frontends. Qualquer empresa que lide com sessões de usuário confidenciais ou interfaces de carteiras de hardware deveria exigir hashes rigorosos de Integridade de Sub-recursos (SRI), políticas de segurança de conteúdo restritivas e um controle rigoroso das versões das dependências, em vez de confiar cegamente em scripts de terceiros em produção. Quando as empresas priorizam a implantação rápida em detrimento de práticas básicas de segurança no lado do cliente, deixam a porta escancarada para esse tipo de comprometimento por ponto único de falha, e os usuários finais acabam pagando o preço pela negligência corporativa. $BTC $ETH
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone