Afetados por um incidente de segurança envolvendo um prestador de serviços terceirizado, o site oficial da Ledger e vários outros sites sofreram ataques cibernéticos
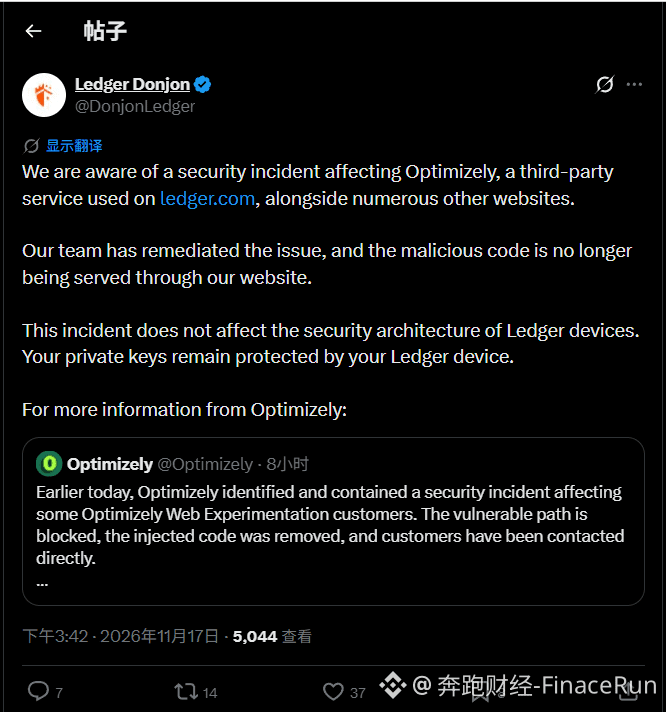
Em 17 de novembro, a equipe de segurança da Ledger, Ledger Donjon, publicou um comunicado na plataforma X informando que, devido a um incidente de segurança envolvendo a Optimizely, prestadora de serviços terceirizada, o site oficial da Ledger e vários outros sites que utilizam esse serviço foram afetados.
Segundo o comunicado, a equipe da Ledger concluiu as correções de segurança pertinentes, e o código malicioso foi removido do site oficial, que já não representa uma ameaça aos visitantes. O incidente teve origem em um serviço terceirizado usado pelo site e seu impacto ficou limitado à versão web.
A Ledger ressaltou que o incidente não afetou a arquitetura de segurança de seus dispositivos de carteira de hardware. As chaves privadas dos usuários continuam protegidas pelos próprios dispositivos, e a segurança dos ativos não foi comprometida.
Até o momento da publicação, a Ledger ainda não havia divulgado os detalhes do método de ataque, o número de usuários afetados nem se houve perdas efetivas de ativos.
Em suma, muitas pessoas tendem a ficar apreensivas ao ver notícias sobre incidentes de segurança envolvendo a Ledger. No entanto, neste caso, o risco teve origem em um script de terceiros no site oficial, e as chaves privadas armazenadas nas carteiras de hardware não foram afetadas.
O que você acha? Ao usar uma carteira de hardware, costuma prestar atenção a possíveis riscos ocultos em serviços associados ao site oficial? Compartilhe sua opinião nos comentários.
#Ledger安全事件
Em 17 de novembro, a equipe de segurança da Ledger, Ledger Donjon, publicou um comunicado na plataforma X informando que, devido a um incidente de segurança envolvendo a Optimizely, prestadora de serviços terceirizada, o site oficial da Ledger e vários outros sites que utilizam esse serviço foram afetados.
Segundo o comunicado, a equipe da Ledger concluiu as correções de segurança pertinentes, e o código malicioso foi removido do site oficial, que já não representa uma ameaça aos visitantes. O incidente teve origem em um serviço terceirizado usado pelo site e seu impacto ficou limitado à versão web.
A Ledger ressaltou que o incidente não afetou a arquitetura de segurança de seus dispositivos de carteira de hardware. As chaves privadas dos usuários continuam protegidas pelos próprios dispositivos, e a segurança dos ativos não foi comprometida.
Até o momento da publicação, a Ledger ainda não havia divulgado os detalhes do método de ataque, o número de usuários afetados nem se houve perdas efetivas de ativos.
Em suma, muitas pessoas tendem a ficar apreensivas ao ver notícias sobre incidentes de segurança envolvendo a Ledger. No entanto, neste caso, o risco teve origem em um script de terceiros no site oficial, e as chaves privadas armazenadas nas carteiras de hardware não foram afetadas.
O que você acha? Ao usar uma carteira de hardware, costuma prestar atenção a possíveis riscos ocultos em serviços associados ao site oficial? Compartilhe sua opinião nos comentários.
#Ledger安全事件