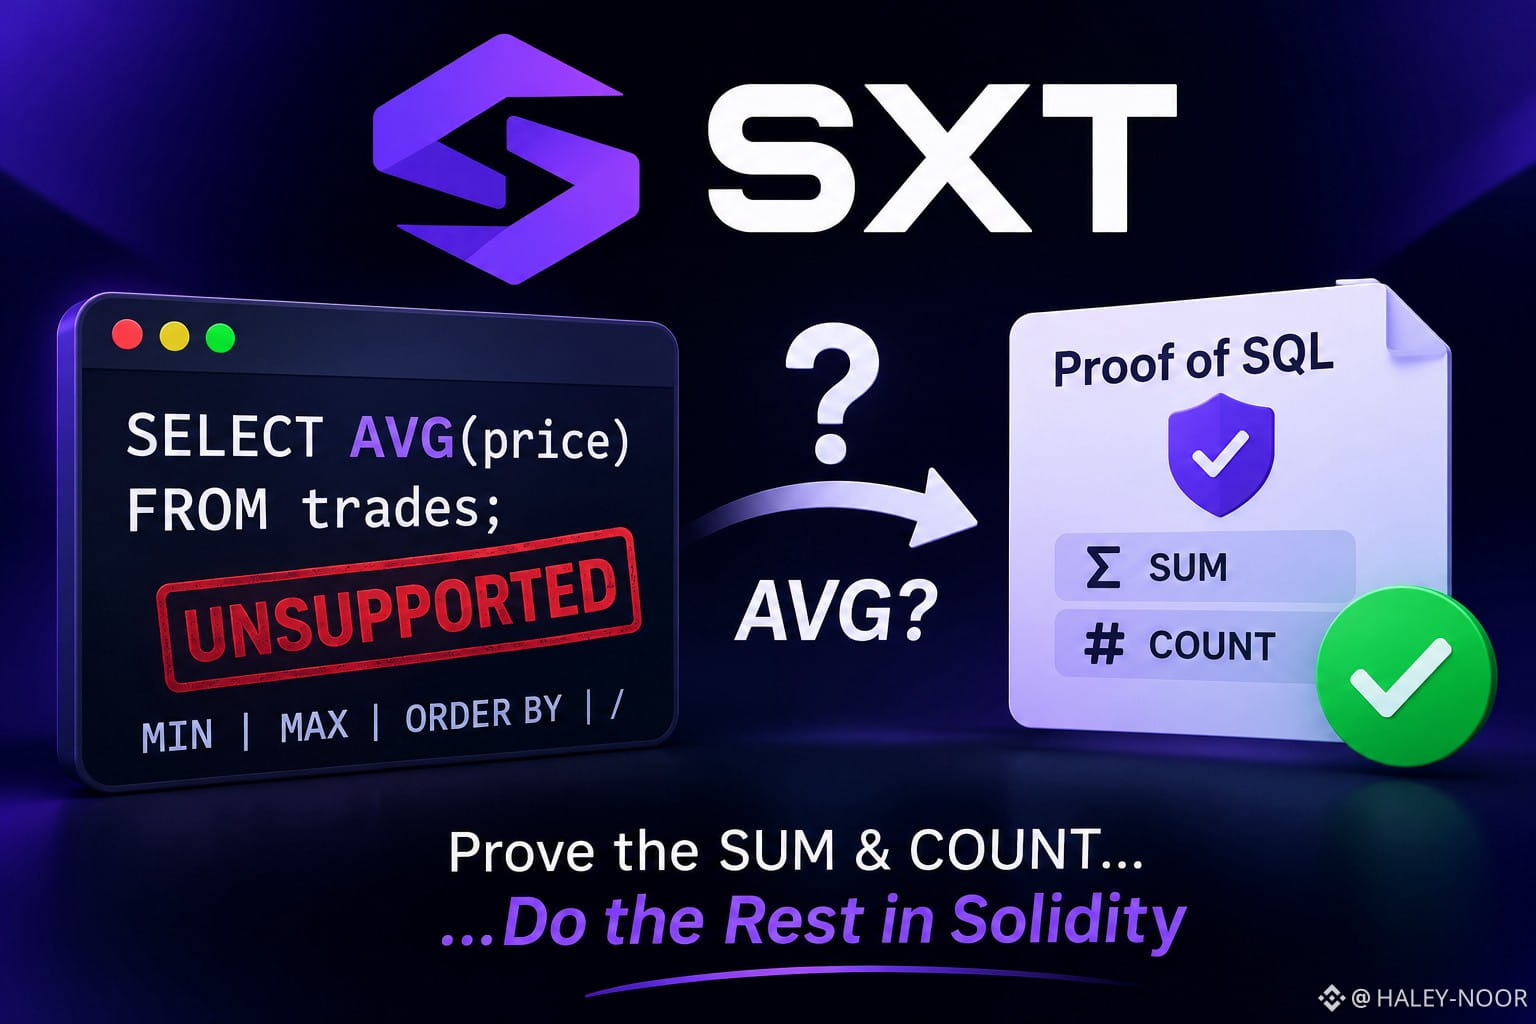

Ao percorrer a referência de sintaxe SQL da SXT, uma linha me chamou a atenção: AVG está marcado como não compatível.
Isso mudou a forma como leio Proof of SQL. A referência também lista MIN, MAX, ORDER BY e divisão como não compatíveis, e diz que o verificador EVM valida apenas uma chave de junção por igualdade. No entanto, médias, como preços ponderados por volume, são exatamente o tipo de coisa que contratos orientados por dados exigiriam. Minha interpretação, não uma afirmação da equipe: o contrato solicita uma SUM e uma COUNT comprovadas e, depois, faz a última etapa por conta própria. Portanto, parte da questão fica fora da prova.
Hipótese: um contrato de empréstimo quer calcular a média dos pagamentos de um mutuário. Ele recebe uma soma e uma contagem comprovadas e faz a divisão em Solidity. A prova é verificada. Se o filtro ou o arredondamento estiver errado, ela ainda assim será verificada.
O lançamento empresarial de 9 de nov. mostra o mesmo limite. A cobertura diz que ele prova que o cálculo foi correto, mas não garante que os dados de origem sejam autênticos; além disso, o produto empresarial pode ser executado no próprio ambiente de uma empresa, então não gera automaticamente demanda pelo token SXT.
Não estou chamando isso de falha. Todo verificador tem limites. Mas gostaria de saber quem audita a etapa em que a intenção se transforma em SQL passível de comprovação. A documentação da SXT também descreve o planejador de provas como centralizado, e eu gostaria de ver isso explicado.
Criptografia robusta, limites mais estreitos do que as manchetes sugerem. Ainda de olho na SXT.
#sxt $SXT @SpaceandTime
Isso mudou a forma como leio Proof of SQL. A referência também lista MIN, MAX, ORDER BY e divisão como não compatíveis, e diz que o verificador EVM valida apenas uma chave de junção por igualdade. No entanto, médias, como preços ponderados por volume, são exatamente o tipo de coisa que contratos orientados por dados exigiriam. Minha interpretação, não uma afirmação da equipe: o contrato solicita uma SUM e uma COUNT comprovadas e, depois, faz a última etapa por conta própria. Portanto, parte da questão fica fora da prova.
Hipótese: um contrato de empréstimo quer calcular a média dos pagamentos de um mutuário. Ele recebe uma soma e uma contagem comprovadas e faz a divisão em Solidity. A prova é verificada. Se o filtro ou o arredondamento estiver errado, ela ainda assim será verificada.
O lançamento empresarial de 9 de nov. mostra o mesmo limite. A cobertura diz que ele prova que o cálculo foi correto, mas não garante que os dados de origem sejam autênticos; além disso, o produto empresarial pode ser executado no próprio ambiente de uma empresa, então não gera automaticamente demanda pelo token SXT.
Não estou chamando isso de falha. Todo verificador tem limites. Mas gostaria de saber quem audita a etapa em que a intenção se transforma em SQL passível de comprovação. A documentação da SXT também descreve o planejador de provas como centralizado, e eu gostaria de ver isso explicado.
Criptografia robusta, limites mais estreitos do que as manchetes sugerem. Ainda de olho na SXT.
#sxt $SXT @SpaceandTime