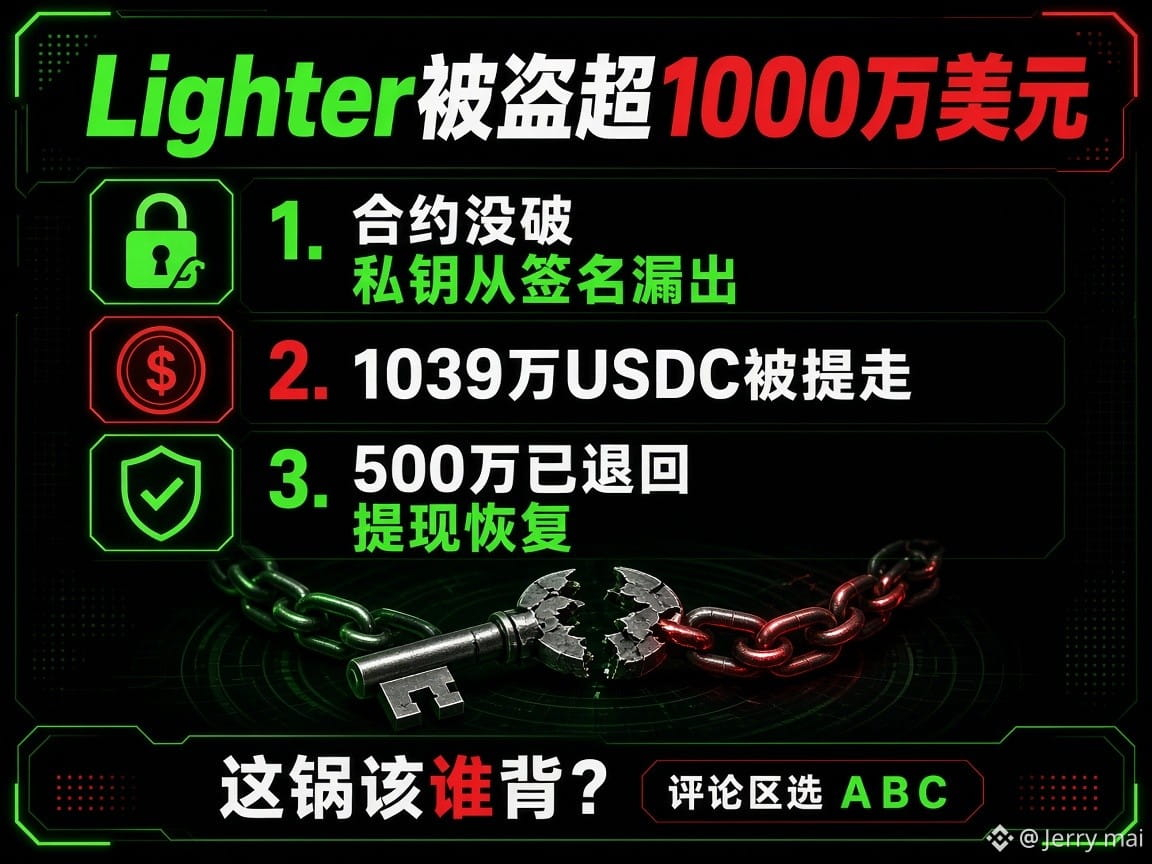
Mais de US$ 10 milhões foram roubados da Lighter. O contrato não foi comprometido: a chave privada vazou pelas próprias assinaturas.
A DEX de perpétuos Lighter sofreu um incidente ontem.
Em 16 de novembro, a Lighter suspendeu todos os saques. O comunicado oficial foi cauteloso: o protocolo, os contratos e a infraestrutura estavam intactos; um trader teve a chave de API vazada. A equipe também divulgou o endereço de uma carteira que seria do invasor.
Os dados de terceiros não foram tão comedidos.
A Bitquery rastreou a retirada de cerca de 10,39 milhões de USDC do contrato da Lighter na Ethereum. Em poucos minutos, o valor foi convertido em $ETH . Em seguida, 1.920 ETH foram distribuídos por 12 carteiras e enviados para a Hyperliquid, onde foram usados para comprar um token chamado XMR1.
Alguns pesquisadores também calcularam que duas contas de formadores de mercado perderam, juntas, cerca de US$ 15,48 milhões — um valor que a Lighter ainda não confirmou.
A $LIT caiu até 16% naquele dia, provocando liquidações de cerca de US$ 3,43 milhões. Upbit e Bithumb suspenderam depósitos e saques de LIT.
As análises posteriores mostraram que o caso era mais complexo do que um simples vazamento.
As contas afetadas não usavam o SDK oficial, mas um código de assinatura próprio, que reutilizava repetidamente o mesmo nonce. Como as assinaturas eram públicas, o invasor conseguiu calcular as chaves privadas diretamente a partir dos dados públicos.
Muita gente vê a frase “o contrato está intacto” e acha que a plataforma não tem nada a ver com isso.
O fato de o contrato não ter sido comprometido não significa que a plataforma não tenha responsabilidade.
Depois do incidente, a Lighter implementou algumas medidas. Transferências para o pool público agora exigem uma assinatura da carteira; as assinaturas de API deixaram de ser públicas; e também serão adicionadas uma lista de IPs permitidos e uma monitoração da reutilização de nonce. Esses próprios ajustes mostram que havia brechas no projeto original.
O que já foi confirmado é que, após a ativação do mecanismo Guardian, cerca de 5 milhões de USDC foram devolvidos ao trader afetado e os saques foram retomados.
O que ainda não foi confirmado é se o prejuízo total foi de US$ 10,4 milhões ou US$ 15,48 milhões, se o restante do dinheiro poderá ser recuperado e quem é o invasor. Será preciso esperar por novas informações.
As DEXs estão cada vez mais parecidas com as CEXs: operações via API, formadores de mercado e robôs de trading quantitativo estão migrando para a blockchain. A velocidade aumentou, mas os limites da responsabilidade pela segurança continuam muito nebulosos.
Se o usuário escreveu o código errado e a plataforma tornou as assinaturas públicas, afinal, de quem é a culpa...
Como você acha que a responsabilidade deveria ser dividida neste caso?
A. O formador de mercado deve arcar com tudo — quem mandou não usar o SDK oficial?
B. A plataforma também tem responsabilidade — as assinaturas não deveriam ser públicas.
C. Os dois têm responsabilidade; a plataforma deveria cobrir o prejuízo primeiro.
#Lighter #DeFi #加密安全
A DEX de perpétuos Lighter sofreu um incidente ontem.
Em 16 de novembro, a Lighter suspendeu todos os saques. O comunicado oficial foi cauteloso: o protocolo, os contratos e a infraestrutura estavam intactos; um trader teve a chave de API vazada. A equipe também divulgou o endereço de uma carteira que seria do invasor.
Os dados de terceiros não foram tão comedidos.
A Bitquery rastreou a retirada de cerca de 10,39 milhões de USDC do contrato da Lighter na Ethereum. Em poucos minutos, o valor foi convertido em $ETH . Em seguida, 1.920 ETH foram distribuídos por 12 carteiras e enviados para a Hyperliquid, onde foram usados para comprar um token chamado XMR1.
Alguns pesquisadores também calcularam que duas contas de formadores de mercado perderam, juntas, cerca de US$ 15,48 milhões — um valor que a Lighter ainda não confirmou.
A $LIT caiu até 16% naquele dia, provocando liquidações de cerca de US$ 3,43 milhões. Upbit e Bithumb suspenderam depósitos e saques de LIT.
As análises posteriores mostraram que o caso era mais complexo do que um simples vazamento.
As contas afetadas não usavam o SDK oficial, mas um código de assinatura próprio, que reutilizava repetidamente o mesmo nonce. Como as assinaturas eram públicas, o invasor conseguiu calcular as chaves privadas diretamente a partir dos dados públicos.
Muita gente vê a frase “o contrato está intacto” e acha que a plataforma não tem nada a ver com isso.
O fato de o contrato não ter sido comprometido não significa que a plataforma não tenha responsabilidade.
Depois do incidente, a Lighter implementou algumas medidas. Transferências para o pool público agora exigem uma assinatura da carteira; as assinaturas de API deixaram de ser públicas; e também serão adicionadas uma lista de IPs permitidos e uma monitoração da reutilização de nonce. Esses próprios ajustes mostram que havia brechas no projeto original.
O que já foi confirmado é que, após a ativação do mecanismo Guardian, cerca de 5 milhões de USDC foram devolvidos ao trader afetado e os saques foram retomados.
O que ainda não foi confirmado é se o prejuízo total foi de US$ 10,4 milhões ou US$ 15,48 milhões, se o restante do dinheiro poderá ser recuperado e quem é o invasor. Será preciso esperar por novas informações.
As DEXs estão cada vez mais parecidas com as CEXs: operações via API, formadores de mercado e robôs de trading quantitativo estão migrando para a blockchain. A velocidade aumentou, mas os limites da responsabilidade pela segurança continuam muito nebulosos.
Se o usuário escreveu o código errado e a plataforma tornou as assinaturas públicas, afinal, de quem é a culpa...
Como você acha que a responsabilidade deveria ser dividida neste caso?
A. O formador de mercado deve arcar com tudo — quem mandou não usar o SDK oficial?
B. A plataforma também tem responsabilidade — as assinaturas não deveriam ser públicas.
C. Os dois têm responsabilidade; a plataforma deveria cobrir o prejuízo primeiro.
#Lighter #DeFi #加密安全