NVK, fundador da Coldcard, anuncia hoje que vai se afastar: a falha no número aleatório da semente ainda não foi totalmente resolvida; quem gerou frases mnemônicas com ela depois de 2021 deve verificar sua situação
NVK, cofundador da Coinkite, empresa responsável pela carteira de hardware Coldcard, publicou hoje de manhã no X (por volta das 08:11, horário de Hong Kong) que trabalhou pelo Bitcoin durante 18 anos e que «meu ciclo no setor chegou ao fim». Ele vai passar a atuar nos bastidores. Não se trata de um novo caso de roubo, mas sua saída voltou a chamar atenção para uma questão ainda não resolvida: a falha no número aleatório da semente da Coldcard.
O que aconteceu: segundo um comunicado oficial da Coinkite, desde o firmware 4.0.1, de março de 2021, um erro de compilação e vinculação fez com que a geração de sementes usasse um gerador de números aleatórios de software mais fraco. Como resultado, as frases mnemônicas geradas tinham uma segurança consideravelmente inferior à prevista. Os dispositivos não foram invadidos remotamente; os atacantes recuperaram as chaves privadas offline. De acordo com estimativas da TRM Labs e da Galaxy Research, entre 30 de julho e o início de agosto, cerca de 1.816 bitcoins, no valor aproximado de US$ 116 milhões, foram transferidos de mais de 5.200 endereços.
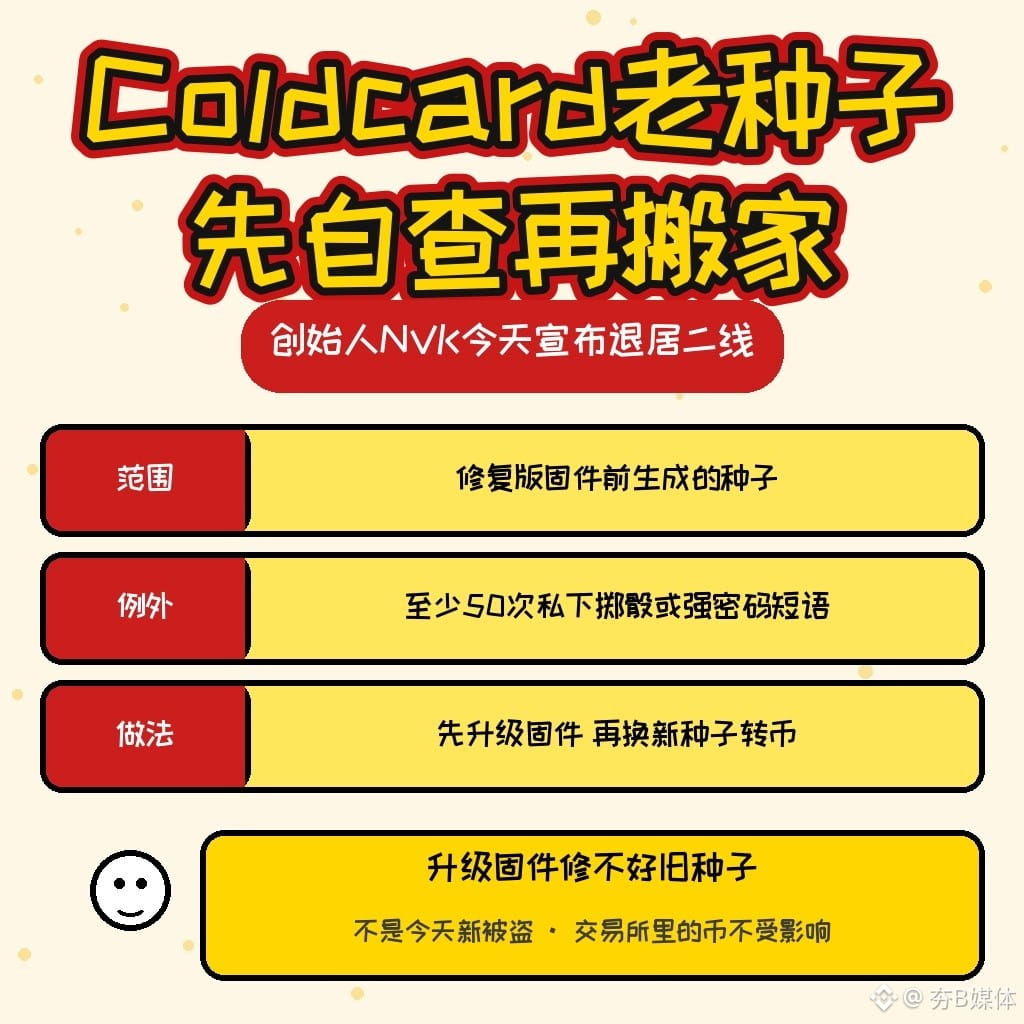
Quem foi afetado: a recomendação oficial é considerar em risco as sementes geradas com uma Coldcard (Mk2/Mk3/Mk4/Mk5/Q) antes do firmware corrigido, caso o usuário não tenha feito pelo menos 50 lançamentos de dados em particular e a carteira não tenha uma frase-senha BIP-39 forte e exclusiva. Ponto importante: atualizar o firmware corrige apenas a geração de novas sementes; não corrige as antigas. A orientação oficial é instalar primeiro o firmware corrigido, gerar uma nova semente e transferir os fundos para ela. As moedas mantidas em corretoras não são afetadas por essa falha.
O que confirmar a seguir: a empresa diz que ainda não publicou uma análise técnica completa. Após o afastamento de NVK, ainda será preciso aguardar um comunicado oficial para saber se o suporte futuro da Coinkite aos usuários afetados vai mudar.
A semente da sua carteira de hardware foi gerada por você com lançamentos de dados ou diretamente pelo dispositivo?
Isto não constitui aconselhamento de investimento.
Fontes: publicação de NVK no X (2026-11-16 08:11 HKT, https://x.com/nvk/status/2122120239588458919); comunicado de segurança da Coinkite (https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/) e informações adicionais da investigação (https://blog.coinkite.com/adding-to-public-record/); relatório da TRM Labs (https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack) · 2026-11-16, horário de Hong Kong
#硬件钱包 #钱包安全 #Coldcard #夯B媒体 $BTC
NVK, cofundador da Coinkite, empresa responsável pela carteira de hardware Coldcard, publicou hoje de manhã no X (por volta das 08:11, horário de Hong Kong) que trabalhou pelo Bitcoin durante 18 anos e que «meu ciclo no setor chegou ao fim». Ele vai passar a atuar nos bastidores. Não se trata de um novo caso de roubo, mas sua saída voltou a chamar atenção para uma questão ainda não resolvida: a falha no número aleatório da semente da Coldcard.
O que aconteceu: segundo um comunicado oficial da Coinkite, desde o firmware 4.0.1, de março de 2021, um erro de compilação e vinculação fez com que a geração de sementes usasse um gerador de números aleatórios de software mais fraco. Como resultado, as frases mnemônicas geradas tinham uma segurança consideravelmente inferior à prevista. Os dispositivos não foram invadidos remotamente; os atacantes recuperaram as chaves privadas offline. De acordo com estimativas da TRM Labs e da Galaxy Research, entre 30 de julho e o início de agosto, cerca de 1.816 bitcoins, no valor aproximado de US$ 116 milhões, foram transferidos de mais de 5.200 endereços.
Quem foi afetado: a recomendação oficial é considerar em risco as sementes geradas com uma Coldcard (Mk2/Mk3/Mk4/Mk5/Q) antes do firmware corrigido, caso o usuário não tenha feito pelo menos 50 lançamentos de dados em particular e a carteira não tenha uma frase-senha BIP-39 forte e exclusiva. Ponto importante: atualizar o firmware corrige apenas a geração de novas sementes; não corrige as antigas. A orientação oficial é instalar primeiro o firmware corrigido, gerar uma nova semente e transferir os fundos para ela. As moedas mantidas em corretoras não são afetadas por essa falha.
O que confirmar a seguir: a empresa diz que ainda não publicou uma análise técnica completa. Após o afastamento de NVK, ainda será preciso aguardar um comunicado oficial para saber se o suporte futuro da Coinkite aos usuários afetados vai mudar.
A semente da sua carteira de hardware foi gerada por você com lançamentos de dados ou diretamente pelo dispositivo?
Isto não constitui aconselhamento de investimento.
Fontes: publicação de NVK no X (2026-11-16 08:11 HKT, https://x.com/nvk/status/2122120239588458919); comunicado de segurança da Coinkite (https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/) e informações adicionais da investigação (https://blog.coinkite.com/adding-to-public-record/); relatório da TRM Labs (https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack) · 2026-11-16, horário de Hong Kong
#硬件钱包 #钱包安全 #Coldcard #夯B媒体 $BTC