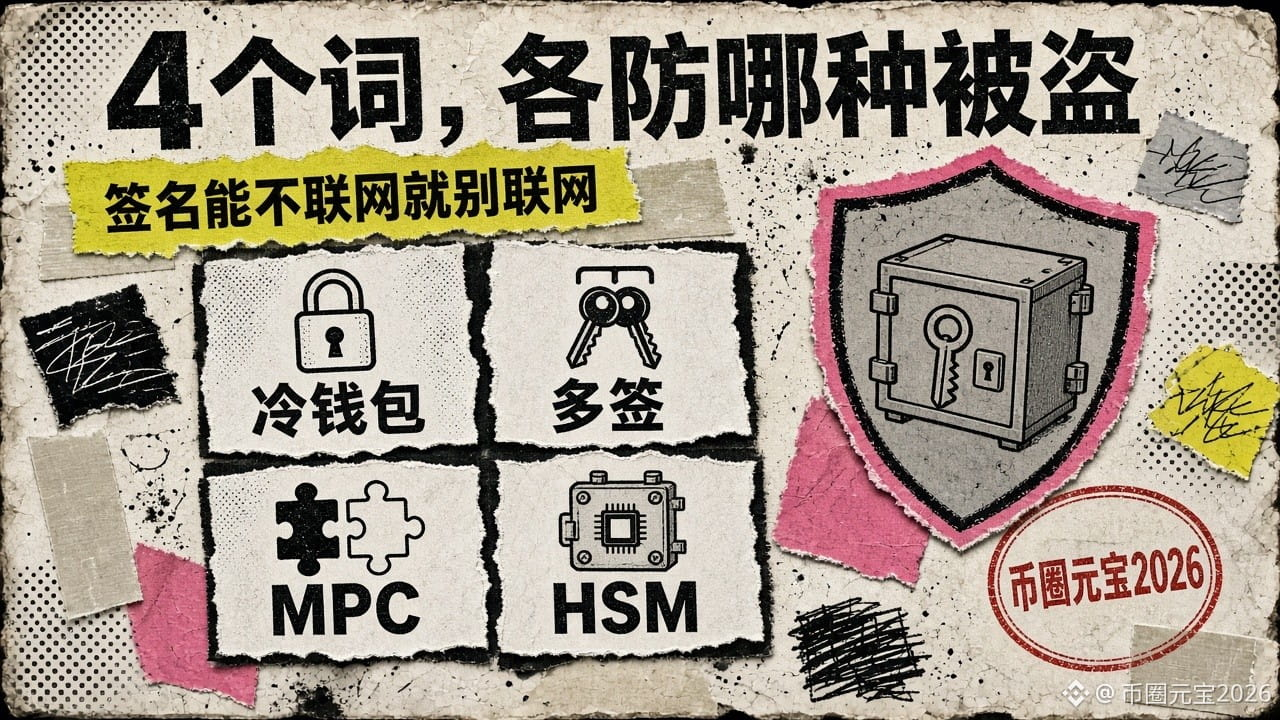
Carteira fria, multisig, MPC, HSM: contra que tipo de roubo cada um protege? Um exemplo com a nova solução de custódia da Blockstream desta semana, explicado de uma vez
Diferentes formas de roubo exigem diferentes proteções. Muita gente trata esses quatro termos como sinônimos de “mais segurança”, mas cada um protege uma parte diferente.
Exemplo: em 13 de novembro, a Blockstream anunciou uma solução de custódia institucional em parceria com a Thales, empresa francesa de tecnologia e cibersegurança. As duas empresas já trabalham juntas há dois anos. A principal mudança pode ser resumida em uma frase: executar todo o protocolo de assinatura MPC dentro do módulo de segurança de hardware (HSM) da Thales. Durante o processo de assinatura, o material da chave não sai do hardware. Também é usada a assinatura de limiar FROST: várias partes geram uma assinatura em conjunto, sem precisar reconstruir a chave privada completa em nenhum momento.
Vamos comparar os quatro termos usando esse exemplo:
1. Carteira fria: protege contra “roubo remoto pela internet”. A chave privada é gerada e as assinaturas são feitas em um dispositivo desconectado da internet; para invadi-lo, um hacker primeiro precisaria ter acesso físico a esse dispositivo. O ponto fraco é a operação lenta: alguém precisa pegar o dispositivo para assinar cada transação.
2. Multisig: protege contra “perder tudo se uma chave for perdida”. Por exemplo, se forem necessárias duas de três chaves para movimentar os fundos, mesmo que uma seja perdida ou roubada, os fundos ainda estarão protegidos. O ponto fraco é que as regras ficam registradas na blockchain, visíveis para todos, e as transações também são mais complexas.
3. MPC: protege contra “a chave privada completa ficar armazenada em um único lugar”. Desde o início, a chave privada é dividida em partes e armazenada em máquinas diferentes. Na hora de assinar, várias partes fazem cálculos em conjunto, e na blockchain a assinatura parece uma assinatura simples comum. O ponto fraco é que o protocolo é complexo e as máquinas precisam se comunicar repetidamente — e muitas vezes estão conectadas à internet.
4. HSM: protege contra “a chave ser copiada do servidor”. É um hardware especializado: a chave pode ser usada, mas não exportada. O que a Blockstream fez desta vez foi colocar o ponto fraco do item 3 dentro do item 4: os cálculos do MPC são feitos no HSM, e não em um servidor comum.
Adam Back, CEO da Blockstream, explicou de forma ainda mais direta à Cointelegraph: os protocolos MPC mais comuns são complexos e exigem muita interação, o que dificulta seu uso efetivo em armazenamento frio e offline. Se um dispositivo estiver conectado à internet, mesmo com um firewall, existe o risco de invasão e de alguém obter credenciais de acesso que não deveria ter. Nas palavras dele: “A complexidade é inimiga da segurança”.
O que isso tem a ver com investidores de varejo? A solução é voltada a instituições, então você não precisa comprá-la. Mas dá para aplicar a mesma ideia hoje:
Primeiro: mantenha as moedas que não pretende movimentar por muito tempo em uma carteira de hardware. Anote a frase de recuperação à mão e guarde-a offline; não tire fotos, não a salve na nuvem nem a envie a qualquer IA ou atendente;
Segundo: mantenha em uma carteira quente ou em uma corretora apenas o dinheiro que pretende usar nesta semana;
Terceiro: ative a lista de endereços permitidos para saques e uma chave de segurança na conta da corretora, e desative a permissão de saque nas chaves de API.
O critério para avaliar é simples: durante a assinatura, o dispositivo está conectado à internet? A chave privada completa aparece em alguma máquina?
Siga-me: às 16:15, uma aula com exemplos; a cada vez, explico um conceito usando um caso real.
#钱包安全 #冷钱包 #MPC #科普
Diferentes formas de roubo exigem diferentes proteções. Muita gente trata esses quatro termos como sinônimos de “mais segurança”, mas cada um protege uma parte diferente.
Exemplo: em 13 de novembro, a Blockstream anunciou uma solução de custódia institucional em parceria com a Thales, empresa francesa de tecnologia e cibersegurança. As duas empresas já trabalham juntas há dois anos. A principal mudança pode ser resumida em uma frase: executar todo o protocolo de assinatura MPC dentro do módulo de segurança de hardware (HSM) da Thales. Durante o processo de assinatura, o material da chave não sai do hardware. Também é usada a assinatura de limiar FROST: várias partes geram uma assinatura em conjunto, sem precisar reconstruir a chave privada completa em nenhum momento.
Vamos comparar os quatro termos usando esse exemplo:
1. Carteira fria: protege contra “roubo remoto pela internet”. A chave privada é gerada e as assinaturas são feitas em um dispositivo desconectado da internet; para invadi-lo, um hacker primeiro precisaria ter acesso físico a esse dispositivo. O ponto fraco é a operação lenta: alguém precisa pegar o dispositivo para assinar cada transação.
2. Multisig: protege contra “perder tudo se uma chave for perdida”. Por exemplo, se forem necessárias duas de três chaves para movimentar os fundos, mesmo que uma seja perdida ou roubada, os fundos ainda estarão protegidos. O ponto fraco é que as regras ficam registradas na blockchain, visíveis para todos, e as transações também são mais complexas.
3. MPC: protege contra “a chave privada completa ficar armazenada em um único lugar”. Desde o início, a chave privada é dividida em partes e armazenada em máquinas diferentes. Na hora de assinar, várias partes fazem cálculos em conjunto, e na blockchain a assinatura parece uma assinatura simples comum. O ponto fraco é que o protocolo é complexo e as máquinas precisam se comunicar repetidamente — e muitas vezes estão conectadas à internet.
4. HSM: protege contra “a chave ser copiada do servidor”. É um hardware especializado: a chave pode ser usada, mas não exportada. O que a Blockstream fez desta vez foi colocar o ponto fraco do item 3 dentro do item 4: os cálculos do MPC são feitos no HSM, e não em um servidor comum.
Adam Back, CEO da Blockstream, explicou de forma ainda mais direta à Cointelegraph: os protocolos MPC mais comuns são complexos e exigem muita interação, o que dificulta seu uso efetivo em armazenamento frio e offline. Se um dispositivo estiver conectado à internet, mesmo com um firewall, existe o risco de invasão e de alguém obter credenciais de acesso que não deveria ter. Nas palavras dele: “A complexidade é inimiga da segurança”.
O que isso tem a ver com investidores de varejo? A solução é voltada a instituições, então você não precisa comprá-la. Mas dá para aplicar a mesma ideia hoje:
Primeiro: mantenha as moedas que não pretende movimentar por muito tempo em uma carteira de hardware. Anote a frase de recuperação à mão e guarde-a offline; não tire fotos, não a salve na nuvem nem a envie a qualquer IA ou atendente;
Segundo: mantenha em uma carteira quente ou em uma corretora apenas o dinheiro que pretende usar nesta semana;
Terceiro: ative a lista de endereços permitidos para saques e uma chave de segurança na conta da corretora, e desative a permissão de saque nas chaves de API.
O critério para avaliar é simples: durante a assinatura, o dispositivo está conectado à internet? A chave privada completa aparece em alguma máquina?
Siga-me: às 16:15, uma aula com exemplos; a cada vez, explico um conceito usando um caso real.
#钱包安全 #冷钱包 #MPC #科普