


BitcoinWorld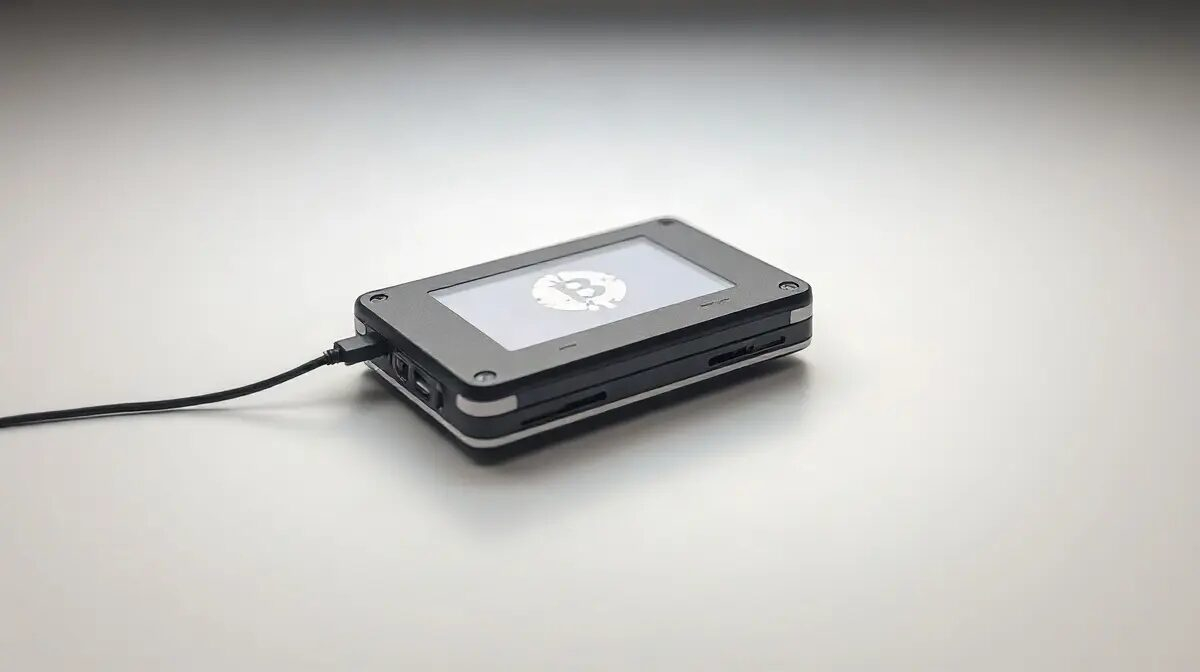 Trezor corta 80% dos revendedores após encontrar implantes em três Safe 5
A Trezor confirmou em 12 de novembro de 2026 que três carteiras de hardware Safe 5 vendidas pela antiga revendedora CryptoBilis continham implantes de hardware, e que desde então a empresa reduziu sua rede de revendedores em cerca de 80%, informou a Crypto.news. Os dispositivos foram comprados entre 20 de agosto e 23 de setembro de 2026 diretamente da CryptoBilis ou em suas lojas na Tokopedia e na Shopee; a Trezor examinou o primeiro em seu próprio laboratório e identificou os outros dois por meio de fotos fornecidas por seus proprietários.
A Trezor cortou cerca de 80% de sua rede de revendedores e lançou o firmware 2.13.1 após encontrar implantes em três carteiras Safe 5 da CryptoBilis. A atualização bloqueia os implantes nos dispositivos que a executam, mas as frases de recuperação capturadas antes da instalação continuam expostas. Por isso, os compradores afetados são orientados a transferir os fundos para uma nova carteira com uma nova seed. Principais informações
A atualização da investigação da Trezor, de 12 de novembro, informou que três carteiras Safe 5 compradas da CryptoBilis continham implantes e que as três foram compradas entre 20 de agosto e 23 de setembro de 2026.
A versão 2.13.1 do firmware, lançada em 11 de novembro, bloqueia os implantes identificados, mas não protege frases de recuperação que já tenham sido capturadas.
A Trezor removeu a CryptoBilis da lista de revendedores autorizados em 9 de outubro, após relatos de carteiras Ledger adulteradas vendidas pela mesma empresa.
Qualquer cliente que tenha comprado uma Trezor da CryptoBilis a partir de março de 2026 tem direito a uma substituição ou reembolso.
Nenhum cliente relatou perda de fundos, e nenhum implante foi confirmado fora da CryptoBilis ou em outro modelo da Trezor.
Como o implante funcionava e por que a atualização do firmware não é suficiente
O implante não era uma modificação do firmware da Trezor nem de seu Secure Element. Segundo o relato técnico, era uma placa de circuito adicional instalada entre a placa principal da Safe 5 e a tela. Ela monitorava a comunicação entre o microcontrolador e o visor, copiava as palavras de recuperação exibidas durante a criação de um backup da carteira ou a restauração de uma carteira existente e podia capturar frases-senha exibidas na tela da mesma forma. Os dados capturados eram criptografados e enviados por uma rede móvel a um servidor controlado por um invasor. O implante armazenava os dados e tentava enviá-los novamente quando não havia conexão disponível.
Em vez disso, os engenheiros da Trezor alteraram a ordem dos comandos enviados ao visor, de modo que a sequência que acionava o implante não ocorresse mais. Em uma conversa no X, a empresa explicou que o firmware pode monitorar a comunicação entre o MCU e o visor e que reordenar esses comandos neutraliza o acionamento. Mas isso só impede capturas futuras. Qualquer frase de recuperação exibida em uma carteira afetada antes da atualização continua comprometida. Por isso, os compradores da CryptoBilis são orientados a criar uma nova carteira com uma nova seed, em vez de importar a frase antiga para outra carteira de hardware ou software.
Os clientes que ainda não configuraram um dispositivo comprado da CryptoBilis são aconselhados a não configurá-lo nem inserir um backup de carteira existente. A Trezor também observou que os implantes não provocam diferenças externas óbvias. Abrir uma carteira pode danificá-la, e a empresa afirmou que é difícil detectar um implante bem-feito, mesmo com fotografias de referência.
Corte de 80% dos revendedores e regras de manuseio mais rígidas
A redução no número de revendedores não é uma resposta a casos confirmados de adulteração nesses outros parceiros. A Trezor descreveu os revendedores removidos como confiáveis e afirmou que eles não representavam uma ameaça imediata; simplesmente não atendiam aos requisitos mais rigorosos de fornecimento, armazenamento e acesso que estão sendo implementados em toda a rede restante. As inspeções de carteiras de outros revendedores da região não encontraram sinais de adulteração.
Desde que, em outubro, pediu aos clientes que se manifestassem, a Trezor recebeu relatos de 48 compradores da CryptoBilis, e as verificações foram feitas por meio de exames laboratoriais ou fotografias do interior dos dispositivos. Todos os demais dispositivos examinados não apresentaram sinais de adulteração.
O período para solicitar uma substituição vai além das datas de compra das três unidades identificadas. Restrições de envio podem exigir a oferta de outro modelo, com reembolso da diferença de preço, a entrega em um endereço em outro país ou um reembolso. A Trezor alertou que golpistas podem se passar por funcionários do suporte para oferecer substituições ou reembolsos e que seus funcionários nunca pedirão aos clientes que compartilhem frases de recuperação.
A AMBCrypto informou que um cliente sinalizou um possível implante em uma Safe 5 em 28 de outubro, dois dias antes do primeiro alerta público da Trezor; a Crypto.news afirma que esse primeiro alerta foi publicado em 30 de outubro. A AMBCrypto também observou que, até o momento de sua publicação, em 13 de novembro, a Trezor não havia confirmado perdas de clientes. As duas reportagens concordam quanto aos três dispositivos afetados, ao mecanismo do firmware e à recomendação de criar uma nova seed.
Por que isso importa
As carteiras de hardware são comercializadas como uma proteção contra ataques online, mas este incidente mostra que a cadeia de suprimentos do dispositivo é uma superfície de ataque à parte. Ao comprar de um revendedor, o cliente confia nos procedimentos de manuseio e armazenamento e nos controles de acesso desse intermediário, não apenas no firmware do fabricante. A decisão da Trezor de reduzir sua rede de revendedores reflete a transferência dessa confiança para etapas anteriores da cadeia, e a comparação feita pela própria empresa com os relatos anteriores de adulteração de dispositivos Ledger pela CryptoBilis sugere que o problema não se limita a uma única marca.
Para quem tem criptoativos, a lição prática é que corrigir o dispositivo não recupera uma seed comprometida. Uma nova carteira com uma nova seed é a única maneira de restabelecer a separação entre as chaves do usuário e um invasor que talvez já tenha a frase antiga.
O que acompanhar
A Trezor informou que as verificações dos 48 compradores da CryptoBilis que se manifestaram ainda estavam em andamento no momento da publicação da AMBCrypto. Portanto, qualquer mudança nesse número ou na quantidade de implantes confirmados será a próxima atualização importante. Os compradores da CryptoBilis que se qualificam também devem ficar atentos às comunicações oficiais do Suporte da Trezor, considerando o alerta da empresa sobre golpes de falsificação de identidade.
Perguntas frequentes
Quantas carteiras Trezor Safe 5 tinham implantes?
A Trezor confirmou que três carteiras Safe 5 compradas da CryptoBilis entre 20 de agosto e 23 de setembro de 2026 continham implantes. Uma foi examinada no laboratório da Trezor e as outras duas foram identificadas por meio de fotografias fornecidas pelos proprietários.
A versão 2.13.1 do firmware torna seguras as carteiras afetadas?
Ela impede que os implantes identificados capturem informações nos dispositivos que executam a atualização, mas a Trezor afirma que não pode proteger uma frase de recuperação que já tenha sido capturada. Os compradores da CryptoBilis ainda são aconselhados a criar uma nova carteira com uma nova seed.
Quem tem direito a uma substituição da Trezor?
Os clientes que compraram uma Trezor da CryptoBilis a partir de março de 2026 podem receber uma substituição, um reembolso ou a entrega em outro país para contornar restrições de envio. A Trezor recomenda entrar em contato diretamente com o Suporte da Trezor e alerta que golpistas podem se passar por integrantes do suporte.
Algum cliente fora da CryptoBilis foi afetado?
Não. A Trezor afirmou que as inspeções de carteiras de outros revendedores da região não encontraram sinais de adulteração e que nenhum implante foi confirmado em outro modelo ou revendedor da Trezor.
Esta publicação, Trezor corta 80% dos revendedores após três implantes em Safe 5, foi publicada originalmente na BitcoinWorld.