Coreia do Sul permitirá que exchanges suspendam preventivamente depósitos e saques de criptomoedas quando houver suspeita de ataque hacker
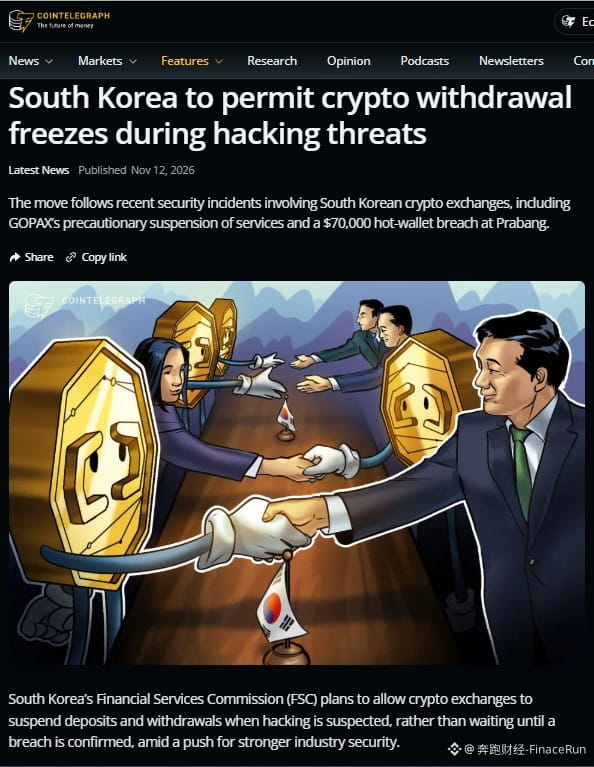
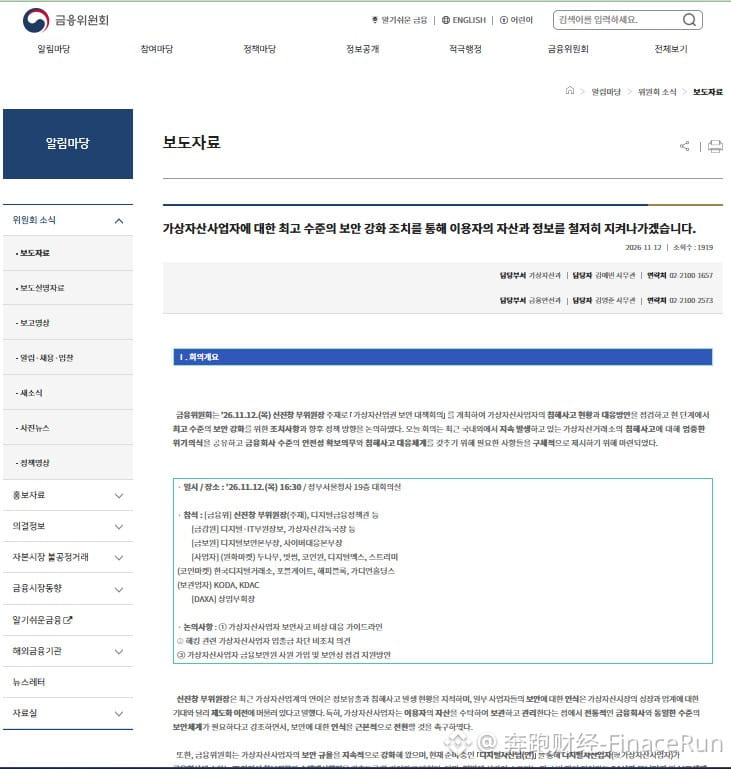
Notícia de 12 de novembro: segundo a Cointelegraph, a Comissão de Serviços Financeiros da Coreia do Sul (FSC) planeja permitir que exchanges de criptomoedas suspendam os serviços de depósitos e saques quando houver suspeita de ataque hacker, sem precisar aguardar a confirmação oficial do ataque, para reforçar a segurança do setor.
De acordo com uma declaração divulgada pela FSC na quinta-feira, o órgão regulador emitirá uma “carta de não ação” (, permitindo que as exchanges suspendam preventivamente os serviços sob determinadas condições.
Em contrapartida, as regras atuais proíbem as exchanges de bloquear saques sem uma justificativa válida e só permitem a adoção de medidas restritivas depois que um ataque hacker é confirmado de forma explícita.
Além de permitir suspensões preventivas, a FSC também propôs uma série de requisitos regulatórios complementares, incluindo monitoramento ininterrupto, 24 horas por dia, e mecanismos de resposta a incidentes; o aumento da proporção de ativos mantidos em carteiras frias; e o reforço da cobertura de seguros e do volume das reservas.
Para as plataformas de negociação que não conseguirem oferecer monitoramento contínuo, a FSC permitirá que os serviços de depósitos e saques sejam processados apenas durante o horário de expediente, com a obrigação de avisar os usuários com antecedência.
A mudança de política ocorre após uma série de incidentes de segurança recentes em várias exchanges de criptomoedas sul-coreanas. Na sexta-feira passada, a GOPAX recebeu uma ameaça de hackers e suspendeu imediatamente as negociações, os depósitos e os saques regulares. Uma investigação posterior confirmou que não houve um ataque real.
Antes disso, em 24 de outubro, a plataforma de negociação Prabang suspendeu urgentemente seus serviços após detectar saques anormais de uma carteira quente, levando a plataforma a reportar perdas de cerca de US$ 70 mil.
Além disso, em uma auditoria de cibersegurança realizada em outubro em 555 instituições financeiras do país, a FSC identificou falhas de segurança em 130 delas. A Streami, operadora da GOPAX, e a Prabang foram incluídas na lista de 16 empresas envolvidas em incidentes de segurança anteriores.
Em suma, ao antecipar o critério para suspender depósitos e saques de “ataque confirmado” para “suspeita de ataque”, a FSC da Coreia do Sul demonstra a ponderação das autoridades reguladoras entre a proteção da segurança e a experiência dos usuários.
No entanto, esse mecanismo também é uma faca de dois gumes: embora possa evitar problemas, também pode ser usado indevidamente pelas exchanges ou se tornar uma ferramenta de manipulação do mercado. Definir o que constitui “suspeita” e evitar avaliações equivocadas continuará sendo um dos principais desafios na implementação.
#韩国 #FSC
Notícia de 12 de novembro: segundo a Cointelegraph, a Comissão de Serviços Financeiros da Coreia do Sul (FSC) planeja permitir que exchanges de criptomoedas suspendam os serviços de depósitos e saques quando houver suspeita de ataque hacker, sem precisar aguardar a confirmação oficial do ataque, para reforçar a segurança do setor.
De acordo com uma declaração divulgada pela FSC na quinta-feira, o órgão regulador emitirá uma “carta de não ação” (, permitindo que as exchanges suspendam preventivamente os serviços sob determinadas condições.
Em contrapartida, as regras atuais proíbem as exchanges de bloquear saques sem uma justificativa válida e só permitem a adoção de medidas restritivas depois que um ataque hacker é confirmado de forma explícita.
Além de permitir suspensões preventivas, a FSC também propôs uma série de requisitos regulatórios complementares, incluindo monitoramento ininterrupto, 24 horas por dia, e mecanismos de resposta a incidentes; o aumento da proporção de ativos mantidos em carteiras frias; e o reforço da cobertura de seguros e do volume das reservas.
Para as plataformas de negociação que não conseguirem oferecer monitoramento contínuo, a FSC permitirá que os serviços de depósitos e saques sejam processados apenas durante o horário de expediente, com a obrigação de avisar os usuários com antecedência.
A mudança de política ocorre após uma série de incidentes de segurança recentes em várias exchanges de criptomoedas sul-coreanas. Na sexta-feira passada, a GOPAX recebeu uma ameaça de hackers e suspendeu imediatamente as negociações, os depósitos e os saques regulares. Uma investigação posterior confirmou que não houve um ataque real.
Antes disso, em 24 de outubro, a plataforma de negociação Prabang suspendeu urgentemente seus serviços após detectar saques anormais de uma carteira quente, levando a plataforma a reportar perdas de cerca de US$ 70 mil.
Além disso, em uma auditoria de cibersegurança realizada em outubro em 555 instituições financeiras do país, a FSC identificou falhas de segurança em 130 delas. A Streami, operadora da GOPAX, e a Prabang foram incluídas na lista de 16 empresas envolvidas em incidentes de segurança anteriores.
Em suma, ao antecipar o critério para suspender depósitos e saques de “ataque confirmado” para “suspeita de ataque”, a FSC da Coreia do Sul demonstra a ponderação das autoridades reguladoras entre a proteção da segurança e a experiência dos usuários.
No entanto, esse mecanismo também é uma faca de dois gumes: embora possa evitar problemas, também pode ser usado indevidamente pelas exchanges ou se tornar uma ferramenta de manipulação do mercado. Definir o que constitui “suspeita” e evitar avaliações equivocadas continuará sendo um dos principais desafios na implementação.
#韩国 #FSC