
O alvo agora é quem escreve o código.
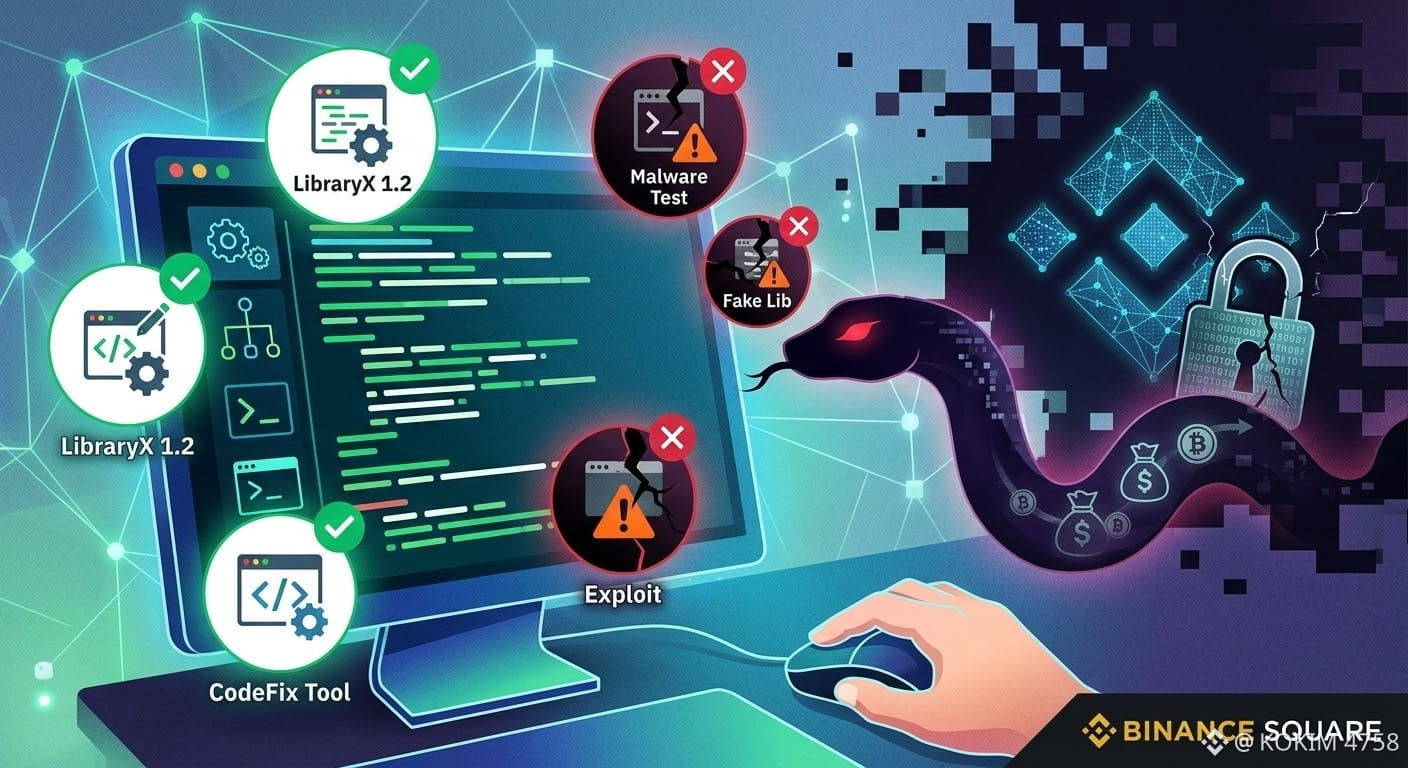
O recente incidente de segurança na Binance acendeu um alerta vermelho em todo o mercado tech. Diferente dos ataques tradicionais focados em falhas diretas nos servidores, os criminosos miraram na rotina dos desenvolvedores.
Como isso aconteceu? Engenheiros de software instalam bibliotecas, baixam repositórios e rodam testes o tempo todo. Sabendo disso, os invasores usaram falsas entrevistas de emprego e ferramentas de programação adulteradas. Ao baixar um suposto "teste técnico" na máquina corporativa, o profissional acabou executando um código malicioso invisível aos antivírus comuns, abrindo caminho até a infraestrutura interna.
Esse caso prova que a cibersegurança moderna não depende mais só de firewalls robustos, mas de isolar ambientes de teste e redobrar a atenção com links e arquivos externos, mesmo para quem domina a tecnologia.
Na minha visão, a transparência rápida da Binance em expor os detalhes técnicos, congelar bilhões e cobrir integralmente os fundos fortalece a confiança e eleva o padrão de proteção de todo o ecossistema cripto.
$ERA $AGT $KGEN
#CyberSecurity
#Binance
#Web3
#SecurityAlert
#tech
O recente incidente de segurança na Binance acendeu um alerta vermelho em todo o mercado tech. Diferente dos ataques tradicionais focados em falhas diretas nos servidores, os criminosos miraram na rotina dos desenvolvedores.
Como isso aconteceu? Engenheiros de software instalam bibliotecas, baixam repositórios e rodam testes o tempo todo. Sabendo disso, os invasores usaram falsas entrevistas de emprego e ferramentas de programação adulteradas. Ao baixar um suposto "teste técnico" na máquina corporativa, o profissional acabou executando um código malicioso invisível aos antivírus comuns, abrindo caminho até a infraestrutura interna.
Esse caso prova que a cibersegurança moderna não depende mais só de firewalls robustos, mas de isolar ambientes de teste e redobrar a atenção com links e arquivos externos, mesmo para quem domina a tecnologia.
Na minha visão, a transparência rápida da Binance em expor os detalhes técnicos, congelar bilhões e cobrir integralmente os fundos fortalece a confiança e eleva o padrão de proteção de todo o ecossistema cripto.
$ERA $AGT $KGEN
#CyberSecurity
#Binance
#Web3
#SecurityAlert
#tech