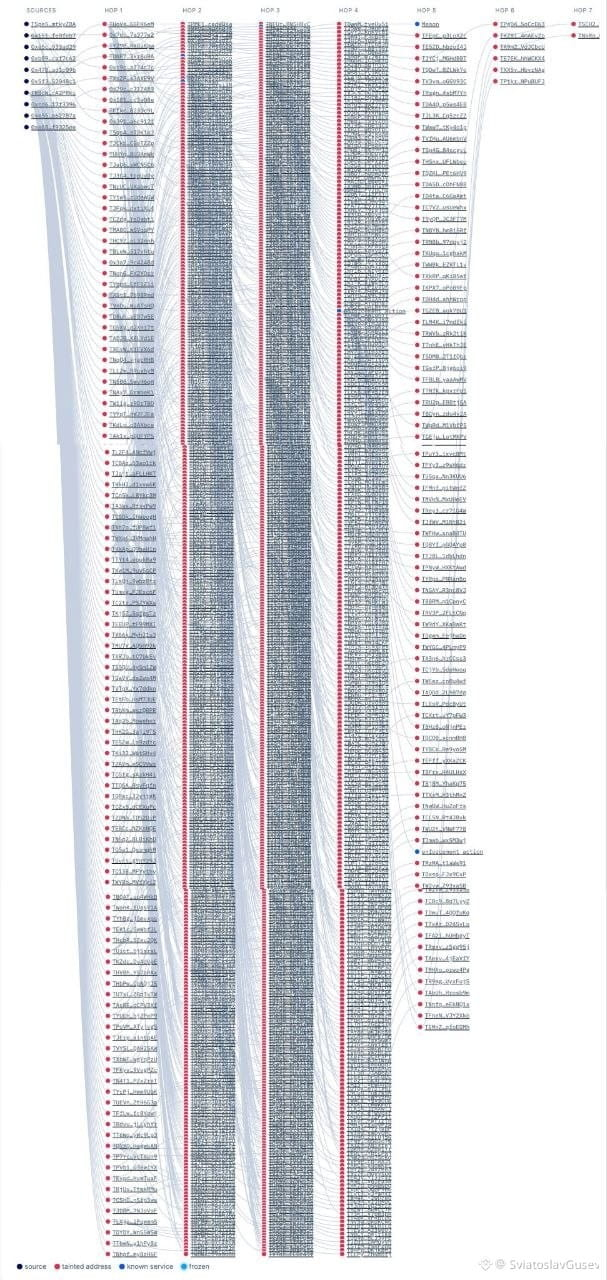

Segundo a Chainalysis, os hackers que atacaram a Binance estão usando esquemas extremamente complexos para lavar os fundos roubados — o dinheiro passa por milhares de transações. Operadores norte-coreanos transferem criptomoedas entre carteiras, às vezes devolvendo-as a endereços já usados anteriormente. A velocidade das operações e a repetição dos esquemas indicam que o processo é automatizado para dificultar o rastreamento.
Dados preliminares da Elliptic mostram que os criminosos trocaram rapidamente as stablecoins congeladas por Ether e começaram a transferir ativos entre endereços antes mesmo de esses endereços serem incluídos em listas negras. Para isso, recorreram a um projeto DeFi: depositaram 60 milhões de USDT como garantia na plataforma Aave e tomaram emprestados 19 762 ETH, equivalentes a aproximadamente 44,6 milhões de dólares. Enquanto isso, a Tether bloqueou 1,77 bilhão de USDT, e a Circle, 825 milhões de USDC. No fim, os fundos dados como garantia na Aave permaneceram congelados, enquanto os hackers conseguiram retirar os ethers emprestados, embora com prejuízo devido à taxa de câmbio desfavorável.
Dados preliminares da Elliptic mostram que os criminosos trocaram rapidamente as stablecoins congeladas por Ether e começaram a transferir ativos entre endereços antes mesmo de esses endereços serem incluídos em listas negras. Para isso, recorreram a um projeto DeFi: depositaram 60 milhões de USDT como garantia na plataforma Aave e tomaram emprestados 19 762 ETH, equivalentes a aproximadamente 44,6 milhões de dólares. Enquanto isso, a Tether bloqueou 1,77 bilhão de USDT, e a Circle, 825 milhões de USDC. No fim, os fundos dados como garantia na Aave permaneceram congelados, enquanto os hackers conseguiram retirar os ethers emprestados, embora com prejuízo devido à taxa de câmbio desfavorável.