«Iniciar sessão com o Google» numa carteira de criptomoedas é prático. Neste fim de semana, vimos o preço dessa comodidade.
A Keplr, uma carteira muito usada no ecossistema Cosmos, suspendeu no sábado o início de sessão através do Google e da Apple. Alguns usuários viram fundos serem transferidos sem terem assinado nada. A falha não era da Keplr, mas da Web3Auth, o serviço (propriedade da Consensys, a empresa por trás da MetaMask) que gerencia essas conexões «sociais».
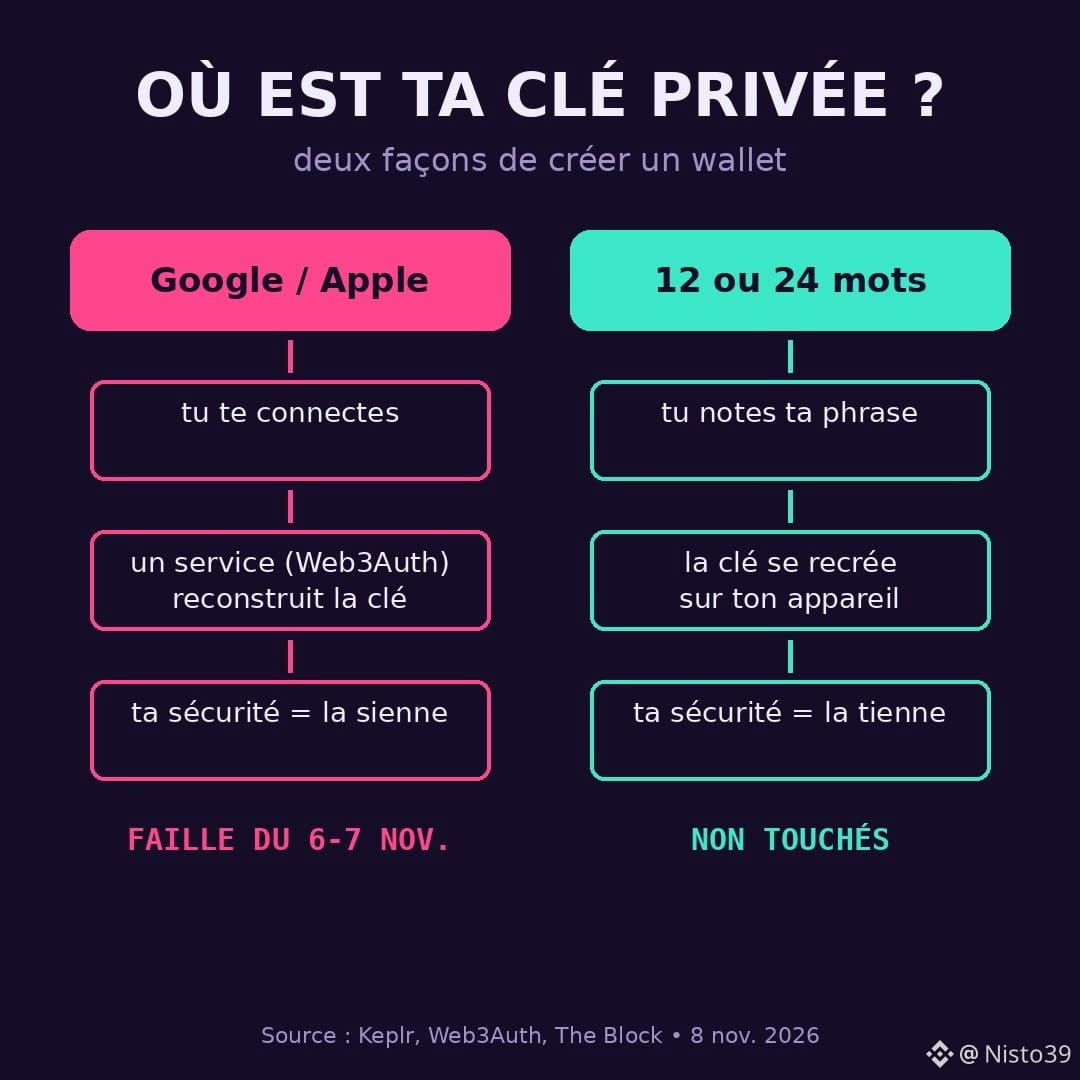
Uma carteira é uma chave privada, um segredo que assina cada pagamento. Com o início de sessão social, você nunca vê esse segredo. Um serviço o recompõe para você a cada conexão. Se esse serviço tiver uma brecha, sua chave também fica vulnerável.
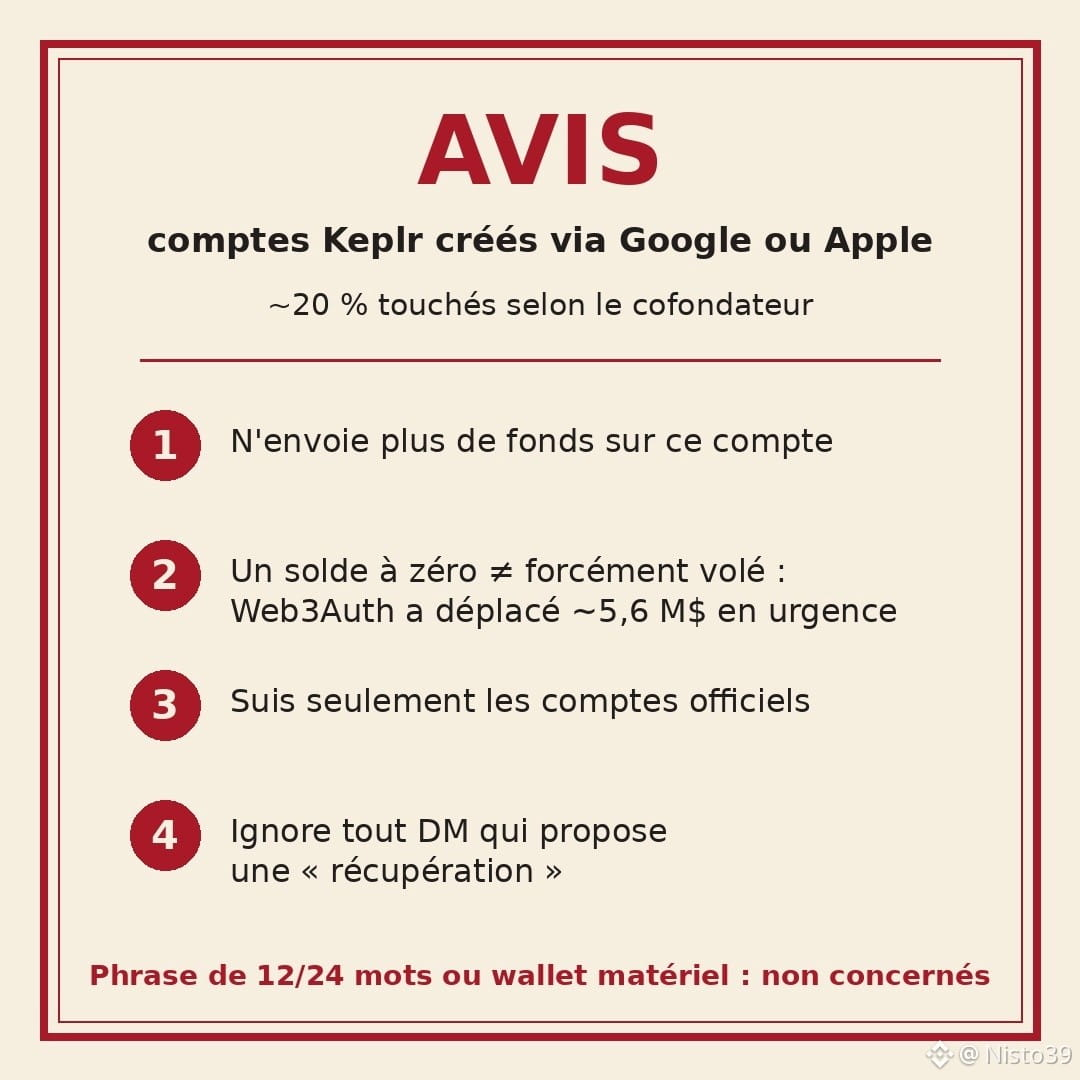
Os números conhecidos: cerca de 20% das contas Keplr criadas pelo Google ou pela Apple teriam sido afetadas, segundo o cofundador Josh Lee. A Web3Auth diz que esvaziou às pressas as carteiras expostas antes que o atacante pudesse fazer o mesmo. No domingo, seus 12 endereços de recuperação continham cerca de 5,6 milhões de dólares (The Block). Portanto, um saldo zerado não significa necessariamente «roubado». Nem «salvo».
Não foram afetadas: as carteiras criadas com uma frase de recuperação (12 ou 24 palavras) ou uma carteira física.
O que levo disso: o início de sessão social não é um golpe, é uma troca. Você substitui o medo de perder suas 12 palavras pela dependência de uma empresa. Os detentores de $ATOM e $INJ acabaram de descobrir isso.
Se você foi afetado: não envie mais nada para essa conta, siga apenas as contas oficiais da Keplr e da Web3Auth e ignore qualquer mensagem privada que ofereça uma «recuperação».
Fontes: The Block, Keplr, Web3Auth, 7 e 8 nov. 2026. Isto não é aconselhamento financeiro.
Você prefere correr o risco de esquecer 12 palavras ou depender de um serviço que não controla?
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
A Keplr, uma carteira muito usada no ecossistema Cosmos, suspendeu no sábado o início de sessão através do Google e da Apple. Alguns usuários viram fundos serem transferidos sem terem assinado nada. A falha não era da Keplr, mas da Web3Auth, o serviço (propriedade da Consensys, a empresa por trás da MetaMask) que gerencia essas conexões «sociais».
Uma carteira é uma chave privada, um segredo que assina cada pagamento. Com o início de sessão social, você nunca vê esse segredo. Um serviço o recompõe para você a cada conexão. Se esse serviço tiver uma brecha, sua chave também fica vulnerável.
Os números conhecidos: cerca de 20% das contas Keplr criadas pelo Google ou pela Apple teriam sido afetadas, segundo o cofundador Josh Lee. A Web3Auth diz que esvaziou às pressas as carteiras expostas antes que o atacante pudesse fazer o mesmo. No domingo, seus 12 endereços de recuperação continham cerca de 5,6 milhões de dólares (The Block). Portanto, um saldo zerado não significa necessariamente «roubado». Nem «salvo».
Não foram afetadas: as carteiras criadas com uma frase de recuperação (12 ou 24 palavras) ou uma carteira física.
O que levo disso: o início de sessão social não é um golpe, é uma troca. Você substitui o medo de perder suas 12 palavras pela dependência de uma empresa. Os detentores de $ATOM e $INJ acabaram de descobrir isso.
Se você foi afetado: não envie mais nada para essa conta, siga apenas as contas oficiais da Keplr e da Web3Auth e ignore qualquer mensagem privada que ofereça uma «recuperação».
Fontes: The Block, Keplr, Web3Auth, 7 e 8 nov. 2026. Isto não é aconselhamento financeiro.
Você prefere correr o risco de esquecer 12 palavras ou depender de um serviço que não controla?
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews