Alguns projetos Ethereum ficariam vulneráveis com as regras propostas para Glamsterdam, afirmou a Fundação Ethereum em sua atualização de 6 de novembro. A ChainSecurity identificou os problemas durante os testes da atualização na testnet.
A Fundação está trabalhando com a ChainSecurity e a Dedaub, além de realizar auditorias internas, e pediu a desenvolvedores e auditores de todo o ecossistema Ethereum que verifiquem seus projetos. A análise da própria Fundação não pode abranger todas as aplicações, incluindo o código off-chain do qual elas dependem.
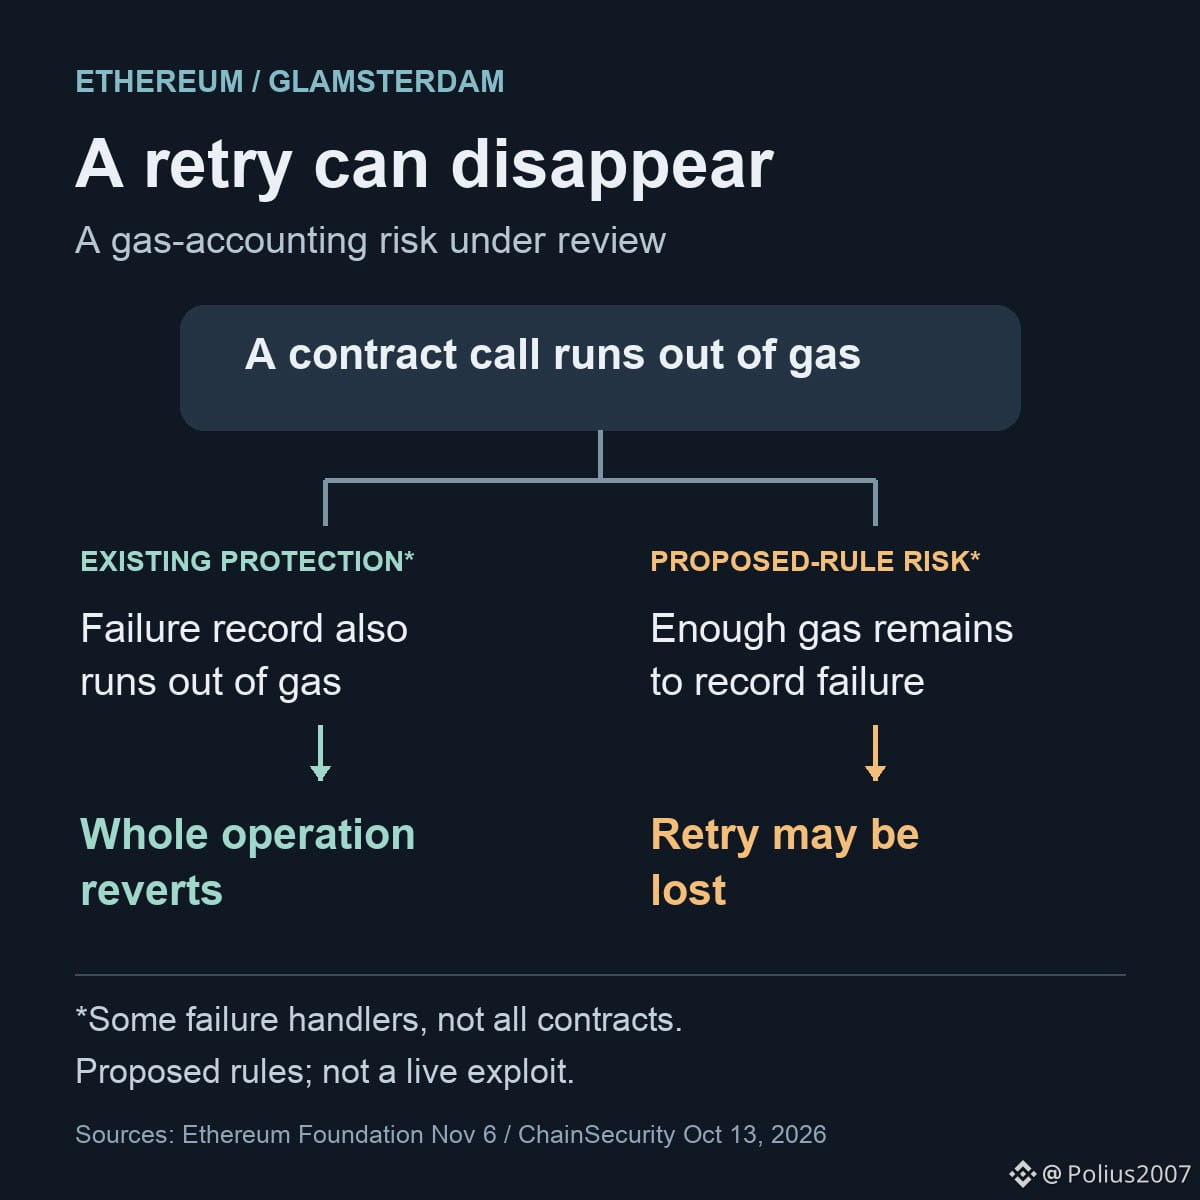
Um dos riscos mostra como uma mudança na contabilização do gás pode afetar o que os usuários conseguem recuperar. A ChainSecurity descreve contratos nos quais uma operação malsucedida pode ser tentada novamente atualmente, porque toda a tentativa é revertida. Com as regras propostas, alguns desses contratos poderiam, em vez disso, registrar uma falha permanente, encerrando essa possibilidade de nova tentativa, embora o código não tenha mudado. Isso diz respeito à forma como as aplicações lidam com chamadas de contrato malsucedidas, não a todas as transações de carteira que falham.
A atualização de 6 de novembro não identifica projetos afetados nem relata qualquer exploração em produção. A atualização da testnet Hoodi continua suspensa até que os problemas sejam resolvidos.
A questão em aberto é até que ponto as aplicações existentes dependem de pressupostos que a atualização invalidaria. A Fundação quer reunir evidências sobre isso para as próximas discussões do AllCoreDev, incluindo se mudanças nas especificações da atualização poderiam evitar os problemas.
Fontes: Fundação Ethereum, 6 de novembro; análise da ChainSecurity das especificações de 13 de outubro.
https://blog.ethereum.org/2026/11/06/glamsterdam-8037-8038
https://www.chainsecurity.com/blog/glamsterdam-gas/index.html
#Ethereum #ETH
A Fundação está trabalhando com a ChainSecurity e a Dedaub, além de realizar auditorias internas, e pediu a desenvolvedores e auditores de todo o ecossistema Ethereum que verifiquem seus projetos. A análise da própria Fundação não pode abranger todas as aplicações, incluindo o código off-chain do qual elas dependem.
Um dos riscos mostra como uma mudança na contabilização do gás pode afetar o que os usuários conseguem recuperar. A ChainSecurity descreve contratos nos quais uma operação malsucedida pode ser tentada novamente atualmente, porque toda a tentativa é revertida. Com as regras propostas, alguns desses contratos poderiam, em vez disso, registrar uma falha permanente, encerrando essa possibilidade de nova tentativa, embora o código não tenha mudado. Isso diz respeito à forma como as aplicações lidam com chamadas de contrato malsucedidas, não a todas as transações de carteira que falham.
A atualização de 6 de novembro não identifica projetos afetados nem relata qualquer exploração em produção. A atualização da testnet Hoodi continua suspensa até que os problemas sejam resolvidos.
A questão em aberto é até que ponto as aplicações existentes dependem de pressupostos que a atualização invalidaria. A Fundação quer reunir evidências sobre isso para as próximas discussões do AllCoreDev, incluindo se mudanças nas especificações da atualização poderiam evitar os problemas.
Fontes: Fundação Ethereum, 6 de novembro; análise da ChainSecurity das especificações de 13 de outubro.
https://blog.ethereum.org/2026/11/06/glamsterdam-8037-8038
https://www.chainsecurity.com/blog/glamsterdam-gas/index.html
#Ethereum #ETH