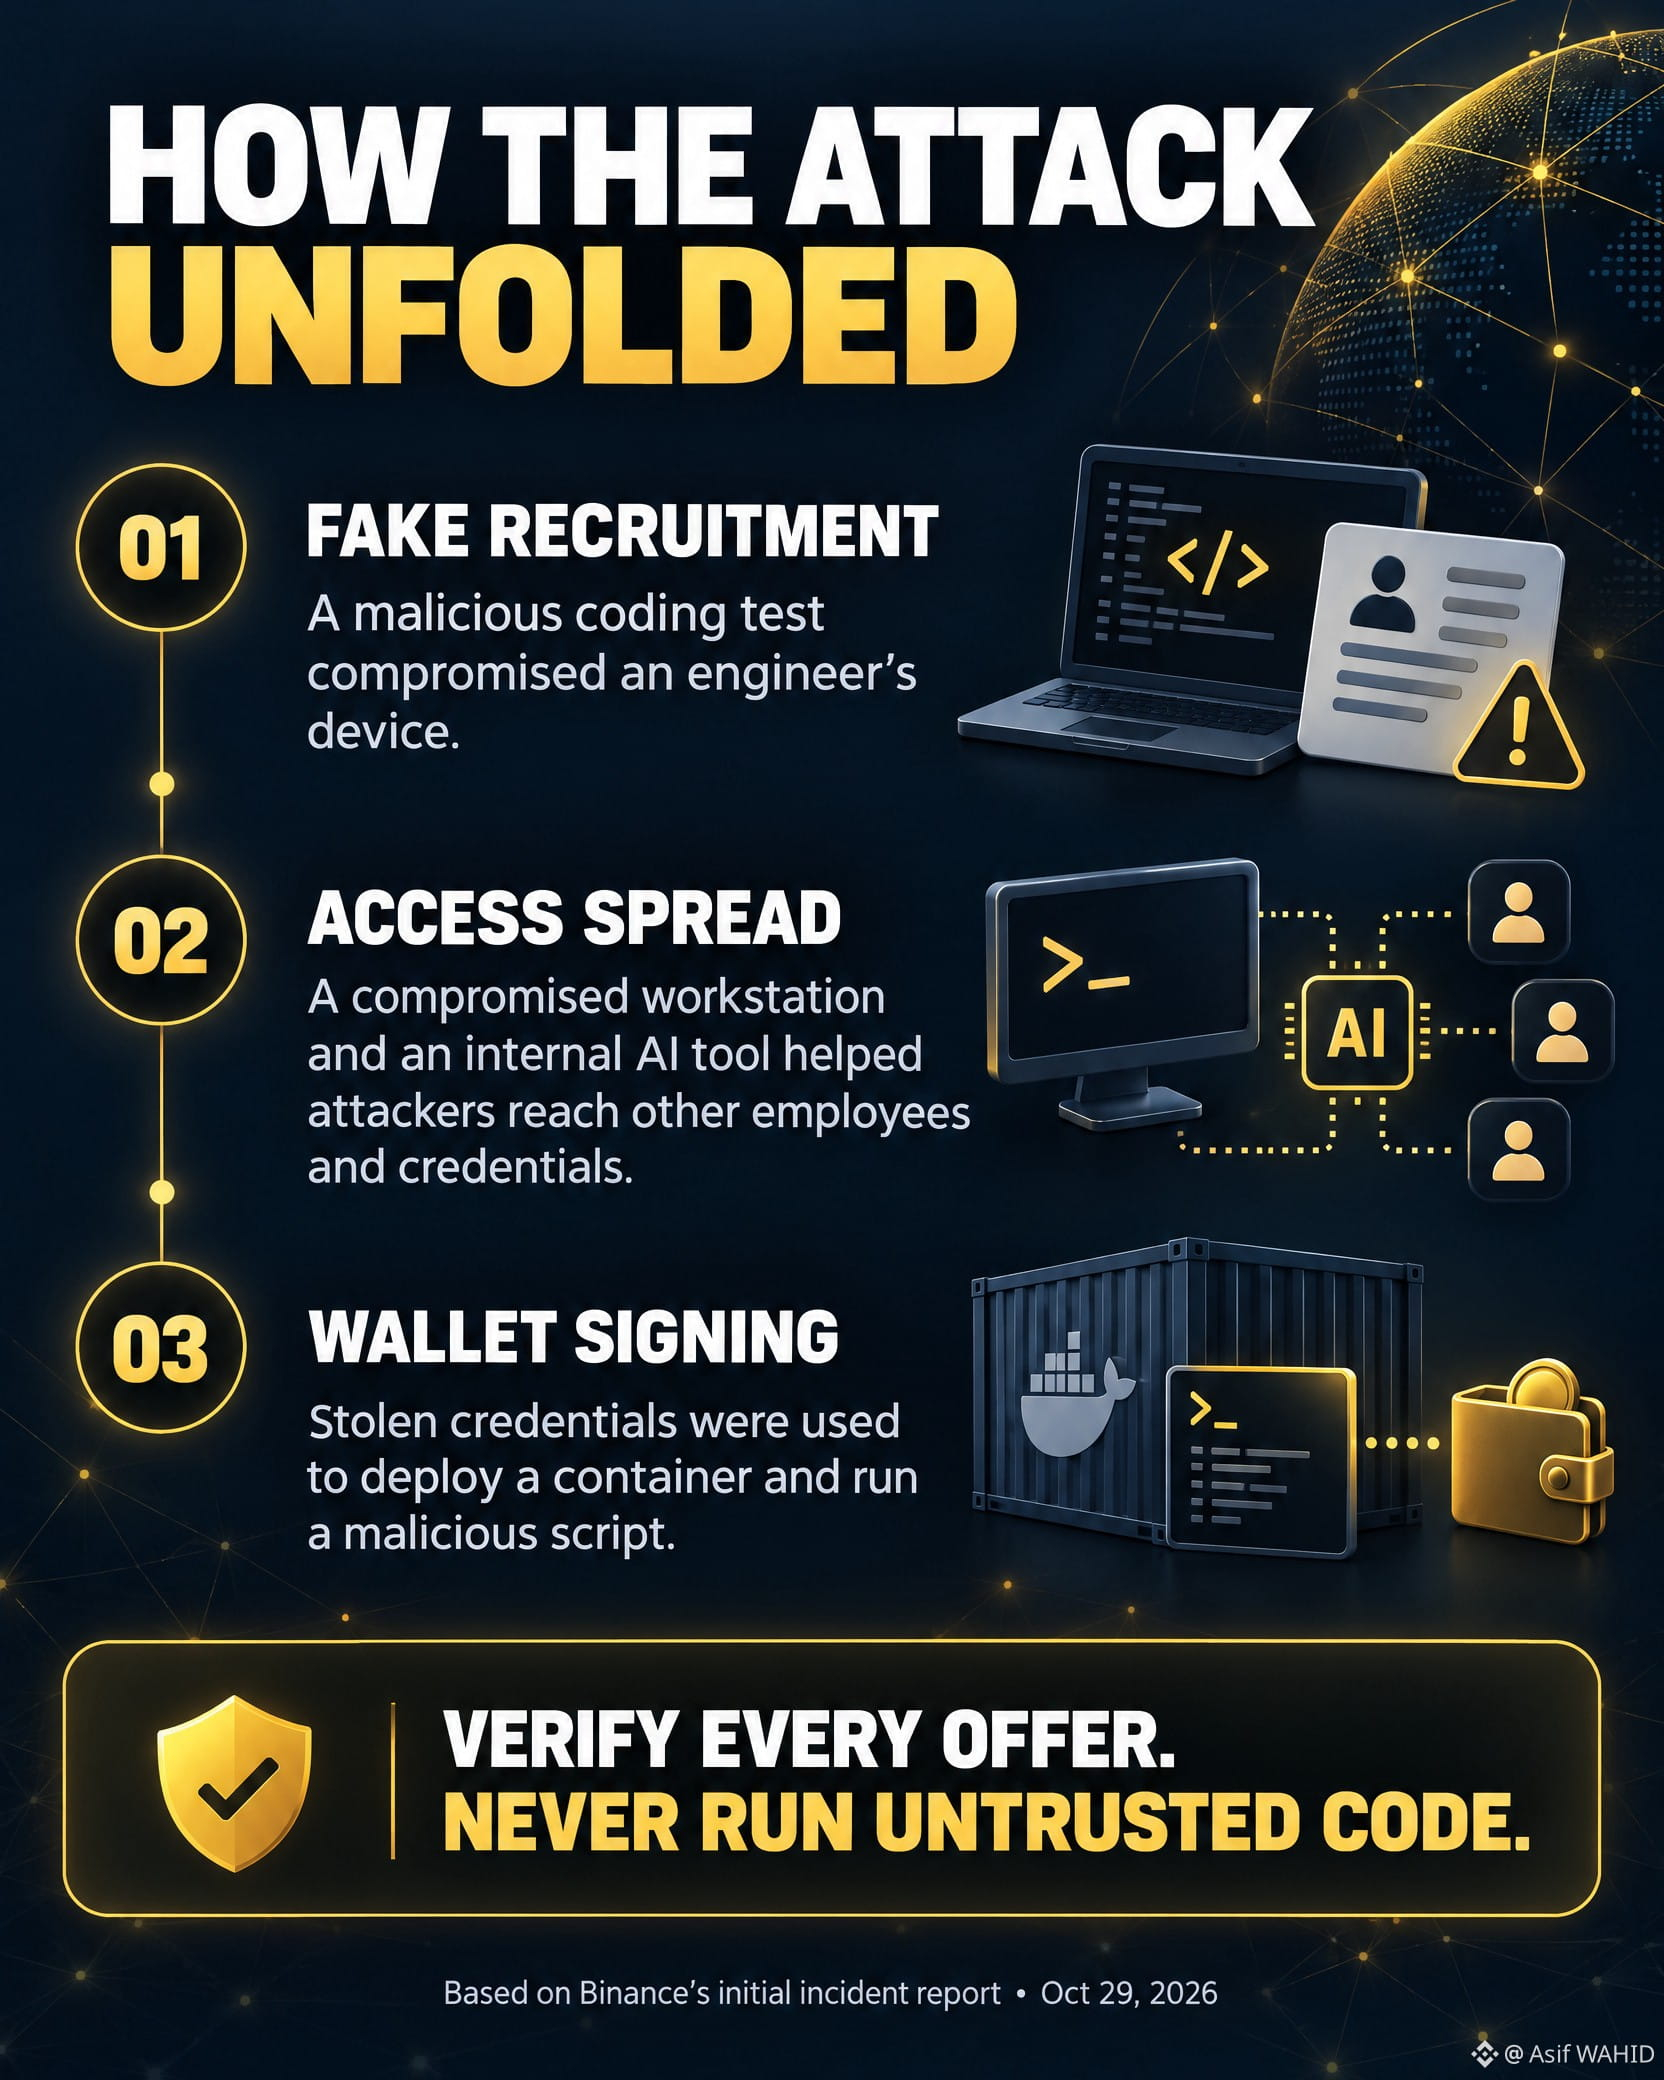
$BTC O relatório inicial da Binance afirma que os invasores comprometeram primeiro um engenheiro por meio de um processo de recrutamento fraudulento. A “tarefa de teste” continha malware que escapou à detecção. Em seguida, os invasores usaram a estação de trabalho comprometida e uma ferramenta interna de IA para acessar os dispositivos e as credenciais de outros funcionários.
> Em 29 de outubro, usaram essas credenciais para implantar um contêiner e executar um script malicioso direcionado às operações de assinatura de carteiras.
> A lição para todos os profissionais de criptomoedas: verifique os recrutadores de forma independente, nunca execute códigos não confiáveis em um dispositivo de trabalho e trate solicitações inesperadas de acesso como um risco à segurança — mesmo quando envolvem ferramentas conhecidas.
> **No mundo das criptomoedas, a segurança começa pelas pessoas tanto quanto pela tecnologia. Fique alerta.**
$AAPLB
#Binance #CryptocurrencyWealth #cyberToken #Web3
#BinanceReopensWithdrawalsForMoreAssets