
🚨 US$ 6,34 BILHÕES. Cinco meses. Um falso recrutador. 🚨
Esqueça o «um clique». O relatório de incidentes da Binance diz que não se tratou de uma invasão isolada nem de um simples ataque de phishing. Foi uma campanha paciente e dividida em várias etapas. 🕵️
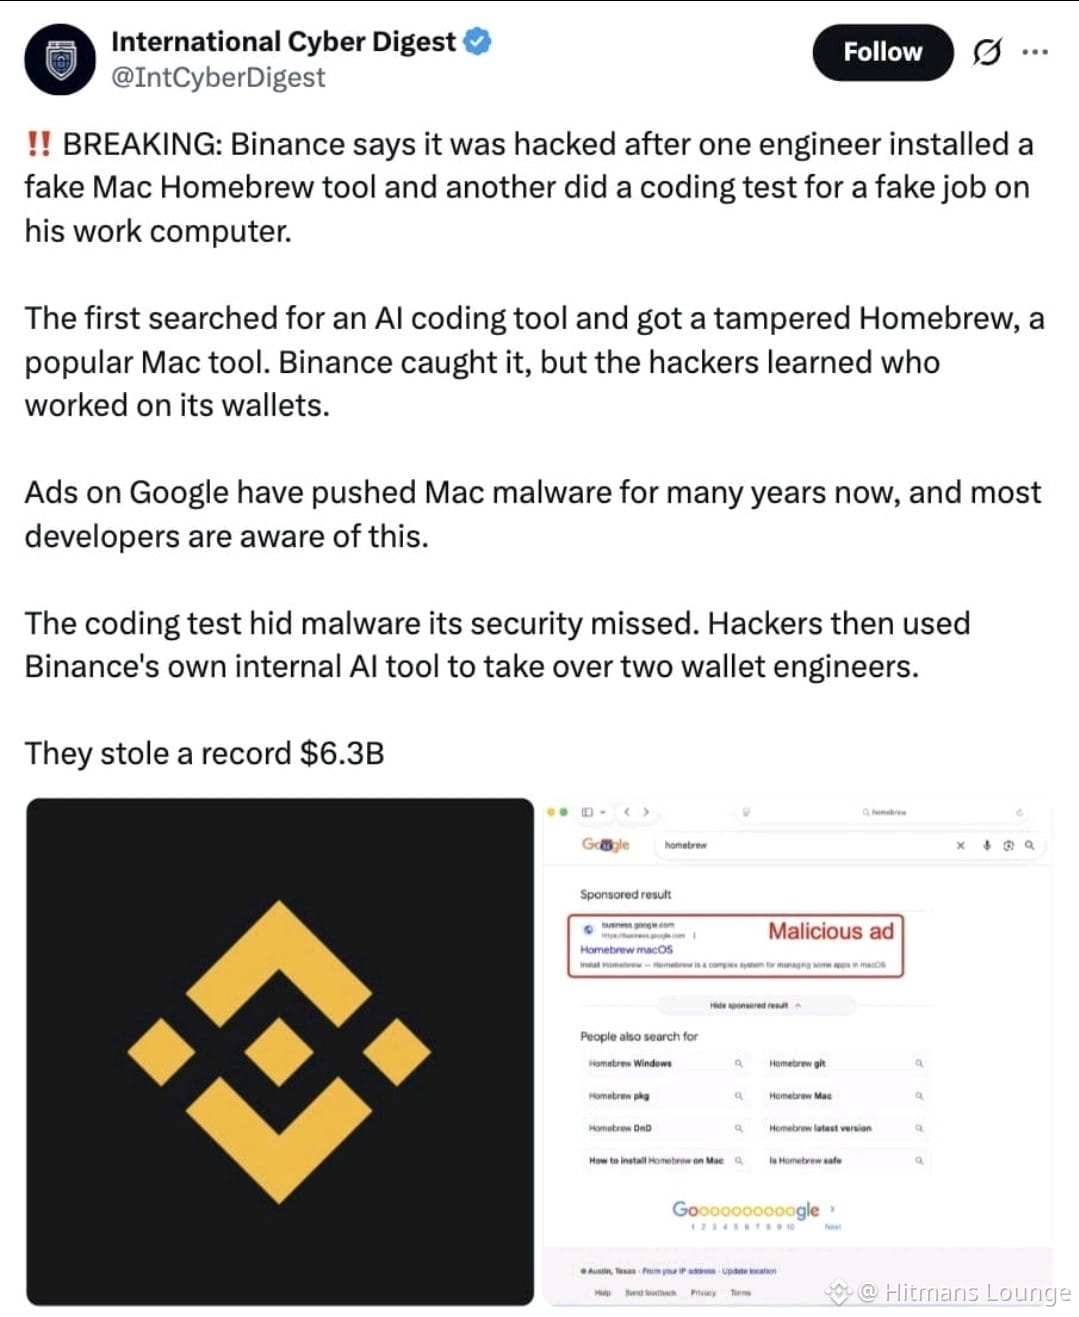
🔹 Junho: Um engenheiro de DevOps de carteiras digitais procurou uma forma de instalar uma ferramenta de programação com IA e descarregou uma versão comprometida do Homebrew. A equipa de segurança detetou o malware, mas a função do engenheiro e as dos colegas da equipa de carteiras já tinham sido expostas.
🔹 Setembro: Um outro engenheiro foi contactado através de uma plataforma legítima de procura de emprego por alguém que se fazia passar por diretor de projeto. O «entrevistador» partilhou uma conta nas redes sociais com fotos e vídeos pessoais para ganhar a sua confiança e, em seguida, pediu-lhe que descarregasse um exercício de programação. 🎣
🔹 20 de outubro: Os atacantes usaram esse portátil e uma ferramenta interna de IA para comprometer mais dois engenheiros da equipa de carteiras, obtendo credenciais e um token de implementação de contentores.
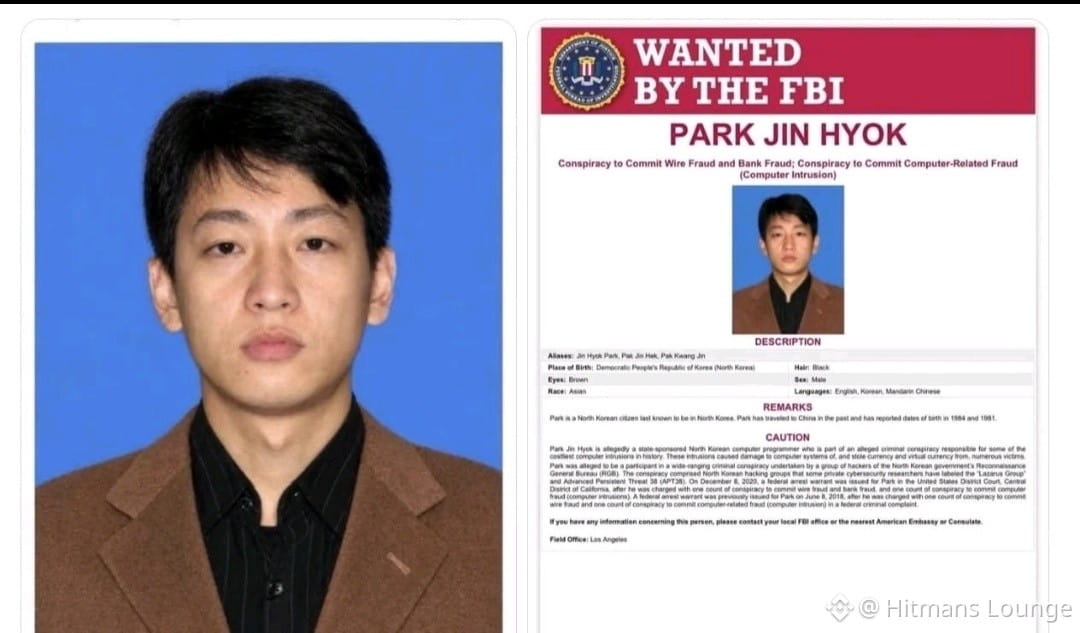
🔹 29 de outubro: O roubo. O FBI e outras autoridades atribuíram o ataque à Coreia do Norte.
💰 Cerca de 2,85 mil milhões foram congelados ou intercetados, e a Binance afirma que os clientes não terão de pagar pelo roubo.
A parte mais assustadora? A Binance classificou a abordagem como «mais avançada e enganadora» do que qualquer outra tentativa de engenharia social que já tinha visto. 🤯
Os hackers não decifraram o código. Quebraram a confiança. Uma oferta de emprego de sonho pode ser o ficheiro mais perigoso que alguma vez abrirá. 🚫💼
Nunca execute «exercícios» nem instale ferramentas de recrutadores não verificados num dispositivo de trabalho. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
Esqueça o «um clique». O relatório de incidentes da Binance diz que não se tratou de uma invasão isolada nem de um simples ataque de phishing. Foi uma campanha paciente e dividida em várias etapas. 🕵️
🔹 Junho: Um engenheiro de DevOps de carteiras digitais procurou uma forma de instalar uma ferramenta de programação com IA e descarregou uma versão comprometida do Homebrew. A equipa de segurança detetou o malware, mas a função do engenheiro e as dos colegas da equipa de carteiras já tinham sido expostas.
🔹 Setembro: Um outro engenheiro foi contactado através de uma plataforma legítima de procura de emprego por alguém que se fazia passar por diretor de projeto. O «entrevistador» partilhou uma conta nas redes sociais com fotos e vídeos pessoais para ganhar a sua confiança e, em seguida, pediu-lhe que descarregasse um exercício de programação. 🎣
🔹 20 de outubro: Os atacantes usaram esse portátil e uma ferramenta interna de IA para comprometer mais dois engenheiros da equipa de carteiras, obtendo credenciais e um token de implementação de contentores.
🔹 29 de outubro: O roubo. O FBI e outras autoridades atribuíram o ataque à Coreia do Norte.
💰 Cerca de 2,85 mil milhões foram congelados ou intercetados, e a Binance afirma que os clientes não terão de pagar pelo roubo.
A parte mais assustadora? A Binance classificou a abordagem como «mais avançada e enganadora» do que qualquer outra tentativa de engenharia social que já tinha visto. 🤯
Os hackers não decifraram o código. Quebraram a confiança. Uma oferta de emprego de sonho pode ser o ficheiro mais perigoso que alguma vez abrirá. 🚫💼
Nunca execute «exercícios» nem instale ferramentas de recrutadores não verificados num dispositivo de trabalho. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO