
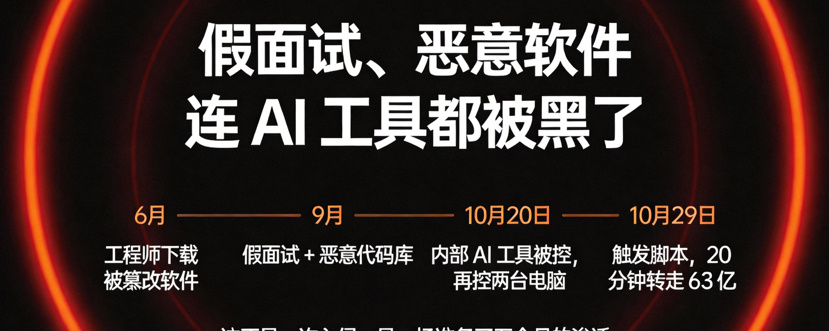
币安 11 月 3 日发布了初步调查报告,这大概是今年最值得所有从业者读一遍的安全报告。不是"被钓鱼了"这么简单,而是一场准备了五个月的多阶段渗透:
6 月|埋下种子
钱包开发团队一名工程师下载了一款被篡改的软件。内部系统发现并给他换了设备,但黑客已经摸清了他的岗位职能,以及他团队同事的信息。
9 月|假面试
有人冒充项目总监,通过正规求职平台联系上一名软件工程师。接着有人冒充某公司 CEO,通过社交聊天应用"面试"他,并要求下载一份作业——里面藏着恶意代码库。恶意软件用了复杂的混淆和规避技术,直接替换了合法的开发工具组件,然后与外部服务器建立通信。
10 月 20 日|横向扩散
攻击者用那名被"面试"工程师的笔记本电脑,借助币安自己的内部 AI 工具,控制了另外两名负责数字钱包的软件工程师的电脑。
10 月 29 日|动手
远程登录第三名工程师的电脑,触发恶意脚本,20 分钟内转走 63 亿美元。
这件事真正的可怕之处:
不是钓鱼邮件,不是私钥泄露,不是内部人员作恶。
是攻击者用 AI 工具当跳板。币安自己的 AI 助手,变成了黑客的横向移动工具。这是第一次有公开案例把"AI 供应链安全"这件事摆到台面上。
币安现在做了什么:
重建受影响的钱包系统、重建内部 AI 工具和访问控制系统、加强钱包风控、上线 AI 行为异常检测、聘请第三方网络安全专家全面审查。
三条给普通人的提醒:
① "面试要求下载作业/测试项目"是当前最主流的定向攻击手法,任何要求你运行未知代码的招聘,先验证对方身份
② 开发工具被替换是最难察觉的一类入侵,你每天用的那套环境,本身可能就是攻击面
③ 交易所安全不是"信不信"的问题,是"它愿不愿意公开细节"的问题——这次愿意公开,是加分项
你看完这份报告,最让你意外的是哪一步?评论区聊聊。
关注我,今晚我讲中期选举结果怎么砸下来的,以及现在的位置该怎么办。
$BTC #币安 #安全
观点仅供参考,风险自负