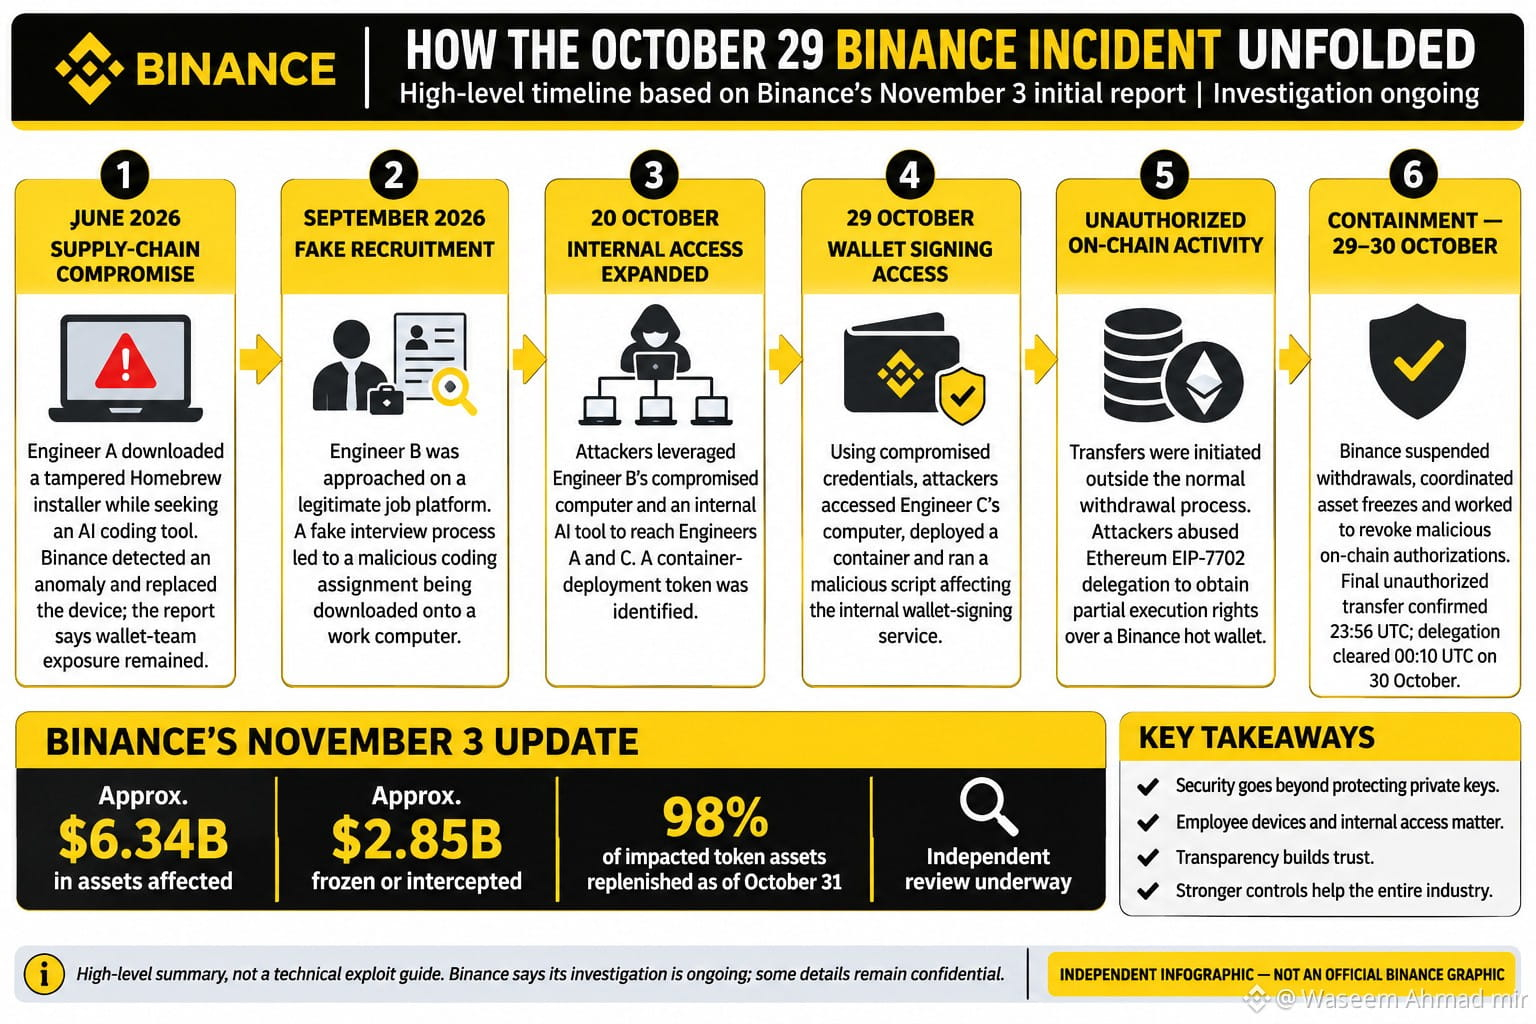

A BINANCE REVELOU COMO ACONTECEU O ATAQUE DE 29 DE OUTUBRO. E OS DETALHES SERVEM DE ALERTA PARA TODA A INDÚSTRIA CRIPTO.
A atualização da investigação da Binance, divulgada em 3 de novembro, revelou que não se tratou apenas de um ataque hacker tradicional contra criptomoedas.
De acordo com o relatório, os atacantes usaram entrevistas de emprego falsas, softwares maliciosos e o acesso comprometido de funcionários para invadir sistemas internos.
Veja o que descobrimos:
1. Como tudo começou
Segundo relatos, os atacantes visaram funcionários com softwares maliciosos e entrevistas de emprego falsas, comprometendo, por fim, dispositivos de funcionários e credenciais internas.
2. Como os atacantes chegaram às operações de carteira
Eles exploraram o acesso interno comprometido e abusaram do mecanismo de autorização EIP-7702 da Ethereum para obter direitos de execução não autorizados sobre uma carteira quente da Binance.
3. O que foi afetado
A Binance informou que aproximadamente US$ 6,34 bilhões em ativos digitais foram afetados, incluindo XRP, SOL, OP, BTC e ETH.
4. Os esforços de recuperação da Binance
Em 31 de outubro, a Binance informou que aproximadamente US$ 2,85 bilhões haviam sido congelados ou interceptados e que 98% dos ativos em tokens afetados haviam sido repostos.
5. Quem estava por trás do ataque?
A Binance informou que o FBI atribuiu o incidente à Coreia do Norte (DPRK).
6. O que está acontecendo agora?
A Binance afirma que reconstruiu os sistemas de carteira afetados, substituiu os dispositivos comprometidos, reforçou os controles de acesso e iniciou uma análise independente de cibersegurança.
MINHA OPINIÃO:
A maior lição aqui é que a segurança cripto vai muito além da proteção de chaves privadas.
Uma entrevista de emprego falsa, um download malicioso ou credenciais de funcionários comprometidas podem se tornar uma ameaça séria para todo um ecossistema financeiro.
Acredito que as coisas mais importantes agora são transparência, verificação independente, infraestrutura de segurança mais robusta e proteção contínua dos ativos dos usuários.
Um incidente como esse deveria levar todas as corretoras a revisar sua segurança de dentro para fora.
O que mais preocupa você: a segurança dos funcionários, as vulnerabilidades relacionadas à IA ou a proteção das carteiras quentes?
Vamos conversar. #BinanceIncidentReport
A atualização da investigação da Binance, divulgada em 3 de novembro, revelou que não se tratou apenas de um ataque hacker tradicional contra criptomoedas.
De acordo com o relatório, os atacantes usaram entrevistas de emprego falsas, softwares maliciosos e o acesso comprometido de funcionários para invadir sistemas internos.
Veja o que descobrimos:
1. Como tudo começou
Segundo relatos, os atacantes visaram funcionários com softwares maliciosos e entrevistas de emprego falsas, comprometendo, por fim, dispositivos de funcionários e credenciais internas.
2. Como os atacantes chegaram às operações de carteira
Eles exploraram o acesso interno comprometido e abusaram do mecanismo de autorização EIP-7702 da Ethereum para obter direitos de execução não autorizados sobre uma carteira quente da Binance.
3. O que foi afetado
A Binance informou que aproximadamente US$ 6,34 bilhões em ativos digitais foram afetados, incluindo XRP, SOL, OP, BTC e ETH.
4. Os esforços de recuperação da Binance
Em 31 de outubro, a Binance informou que aproximadamente US$ 2,85 bilhões haviam sido congelados ou interceptados e que 98% dos ativos em tokens afetados haviam sido repostos.
5. Quem estava por trás do ataque?
A Binance informou que o FBI atribuiu o incidente à Coreia do Norte (DPRK).
6. O que está acontecendo agora?
A Binance afirma que reconstruiu os sistemas de carteira afetados, substituiu os dispositivos comprometidos, reforçou os controles de acesso e iniciou uma análise independente de cibersegurança.
MINHA OPINIÃO:
A maior lição aqui é que a segurança cripto vai muito além da proteção de chaves privadas.
Uma entrevista de emprego falsa, um download malicioso ou credenciais de funcionários comprometidas podem se tornar uma ameaça séria para todo um ecossistema financeiro.
Acredito que as coisas mais importantes agora são transparência, verificação independente, infraestrutura de segurança mais robusta e proteção contínua dos ativos dos usuários.
Um incidente como esse deveria levar todas as corretoras a revisar sua segurança de dentro para fora.
O que mais preocupa você: a segurança dos funcionários, as vulnerabilidades relacionadas à IA ou a proteção das carteiras quentes?
Vamos conversar. #BinanceIncidentReport