
Binance revela como uma falsa entrevista de emprego levou a um ataque de US$ 6,3 bilhões
A Binance afirma que sua maior violação de segurança começou com algo que parecia uma oportunidade de emprego normal.
Segundo a corretora, atacantes ligados à Coreia do Norte passaram meses mirando funcionários antes de obter acesso aos sistemas internos.
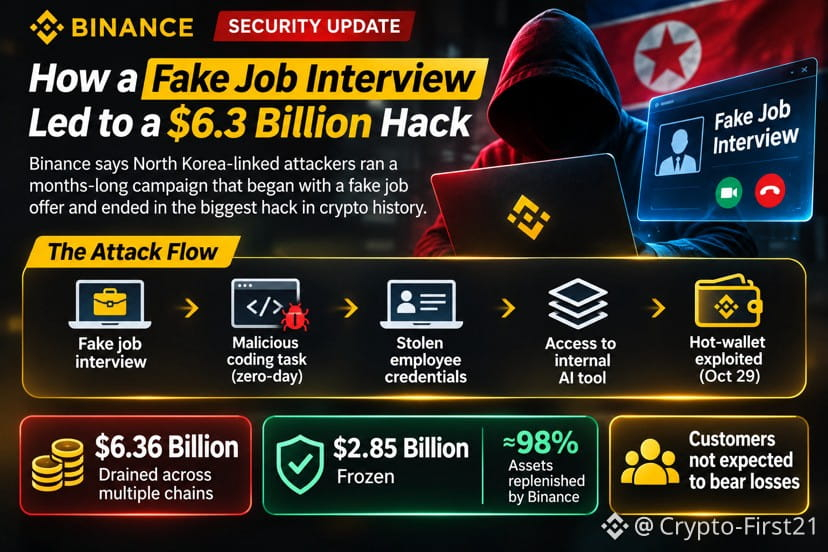
A operação teria envolvido:
* Uma falsa entrevista de emprego com um engenheiro da Binance.
* Uma tarefa de programação que continha um malware de dia zero.
* Computadores comprometidos e credenciais de funcionários roubadas.
* Uma ferramenta interna de IA usada para chegar aos engenheiros de carteiras.
Em 29 de outubro, os atacantes usaram o acesso para implantar um script malicioso e desviar cerca de US$ 6,36 bilhões em várias blockchains.
A Binance afirma que cerca de US$ 2,85 bilhões foram congelados e que aproximadamente 98% dos ativos afetados foram repostos com recursos da empresa. Não se espera que os clientes arquem com as perdas.
Na minha opinião, este incidente mostra que a segurança das criptomoedas não se resume a proteger chaves privadas. Às vezes, o ponto mais fraco é a pessoa sentada diante do computador.
Uma entrevista falsa foi suficiente para se tornar o ponto de partida de um dos maiores incidentes de segurança do setor cripto.
#cryptofirst21
A Binance afirma que sua maior violação de segurança começou com algo que parecia uma oportunidade de emprego normal.
Segundo a corretora, atacantes ligados à Coreia do Norte passaram meses mirando funcionários antes de obter acesso aos sistemas internos.
A operação teria envolvido:
* Uma falsa entrevista de emprego com um engenheiro da Binance.
* Uma tarefa de programação que continha um malware de dia zero.
* Computadores comprometidos e credenciais de funcionários roubadas.
* Uma ferramenta interna de IA usada para chegar aos engenheiros de carteiras.
Em 29 de outubro, os atacantes usaram o acesso para implantar um script malicioso e desviar cerca de US$ 6,36 bilhões em várias blockchains.
A Binance afirma que cerca de US$ 2,85 bilhões foram congelados e que aproximadamente 98% dos ativos afetados foram repostos com recursos da empresa. Não se espera que os clientes arquem com as perdas.
Na minha opinião, este incidente mostra que a segurança das criptomoedas não se resume a proteger chaves privadas. Às vezes, o ponto mais fraco é a pessoa sentada diante do computador.
Uma entrevista falsa foi suficiente para se tornar o ponto de partida de um dos maiores incidentes de segurança do setor cripto.
#cryptofirst21