
#BinanceIncidentReport
Um congelamento de saques da Binance não conseguiu revogar uma permissão on-chain que ainda estava movimentando fundos.
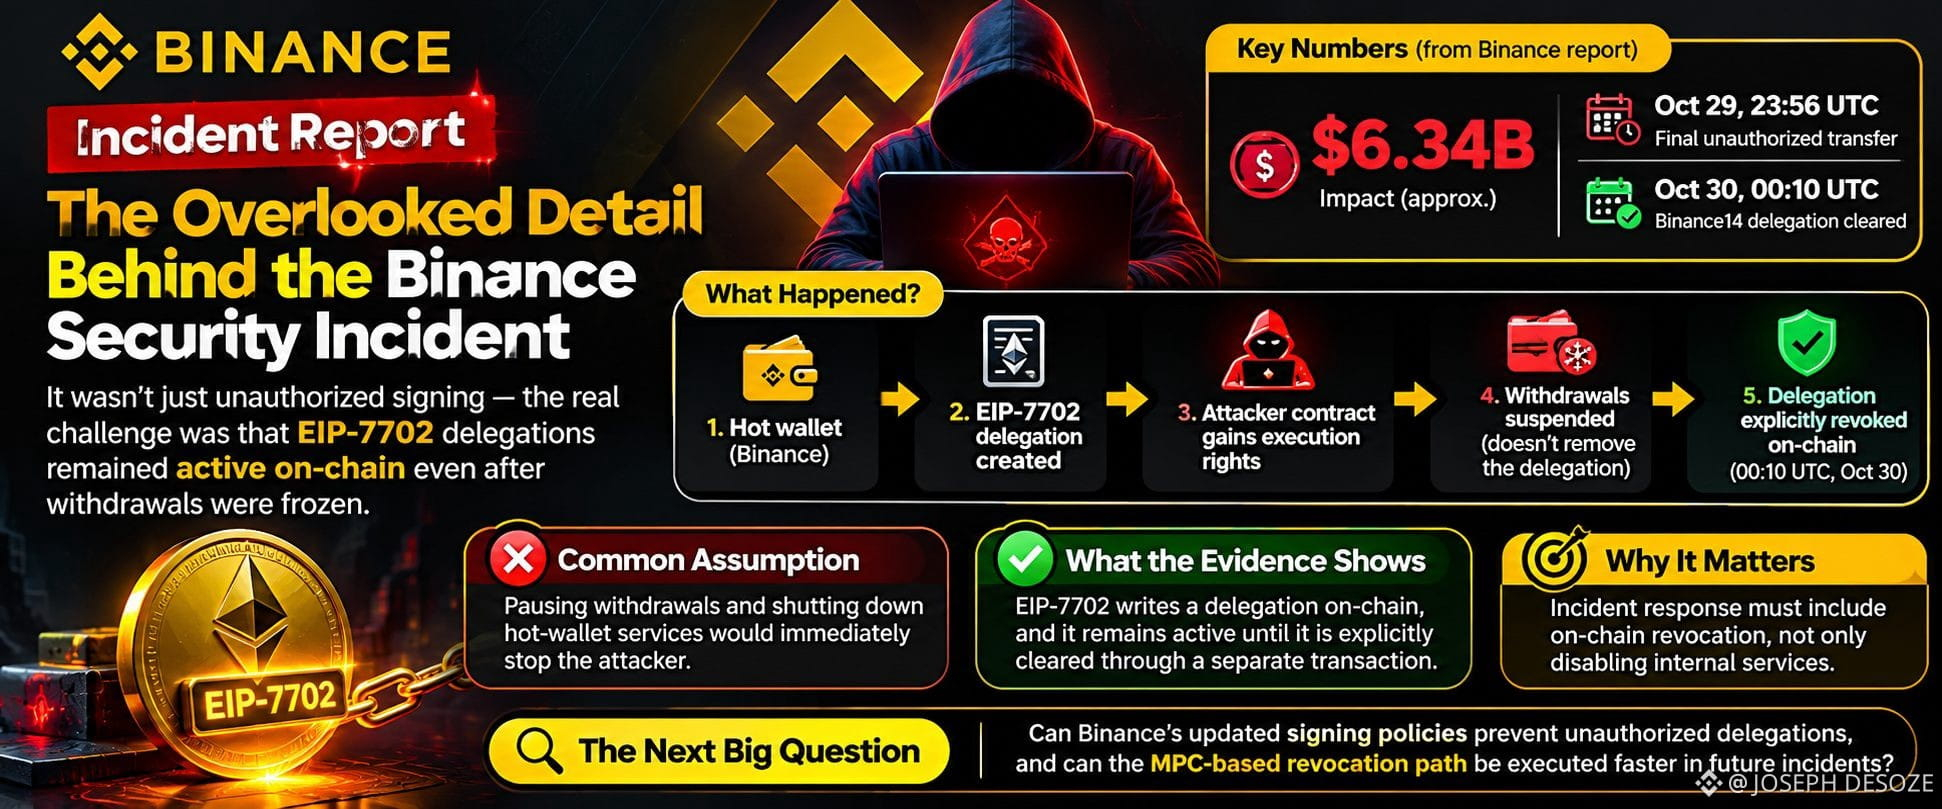
O detalhe importante no relatório inicial da Binance, de 3 de novembro, não é o impacto de US$ 6,34 bilhões: os invasores usaram o EIP-7702 para delegar direitos de execução de uma carteira quente da Binance a um contrato controlado por eles. Segundo a Binance, isso aconteceu por meio de seu serviço interno de assinatura, fora do fluxo normal de saques.
Essa distinção é importante. Uma pausa normal nos saques bloqueia o fluxo habitual de transferências da corretora. Mas o EIP-7702 grava um indicador de delegação no código on-chain de uma conta, e a especificação do Ethereum determina que essa delegação persiste até ser explicitamente removida. Portanto, desligar o serviço da carteira não remove, por si só, a autoridade já registrada on-chain.
A Binance afirma que precisou realizar transações adicionais para revogar essas permissões. A carteira quente usava computação multipartidária (MPC), então não havia uma única chave privada disponível para uma reversão imediata; foi necessário um procedimento especializado de revogação. O relatório registra a última transferência não autorizada às 23:56 UTC de 29 de outubro, e a remoção da delegação da Binance14 às 00:10 UTC de 30 de outubro.
Isso não significa que o EIP-7702 seja inerentemente inseguro; o padrão permite funcionalidades úteis para contas. O problema negligenciado é operacional: quando uma autorização poderosa é efetivada on-chain, a resposta a incidentes deve incluir a revogação na camada do protocolo — não apenas a desativação dos serviços internos.
O ponto ainda a ser esclarecido pela análise independente da Binance é se suas políticas de assinatura conseguem impedir delegações não autorizadas e se o processo de revogação por MPC pode ser executado rapidamente sob pressão.
Um congelamento de saques da Binance não conseguiu revogar uma permissão on-chain que ainda estava movimentando fundos.
O detalhe importante no relatório inicial da Binance, de 3 de novembro, não é o impacto de US$ 6,34 bilhões: os invasores usaram o EIP-7702 para delegar direitos de execução de uma carteira quente da Binance a um contrato controlado por eles. Segundo a Binance, isso aconteceu por meio de seu serviço interno de assinatura, fora do fluxo normal de saques.
Essa distinção é importante. Uma pausa normal nos saques bloqueia o fluxo habitual de transferências da corretora. Mas o EIP-7702 grava um indicador de delegação no código on-chain de uma conta, e a especificação do Ethereum determina que essa delegação persiste até ser explicitamente removida. Portanto, desligar o serviço da carteira não remove, por si só, a autoridade já registrada on-chain.
A Binance afirma que precisou realizar transações adicionais para revogar essas permissões. A carteira quente usava computação multipartidária (MPC), então não havia uma única chave privada disponível para uma reversão imediata; foi necessário um procedimento especializado de revogação. O relatório registra a última transferência não autorizada às 23:56 UTC de 29 de outubro, e a remoção da delegação da Binance14 às 00:10 UTC de 30 de outubro.
Isso não significa que o EIP-7702 seja inerentemente inseguro; o padrão permite funcionalidades úteis para contas. O problema negligenciado é operacional: quando uma autorização poderosa é efetivada on-chain, a resposta a incidentes deve incluir a revogação na camada do protocolo — não apenas a desativação dos serviços internos.
O ponto ainda a ser esclarecido pela análise independente da Binance é se suas políticas de assinatura conseguem impedir delegações não autorizadas e se o processo de revogação por MPC pode ser executado rapidamente sob pressão.