*TÍTULO: Segurança cripto após o ataque de US$ 6,3 bilhões à Binance: 7 passos que todo usuário deve seguir em 2026*
*Introdução:*
O ataque de US$ 6,3 bilhões à Binance, em 29 de outubro de 2026, é a maior exploração da história das criptomoedas. O FBI o relacionou à Coreia do Norte. Embora a Binance tenha coberto 95% dos fundos por meio do SAFU, esse incidente serve de alerta para todos os usuários de criptomoedas. Sua segurança está nas SUAS mãos, não apenas nas mãos da corretora.
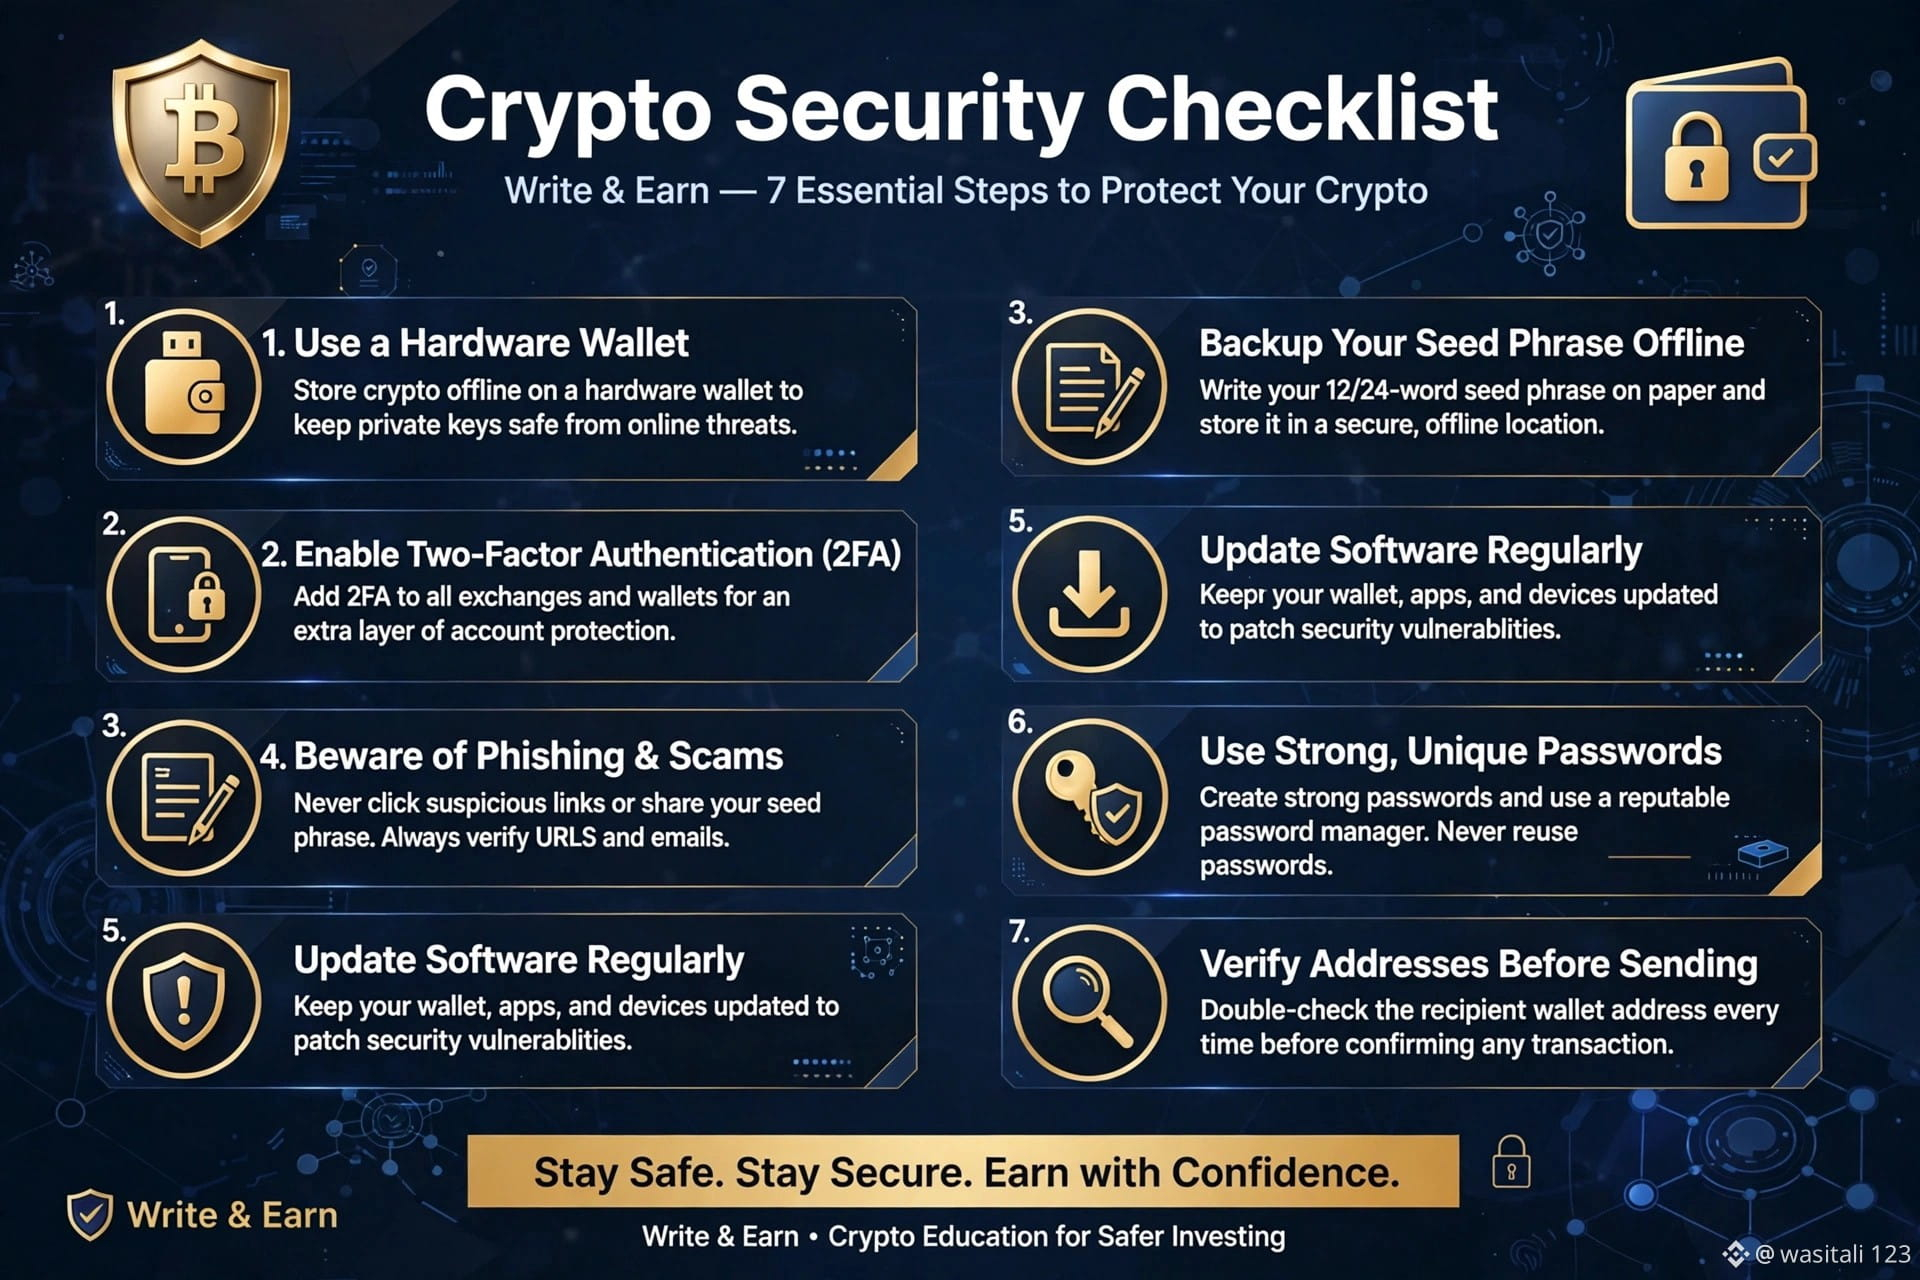
Aqui estão 7 passos que eu sigo pessoalmente, e você também deveria seguir:
*1. Ative a lista de permissões para saques*
Acesse Binance > Segurança > Lista de permissões para saques. Ative-a. Somente os endereços das suas carteiras pessoais poderão receber saques. Mesmo que um hacker consiga sua senha, ele não poderá sacar para a própria carteira.
*2. Use uma chave de acesso e um autenticador, não apenas SMS*
É possível clonar um chip SIM. Use o aplicativo Binance Authenticator + uma chave de acesso + um código por e-mail. Três camadas tornam uma invasão quase impossível.
*3. Código antiphishing*
Configure seu código antiphishing nas opções de segurança da Binance. Todo e-mail legítimo da Binance exibirá o SEU código. Se o e-mail não o tiver, é falso. Os hackers estão enviando e-mails falsos da Binance neste momento.
*4. Regra 80/20: corretora versus carteira fria*
Nunca mantenha todos os seus fundos em uma corretora. Mantenho 20% na Binance para negociar e 80% em uma carteira fria (Ledger/Trezor). Se as chaves não são suas, as moedas também não são.
*5. Não clique em links do Twitter/Telegram*
Após o ataque, milhares de links falsos de “reembolso da Binance” estão circulando. A Binance NUNCA enviará uma mensagem direta para oferecer um reembolso. Consulte apenas a conta oficial da Binance Square.
*6. Verifique as chaves de API e os aplicativos de terceiros*
Se você conectou algum bot ou aplicativo de negociação à Binance por meio de uma API, exclua agora as APIs que não usa. Muitos ataques acontecem por causa de chaves de API vazadas.
*7. Aprenda boas práticas de segurança on-chain*
Use uma carteira separada para airdrops/moedas meme. Não conecte sua carteira principal a qualquer site aleatório. Uma única autorização maliciosa pode esvaziar sua carteira.
*Conclusão:*
As corretoras podem ser invadidas; essa é a realidade da tecnologia. Mas, se você seguir estes 7 passos, estará seguro mesmo no pior cenário. Esse ataque de US$ 6,3 bilhões nos ensinou uma lição: no mundo cripto, segurança é lucro.
Fique em segurança. Fique SAFU.
Compartilhe isto com alguém
#WriteAndEarn #BinanceSecurity #CryptoSafety #BinanceHack #SAFU #Write2Earn #BTC #CryptoEducation
-
*Introdução:*
O ataque de US$ 6,3 bilhões à Binance, em 29 de outubro de 2026, é a maior exploração da história das criptomoedas. O FBI o relacionou à Coreia do Norte. Embora a Binance tenha coberto 95% dos fundos por meio do SAFU, esse incidente serve de alerta para todos os usuários de criptomoedas. Sua segurança está nas SUAS mãos, não apenas nas mãos da corretora.
Aqui estão 7 passos que eu sigo pessoalmente, e você também deveria seguir:
*1. Ative a lista de permissões para saques*
Acesse Binance > Segurança > Lista de permissões para saques. Ative-a. Somente os endereços das suas carteiras pessoais poderão receber saques. Mesmo que um hacker consiga sua senha, ele não poderá sacar para a própria carteira.
*2. Use uma chave de acesso e um autenticador, não apenas SMS*
É possível clonar um chip SIM. Use o aplicativo Binance Authenticator + uma chave de acesso + um código por e-mail. Três camadas tornam uma invasão quase impossível.
*3. Código antiphishing*
Configure seu código antiphishing nas opções de segurança da Binance. Todo e-mail legítimo da Binance exibirá o SEU código. Se o e-mail não o tiver, é falso. Os hackers estão enviando e-mails falsos da Binance neste momento.
*4. Regra 80/20: corretora versus carteira fria*
Nunca mantenha todos os seus fundos em uma corretora. Mantenho 20% na Binance para negociar e 80% em uma carteira fria (Ledger/Trezor). Se as chaves não são suas, as moedas também não são.
*5. Não clique em links do Twitter/Telegram*
Após o ataque, milhares de links falsos de “reembolso da Binance” estão circulando. A Binance NUNCA enviará uma mensagem direta para oferecer um reembolso. Consulte apenas a conta oficial da Binance Square.
*6. Verifique as chaves de API e os aplicativos de terceiros*
Se você conectou algum bot ou aplicativo de negociação à Binance por meio de uma API, exclua agora as APIs que não usa. Muitos ataques acontecem por causa de chaves de API vazadas.
*7. Aprenda boas práticas de segurança on-chain*
Use uma carteira separada para airdrops/moedas meme. Não conecte sua carteira principal a qualquer site aleatório. Uma única autorização maliciosa pode esvaziar sua carteira.
*Conclusão:*
As corretoras podem ser invadidas; essa é a realidade da tecnologia. Mas, se você seguir estes 7 passos, estará seguro mesmo no pior cenário. Esse ataque de US$ 6,3 bilhões nos ensinou uma lição: no mundo cripto, segurança é lucro.
Fique em segurança. Fique SAFU.
Compartilhe isto com alguém
#WriteAndEarn #BinanceSecurity #CryptoSafety #BinanceHack #SAFU #Write2Earn #BTC #CryptoEducation
-