#fbi确认朝鲜应对币安被盗事件负责
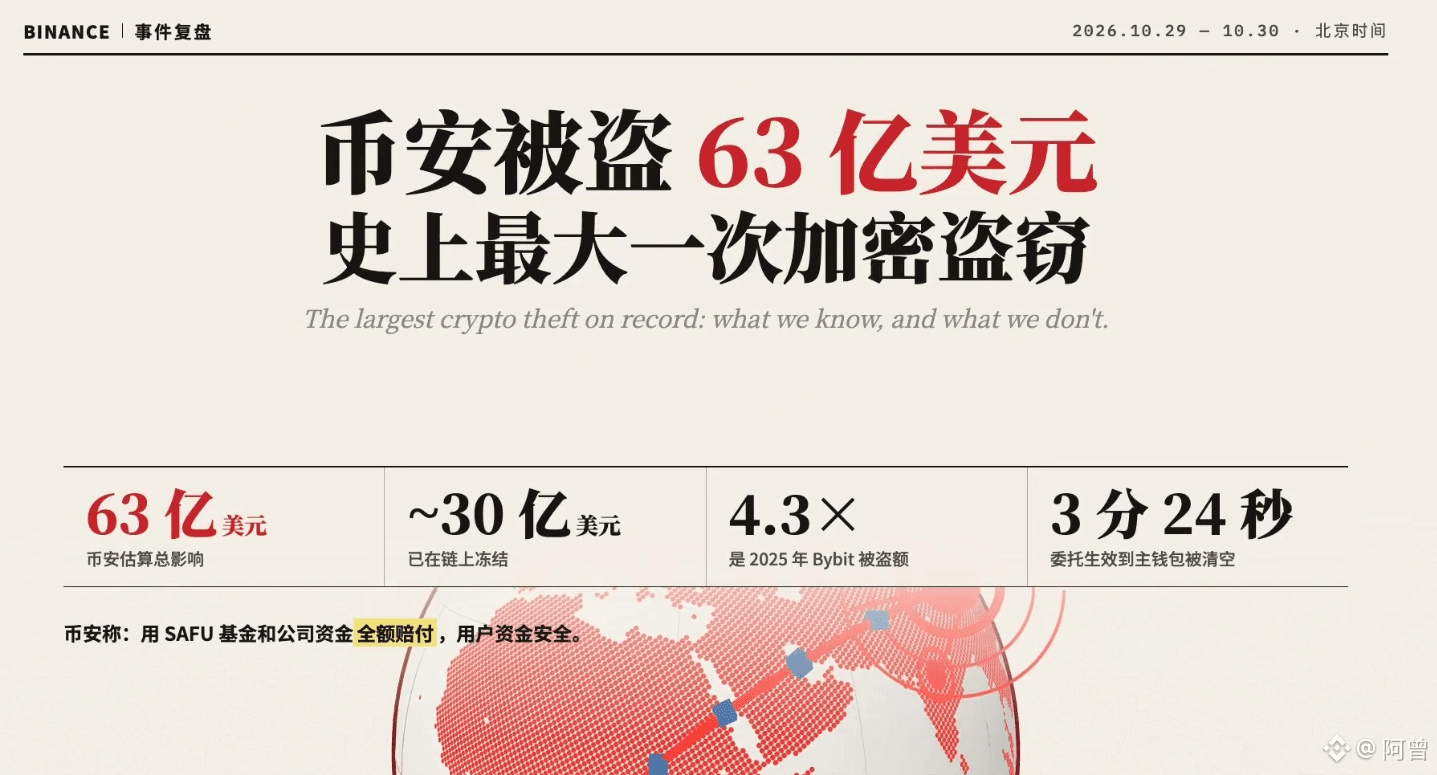
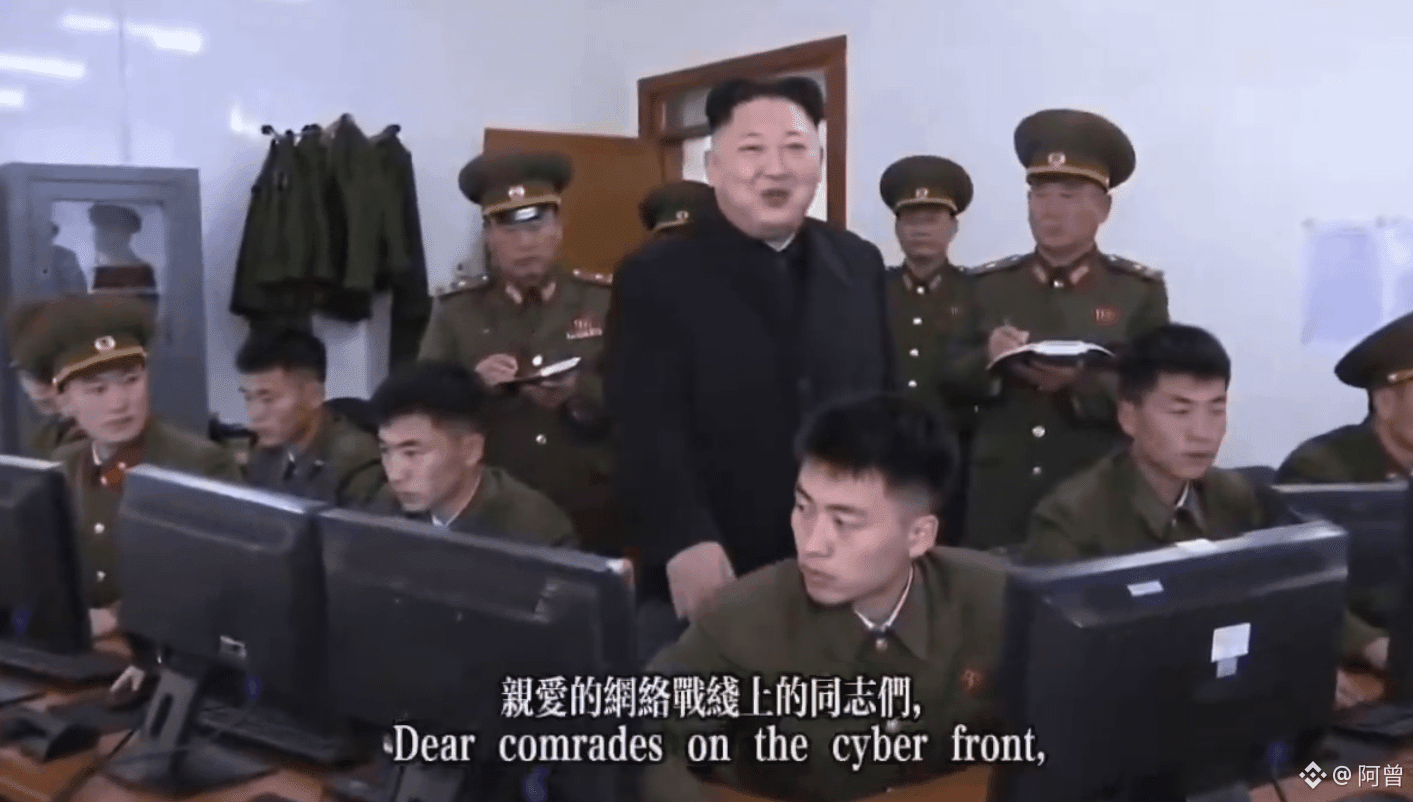
O FBI apontou oficialmente: os mais de 6 bilhões de dólares que a Binance perdeu desta vez foram roubados por hackers norte-coreanos, codinome TraderTraitor (frequentemente associado ao grupo Lazarus).
O ataque aconteceu por volta de 29 de outubro. Os hackers conseguiram levar o dinheiro em poucos minutos, num roubo de valor recorde.
O método: a maior parte dos fundos roubados foi primeiro convertida em Ethereum $ETH e depois movimentada por DeFi, pontes cross-chain e serviços de troca rápida para lavar o dinheiro. Uma parte das stablecoins já foi congelada (segundo as reportagens, na casa dos mais de 2 bilhões), mas a maior parte ainda circula pela blockchain.
O FBI também fez um apelo em conjunto com o Serviço Secreto e a divisão de investigação criminal da Receita Federal dos EUA:
Corretoras, operadores de nós e empresas de análise: bloqueiem logo esses endereços e não deixem o dinheiro sujo continuar circulando.
O que isso significa: não é uma simples «demonstração de habilidade hacker», mas parece mais um caso de «roubar para financiar o regime» em nível estatal — a Coreia do Norte costuma roubar criptomoedas para obter divisas.
Depois dessa acusação oficial, a pressão internacional vai aumentar:
A lista de endereços bloqueados vai crescer, as corretoras em conformidade vão ficar mais rigorosas e o DeFi também será chamado a ajudar na defesa.
Para a Binance: sua imagem passa de «arcar com os próprios prejuízos» para «ser atacada por um Estado e ainda assim ressarcir os clientes». Isso pode aumentar a confiança no curto prazo, mas também fará com que os reguladores fiquem ainda mais atentos.
Para os usuários comuns: o que importa é se a plataforma vai cobrir suas criptomoedas. Não se envolva com airdrops de origem duvidosa, operações cross-chain ou corretoras obscuras. Se seus fundos passarem por um endereço suspeito, eles podem ser congelados.
Em uma frase: o FBI confirmou «quem fez», mas o dinheiro ainda está sendo rastreado;
A Binance ter condições de ressarcir os clientes é uma coisa; a próxima etapa é o setor conseguir se proteger de ataques de agentes estatais.