🚨 HACK DA BINANCE: COMO O ATACANTE CONSEGUIU ACESSO?
Pessoal, os detalhes on-chain estão revelando algo sério sobre a exploração da hot wallet da Binance. 👀
Às 20:21 UTC, uma transação concedeu ao atacante acesso ao poder de assinatura da Hot Wallet 14.
Eis o que torna esse incidente interessante:
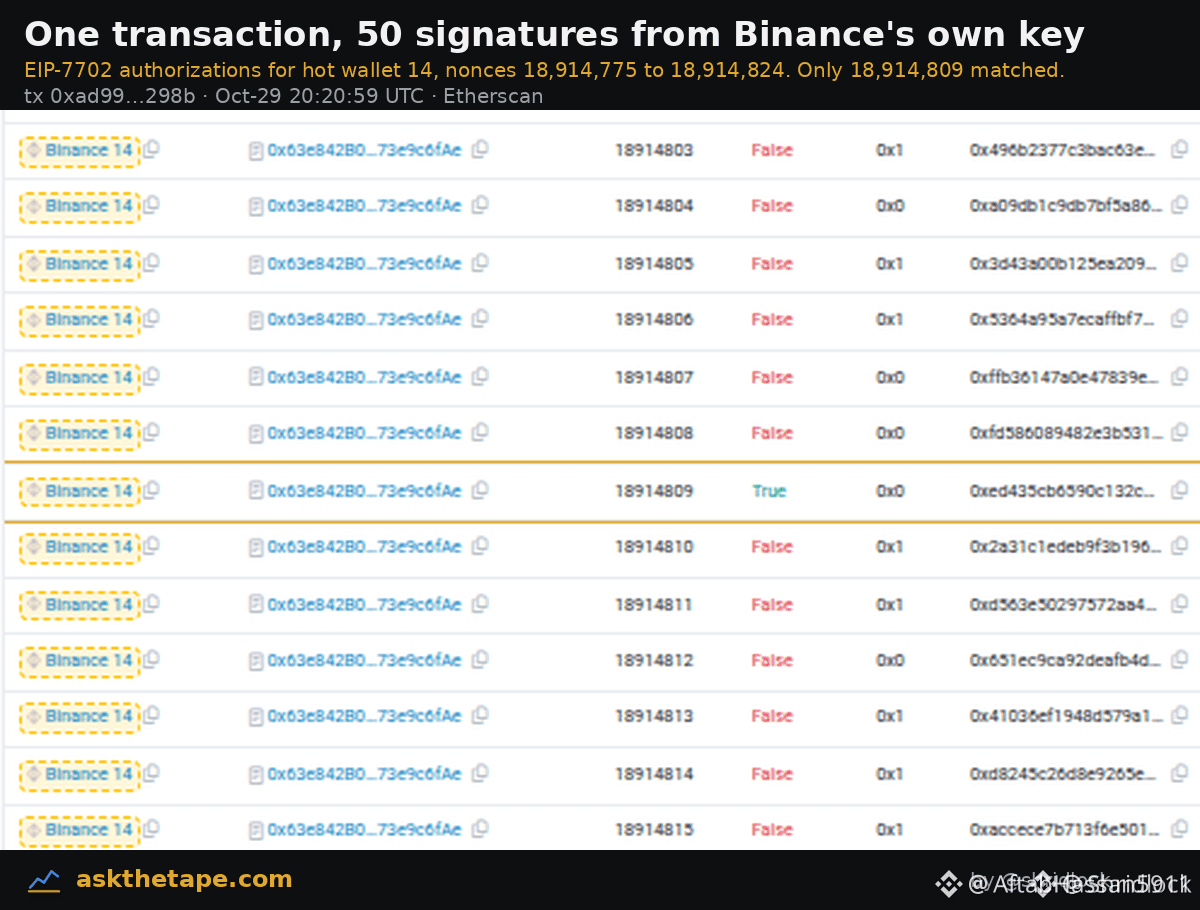
🔴 50 autorizações: a transação continha 50 autorizações, todas assinadas usando a própria chave da carteira...
🔴 Nonces consecutivos: essas assinaturas abrangiam nonces de 18,914,775 a 18,914,824. Apenas a autorização correspondente ao próximo nonce da carteira foi executada...
🔴 Endereço do atacante: o remetente "0x7c86…5ca0" agora está identificado como "Binance Hot Wallet Exploiter" no Etherscan...
🔴 Conexão com o Tornado Cash: parte dos fundos para o gás do atacante veio de três saques do pool de 0.1 ETH do Tornado Cash. O primeiro saque ocorreu em 28 de outubro, cerca de 37 horas antes do ataque.
⚠️ A MAIOR PREOCUPAÇÃO:
O atacante parece ter conseguido acionar assinaturas usando a própria chave da carteira da Binance, o que torna esse incidente muito mais preocupante do que uma transferência comum entre carteiras...
📊 Segundo relatos, cerca de 94% dos fundos denominados em Ethereum ainda estão congelados ou retidos.
Vale a pena acompanhar de perto a investigação on-chain.
O que vocês acham, pessoal? Foi uma falha no gerenciamento de chaves ou algo mais complicado?
Sigam-me para mais atualizações sobre o hack da Binance e a investigação on-chain.
#Binance #CryptoSecurity #Blockchain #Ethereum #CryptoNews $BTC
Pessoal, os detalhes on-chain estão revelando algo sério sobre a exploração da hot wallet da Binance. 👀
Às 20:21 UTC, uma transação concedeu ao atacante acesso ao poder de assinatura da Hot Wallet 14.
Eis o que torna esse incidente interessante:
🔴 50 autorizações: a transação continha 50 autorizações, todas assinadas usando a própria chave da carteira...
🔴 Nonces consecutivos: essas assinaturas abrangiam nonces de 18,914,775 a 18,914,824. Apenas a autorização correspondente ao próximo nonce da carteira foi executada...
🔴 Endereço do atacante: o remetente "0x7c86…5ca0" agora está identificado como "Binance Hot Wallet Exploiter" no Etherscan...
🔴 Conexão com o Tornado Cash: parte dos fundos para o gás do atacante veio de três saques do pool de 0.1 ETH do Tornado Cash. O primeiro saque ocorreu em 28 de outubro, cerca de 37 horas antes do ataque.
⚠️ A MAIOR PREOCUPAÇÃO:
O atacante parece ter conseguido acionar assinaturas usando a própria chave da carteira da Binance, o que torna esse incidente muito mais preocupante do que uma transferência comum entre carteiras...
📊 Segundo relatos, cerca de 94% dos fundos denominados em Ethereum ainda estão congelados ou retidos.
Vale a pena acompanhar de perto a investigação on-chain.
O que vocês acham, pessoal? Foi uma falha no gerenciamento de chaves ou algo mais complicado?
Sigam-me para mais atualizações sobre o hack da Binance e a investigação on-chain.
#Binance #CryptoSecurity #Blockchain #Ethereum #CryptoNews $BTC