



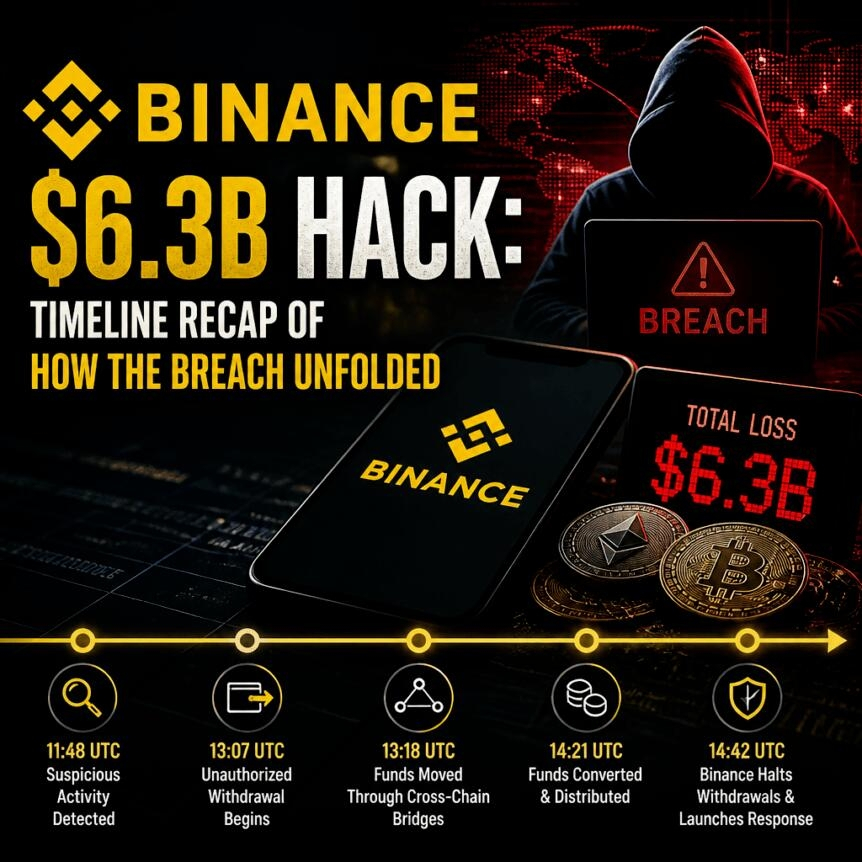
A Binance afirma ter reservado mais de US$ 6,34 bilhões em fundos da empresa para cobrir as perdas depois que hackers roubaram cerca de US$ 6,3 bilhões da exchange na quinta-feira, naquele que a TRM Labs descreveu como o maior roubo de criptomoedas já registrado. Parceiros do setor congelaram cerca de US$ 3 bilhões em ativos que se acredita estarem ligados ao incidente, mas os clientes ainda aguardam a reabertura dos saques pela exchange.
A investigação da exchange continua em andamento, e a Binance não confirmou publicamente quem realizou o ataque. Ainda assim, uma análise forense da blockchain feita pela TRM Labs vinculou as primeiras transferências não autorizadas ao grupo TraderTraitor, da Coreia do Norte, que o FBI dos EUA havia associado anteriormente a um roubo de US$ 1,5 bilhão da Bybit em fevereiro de 2025.
Principais conclusões
A TRM Labs rastreou as primeiras movimentações não autorizadas a partir de carteiras da Binance por volta das 20h05 UTC de quinta-feira, abrangendo várias blockchains.
A Binance reservou mais de US$ 6,34 bilhões para cobrir as perdas, incluindo US$ 5 bilhões já mantidos nos tokens afetados, enquanto o restante da cobertura depende de compras por meio de exchanges e negociações de balcão.
Fundos congelados não são o mesmo que fundos recuperados, e a Binance não divulgou quanto das criptomoedas roubadas já voltou a ficar sob seu controle.
O EIP-7702 do Ethereum está no centro das investigações depois que carteiras vinculadas à Binance foram esvaziadas por meio de uma delegação EIP-7702.
Os saques continuam suspensos; a Binance afirma que planeja retomá-los gradualmente no domingo, 1º de novembro, após verificações de segurança.
Análise forense aponta para o grupo TraderTraitor após esvaziamento de carteiras da Binance
Segundo a TRM Labs, as primeiras transferências não autorizadas foram detectadas por volta das 20h05 UTC de quinta-feira. O rastreamento indica que carteiras da Binance foram esvaziadas em várias redes, em vez de o incidente se limitar a uma única blockchain. A TRM caracteriza o incidente como um ataque a carteiras quentes — sistemas que as exchanges mantêm online para processar saques —, o que pode aumentar a eficiência operacional, mas também ampliar a superfície de ataque caso os sistemas de assinatura ou os controles de acesso sejam comprometidos.
A TRM Labs atribuiu o ataque ao grupo TraderTraitor, da Coreia do Norte. Essa atribuição está alinhada com a caracterização pública feita anteriormente pelo Federal Bureau of Investigation dos EUA, que associou o TraderTraitor ao roubo de US$ 1,5 bilhão da Bybit em fevereiro de 2025. A Binance não confirmou de forma independente a identidade dos invasores, e seu co-CEO Richard Teng ressaltou que a empresa não atribuiu a responsabilidade a nenhum indivíduo.
A Binance também explicou como a invasão ocorreu, afirmando que não foi resultado de um simples uso indevido de permissões com “um clique” por um único engenheiro. Segundo Teng, os investigadores ainda estão tentando compreender o alcance mais amplo da invasão, e a exchange não atribuiu a responsabilidade a nenhum indivíduo.
Binance reserva US$ 6,34 bilhões, mas a recuperação ainda é incerta
A Binance declarou que reservou mais de US$ 6,34 bilhões em fundos da empresa para cobrir as perdas. A exchange afirmou que US$ 5 bilhões desse montante já estavam mantidos nos tokens afetados, e que o restante cobriria a diferença por meio da compra de tokens em exchanges e de acordos de balcão.
Um porta-voz da Binance disse à Cointelegraph que os US$ 5 bilhões estavam sob custódia da empresa, mas se recusou a fornecer os endereços das carteiras por questões de segurança. Já a CertiK afirmou que precisava de informações adicionais para verificar as reservas de forma independente. Essa distinção é importante para os participantes do mercado: sem visibilidade independente sobre a custódia e os saldos de tokens, até mesmo declarações bem-intencionadas sobre prova de reservas podem ser difíceis de validar rapidamente por terceiros durante um incidente em andamento.
A comunicação da Binance também destaca uma nuance importante para clientes e contrapartes. Fundos congelados não são necessariamente fundos recuperados. Embora parceiros do setor tenham congelado ativos no valor de cerca de US$ 3 bilhões, a Binance ainda não detalhou quanto das criptomoedas roubadas voltou ao seu controle.
EIP-7702 do Ethereum em destaque após esvaziamento por delegação
Embora o roubo tenha se concentrado em carteiras da Binance, a atenção técnica se voltou para o EIP-7702 do Ethereum. A Cointelegraph noticiou anteriormente que a atualização passou a ser investigada depois que invasores a usaram para esvaziar uma carteira da Binance. O EIP-7702 permite que uma carteira autorize um software a agir em seu nome, o que levantou questões sobre como as delegações interagem com os procedimentos de aprovação e segurança específicos das exchanges.
O CEO da Blockaid, Ido Ben-Natan, disse à Cointelegraph que sistemas de assinatura comprometidos provavelmente tiveram um papel central ao possibilitar o roubo. Ele acrescentou que os invasores poderiam potencialmente ter roubado os fundos sem o EIP-7702, mas que o mecanismo pode ter ajudado a contornar determinadas salvaguardas e executar o roubo de forma mais coordenada.
O co-CEO da Binance, Richard Teng, disse que os investigadores descobriram que o invasor usou uma delegação EIP-7702 para obter autoridade de execução sobre uma carteira quente sem passar pelos controles normais de aprovação da Binance. Teng também mencionou um “mecanismo de autodestruição” que destruiu ferramentas e rastros, o que, segundo ele, dificultou a investigação.
A Binance também declarou que os investigadores descobriram outras violações além do laptop inicialmente suspeito de ter sido comprometido. A exchange informou que não há indícios de vazamento das chaves privadas das carteiras e disse que espera divulgar novas descobertas técnicas em cerca de 48 horas.
Separadamente, a Chainalysis observou milhares de transações em rápida sucessão, o que pode indicar uma atividade automatizada de lavagem de dinheiro. Esse padrão — fundos passando entre endereços e, às vezes, retornando a carteiras usadas anteriormente — costuma ser observado em tentativas de ocultar a origem dos recursos durante ataques de grande escala, embora a classificação precisa da intenção e o percurso completo dos fundos talvez só fiquem mais claros à medida que o rastreamento avançar.
Saques e medidas de liquidez: Aave reabre, Binance programa retomada gradual
O ataque repercutiu em outras áreas da infraestrutura do mercado. Após o roubo, medidas de precaução incluíram o congelamento de novos depósitos e da atividade de empréstimos na plataforma de empréstimos descentralizada Aave. A Cointelegraph noticiou que a Aave reabriu seus mercados na tarde de sexta-feira, enquanto os saques da Binance continuavam suspensos.
Em uma atualização publicada nas redes sociais na sexta-feira, a Binance disse que pretendia começar a reabrir os saques gradualmente no domingo, 1º de novembro, após concluir as verificações de segurança. A exchange também indicou que depósitos e outros serviços considerados não afetados continuariam funcionando.
Junto com o plano de retomada dos saques, a Binance afirmou que faria uma primeira fotografia das provas de reservas em até 12 horas após o anúncio, com resultados previstos para segunda-feira. O objetivo do relatório é demonstrar quais ativos a Binance detém e como eles garantem os saldos dos clientes.
Para usuários e traders, a questão imediata não é apenas se os saques serão retomados no prazo, mas também se a exchange conseguirá oferecer transparência confiável e verificável com rapidez suficiente para restaurar a confiança. Dada a escala do roubo, até mesmo atualizações graduais sobre custódia, progresso da recuperação e lições técnicas relacionadas aos controles de carteiras quentes e à execução delegada provavelmente influenciarão a rapidez com que a confiança do mercado será restabelecida.
Enquanto a Binance conclui as verificações de segurança e publica novas descobertas técnicas, os leitores devem acompanhar três pontos: a confirmação do cronograma de retomada dos saques, a validação independente das declarações da empresa sobre suas reservas e informações atualizadas sobre quanto das criptomoedas roubadas foi efetivamente recuperado ou ainda está circulando pelo sistema.
Este artigo foi publicado originalmente como “Ataque de US$ 6,3 bilhões à Binance: resumo cronológico de como a invasão aconteceu”, no Crypto Breaking News — sua fonte confiável de notícias sobre criptomoedas, Bitcoin e atualizações sobre blockchain.