

Há anos, a indústria cripto nos diz que as chaves privadas são a base da segurança dos ativos digitais.
Mas o incidente da Binance levanta uma questão diferente:
O que acontece quando os invasores não precisam quebrar a criptografia, mas podem comprometer a infraestrutura que autoriza as transações?
Em 29 de outubro de 2026, a Binance sofreu uma violação de segurança envolvendo aproximadamente US$ 6,3 bilhões em criptoativos.
A investigação inicial apontou para o laptop comprometido de um engenheiro de DevOps. No entanto, a Binance confirmou posteriormente que os investigadores haviam descoberto pontos adicionais de invasão.
Curiosamente, a Binance não relatou nenhuma evidência de que as chaves privadas das carteiras tivessem sido vazadas.
Esse detalhe merece mais atenção do que o valor destacado na manchete.
A vulnerabilidade real pode ter estado nos sistemas ao redor das carteiras.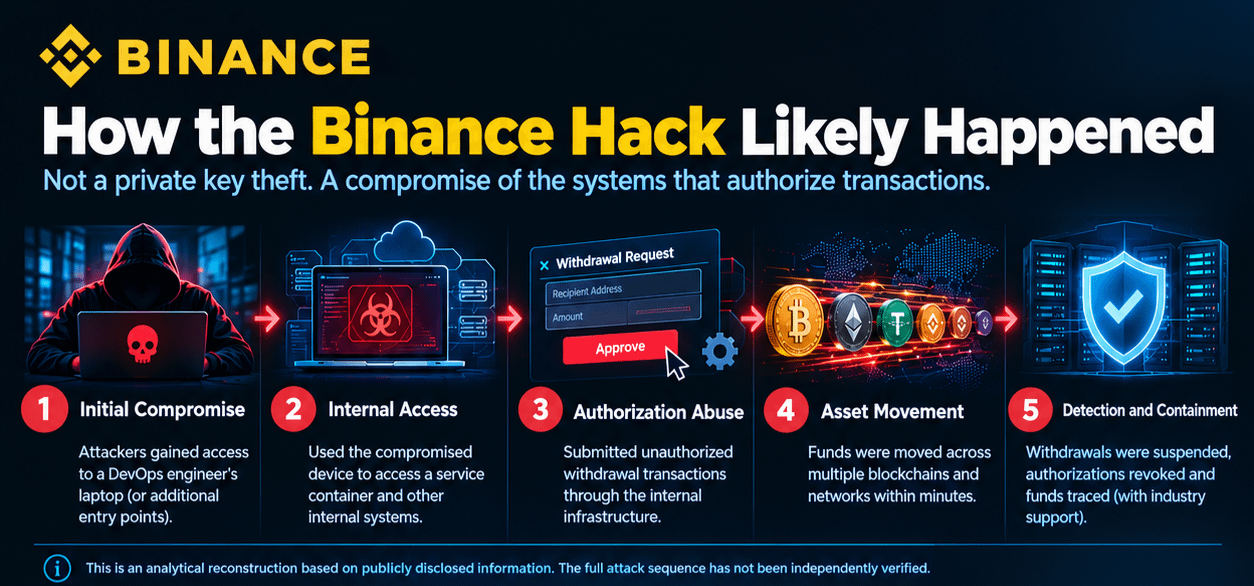
Uma corretora de criptomoedas não é apenas um conjunto de carteiras. É uma infraestrutura interconectada que envolve dispositivos de funcionários, ambientes de nuvem, contêineres de serviços, sistemas de autorização de transações e controles de saque.
Se os invasores conseguirem comprometer um número suficiente desses componentes interconectados, poderão autorizar transações sem quebrar diretamente a criptografia subjacente.
É aqui que o incidente se torna um problema arquitetônico, em vez de apenas mais um ataque a uma carteira.
A segunda questão é a concentração de risco.
Uma corretora pode distribuir os ativos entre várias carteiras, mas isso não cria automaticamente limites de segurança independentes.
Se várias carteiras dependerem de uma infraestrutura de autorização comprometida, distribuir os fundos pode oferecer menos proteção do que o esperado.
A questão não é simplesmente quantas carteiras uma corretora opera.
A questão é quanto dano um único sistema comprometido pode causar.
Há outra contradição interessante neste incidente.
A Binance informou que aproximadamente US$ 3 bilhões em ativos afetados foram congelados graças à cooperação com parceiros do setor e emissores de ativos.
Isso demonstra a utilidade de uma intervenção coordenada, mas também destaca o controle centralizado que existe em algumas partes do ecossistema cripto.
Os emissores de stablecoins podem congelar determinados ativos. Essa capacidade pode ajudar a conter roubos, mas também introduz uma troca entre a possibilidade de recuperação e a propriedade sem necessidade de permissão.
Uma coisa não deve ser confundida com a outra.
A Binance destinou mais de US$ 6,34 bilhões em recursos da empresa e do SAFU para cobrir as perdas relatadas.
Isso trata das consequências financeiras para os clientes.
Mas a compensação financeira não resolve automaticamente o problema de segurança subjacente.
O setor precisa de respostas sobre a infraestrutura comprometida, a autorização de saques, os sistemas de monitoramento e os limites do acesso do invasor.
Minha principal conclusão deste incidente:
Muitas vezes, avaliamos a segurança cripto perguntando se as chaves privadas estão protegidas.
Talvez também devêssemos fazer uma pergunta mais difícil:
Quanto dinheiro um invasor pode movimentar depois de comprometer apenas um componente confiável do sistema?
Porque proteger a chave é apenas uma parte da proteção dos ativos.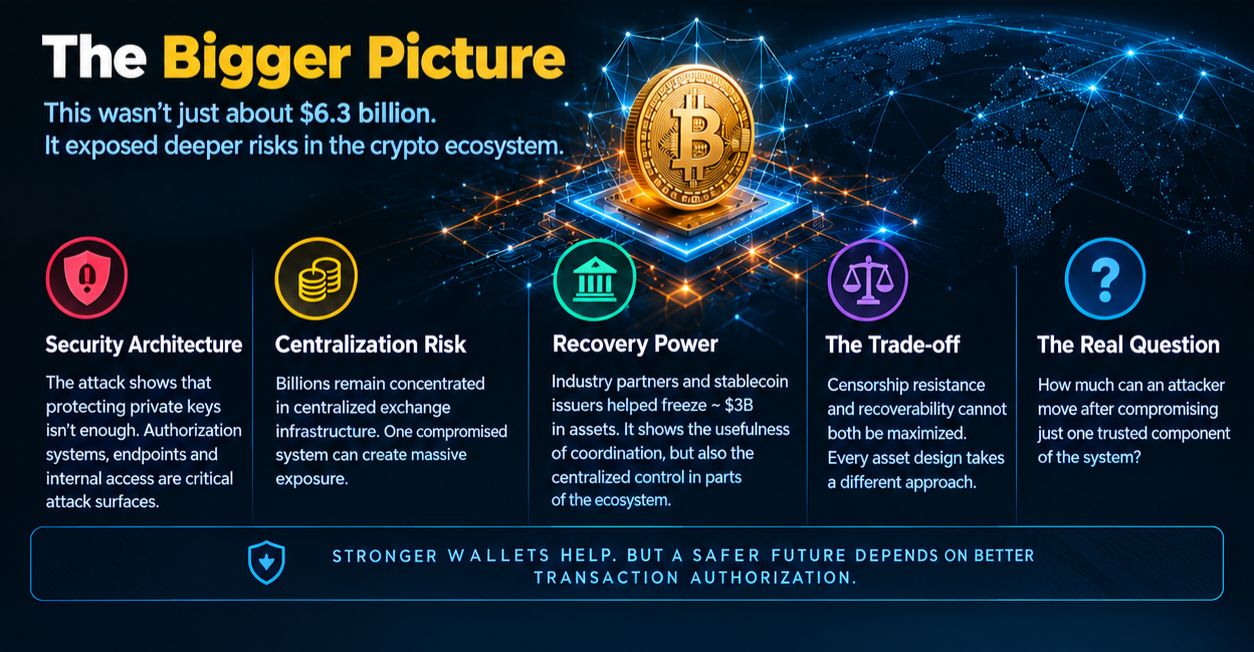
O que você acha que é mais importante para a próxima geração de corretoras: uma segurança mais robusta para as carteiras ou uma arquitetura de autorização de transações fundamentalmente reformulada?