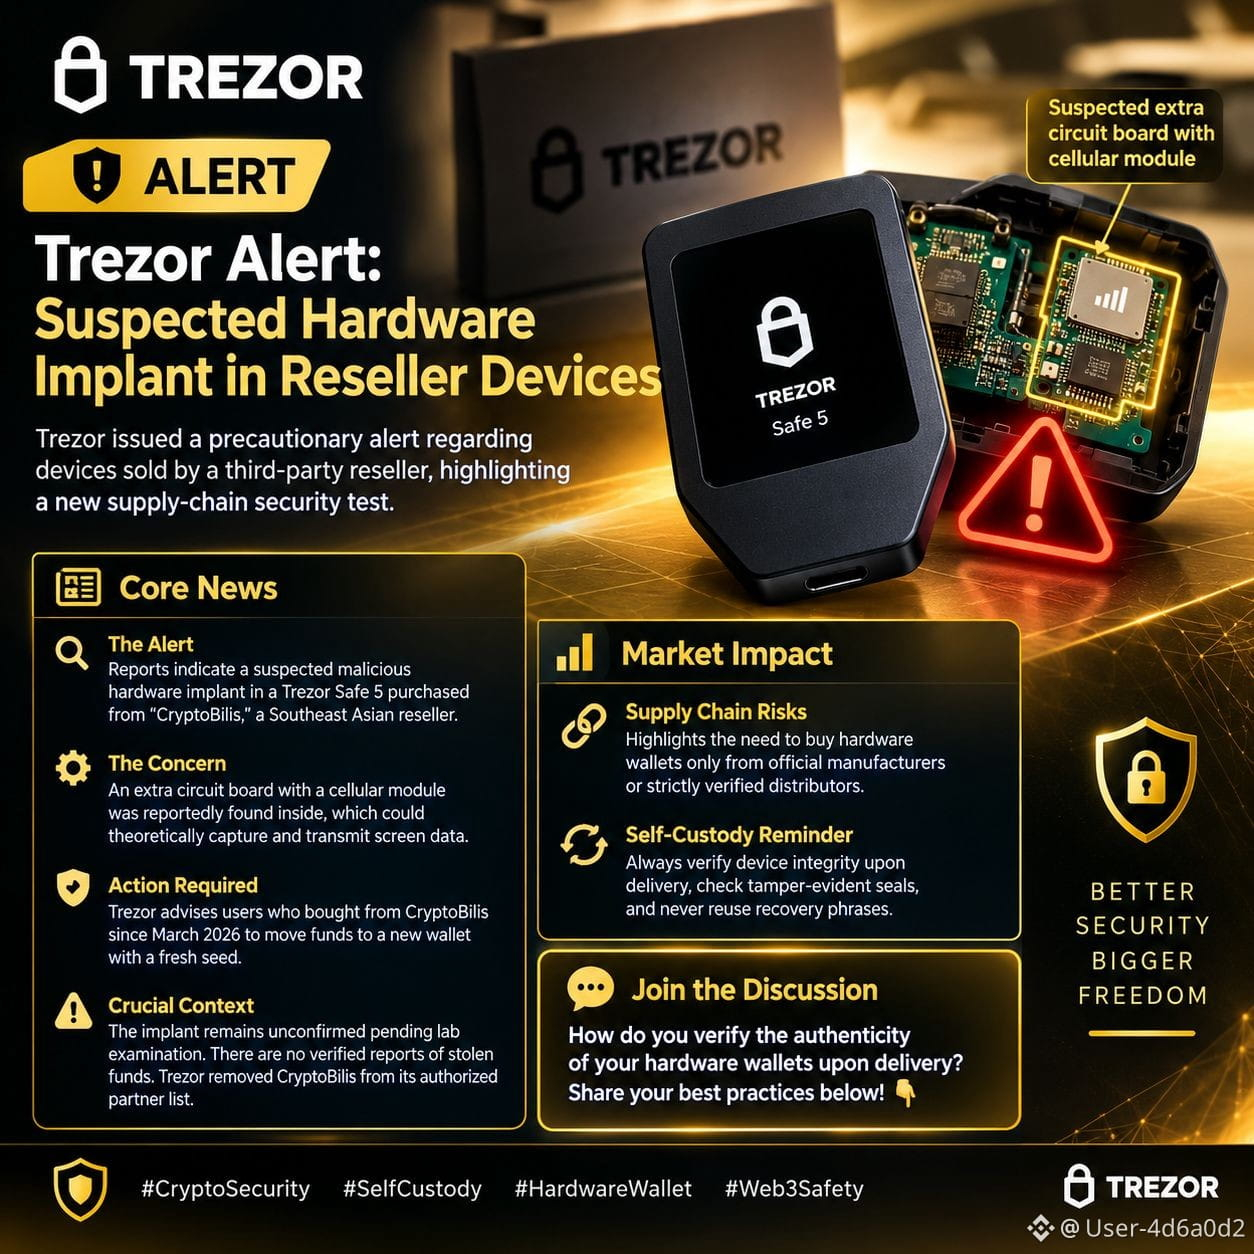
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents 🛡️ Alerta da Trezor: suspeita de implante de hardware em dispositivos de revendedores
A Trezor emitiu um alerta preventivo sobre dispositivos vendidos por um revendedor terceirizado, destacando um novo teste de segurança da cadeia de suprimentos.
📰 Principais notícias:
• 🔍 O alerta: Há relatos de um possível implante malicioso de hardware em uma Trezor Safe 5 comprada da "CryptoBilis", um revendedor do Sudeste Asiático.
• ⚙️ A preocupação: Segundo relatos, foi encontrada no interior uma placa de circuito adicional com um módulo celular, que poderia, em teoria, capturar e transmitir dados da tela.
• 🛡️ Ação necessária: A Trezor recomenda que os usuários que compraram da CryptoBilis desde março de 2026 transfiram seus fundos para uma nova carteira com uma nova frase-semente.
• ⚠️ Contexto crucial: O implante ainda não foi confirmado e aguarda análise laboratorial. Não há relatos verificados de fundos roubados. A Trezor removeu a CryptoBilis da lista de parceiros autorizados.
📊 Impacto no mercado:
• 🔗 Riscos na cadeia de suprimentos: Reforça a necessidade de comprar carteiras de hardware somente de fabricantes oficiais ou distribuidores rigorosamente verificados.
• 🔄 Lembrete sobre autocustódia: Sempre verifique a integridade do dispositivo ao recebê-lo, confira os lacres invioláveis e nunca reutilize frases de recuperação.
💬 Interação:
Como você verifica a autenticidade das suas carteiras de hardware ao recebê-las? Compartilhe suas melhores práticas abaixo! 👇
#SegurançaCripto #Autocustódia #CarteiraDeHardware #Web3Safety
$INTWB $SNXXB $INTCB