
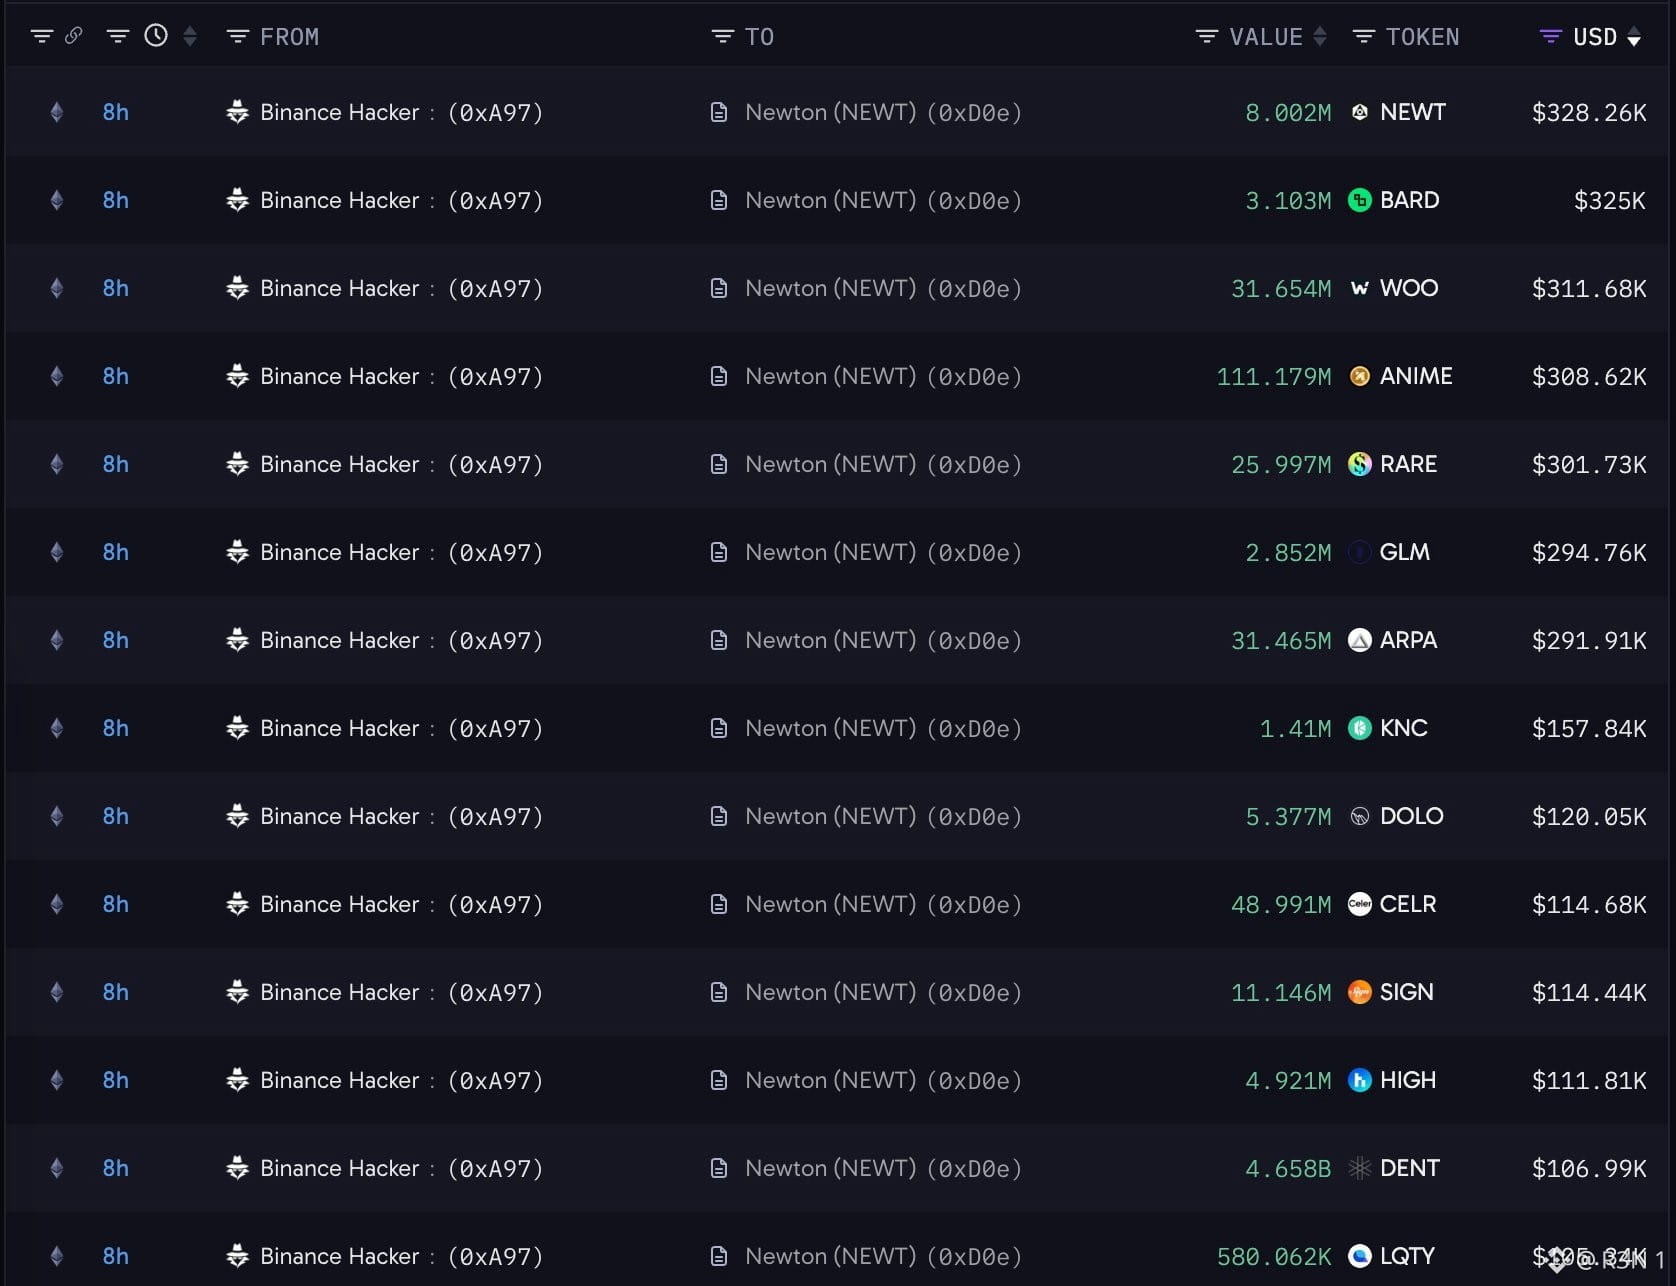
O hacker da Binance cometeu um erro de US$ 3,5 milhões, e ninguém pode desfazê-lo. A Newton Foundation afirma que o invasor por trás do roubo da Binance parece ter enviado cerca de 8 milhões de NEWT, além de outros 17 tokens, diretamente para o endereço do contrato do token NEWT, no valor de cerca de US$ 3,5 milhões aos preços atuais. O contrato em si não foi comprometido. Ele é imutável, não tem proprietário nem administrador, e todos os direitos de gestão foram renunciados on-chain em 2025, então ninguém, nem mesmo a fundação, pode recuperar os tokens. O mesmo design que protege os detentores contra um rug pull de administradores é o que faz esses fundos desaparecerem para sempre. No mundo cripto, “ninguém pode tocar nisso” funciona nos dois sentidos. Isso também combina com o padrão de um ladrão com pressa. O invasor vendeu altcoins, incluindo UNI, ENA, PEPE, LINK, AAVE, ONDO e WLD, por cerca de US$ 158 milhões em ETH, enquanto a Tether e a Circle já congelavam grandes saldos de stablecoins. É em operações rápidas e sob estresse que acontecem erros de endereço. Mas tenha em mente a escala. US$ 3,5 milhões diante de um impacto estimado em US$ 6,3 bilhões, com cerca de US$ 3 bilhões congelados on-chain, é um erro de arredondamento. As linhas do tempo cripto adoram uma justiça poética, e um ladrão desastrado parece uma reviravolta no enredo. Não é. A verdadeira história ainda é sobre custódia, confiança e como a Binance cobrirá a perda. O risco é interpretar isso além da conta. A fundação diz que o invasor “parece” ter cometido um erro, uma interpretação on-chain, não uma conclusão definitiva. O lado otimista é pequeno, mas real: esses tokens estão efetivamente bloqueados, e o design do contrato resistiu a uma pressão incomum. Até o roubo mais planejado pode terminar em um endereço sem saída. No mundo cripto, não há botão para desfazer, nem para as vítimas nem para os ladrões. $SOL #Análise de preço do BTC# #Temporada das altcoins# $BNB

Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone