
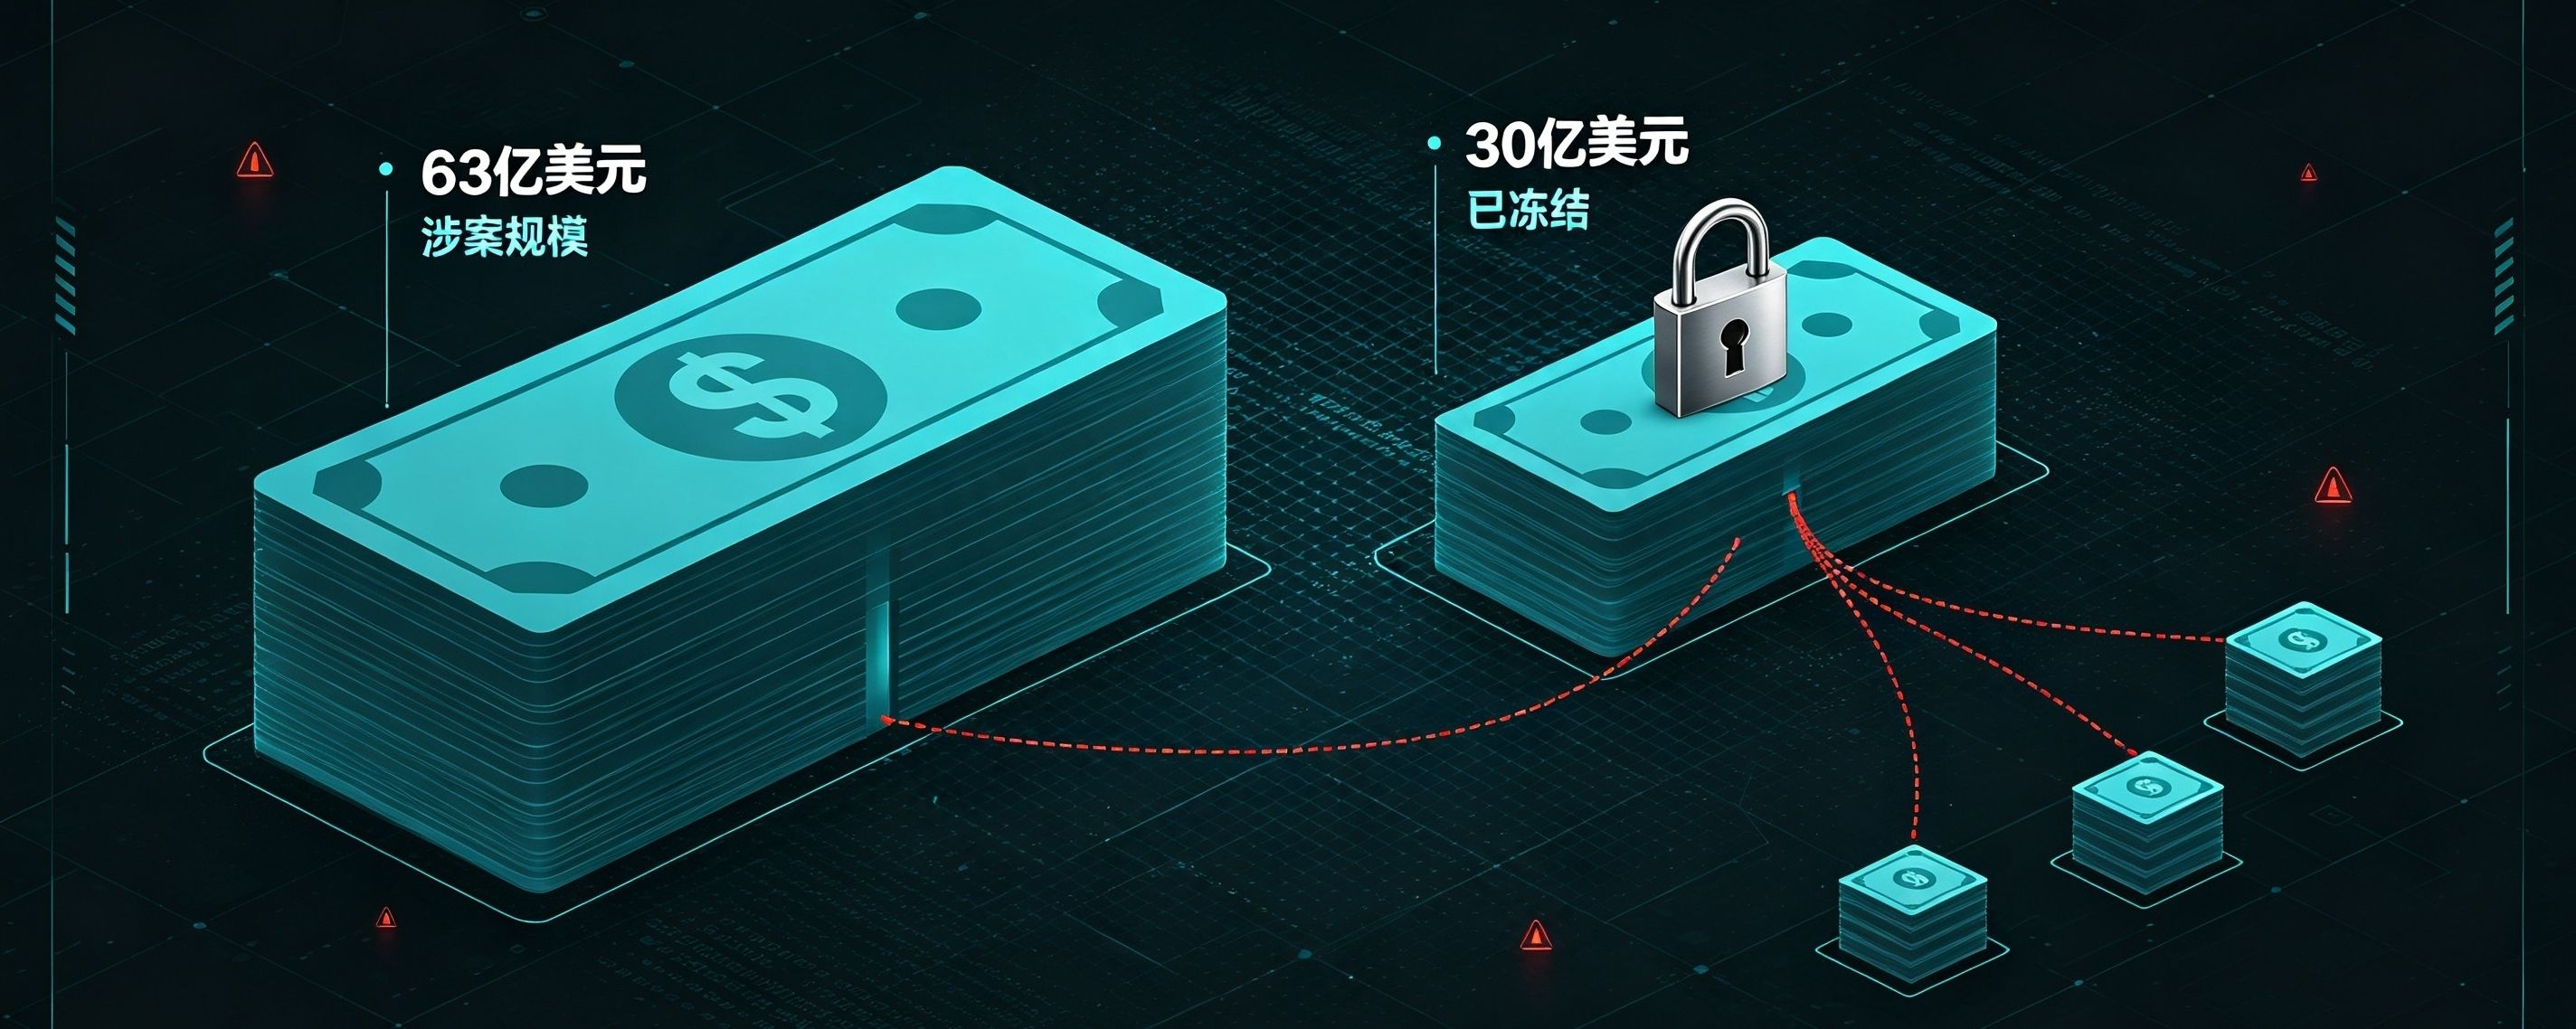

Uma empresa de investigação on-chain atualizou os dados estatísticos sobre o incidente de segurança da Binance. O valor total dos ativos envolvidos no roubo é de aproximadamente US$ 6,3 bilhões. Até o momento, as partes envolvidas, atuando em conjunto, interceptaram e congelaram US$ 3 bilhões em fundos relacionados ao caso — quase metade do total. Os cerca de US$ 3,3 bilhões restantes ainda estão sob o controle dos hackers, e o trabalho de rastreamento continua.
O congelamento de ativos desta vez foi realizado com a colaboração de emissores de stablecoins como Tether e Circle e de equipes de investigação on-chain. O USDT teve o maior volume congelado e foi o principal ativo usado para interceptar os fundos. Os tokens congelados ficam bloqueados em endereços de lista negra, sem possibilidade de transferência, conversão ou movimentação entre blockchains, interrompendo temporariamente os canais de liquidação dos hackers. Os fundos ainda não recuperados estão dispersos por várias blockchains públicas e diversos endereços intermediários. Os hackers continuam recorrendo a transferências fracionadas, movimentações entre blockchains e serviços de mistura para ocultar o rastro dos fundos e dificultar seu rastreamento.
Segundo análises de mercado, o congelamento bem-sucedido de US$ 3 bilhões em ativos reduziu significativamente as perdas efetivas finais do incidente e também aliviou o pânico no mercado. No entanto, os fundos que não foram congelados continuam representando um risco potencial de pressão vendedora: caso os hackers transfiram os ativos gradualmente para corretoras e os vendam, isso ainda poderá abalar o mercado de criptomoedas. A Binance reiterou que a plataforma arcará com todas as perdas dos usuários, que os fundos deles não serão afetados e que as indenizações serão pagas com recursos do fundo SAFU e da própria plataforma.
Pesquisadores de segurança analisam que este incidente também evidencia os dois lados do mecanismo de congelamento por lista de bloqueio dos emissores de stablecoins: em casos graves de roubo de criptomoedas, ele pode interromper rapidamente as perdas e recuperar ativos de grande valor, mas o poder centralizado de congelamento continua suscitando debates no setor sobre a narrativa da descentralização e o controle regulatório. A investigação do incidente ainda está em andamento, e as autoridades ainda não divulgaram um relatório completo sobre a análise do ataque. Os principais pontos a acompanhar são o destino dos fundos roubados restantes e o prazo para a retomada dos depósitos e saques.
Os investidores devem continuar verificando as informações e não confiar em links de indenização não oficiais nem em serviços de saque oferecidos por terceiros. Golpes de phishing são frequentes enquanto incidentes graves de segurança como este repercutem. Os criptoativos são muito voláteis, e o mercado pode sofrer oscilações repetidas conforme avança o rastreamento dos fundos roubados.