
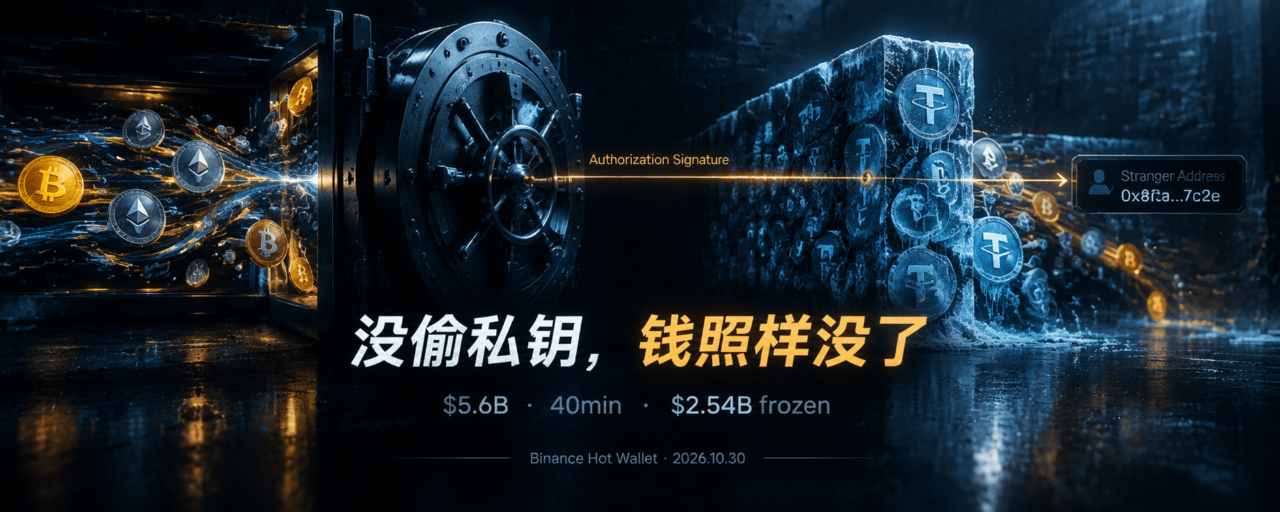
Resumo: a carteira quente da Binance transferiu cerca de 5,6 bilhões de dólares em 40 minutos. O invasor explorou uma autorização EIP-7702, em vez de roubar chaves privadas; cerca de 2,54 bilhões de dólares já foram congelados.
Às 4h24 da madrugada de 30 de outubro, horário de Pequim, dados on-chain mostraram que a carteira quente da Binance identificada como “Binance 14” transferiu 167.464 $ETH para um endereço nunca antes visto, além de levar 63 tipos de tokens, incluindo cerca de 1,615 bilhão de $USDT .
24 segundos depois, “Binance 16” adicionou 28.005 ETH ao mesmo endereço. Às 04:41, “Hot Wallet 34” transferiu 780 milhões de USDC. Às 04:59, transferiu mais 43 milhões.
Todo o processo foi silencioso e contínuo, sem interrupções. Parecia uma transferência interna autorizada.
Quarenta minutos depois, diferentes estimativas apontavam para um total de saídas próximo de US$ 5,6 bilhões. O valor supera os cerca de US$ 1,5 bilhão perdidos pela Bybit em fevereiro de 2025, tornando este o maior roubo de uma exchange da história das criptomoedas — e aconteceu com uma exchange que tem a maior equipe de segurança do mundo e o balanço patrimonial mais robusto.
Três simulações, uma autorização, 40 minutos
Os preparativos para o ataque foram concluídos um dia antes da transferência.
Entre 28 e 29 de outubro, um endereço recém-criado recebeu três transferências de cerca de 0,1 ETH por meio do mixer Tornado Cash, para pagar as taxas de gas. As exchanges não usam mixers para pagar o gas de suas próprias transferências; com base nisso, analistas on-chain emitiram o primeiro alerta.
Na noite de 29 de outubro, o atacante implantou um contrato de varredura e fez duas ou três «simulações» em carteiras que não eram da Binance, confirmando que o contrato funcionava normalmente.
Em 30 de outubro, às 04:21, o atacante enviou uma transação do tipo EIP-7702, «delegando» o código de um contrato malicioso ao endereço «Binance 14». O EIP-7702 é um recurso introduzido na atualização Pectra: uma carteira comum pode alugar temporariamente o código de um contrato inteligente, bastando que o proprietário da carteira autorize uma vez.
O atacante incluiu 50 autorizações na mesma transação, com nonces de N a N+49, apostando que uma delas seria aceita. No fim, apenas uma foi efetivada.
Passaram-se 3 minutos e 24 segundos entre a ativação da autorização e a execução da primeira varredura. O sistema de gestão de riscos da Binance não tomou nenhuma medida para bloqueá-la.
O atacante não quebrou a matemática das chaves privadas. Fez a própria carteira quente assinar uma autorização e, depois, a carteira quente «por conta própria» transferiu os fundos. Na blockchain, parecia uma transferência normal feita pela Binance 14.
O que pode ser congelado — e o que não pode
Na primeira hora após o incidente, Tether e Circle agiram, uma após a outra. A Tether congelou mais de 1,567 bilhão de USDT, e a Circle congelou cerca de 823 milhões de USDC. Somados aos cerca de 200 milhões de RLUSD da Ripple e aos aproximadamente US$ 27,8 milhões em USD1 da World Liberty, o total congelado chegou a cerca de US$ 2,54 bilhões, aproximadamente 45% do total que saiu.
Este é o fato estrutural mais importante a registrar sobre o incidente.
USDT e USDC são tokens emitidos de forma centralizada, e seus emissores mantêm o poder de congelar qualquer endereço. É muito provável que as stablecoins roubadas pelos hackers estejam agora bloqueadas. Já ETH e BTC pertencem a redes sem emissores; nenhuma instituição pode apertar esse botão.
Neste setor, quanto mais «descentralizados» são os fundos, mais difícil é recuperá-los depois de um roubo; quanto maior a dependência de emissores centralizados, mais seguros eles acabam sendo. Essa ironia não é nova, mas os US$ 5,6 bilhões a tornam especialmente concreta.
Segundo os dados da Arkham, os endereços associados aos hackers ainda detêm ativos no valor de cerca de US$ 5,875 bilhões, distribuídos por 65 tokens. Os cerca de US$ 2,54 bilhões congelados correspondem à parcela em stablecoins; as perspectivas de recuperação dos ativos em ETH, BTC e outros dependem do rastreamento on-chain e da cooperação das autoridades.
O terceiro ataque à Binance — com um valor mil vezes maior
Esta não é a primeira vez que a Binance é atacada por hackers.
Em 7 de maio de 2019, hackers retiraram 7.000 bitcoins da carteira quente da Binance, então avaliados em cerca de US$ 41 milhões. O ataque envolveu phishing, vírus e técnicas combinadas, tendo como alvo as chaves de API e os códigos de autenticação de dois fatores (2FA) dos usuários. O fundo SAFU cobriu integralmente as perdas, e depósitos e saques foram suspensos por uma semana.
Em 7 de outubro de 2022, uma vulnerabilidade na ponte cross-chain Token Hub da BNB Chain permitiu que os atacantes cunhassem 2 milhões de BNB em duas transações, no valor de cerca de US$ 566 milhões. A BNB Chain chegou a interromper temporariamente a produção de blocos.
Em sete anos, foram três ataques, e o valor passou de US$ 41 milhões para US$ 566 milhões e, depois, US$ 5,6 bilhões — um aumento de mais de mil vezes. Mas o ponto de entrada quase não mudou: em nenhum dos casos a matemática das chaves foi quebrada; em vez disso, os processos que as utilizavam foram contornados. Em 2019, o phishing roubou chaves de API e códigos 2FA; em 2022, foi a lógica de validação da ponte cross-chain; desta vez, a permissão de assinatura da carteira quente foi «delegada» a um contrato malicioso.
A forma muda, mas o ponto fraco não — está sempre na junção entre as «pessoas» e os «sistemas».
De onde vêm os recursos para cobrir as perdas
Às 8h04 da manhã do dia 30, He Yi publicou: «Os fundos dos usuários estão seguros. A Binance cobrirá todas as perdas causadas por este ataque. Depósitos e saques estão temporariamente suspensos.» CZ compartilhou a publicação e acrescentou que as perdas poderiam ultrapassar ligeiramente US$ 1 bilhão, mas seriam cobertas integralmente.
A estimativa de 0xngmi, fundador da DefiLlama, serve de referência: os ativos sob custódia da Binance somam cerca de US$ 144 bilhões. Após descontar as stablecoins congeladas, a perda líquida fica em aproximadamente US$ 1 bilhão, ou 0,69% dos ativos sob custódia.
O fundo SAFU, criado pela Binance em 2018, teve por muito tempo um valor divulgado publicamente na ordem de US$ 1 bilhão. Se a perda líquida for, como disse CZ, ligeiramente superior a US$ 1 bilhão, a fonte efetiva dos recursos para cobrir as perdas já não será esse fundo, mas o próprio balanço patrimonial da Binance.
O mecanismo de cobertura deixou de ser «um fundo de reserva preparado» e passou a ser «o crédito de uma empresa».
Este não é um problema exclusivo da Binance. No primeiro semestre de 2026, a SlowMist contabilizou 182 incidentes de segurança, com perdas de cerca de US$ 956 milhões, um aumento de 50,41% em relação ao mesmo período do ano anterior. Segundo os critérios da CertiK, foram 344 incidentes e US$ 1,316 bilhão em perdas. A Hacken contabilizou US$ 1,18 bilhão em perdas no terceiro trimestre, alta de 55% em relação ao trimestre anterior, sendo 77% relacionadas a pontos cegos na cadeia de suprimentos.
Em valor perdido, as chaves privadas e a segurança operacional representam 74,3%; em número de incidentes, as vulnerabilidades de código representam 79,3%. O que mais falha é o código; o que sempre é mais letal são as permissões.
O que observar a seguir
A autorização EIP-7702 foi revogada? Dados on-chain indicam que, até o momento da publicação, a delegação maliciosa ainda não havia sido revogada. Enquanto a autorização continuar ativa, quaisquer fundos que interajam com essa carteira estarão sujeitos a novos riscos.
Os ativos congelados poderão ser devolvidos? O congelamento de US$ 2,54 bilhões é o primeiro passo; a devolução exige um acordo entre os emissores, as exchanges e as autoridades policiais. Congelamento não significa reembolso — uma distinção que voltará a aparecer nas etapas seguintes do processo.
O limite entre as perdas líquidas e o SAFU: como se reconciliam os «pouco mais de US$ 1 bilhão» mencionados por CZ e o valor congelado nos registros contábeis? A resposta determina quanto o balanço patrimonial da Binance realmente absorveu e se o fundo SAFU foi efetivamente consumido.
A identidade dos responsáveis pelo ataque: o método utilizado é muito semelhante ao dos casos da Bybit e da Bitget, atribuídos pelo FBI e pela Chainalysis ao grupo Lazarus, da Coreia do Norte. A atribuição influenciará os próximos passos da investigação e as possibilidades de recuperação dos ativos.
Aviso: este conteúdo é apenas para fins informativos. Faça sua própria pesquisa.