🔓 Coinbase: dados de clientes vazaram… sem invasão da Coinbase. Veja por que isso ainda diz respeito a você
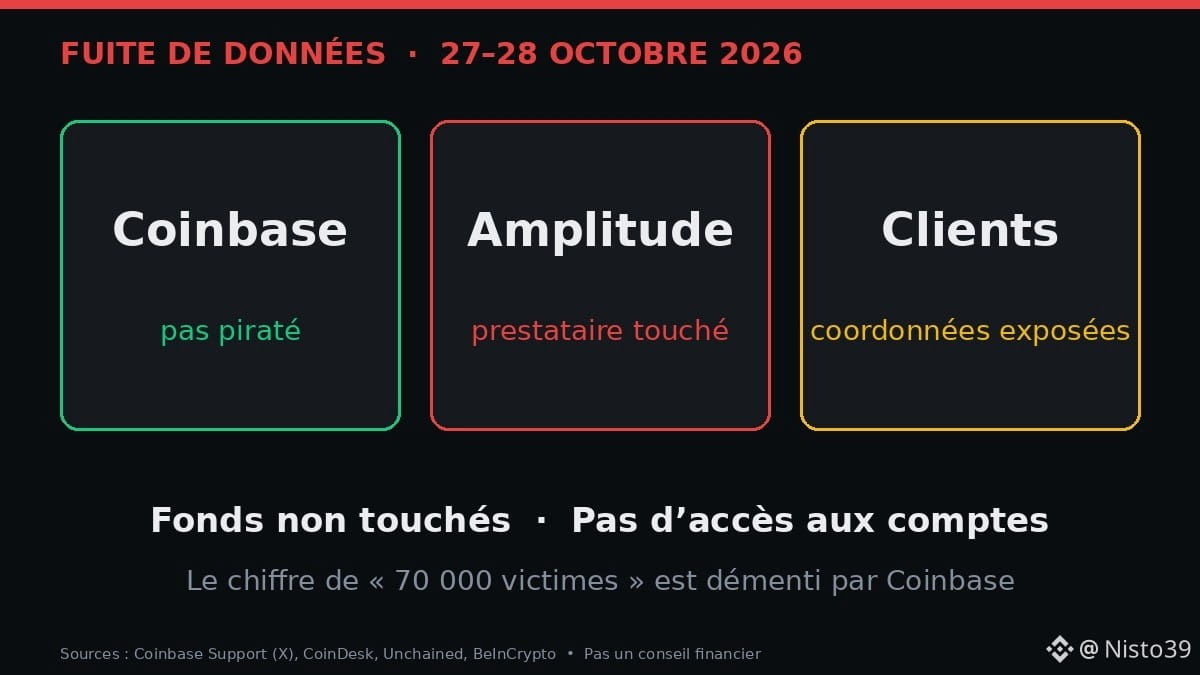
Na noite de 27 de outubro (horário dos EUA), a Coinbase confirmou um incidente na Amplitude, um serviço de análise que utiliza:
• Dados de contato e algumas informações de transações de um « pequeno número » de clientes foram expostos
• Nenhum endereço postal nem informação que permita acessar uma conta, segundo a Coinbase
• Nenhum sinal de acesso aos próprios sistemas, fundos não foram afetados e os clientes envolvidos foram avisados
• O número viral de « 70.000 vítimas » é falso, segundo a Coinbase
• Na mesma semana, na Coreia: a Bithumb relatou uma invasão a uma ferramenta interna usada por funcionários e o roubo de dados pessoais, sem notícia de perda de criptomoedas
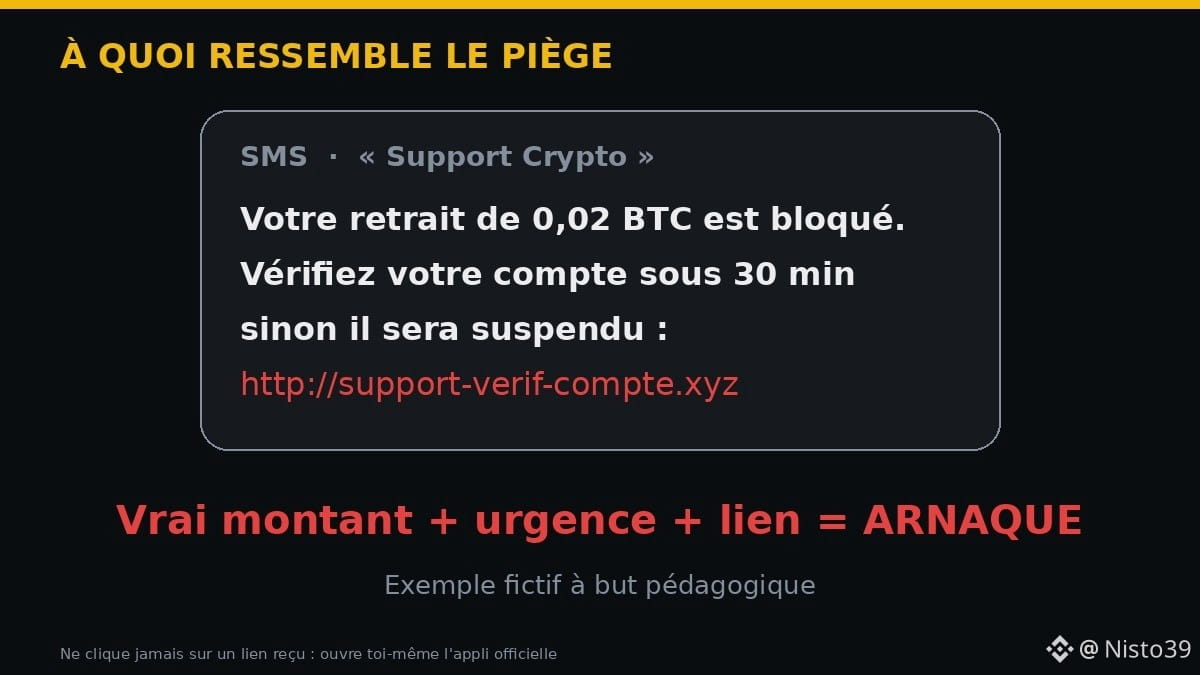
🧠 Por que isso é um risco? Com seu e-mail, seu número de telefone e um valor real que você comprou, um golpista pode criar uma mensagem muito convincente: « Seu saque de 0,02 $BTC está bloqueado, clique aqui ». Isso é phishing.
👨🏿🔧 Exemplo: Sékou, mecânico em Conacri, recebe um SMS do « Suporte » que menciona sua última compra de $ETH . O link leva a um site falso.
➡️ Ele não clica.
➡️ Abre o aplicativo oficial por conta própria: nenhum alerta.
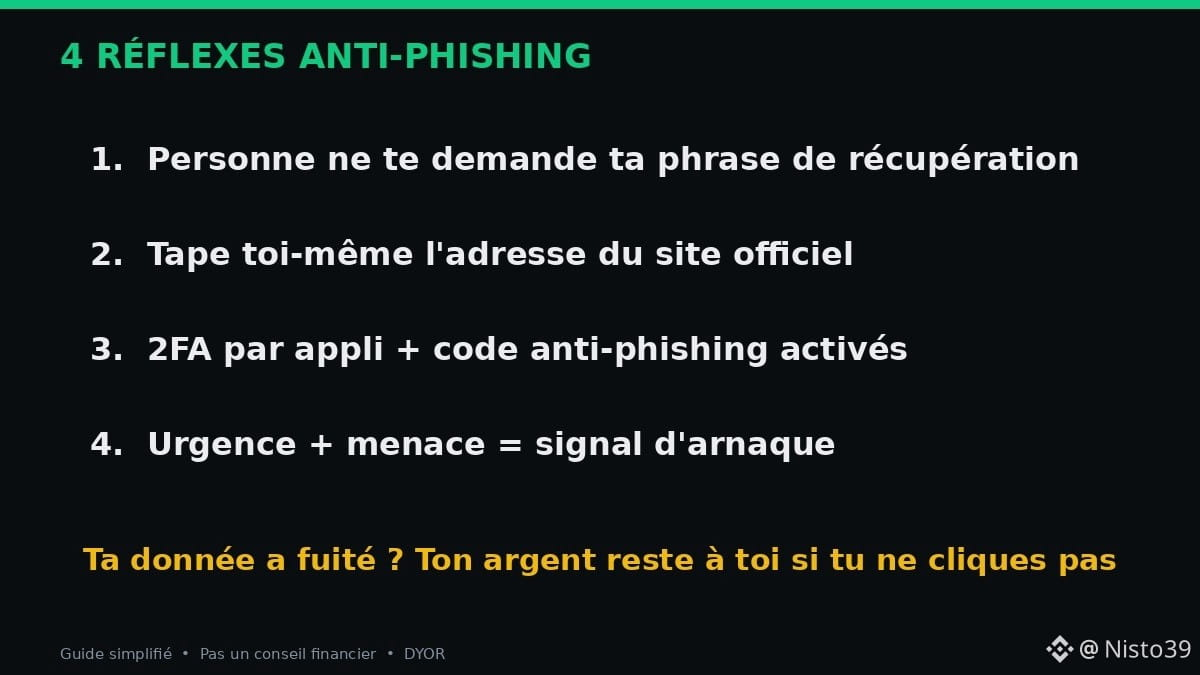
✅ Boas práticas:
1. Nenhum suporte legítimo pede sua frase de recuperação nem seu código 2FA
2. Digite o endereço do site você mesmo; nunca acesse por um link recebido
3. Ative a 2FA por aplicativo (não apenas por SMS) e um código anti-phishing
4. Urgência + ameaça = sinal de golpe
E você, já recebeu uma mensagem falsa de « suporte de cripto »? Conte 👇
Fontes: Suporte da Coinbase (X), CoinDesk, Unchained, BeInCrypto. Isto não é aconselhamento financeiro.
#Securite #Phishing #Coinbase #CryptoNews #África