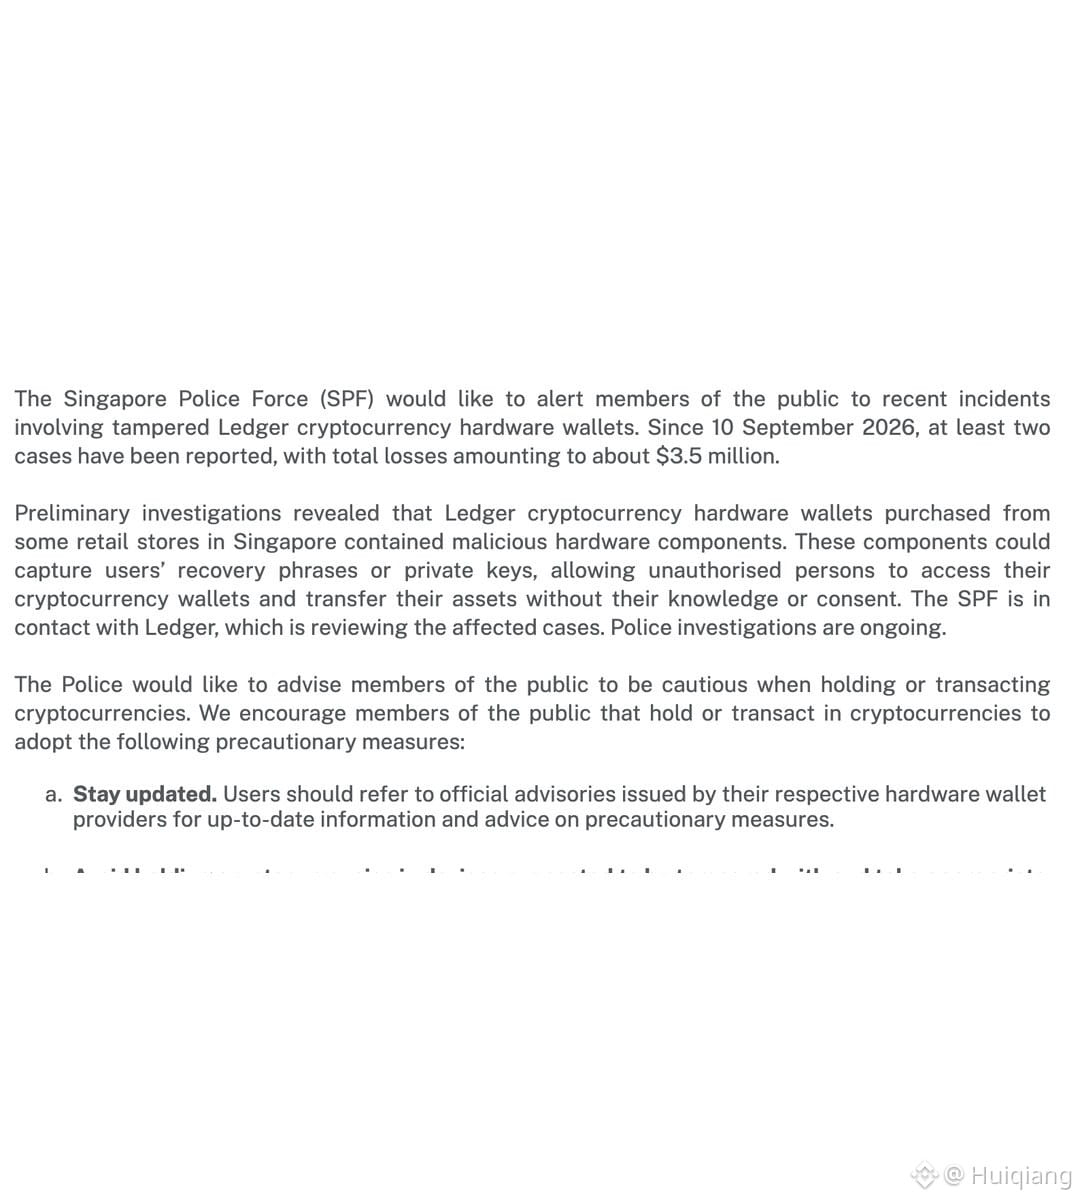
A Polícia de Singapura publicou um comunicado oficial em 28 de outubro. Isso é importante para todos que usam uma carteira de hardware.
Desde 10 de setembro, foram registrados pelo menos dois casos, com prejuízos de cerca de 3,5 milhões de dólares singapurianos (aproximadamente 2,7 milhões de dólares americanos). Uma investigação preliminar revelou que algumas carteiras de hardware Ledger compradas em lojas físicas de Singapura tinham hardware malicioso instalado, capaz de ler diretamente sua frase de recuperação e suas chaves privadas.
O método é mais sofisticado do que se imagina: eles abrem o dispositivo original e instalam um chip adicional e um eSIM. Durante a inicialização, as 24 palavras exibidas na tela são copiadas exatamente como aparecem e enviadas pela rede móvel. Ao abrir o dispositivo, é possível ver os fios extras da antena. Para ter uma ideia do preço: os dispositivos adulterados são vendidos por cerca de metade do preço original.
Desde 13 de outubro, a Ledger pediu a suspensão das vendas em sete mercados do Sudeste Asiático e de Hong Kong. A empresa afirmou que se trata de um ataque de distribuição pontual, direcionado a um revendedor específico, e não de uma invasão sistemática da cadeia de suprimentos. Analistas de blockchain estimam que as perdas totais do incidente ficaram entre 86 e 93 milhões de dólares americanos. A Tether congelou cerca de 10 milhões de USDT.
O ponto mais importante a lembrar: o Genuine Check da Ledger verifica apenas a autenticidade do chip. Se o chip original não tiver sido substituído, ele não detectará adulterações físicas. Portanto, o verdadeiro risco da autocustódia muitas vezes não está no próprio dispositivo, mas em quem o vendeu para você.
Desde 10 de setembro, foram registrados pelo menos dois casos, com prejuízos de cerca de 3,5 milhões de dólares singapurianos (aproximadamente 2,7 milhões de dólares americanos). Uma investigação preliminar revelou que algumas carteiras de hardware Ledger compradas em lojas físicas de Singapura tinham hardware malicioso instalado, capaz de ler diretamente sua frase de recuperação e suas chaves privadas.
O método é mais sofisticado do que se imagina: eles abrem o dispositivo original e instalam um chip adicional e um eSIM. Durante a inicialização, as 24 palavras exibidas na tela são copiadas exatamente como aparecem e enviadas pela rede móvel. Ao abrir o dispositivo, é possível ver os fios extras da antena. Para ter uma ideia do preço: os dispositivos adulterados são vendidos por cerca de metade do preço original.
Desde 13 de outubro, a Ledger pediu a suspensão das vendas em sete mercados do Sudeste Asiático e de Hong Kong. A empresa afirmou que se trata de um ataque de distribuição pontual, direcionado a um revendedor específico, e não de uma invasão sistemática da cadeia de suprimentos. Analistas de blockchain estimam que as perdas totais do incidente ficaram entre 86 e 93 milhões de dólares americanos. A Tether congelou cerca de 10 milhões de USDT.
O ponto mais importante a lembrar: o Genuine Check da Ledger verifica apenas a autenticidade do chip. Se o chip original não tiver sido substituído, ele não detectará adulterações físicas. Portanto, o verdadeiro risco da autocustódia muitas vezes não está no próprio dispositivo, mas em quem o vendeu para você.