


A violação de dados da Coinbase reacendeu as discussões sobre a segurança das criptomoedas, mas o incidente levanta uma questão mais ampla do que saber se os usuários devem confiar em corretoras centralizadas. Um incidente na provedora de análises Amplitude expôs informações de contato pertencentes a um pequeno grupo de clientes da Coinbase.
A Coinbase descreveu o grupo afetado como um “pequeno grupo” de clientes, mas não confirmou publicamente o número exato de vítimas. Ainda assim, a exposição pode criar oportunidades para tentativas direcionadas de phishing e engenharia social. Criminosos podem usar dados reais de clientes para fazer com que alertas de segurança fraudulentos, ligações de suporte e solicitações de verificação de conta pareçam legítimos.
 ALERTA DE VIOLAÇÃO DE DADOS: informações de contacto de clientes da Coinbase expostas num incidente de segurança no fornecedor de análise de dados Amplitude.
Alegadamente, hackers acederam a informações de contacto pertencentes a mais de 70 000 utilizadores da Coinbase.
A Coinbase confirma que não há provas de acesso não autorizado… pic.twitter.com/teinDjUk9H
— Coin Bureau (@coinbureau) 28 de outubro de 2026
A Coinbase também sofreu um incidente de segurança separado em maio de 2025, quando criminosos subornaram funcionários de apoio ao cliente no estrangeiro para obter informações de clientes. A empresa estimou que os custos potenciais de reembolso e correção poderiam atingir 400 milhões de dólares.
Os incidentes envolveram métodos diferentes, segundo os relatos, mas ambos realçam a importância de restringir o acesso aos dados dos clientes e de analisar cuidadosamente as relações com terceiros.
O incidente ocorre numa altura em que o fabricante de carteiras de hardware Ledger está sob escrutínio após a exposição de dados de clientes e um ataque separado com implantes de hardware. Em conjunto, estes casos mostram como os utilizadores de criptomoedas enfrentam riscos mesmo quando as suas chaves privadas continuam protegidas.
A Ledger mostra por que razão as carteiras de hardware não conseguem eliminar todos os riscos
A Ledger é outro exemplo de como as ameaças à segurança vão além do armazenamento de chaves privadas. Em janeiro de 2026, uma violação envolvendo o processador de pagamentos Global-e expôs nomes e informações de contacto associados a clientes da Ledger. Cobrimos o incidente no artigo A Ledger sofre outra violação de dados: nomes e contactos de clientes expostos.
O incidente não revelou que as carteiras ou as chaves privadas da Ledger tivessem sido comprometidas. No entanto, os dados expostos dos clientes podem ajudar os criminosos a identificar proprietários de carteiras de hardware e a criar campanhas de phishing convincentes e direcionadas.
 ÚLTIMA HORA: a Ledger confirmou a presença de um implante de hardware não autorizado numa carteira vendida através do seu revendedor oficial CryptoBilis.
O ataque à cadeia de abastecimento levou ao esvaziamento de 311 carteiras, num total de 92,9 milhões de dólares.
A CryptoBilis deixou de vender todas as carteiras de hardware (incluindo Trezor, Tangem e SafePal). pic.twitter.com/udS7NLwI0V
— International Cyber Digest (@IntCyberDigest) 10 de outubro de 2026
Mais recentemente, a Ledger confirmou que os dispositivos vendidos pelo revendedor do Sudeste Asiático CryptoBilis continham implantes de hardware não autorizados. A equipa de segurança da Ledger afirmou que os implantes captavam as frases de recuperação apresentadas durante a configuração do dispositivo e transmitiam-nas por LTE.
A empresa ainda não confirmou o total de perdas nem o número de utilizadores afetados. A investigação também não encontrou indícios de que a própria infraestrutura da Ledger tivesse sido comprometida.
Estes incidentes ilustram dois riscos: a exposição de dados de clientes e a adulteração da cadeia de abastecimento. Uma carteira de hardware pode proteger as chaves privadas contra ataques remotos, mas essa proteção depende da integridade do dispositivo e do seu canal de distribuição.
Descubra: as melhores pré-vendas de tokens
Deve deixar de confiar nas criptomoedas após a violação de dados da Coinbase? Os bancos enfrentam riscos de segurança semelhantes?
As criptomoedas não são as únicas a lidar com fugas de dados e vulnerabilidades de terceiros. Os bancos tradicionais sofreram violações de dados muito semelhantes à da Coinbase, mas essas falhas não invalidam automaticamente o sistema bancário.
Em abril de 2025, um ataque de ransomware atingiu a Toppan Next Tech, uma empresa de impressão que presta serviços ao DBS e ao Bank of China em Singapura. O incidente poderá ter exposto informações pertencentes a 8 200 clientes do DBS e a 3 000 clientes do Bank of China.
As informações expostas incluíam nomes, moradas e determinados dados relacionados com contas. Segundo a Reuters, ambos os bancos afirmaram que os seus sistemas internos não tinham sido comprometidos e que os fundos dos clientes continuavam seguros.
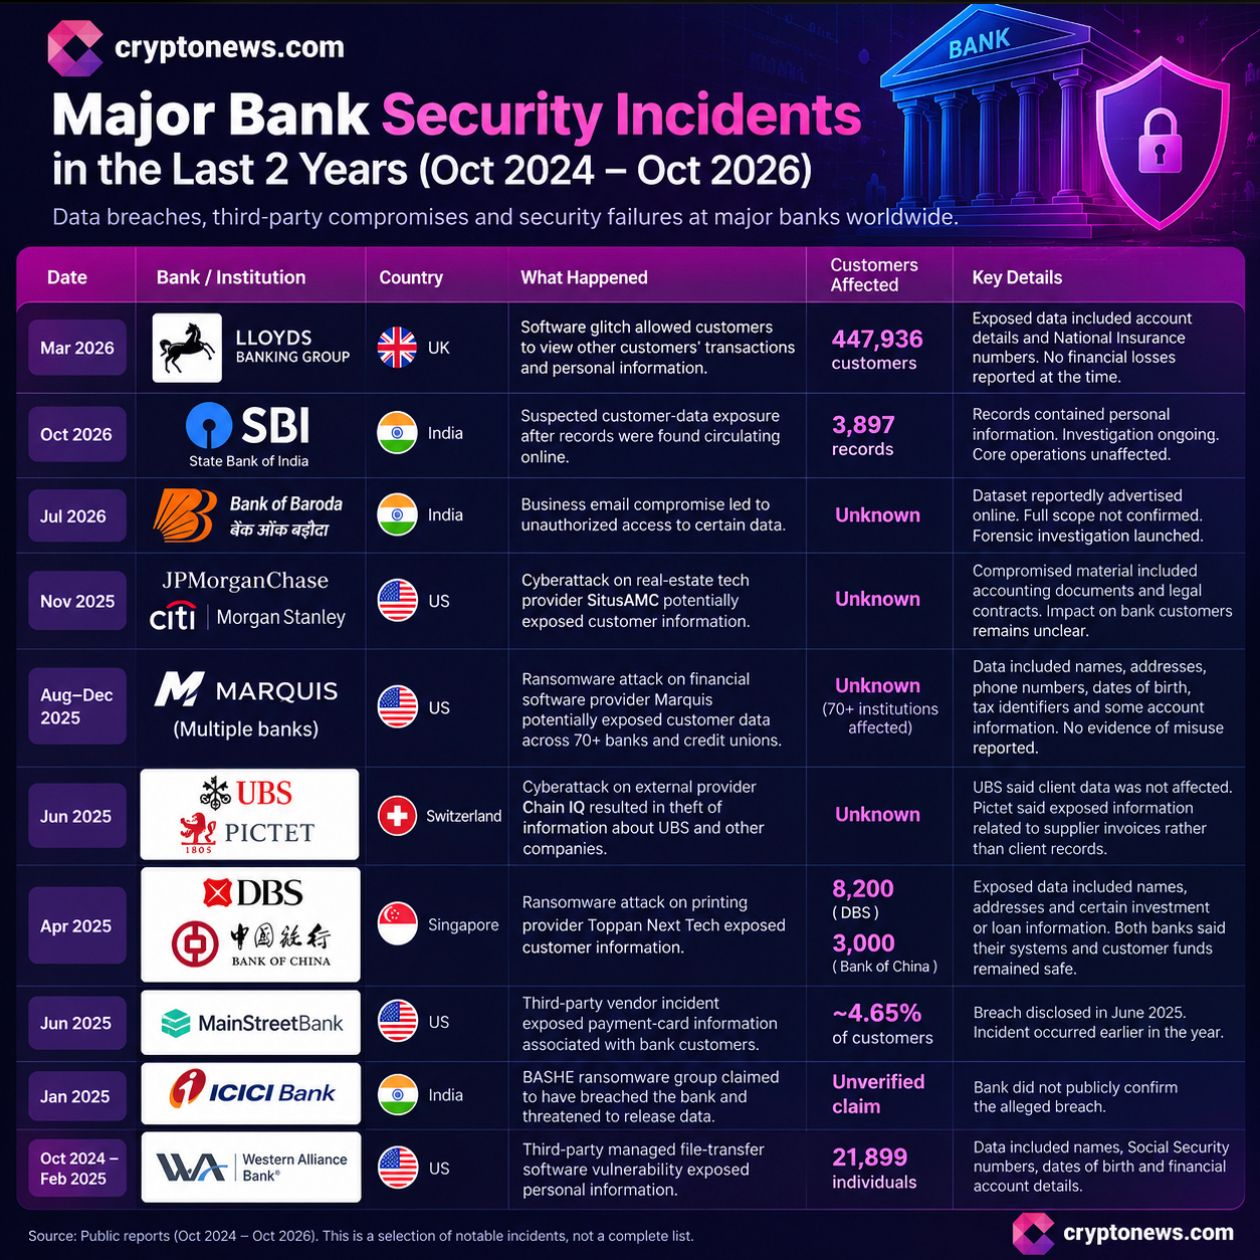
Outro incidente afetou o Lloyds Banking Group em março de 2026. Uma falha de software permitiu que clientes que utilizavam as aplicações do Lloyds, Halifax e Bank of Scotland vissem transações de outros clientes. Até 447 936 clientes poderão ter sido afetados.
O banco afirmou não ter identificado quaisquer perdas financeiras decorrentes do incidente. Ainda assim, foram expostas informações sensíveis e o caso foi alvo de escrutínio parlamentar.
Estes casos mostram que os bancos também enfrentam falhas relacionadas com fornecedores, software e dados de clientes. A sua dimensão não os torna imunes a ataques, e não há provas suficientes para concluir que as violações de segurança bancárias atraem menos atenção apenas por o setor ser maior.
A segurança das criptomoedas tem de ir além do debate sobre custódia
Esta violação de dados da Coinbase não prova que as corretoras centralizadas sejam inerentemente inseguras, tal como os incidentes da Ledger não significam que as carteiras de hardware não tenham valor.
A autocustódia reduz a dependência das corretoras para proteger as chaves privadas. As plataformas centralizadas podem disponibilizar monitorização de contas, deteção de fraude e procedimentos de recuperação. Nenhum dos modelos impede automaticamente fugas de dados, phishing ou comprometimento de hardware.
A segurança tem de abranger todo o ecossistema, incluindo bases de dados de clientes, fornecedores externos, controlos de acesso dos funcionários, fabrico e distribuição de dispositivos.
As empresas de criptomoedas precisam de uma supervisão mais rigorosa dos fornecedores, de limitar o acesso a informações sensíveis e de comunicar incidentes com transparência. Os fabricantes de carteiras de hardware têm de fiscalizar os revendedores e reforçar os processos de verificação dos dispositivos.
Os utilizadores também têm de se proteger. Uma autenticação robusta, canais de compra de confiança e cautela perante mensagens de apoio não solicitadas podem reduzir a exposição. Nunca se devem revelar frases de recuperação a ninguém que alegue prestar apoio ao cliente.
Em última análise, a violação de dados da Coinbase revela um problema que vai além de uma única corretora. A segurança não é uma competição entre a autocustódia e as plataformas centralizadas. É uma responsabilidade partilhada por todas as empresas, prestadores de serviços e utilizadores envolvidos na proteção dos ativos digitais.
Descubra: as pré-vendas de criptomoedas deste 4.º trimestre de 2026
O artigo Violação de dados da Coinbase mostra por que razão a segurança das criptomoedas vai além da autocustódia foi publicado primeiro em Cryptonews.