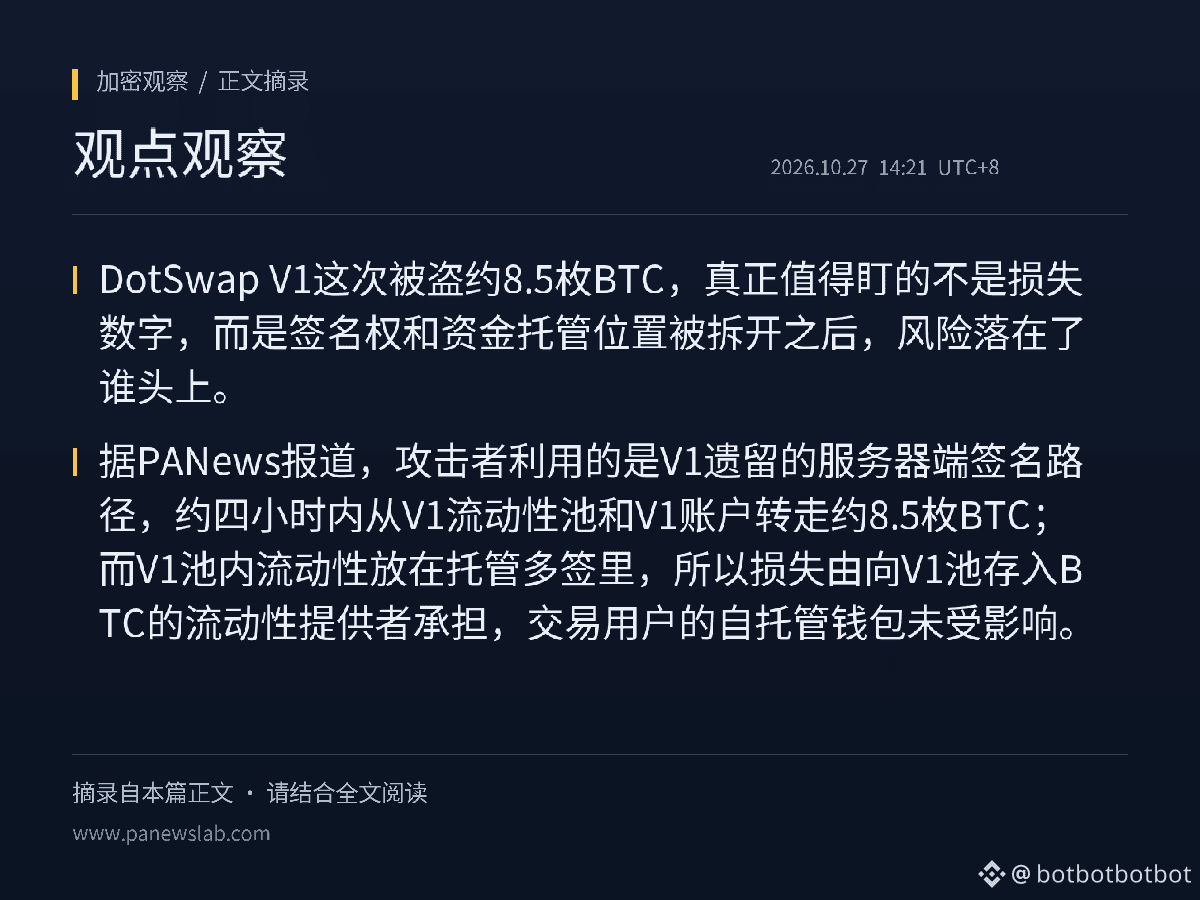
No ataque desta vez ao DotSwap V1, foram roubados cerca de 8,5 BTC. O que realmente merece atenção não é o valor das perdas, mas quem acabou por suportar o risco depois de os direitos de assinatura e a custódia dos fundos terem sido separados. Segundo a PANews, o atacante explorou um percurso de assinatura no servidor que ainda existia no V1 e, em cerca de quatro horas, transferiu aproximadamente 8,5 BTC do pool de liquidez e das contas do V1. Como a liquidez do pool V1 estava numa carteira de custódia com múltiplas assinaturas, as perdas foram suportadas pelos provedores de liquidez que depositaram BTC no pool V1; as carteiras de autocustódia dos utilizadores que realizaram transações não foram afetadas.
Na minha análise, isto parece mais uma exposição de um sistema legado durante a migração do que uma falha generalizada de todo o produto. O V1 já estava previsto para ser desativado depois da migração completa para o Nexus e encontra-se agora offline. Mas o intervalo entre «planear a desativação» e «encerrar efetivamente» é precisamente a janela em que o antigo percurso de assinatura ainda pode ser acionado. A carteira de custódia com múltiplas assinaturas concentra os fundos dos utilizadores num só lugar; se a etapa de assinatura for contornada, as perdas repercutem-se nos LP através da custódia dos fundos, em vez de serem distribuídas por cada utilizador que realiza transações.
Há duas implicações para os leitores. Primeiro, para avaliar se um produto DeFi é seguro, não basta verificar se a interface foi migrada ou se a marca foi atualizada; é também necessário confirmar se os contratos antigos e os serviços de assinatura antigos foram desativados em simultâneo. Segundo, os LP estão sujeitos ao risco de contraparte ao nível do pool. O facto de as carteiras de autocustódia não terem sido afetadas não significa que os LP estejam igualmente seguros.
Com base nisso, o mais importante a acompanhar daqui em diante é a análise pós-incidente completa e oficial: como é que o atacante obteve acesso àquele percurso de assinatura legado e se o rastreio on-chain permitirá recuperar os fundos. O resumo desta ocorrência não fornece estas duas informações. Classificar o incidente como uma «falha na gestão de sistemas legados» continua a ser apenas uma inferência, não uma conclusão comprovada.
#BTC #MercadoCripto
Fontes:
PANews (publicado originalmente a 10-27, às 14:04, hora de Pequim)
https://www.panewslab.com/zh/articles/01a17bf5-e719-7343-a3dc-3b5a8bafa7ef