#electrumwalletbugletrogueserversstealfunds
$BNB
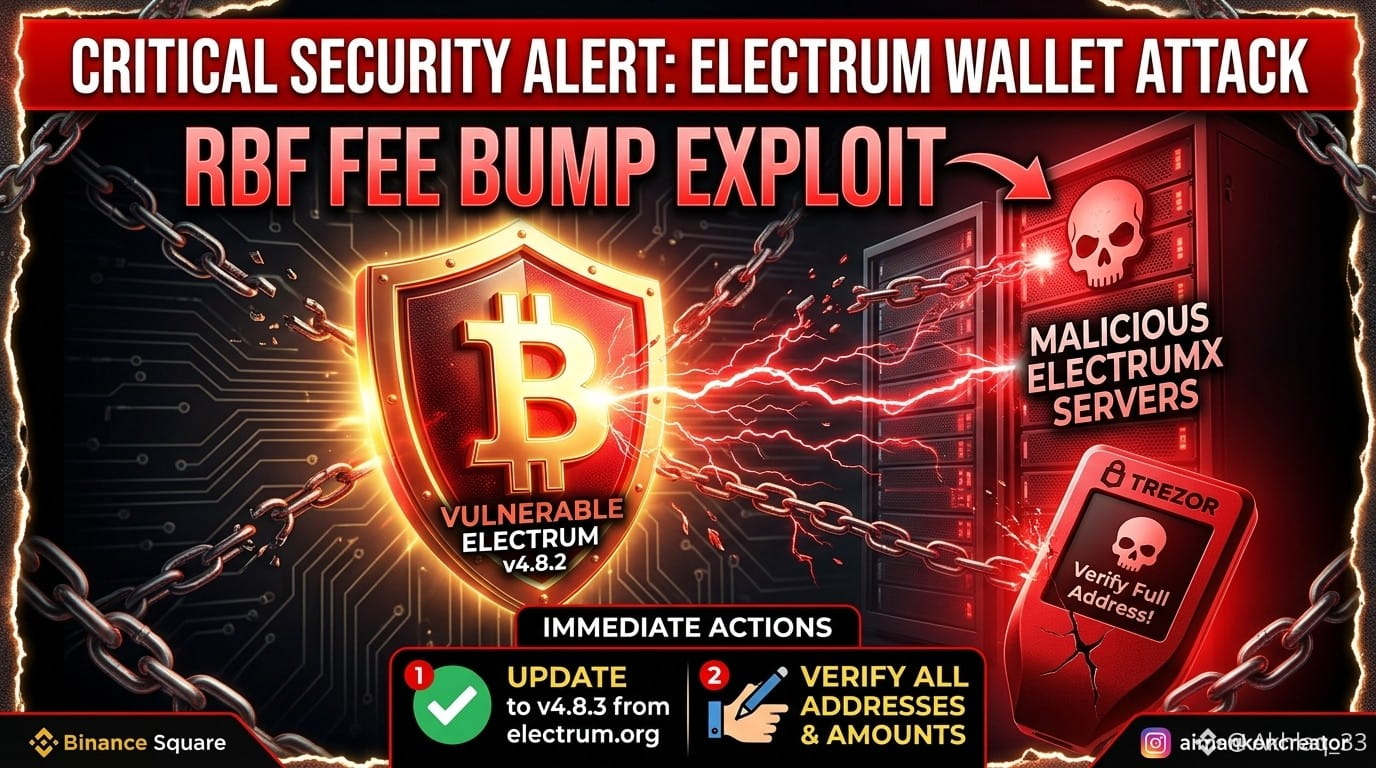
🚨 Alerta crítico de segurança: vulnerabilidade na carteira Electrum e exploração do RBF
Se você usa a carteira de Bitcoin Electrum, foi divulgada uma vulnerabilidade de alta gravidade que coloca os fundos dos usuários em risco durante transações com aumento de taxa. Os desenvolvedores lançaram uma correção (v4.8.3) em 24 de outubro para resolver o problema.
Como a exploração funcionava
Interceptação de transações: um servidor Electrum malicioso ou comprometido intercepta uma transação padrão transmitida por um usuário e impede que ela chegue à rede mais ampla.
Substituição falsa: o servidor insere no histórico da carteira do usuário uma transação conflitante forjada, direcionando os fundos para o endereço de um invasor (muitas vezes, um endereço semelhante ao pretendido, que coincide nos últimos quatro caracteres).
A armadilha (Replace-By-Fee): como a transação parece estar "presa" ou não confirmada, com taxa zero, os usuários que tentam acelerá-la usando o Replace-By-Fee (RBF) acabam assinando inadvertidamente a transação fraudulenta, perdendo seus fundos.
Ações necessárias para os usuários
Atualize imediatamente: certifique-se de atualizar para a versão 4.8.3 ou posterior do Electrum, que introduz a verificação obrigatória de assinaturas para transações de gasto não confirmadas.
Verifique as fontes oficiais: baixe o software exclusivamente do site oficial (Electrum) e verifique as assinaturas.
Confira os detalhes: sempre verifique com atenção o endereço completo do destinatário e o valor antes de assinar qualquer transação ou aumento de taxa.
Proteja suas conexões: considere conectar-se apenas a servidores públicos confiáveis ou hospedar seu próprio servidor privado (como o ElectrumX ou um Electrum Personal Server).
Mantenha-se seguro e verifique sempre o que você autoriza na blockchain!