#electrumwalletbugletrogueserversstealfunds
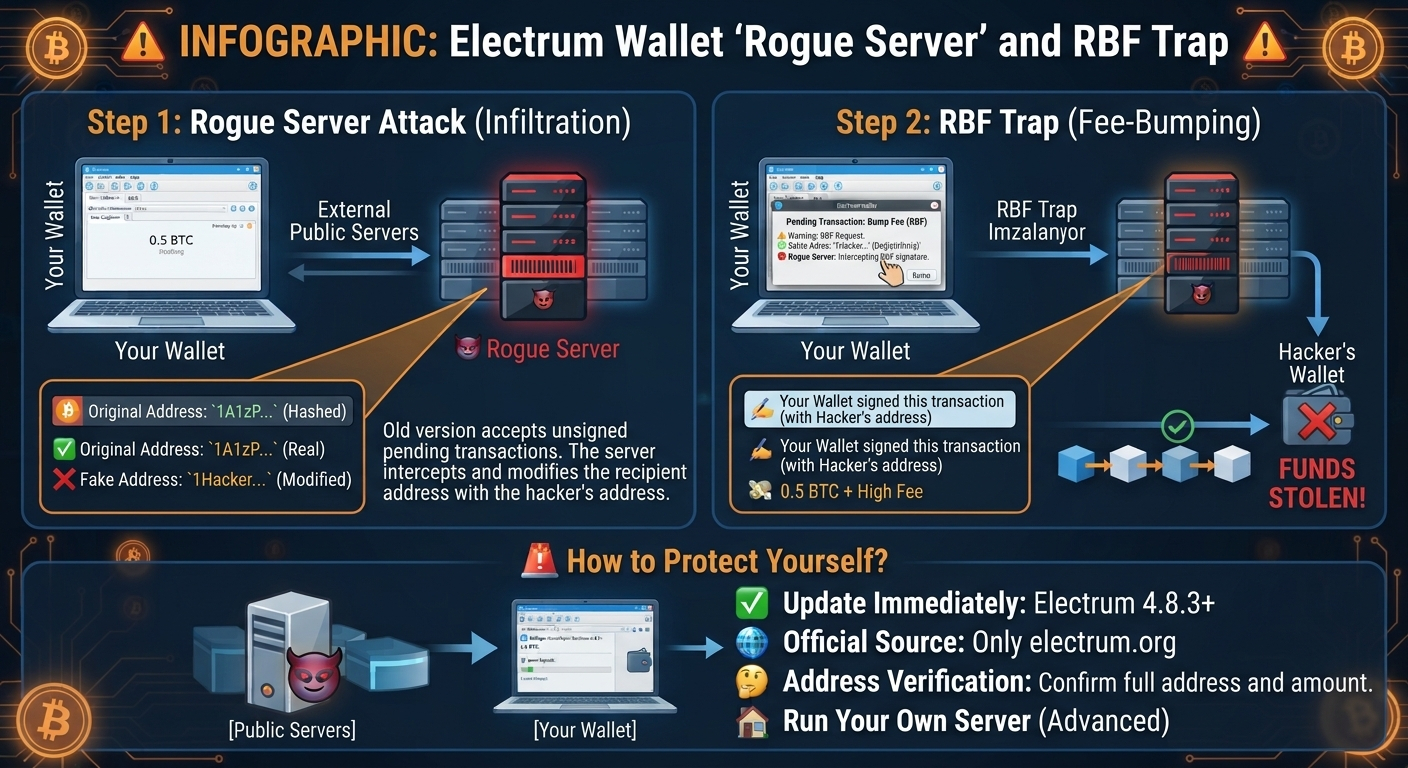
Como funciona a armadilha do servidor falso?
Porta aberta: as versões antigas do Electrum aceitavam transações não confirmadas (pendentes) sem verificar a assinatura. 🔓Invasão do hacker: um servidor malicioso interceptava a transferência que enviava e, secretamente, substituía o endereço do destinatário pelo seu próprio. Além disso, para não levantar suspeitas, fazia com que os últimos 4 dígitos do endereço fossem iguais aos do seu! 😈🕵️♂️Armadilha da taxa: quando a sua transação demorava e carregava no botão RBF (Aumentar taxa) para a acelerar, a sua carteira assinava em segundo plano o endereço falso do hacker e os seus bitcoins eram roubados! 📉💸
Como se proteger?
Atualize a sua versão: atualize imediatamente para o Electrum 4.8.3, que corrige esta falha crítica. 🆕Use a fonte oficial: descarregue a atualização apenas do site oficial, electrum.org. 🌐Verifique os endereços: ao fazer uma transferência ou aumentar a taxa, confirme sempre visualmente o endereço completo do destinatário. 🧐
$BTC $BCH $BSV