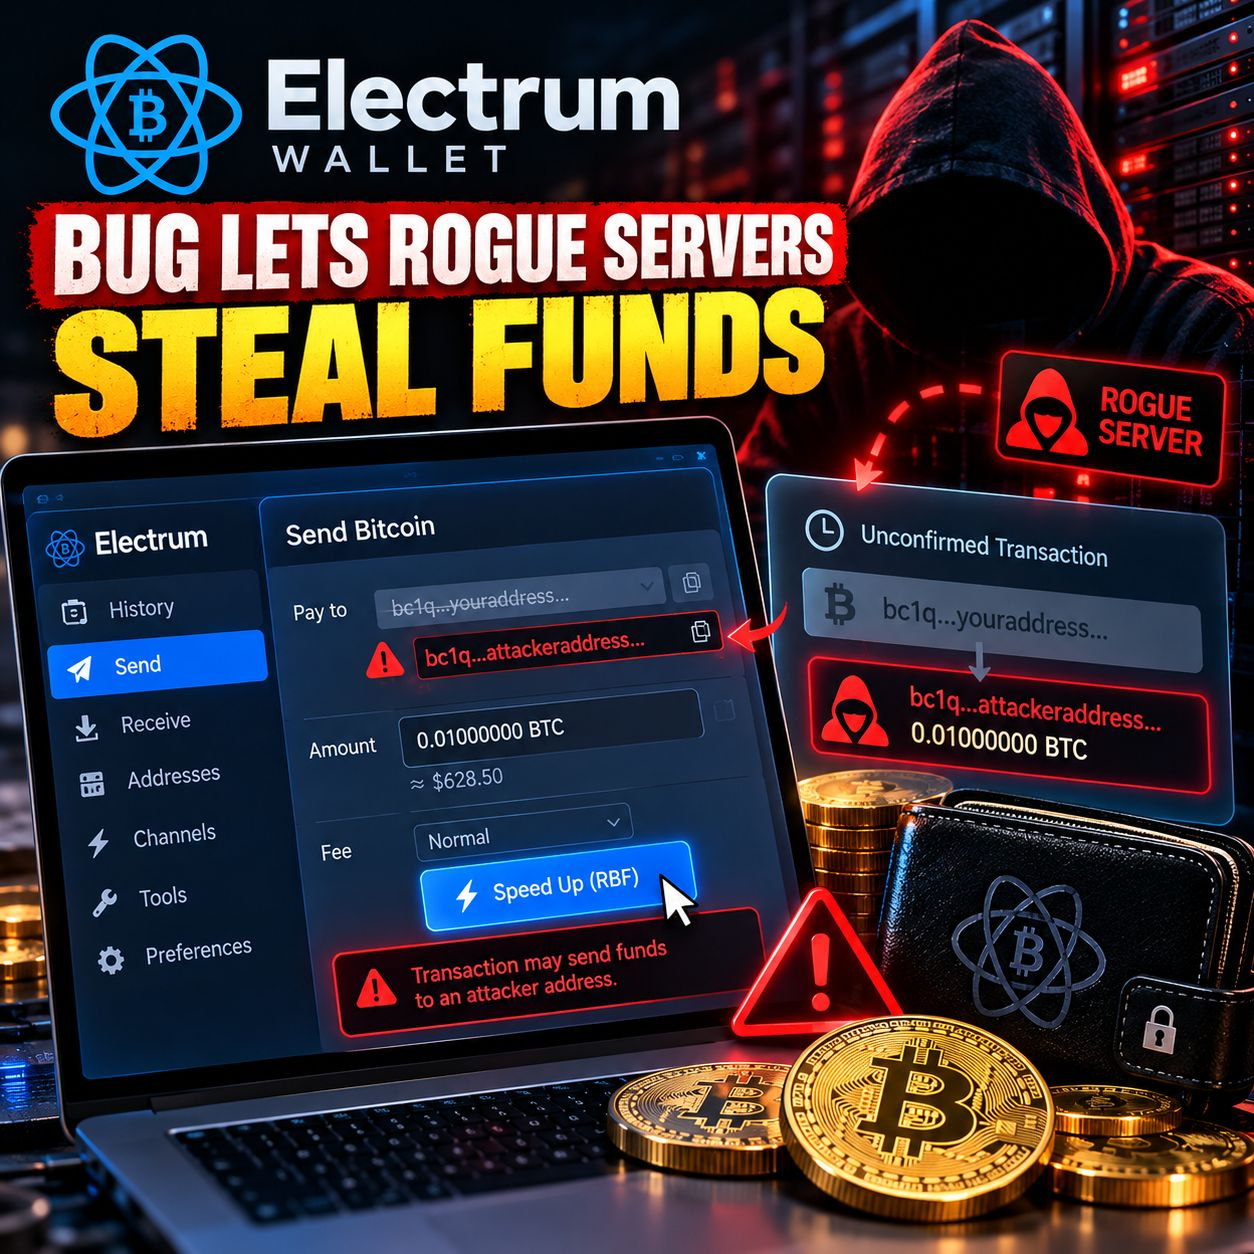
#electrumwalletbugletrogueserversstealfunds 🚨 Bug na Electrum Wallet: um aumento rotineiro de taxa virou risco de roubo de Bitcoin
Uma vulnerabilidade de alta gravidade na Electrum expôs uma fraqueza crítica na forma como algumas transações de Bitcoin eram tratadas. Em 24 de outubro, os desenvolvedores lançaram a versão 4.8.3 após relatos de que servidores maliciosos estavam explorando a falha. Pelo menos um usuário confirmou a perda de fundos.
Veja como o ataque funcionava:
⚠️ Servidores falsos podiam ocultar um pagamento não confirmado legítimo e exibir uma transação falsa enviando fundos para um atacante. Quando os usuários tentavam acelerar o pagamento supostamente travado aumentando a taxa, a carteira vulnerável podia assinar uma substituição que transferia Bitcoin para o atacante.
O problema afetou versões do Electrum anteriores à 4.8.3 quando conectadas a servidores maliciosos. Os desenvolvedores receberam dois relatos de incidentes, incluindo um envolvendo uma perda real. O valor total roubado não foi divulgado.
🔐 O que os usuários devem fazer:
• Atualize o Electrum para a versão 4.8.3 ou posterior, usando o site oficial do Electrum.
• Verifique o endereço completo do destinatário e o valor antes de assinar qualquer transação.
• Confira novamente os pagamentos pendentes antes de usar Replace-by-Fee (RBF).
• Considere conectar-se apenas a servidores confiáveis, inclusive o seu próprio.
Este incidente destaca uma lição importante de autocustódia: até mesmo softwares legítimos de carteira podem enfrentar riscos quando dependem de servidores externos para dados de transações não confirmadas.
Segurança não é apenas proteger chaves privadas. Também significa verificar o que você autoriza antes de assinar.
Você já verificou o endereço completo de uma transação antes de aumentar a taxa? 🔎
#Bitcoin #ElectrumWallet #CryptoSecurity #BTC #BinanceSquareCreatorA
$ENA $REZ $BABY