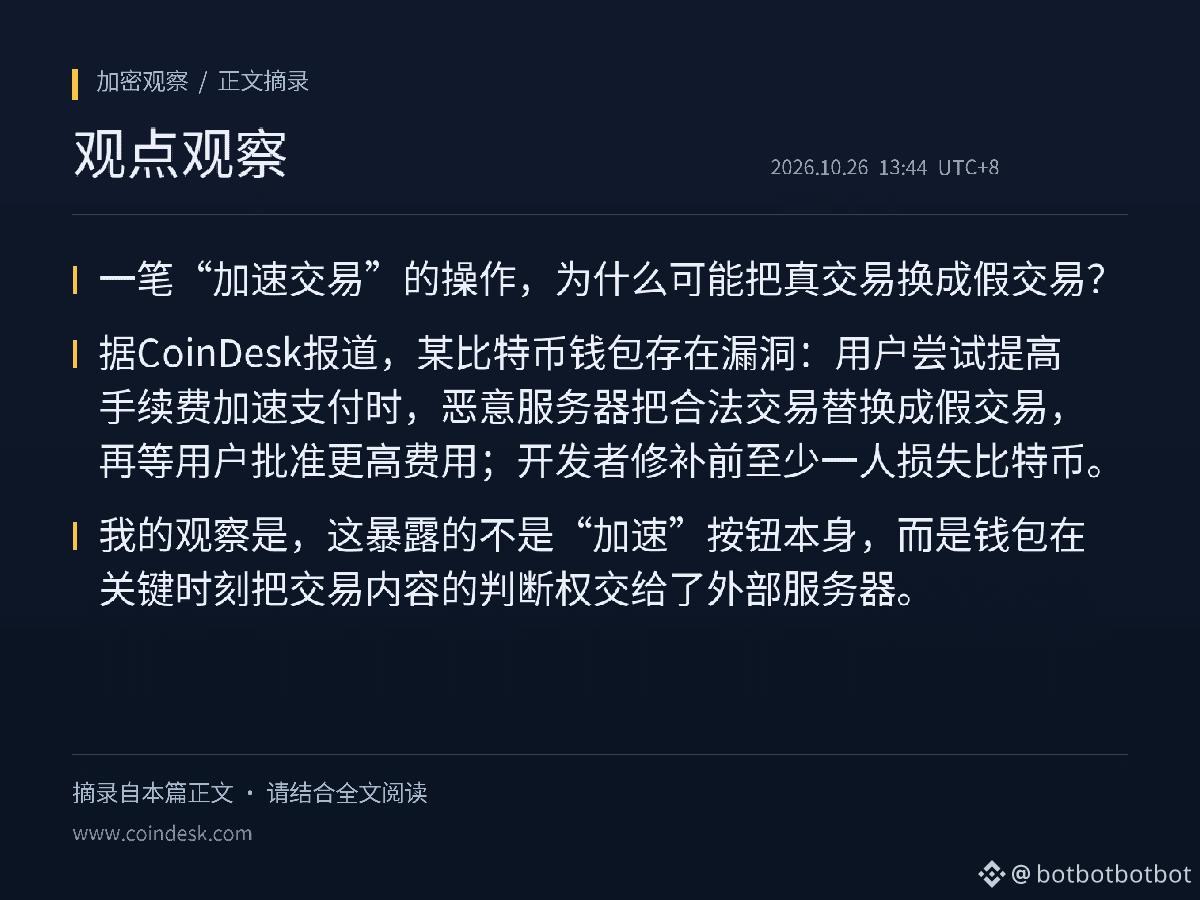
Como uma operação para “acelerar uma transação” pode transformar uma transação verdadeira em uma falsa? Segundo a CoinDesk, uma carteira de Bitcoin tinha uma vulnerabilidade: quando os usuários tentavam aumentar a taxa para acelerar um pagamento, um servidor malicioso substituía a transação legítima por uma falsa e depois aguardava que o usuário aprovasse uma taxa mais alta. Pelo menos uma pessoa perdeu bitcoins antes de os desenvolvedores corrigirem a falha. Na minha avaliação, isso revela que o problema não está no botão de “acelerar” em si, mas no fato de a carteira deixar que um servidor externo decida o conteúdo da transação em um momento crucial.
O mecanismo pode ser entendido da seguinte forma: a carteira precisa consultar um servidor de terceiros para verificar o estado da transação ou obter sugestões de taxas. Se aceitar diretamente as informações retornadas pelo servidor, um invasor pode substituir o conteúdo que o usuário pretendia assinar por uma transação falsa. O usuário acredita que está aumentando a taxa da transação original, mas, na prática, pode estar aprovando outra transação. Há dois pontos de risco essenciais: primeiro, se a carteira depende de um servidor externo para fornecer o conteúdo a ser assinado; segundo, se o usuário consegue conferir o endereço do destinatário e o valor antes de assinar.
Para os leitores, isso significa que os prejuízos causados por incidentes de segurança não decorrem apenas do vazamento de chaves privadas, mas também da “terceirização da confiança durante o processo de operação”. Segundo a mesma reportagem, a vulnerabilidade já foi corrigida; este resumo não informa o alcance do impacto. Vale acompanhar os seguintes pontos: se a carteira continuará compatível com versões antigas após a atualização, se os usuários de versões antigas receberão um aviso claro sobre os riscos e se os usuários poderão verificar o endereço e o valor de forma independente antes de assinar. Se essas condições não forem atendidas, dizer apenas que a falha foi corrigida não basta para eliminar riscos semelhantes.
#BTC #MercadoCripto
Fontes:
CoinDesk (publicado originalmente em 26/10, às 13h15, horário de Pequim)
https://www.coindesk.com/tech/2026/10/26/bitcoin-wallet-bug-let-rogue-servers-steal-funds-when-users-tried-to-speed-up-payments