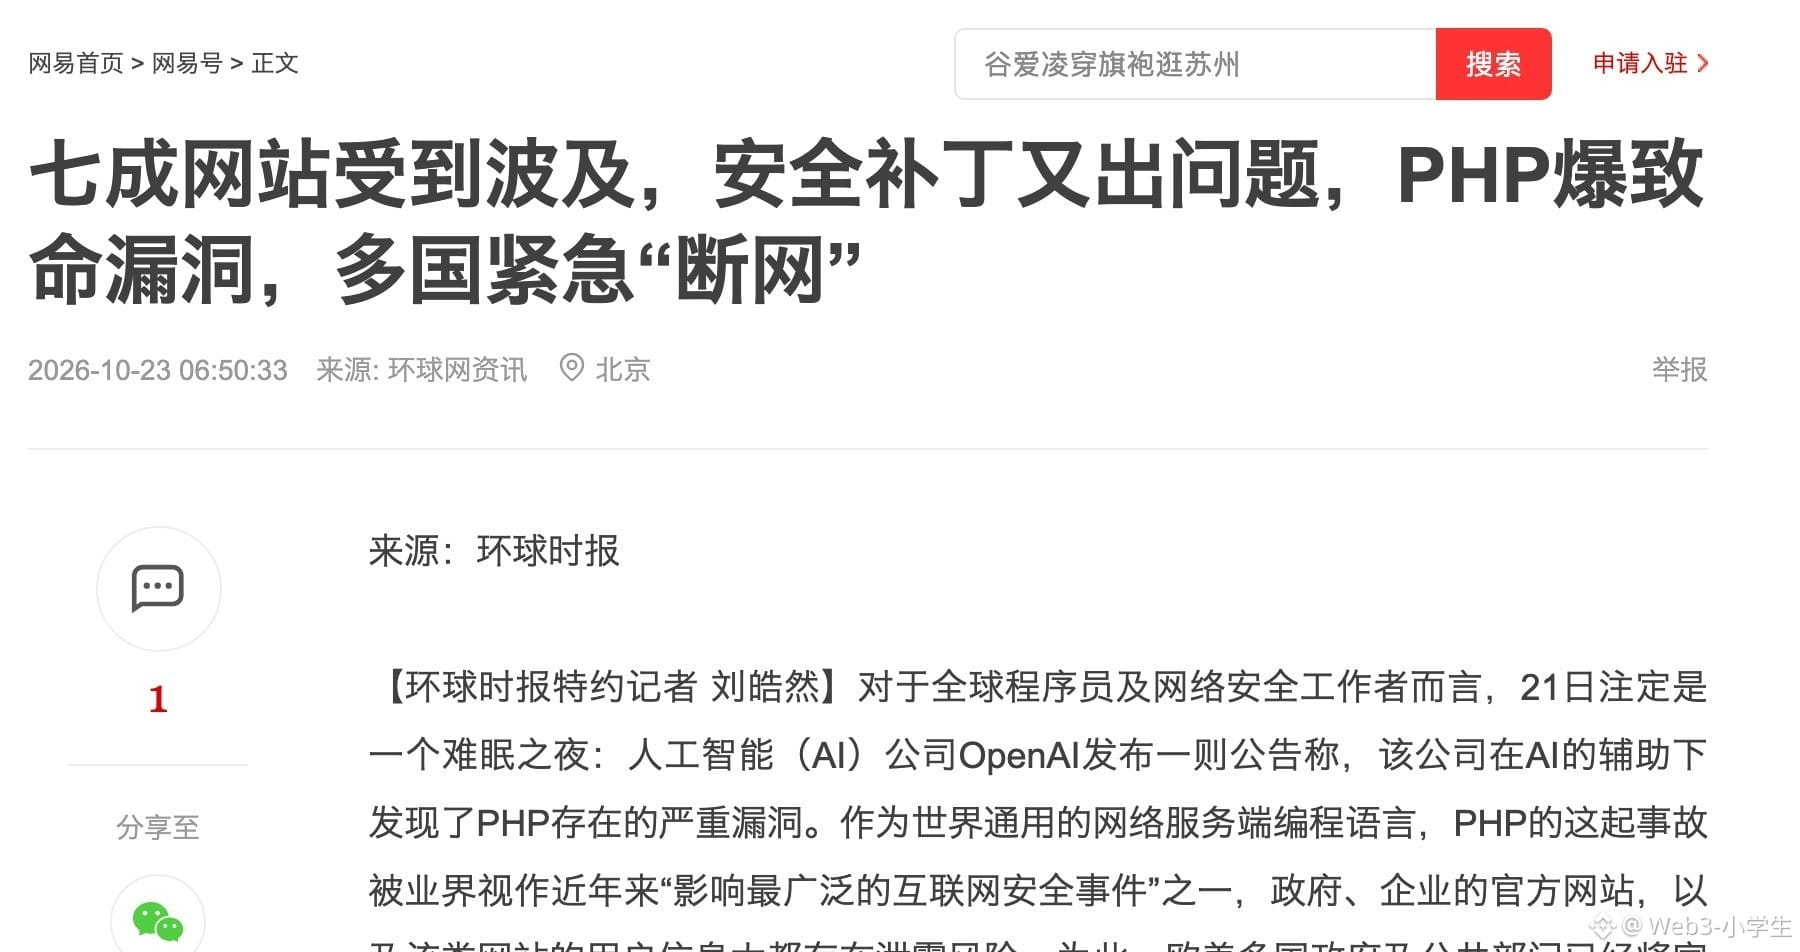
Em 2004, alguém escreveu no bugtraq sobre uma falha no PHP. Ficou lá por 22 anos sem que ninguém pegasse nela. Em agosto deste ano, um pesquisador deu aquela ideia antiga a um modelo. Seis semanas depois, saiu uma correção.
O que realmente mudou foi o custo de encontrar falhas. Não há mais gente a corrigi-las.
A 21 de outubro, a equipa oficial do PHP divulgou duas vulnerabilidades, com classificação de 9,2. Sem precisar de iniciar sessão, era possível injetar código no servidor. A configuração padrão do mod_php era a mais perigosa: antes de o código da aplicação ser executado, o código do atacante já corria — nem dava tempo de espreitar os registos.
A equipa oficial disse que não havia uma mitigação completa. A CISA disse que, se não fosse possível aplicar a correção, era preciso retirar o sistema de operação. Sites governamentais em França, na Alemanha e nos Países Baixos chegaram mesmo a ser encerrados.
A correção alterou 300 ficheiros e acrescentou 10.759 linhas, das quais mais de 4.800 eram testes.
A fundação reconheceu que o atraso foi uma falha estrutural: metade deveu-se aos processos, metade ao dinheiro. A equipa trabalha por consenso, e ninguém se atreve a tomar a decisão final.
Acredito que não foi falsa modéstia.
Quem escreve o código central não recebe dinheiro.
Quem encontra falhas recebe recompensas, extorsões e dados.
Porquê? Não é que ninguém tenha visto a falha durante 22 anos; quem a viu não tinha incentivo para agir.
O mais preocupante é a transformação em arma. Antes, demorava semanas desde encontrar a falha até escrever o código de ataque, e a defesa contava com essas semanas para aplicar correções. Agora, os modelos leem durante a noite e produzem um relatório em poucas horas. Apenas algumas semanas.
Acabou.
Os 70% referem-se, na verdade, apenas aos sites cuja linguagem do servidor é possível identificar. Entre os servidores que divulgam o número da versão, há três vezes mais versões fora de manutenção do que versões ainda mantidas.
A segurança da Internet depende toda desta correção.
Na blockchain, não há isso.
Os contratos em $ETH ficam imutáveis assim que são implementados; se forem escritos com erros, os erros ficam gravados para sempre. Em agosto de 2010, $BTC sofreu uma falha de overflow fatal e, em poucas horas, alterou as regras e reverteu a blockchain.
A única entidade que ainda pode desligar a ficha é a corretora. Quando $COINB enfrenta uma crise, só toma uma medida: suspender depósitos e levantamentos.
Cada autorização que já aprovaste na blockchain é uma promessa que ninguém pode corrigir por ti. Os poucos segundos em que clicas em «Confirmar» são toda a janela disponível para corrigir.
O PHP tem uma fundação e pessoas de grandes empresas a trabalhar nele; desta vez, conseguiu-se evitar o pior. Mas, se fosse uma dependência pequena que ninguém acompanha, quem corrigiria uma falha igual? Toda a gente a usa, mas ninguém paga. Não se sabe quanto tempo aguentaria.
O que realmente vale a pena lembrar não é o número da vulnerabilidade. Qualquer sistema cuja conceção pressuponha que «dá para corrigir mais tarde» acabará por falhar no dia em que ninguém o corrigir. A manutenção gratuita estará sempre um passo atrás dos ataques remunerados.
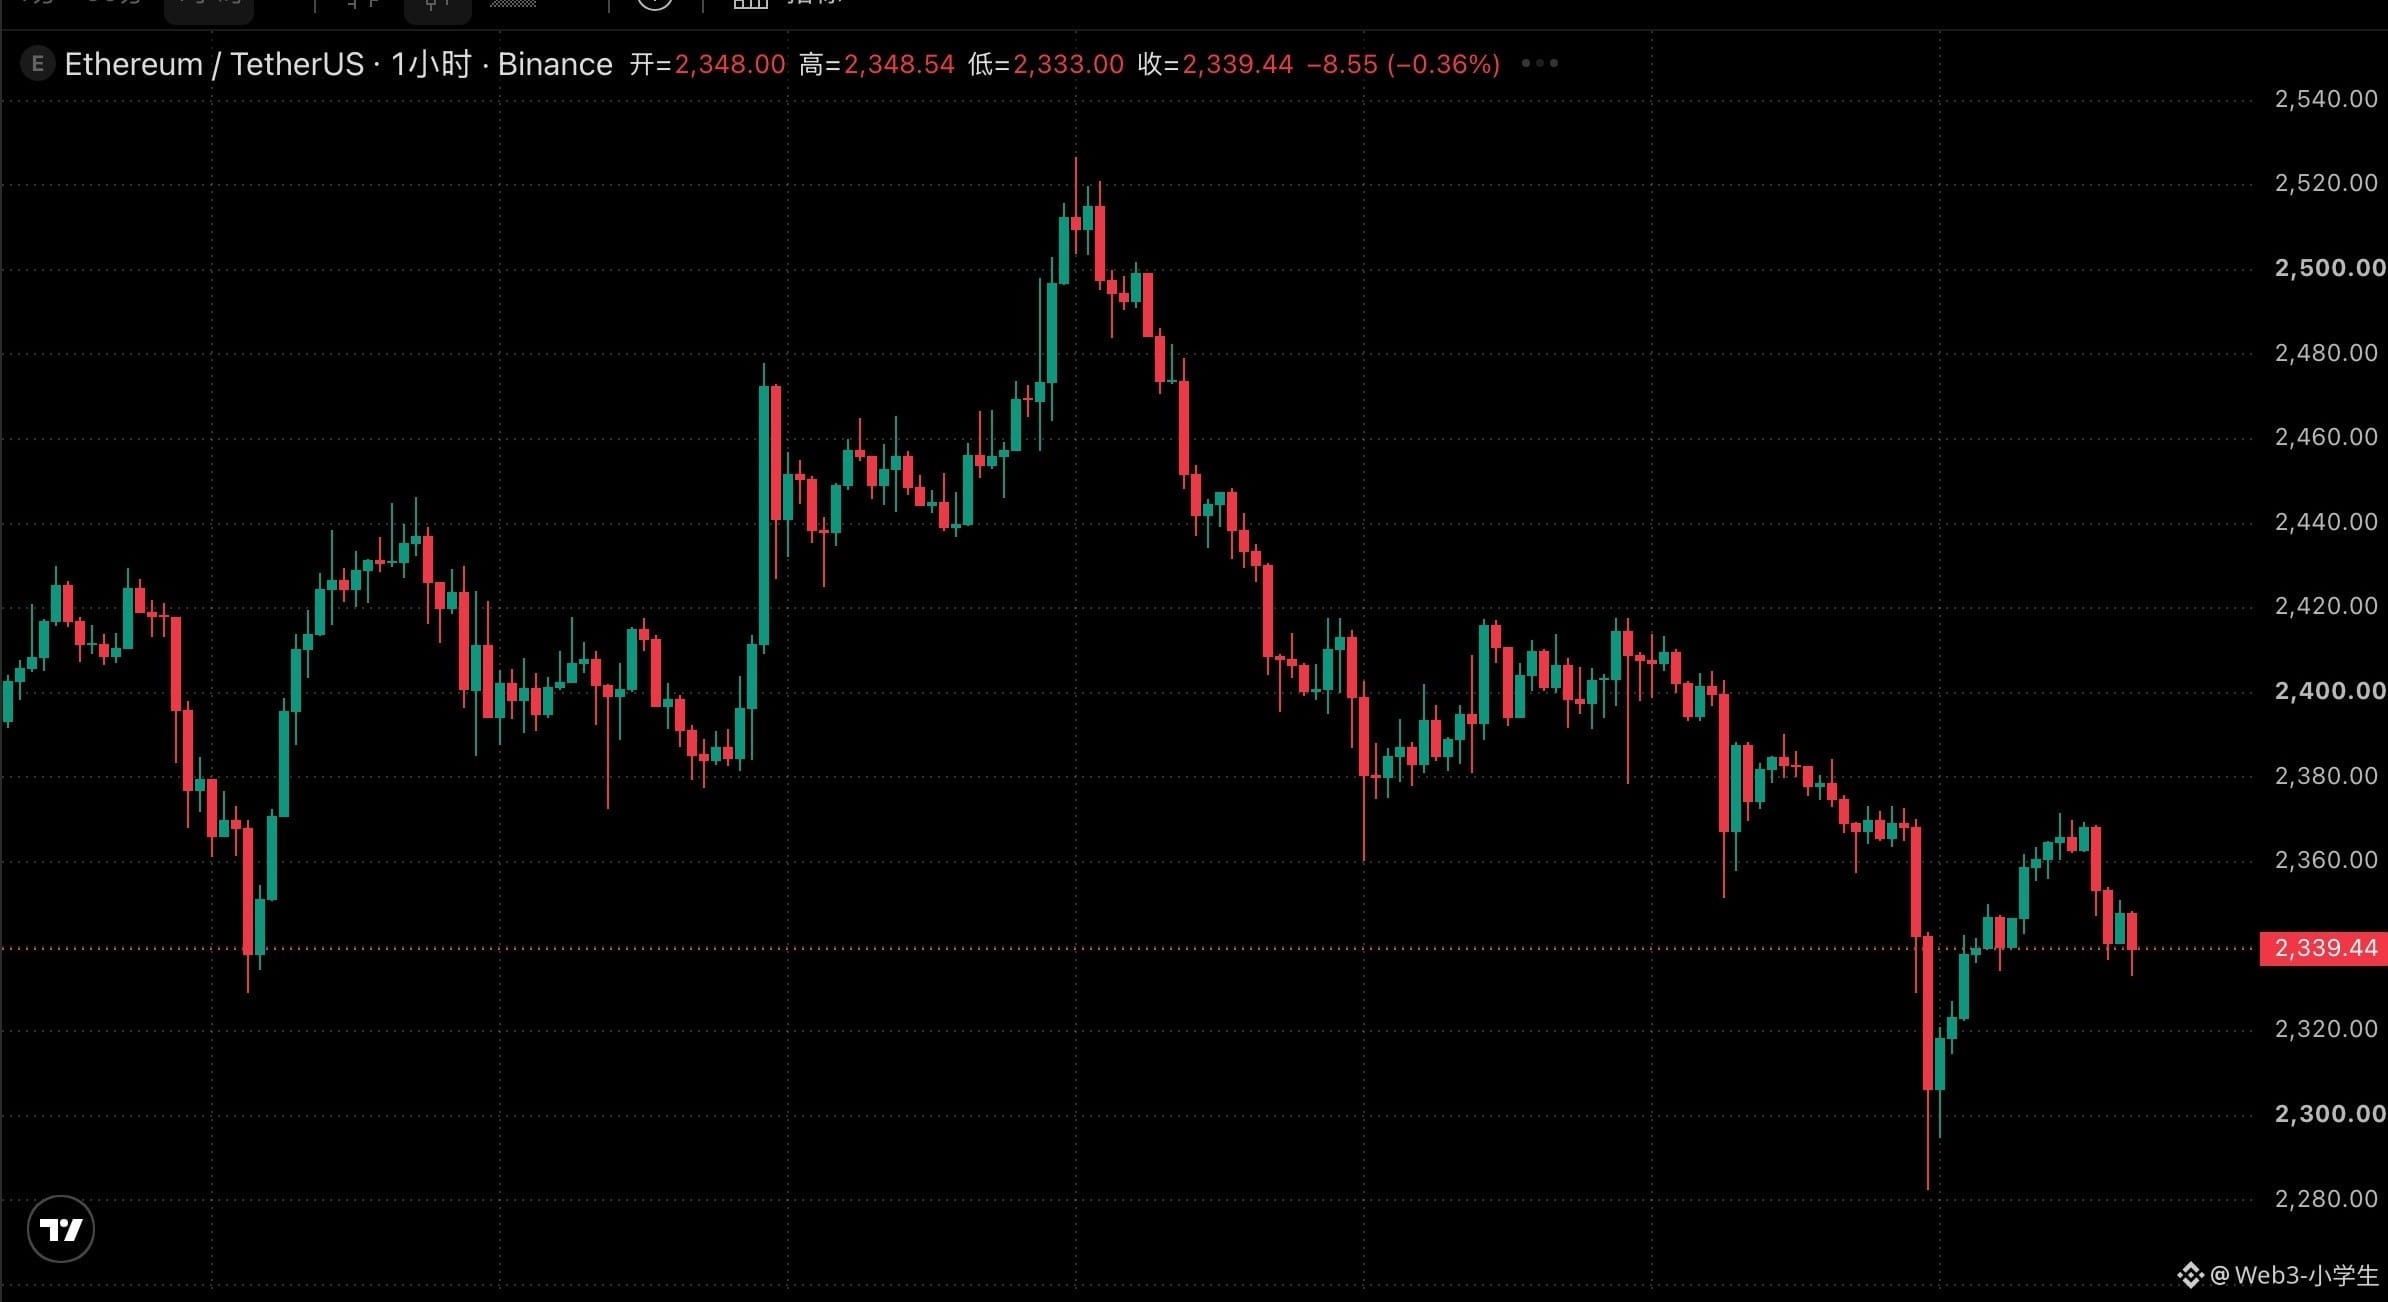
O Bitcoin está agora a 80.441, com uma queda de 0,46%. O Ethereum está a 2.336, com uma queda de 1,5%. É fim de semana, o volume é baixo.
#比特币 #美股 #币安广场