

No mundo das criptomoedas, as perdas não vêm acompanhadas de avisos. Não há departamento de fraudes, botão para reverter a transação nem suporte ao cliente capaz de recuperar o que foi perdido. Quando perdi US$ 136.000 em um único ataque, não foi por descuido. Foi porque subestimei o quanto o cenário de ameaças havia se sofisticado.
Essa perda me obrigou a reformular tudo. O que surgiu não foi apenas um armazenamento melhor, mas uma arquitetura de segurança em camadas, construída em torno de um princípio: presumir que uma invasão é sempre possível.
Este é o sistema.
1. Compreende o novo modelo de ameaças
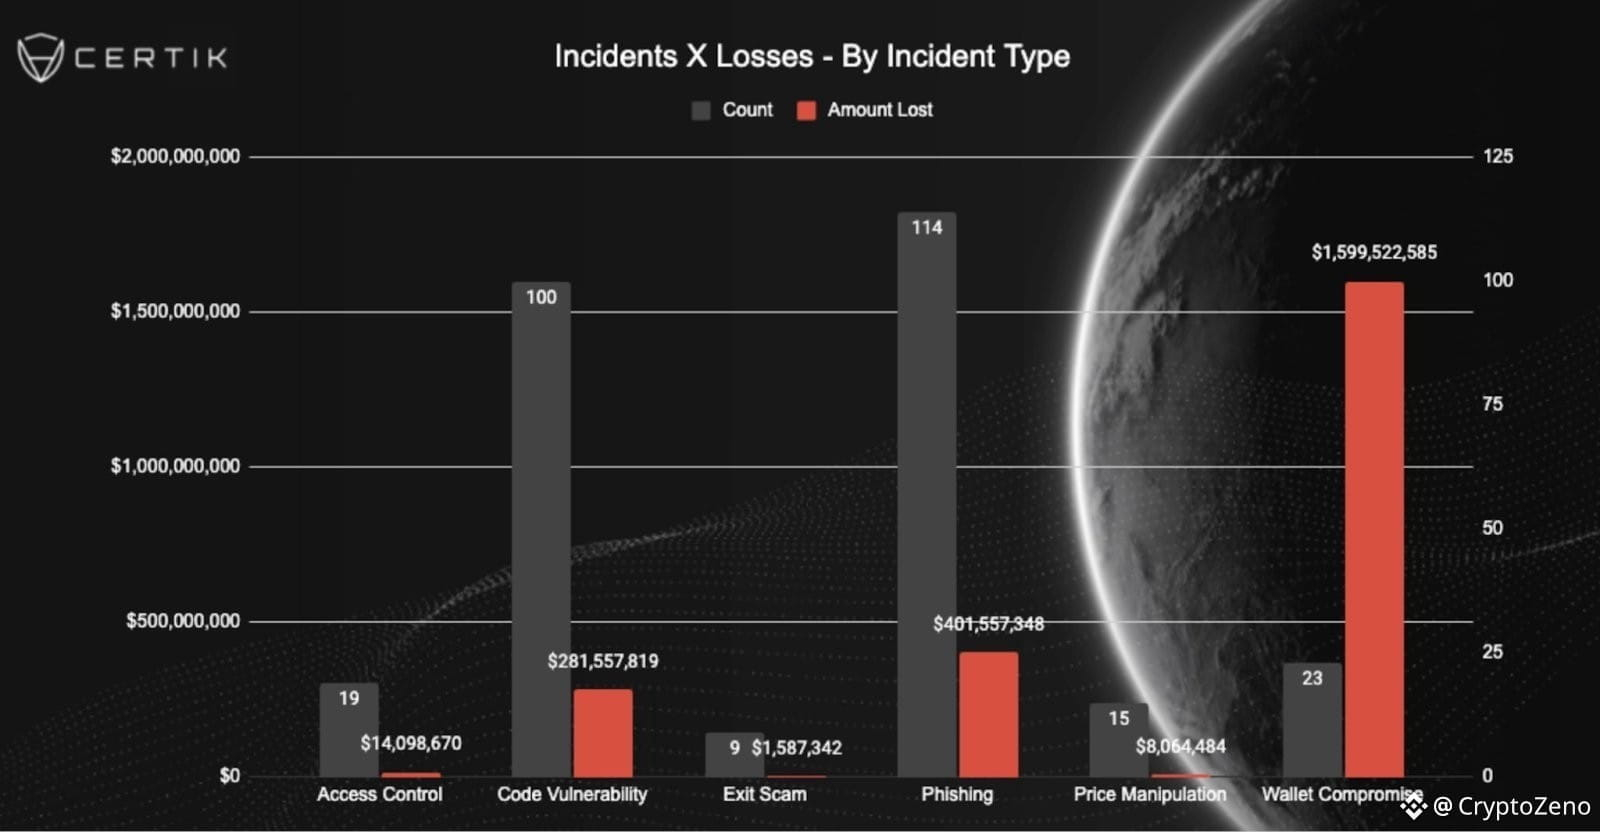
Em 2025, os ataques a cripto já não se resumem a simples e-mails de phishing. Burlas geradas por IA, contratos inteligentes maliciosos, carteiras drenadas através de publicações falsas nas redes sociais e aplicações descentralizadas clonadas estão por todo o lado. Se interages na blockchain, podes ser um alvo. A segurança começa pela paranoia, não pela conveniência.
2. Trata a tua frase-semente como autoridade absoluta
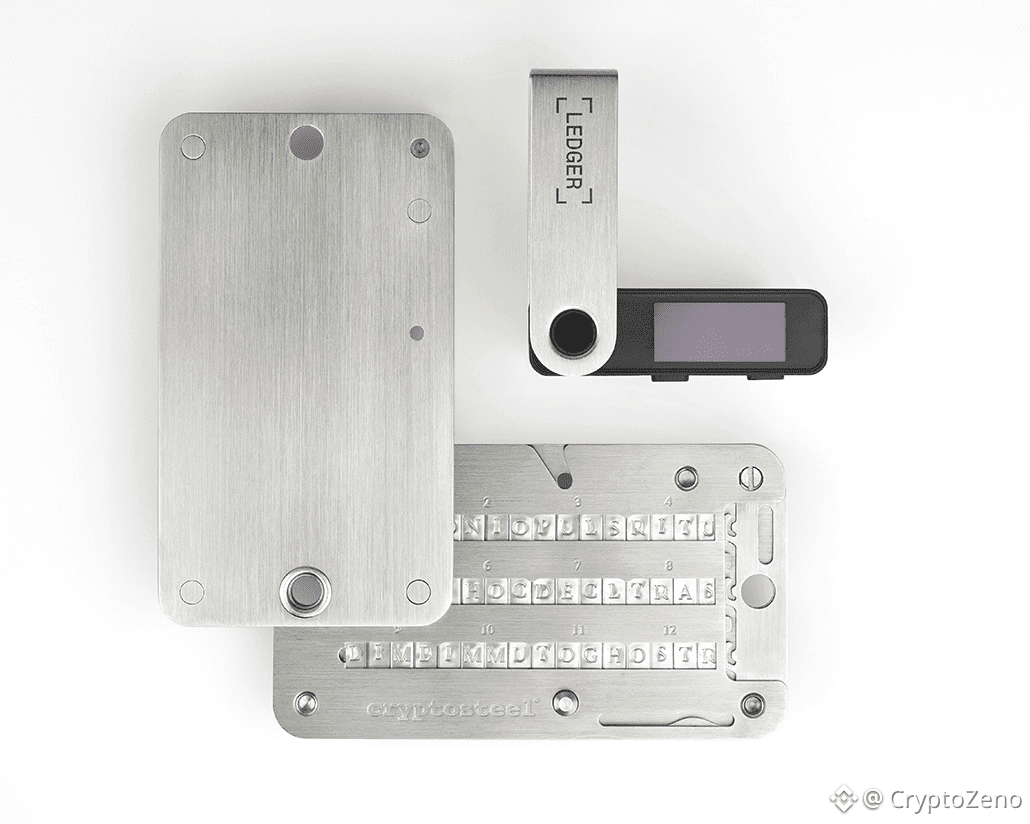
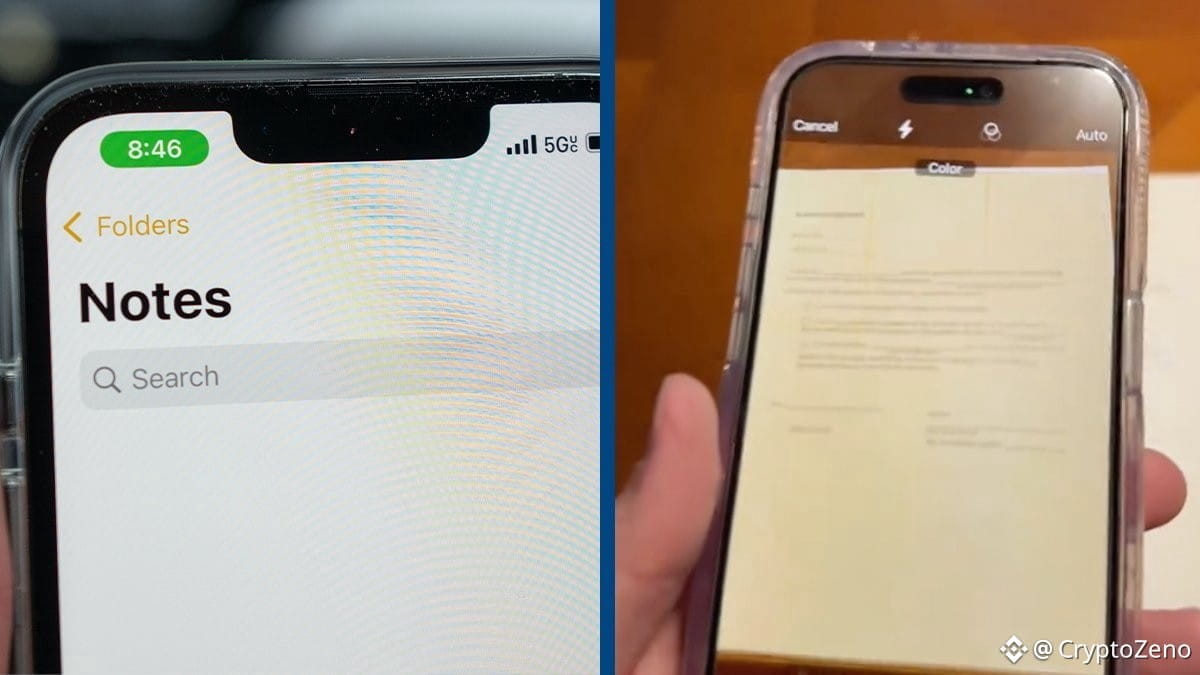
A tua frase-semente é a tua carteira. Quem a controla, controla tudo. Nunca deve ser fotografada, introduzida num serviço de armazenamento na nuvem, guardada em gestores de palavras-passe ou armazenada digitalmente, seja de que forma for. Os únicos formatos aceitáveis são físicos, de preferência cópias de segurança em metal, resistentes ao fogo e à água. Guardar várias cópias em locais seguros separados reduz o risco de uma falha num único ponto.
3. Separa o armazenamento por função
O maior erro que cometi foi usar uma única carteira para tudo. Agora, a estrutura é rigorosa. Uma carteira fria guarda ativos a longo prazo e nunca se liga a aplicações arriscadas. Uma carteira quente trata das transações do dia a dia. Uma carteira descartável interage com dApps experimentais, cunhagens e contratos desconhecidos. A exposição fica compartimentada. Se a carteira descartável for comprometida, os ativos principais ficam intactos. Só esta regra evitou mais tarde outra perda de cinco algarismos.
4. O hardware é obrigatório, não opcional
As carteiras de navegador, por si só, não são suficientes para quantias significativas. Carteiras de hardware como Ledger, Trezor, Keystone ou dispositivos isolados da rede reduzem drasticamente a superfície de ataque remoto. O armazenamento a frio não é uma questão de conveniência. Serve para eliminar categorias inteiras de risco.
5. Parte do princípio de que todas as ligações são maliciosas
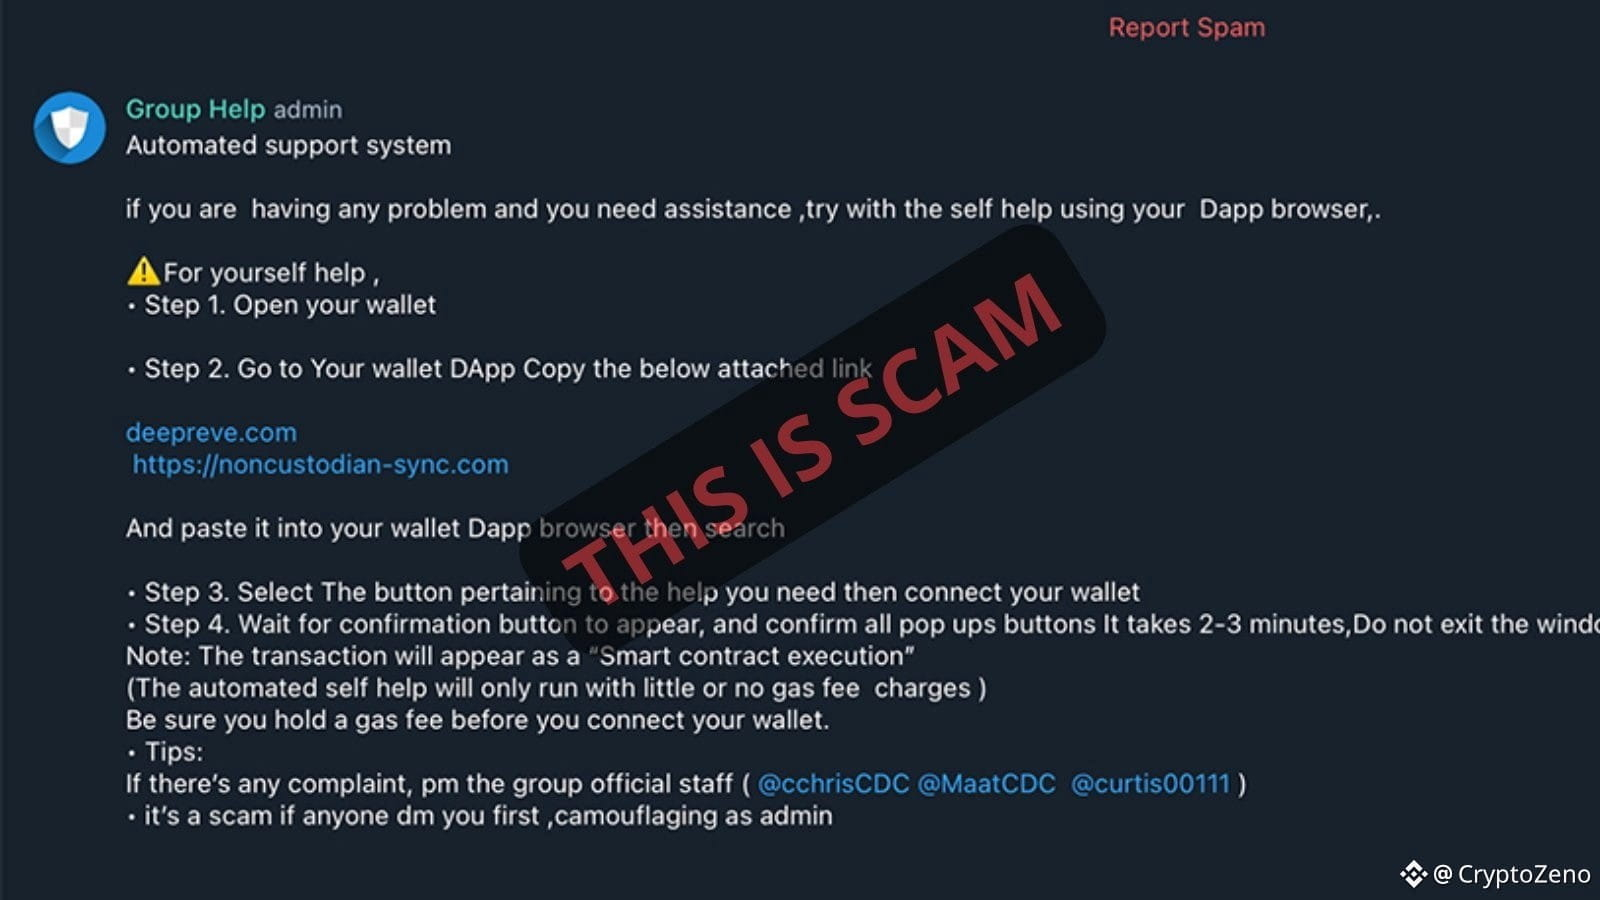
Os sites falsos podem replicar na perfeição plataformas legítimas. Os anúncios nos motores de busca e as ligações nas redes sociais são frequentemente usados como armas. Acede às plataformas importantes apenas através de URLs guardados nos favoritos. Verifica cuidadosamente os domínios antes de assinares qualquer transação.
6. Controla as permissões dos contratos inteligentes
Cada aprovação de um token concede direitos de utilização dos fundos. Muitos utilizadores esquecem-se de que estas permissões permanecem ativas indefinidamente. Auditar regularmente e revogar as aprovações não utilizadas reduz significativamente a exposição. A segurança não se configura uma única vez. Exige manutenção.
7. Reforça a proteção ao nível da conta
A autenticação de dois fatores por SMS é vulnerável a ataques de troca de SIM. As aplicações de autenticação ou as chaves de segurança de hardware oferecem uma proteção mais forte. Todas as contas em plataformas de câmbio, contas de e-mail e serviços ligados devem cumprir o mesmo padrão.
8. Elimina a dependência de terceiros
Os fundos deixados em plataformas de câmbio não estão sob o teu controlo. O congelamento da plataforma, a insolvência ou as falhas de segurança podem bloquear o acesso de imediato. A autocustódia não é uma ideologia. É gestão de risco.
9. Cria redundância e planos de recuperação
As cópias de segurança têm de resistir a roubos, incêndios e catástrofes naturais. O princípio três-dois-um é uma boa opção: várias cópias de segurança, guardadas em locais físicos diferentes, com pelo menos uma fora do local. Além disso, planeia a sucessão para que pessoas de confiança possam aceder aos ativos caso te aconteça alguma coisa.
10. Faz auditorias de segurança regularmente
Uma vez por mês, revê o histórico da carteira, revoga permissões desnecessárias, verifica a integridade das cópias de segurança e reavalia a exposição. A complacência é a vulnerabilidade silenciosa que acaba por custar mais caro.
A lição mais difícil que aprendi é que, em cripto, basta um erro. Anos de cautela podem ser anulados por uma única assinatura num contrato malicioso.
Não existe rede de segurança. Não há um serviço de recuperação. A blockchain não perdoa.
A segurança não é um produto que se compra. É um sistema que se concebe e uma mentalidade que se mantém.
Em cripto, não és apenas o investidor. És o banco, o cofre e a equipa de segurança.
#CryptoZeno #ScamAware