Depois das vulnerabilidades e dos incidentes tecnológicos conhecidos nos últimos dias, quis separar o ruído do risco real e analisar especificamente o possível impacto sobre a Web3.
A conclusão é importante:
há riscos reais, mas não encontrei evidências que vinculem diretamente esses eventos a um comprometimento da Binance, OKX, Coinbase, MetaMask ou Trust Wallet.
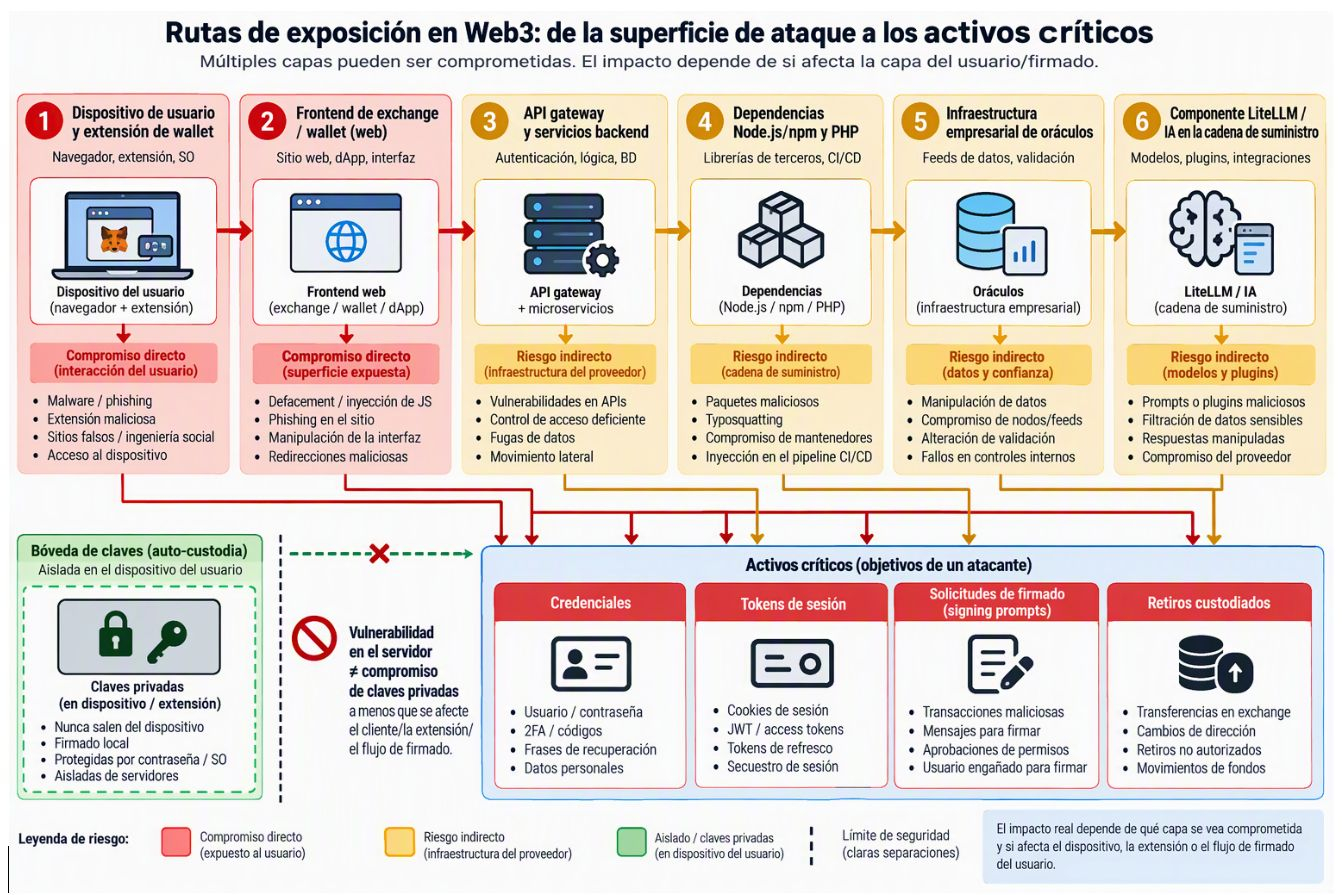
O ponto-chave é entender qual camada foi comprometida.
🔹 Uma vulnerabilidade no PHP, Node.js ou na infraestrutura empresarial pode afetar servidores, APIs, autenticação, sessões ou serviços de um fornecedor.
🔹 Isso não significa automaticamente que uma chave privada armazenada localmente numa wallet de autocustódia tenha sido exposta.
🔹 O risco torna-se muito mais direto para o utilizador quando chega ao frontend, ao navegador, à extensão da wallet, à sessão ou ao fluxo de assinatura.
🔹 A cadeia de fornecimento merece atenção especial, porque uma dependência comprometida pode propagar-se para compilações, servidores, pipelines ou segredos internos, caso tenha sido efetivamente utilizada.
Por outras palavras:
“Existe uma vulnerabilidade” não equivale automaticamente a “a tua wallet está comprometida”.
Para chegar aos fundos, tem de existir um caminho real entre o componente vulnerável e uma credencial, sessão, frontend, autorização ou assinatura sensível.
Por isso, o foco de segurança do utilizador Web3 continua bem próximo:
✅ navegador e sistema atualizados
✅ extensão/aplicação oficial atualizada
✅ verificar a rede, o destinatário, o montante e as permissões antes de assinar
✅ desconfiar de assinaturas pouco claras
✅ evitar introduzir seeds ou chaves em supostas verificações de segurança
✅ separar os ambientes de teste da wallet principal
A segurança Web3 também passa por perceber onde termina a infraestrutura do fornecedor e onde começa a nossa custódia.
A imagem resume as diferentes vias de exposição e ajuda a perceber por que motivo nem todas as vulnerabilidades têm o mesmo desfecho.
#Web3 #CryptoSecurity #CyberSecurity #Blockchain #DeFi